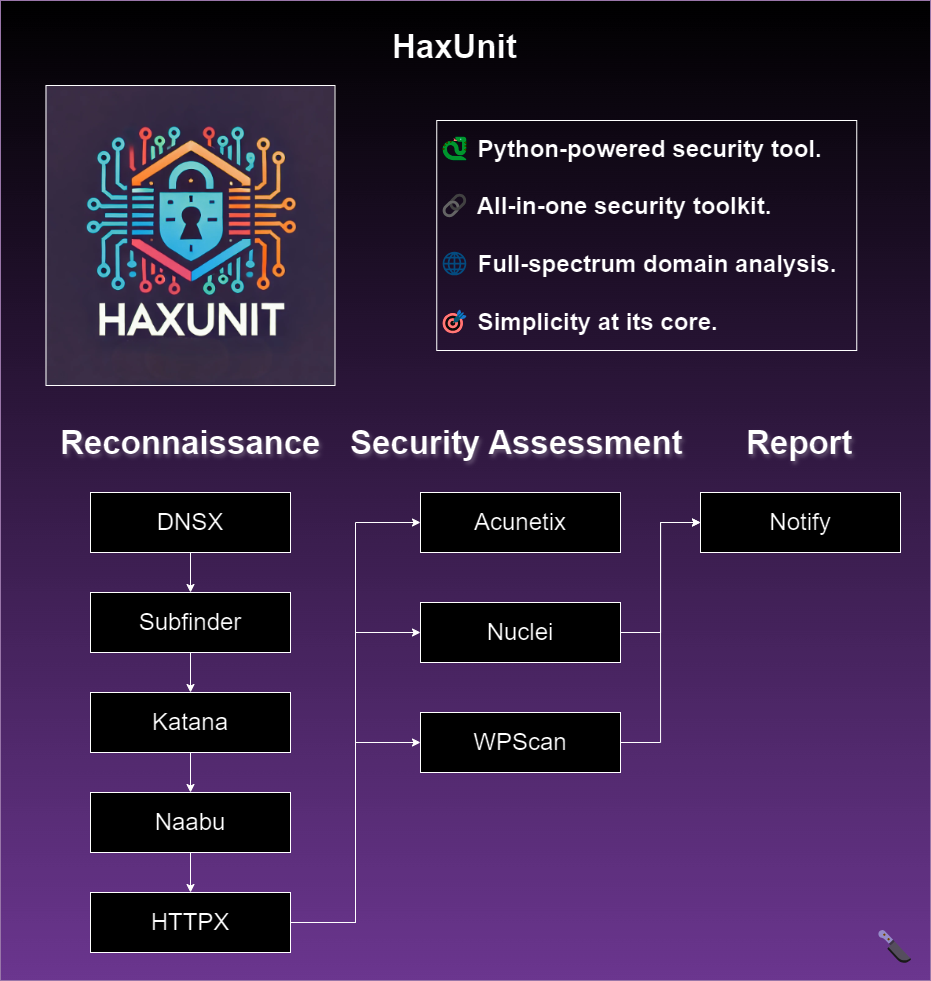

Strumento automatizzato di ricognizione web e valutazione della sicurezza che integra enumerazione dei sottodomini, scansione delle porte, scansione delle vulnerabilità e scoperta basata su AI per flussi di lavoro di penetration testing.
Introduzione • Installazione • Utilizzo • Esecuzione di HaxUnit • Funzioni
HaxUnit.com
Unisciti a Discord!
HaxUnit è uno strumento completo di ricognizione e valutazione della sicurezza basato su Python per domini web. Integra vari strumenti per l'enumerazione dei sottodomini, la scansione delle porte, la scansione delle vulnerabilità e altro ancora.
HaxUnit è focalizzato sulla semplicità e mira a essere la soluzione migliore e più completa per le valutazioni di sicurezza web.
Per un'installazione affidabile, si consiglia di utilizzare HaxUnit con Docker Compose.
Questa configurazione iniziale potrebbe richiedere alcuni minuti:
git clone https://github.com/Bandit-HaxUnit/haxunit && cd haxunit
.env.example in .env e inserisci le chiavi API.ACUNETIX_THRESHOLD=30
ACUNETIX_API_KEY=
NUCLEI_API_KEY=
WPSCAN_API_KEY=
PDCP_API_KEY=
chmod +x rebuild-compose.sh open-bash.sh
./rebuild-compose.sh
Una volta completata correttamente l'installazione, ti troverai all'interno del contenitore Docker, pronto per eseguire HaxUnit:
🎉 Installazione Completata! 🎉
HaxUnit è ora pronto per l'uso!
È ora di trovare quelle vulnerabilità e correggerle come un professionista! 🕵️♂️🔍
🚀 Per iniziare la scansione, esegui il comando seguente:
haxunit -d <dominio>
Ecco fatto, sei pronto per iniziare a scansionare domini con HaxUnit!
Per aprire una shell bash all'interno del contenitore HaxUnit, esegui il comando seguente:
./open-bash.sh
Assicurati di avere il seguente software installato sul tuo sistema:
python3 (>=3.10)go (>=1.22)docker.io (>=20.10.7)Clona il Repository:
Apri un terminale ed esegui il comando seguente per clonare il repository ed entrare nella directory del progetto:
git clone https://github.com/Bandit-HaxUnit/haxunit && cd haxunit
Installa python3.11-venv (se necessario):
Se non hai il modulo venv installato, potrebbe essere necessario installarlo. Esegui uno dei seguenti comandi a seconda della tua versione di Python:
sudo apt update
sudo apt install python3.11-venv
O per Python 3.10:
sudo apt update
sudo apt install python3.10-venv
Crea un Ambiente Virtuale:
Crea un ambiente virtuale denominato haxunit-venv:
python3 -m venv haxunit-venv
Attiva l'Ambiente Virtuale:
Attiva l'ambiente virtuale usando il comando seguente:
source haxunit-venv/bin/activate
Nota: Per disattivare l'ambiente virtuale successivamente, puoi semplicemente eseguire deactivate.
Installa i Pacchetti Richiesti:
Con l'ambiente virtuale attivato, installa i pacchetti necessari:
python3 -m pip install -r requirements.txt
Esegui lo Script di Installazione:
Infine, esegui lo script principale con il flag --install:
python3 main.py --install
Se tutto è stato installato correttamente, dovresti vedere il seguente output:
[HaxUnit] [Init] All tools are successfully installed - good luck!
Il processo di installazione ora utilizza pdtm (ProjectDiscovery Tool Manager) per una gestione efficiente degli strumenti e include controlli intelligenti per evitare la reinstallazione di strumenti già presenti.
haxunit -h
Questo mostrerà l'aiuto per lo strumento. Ecco tutti i flag supportati.
usage: main.py [-h] [-d DOMAIN] [-m {quick,extensive}] [-v] [-b BIN] [-is ISERVER] [-it ITOKEN] [-acu] [-y] [-u] [-i] [--wpscan-api-token WPSCAN_API_TOKEN]
               [--use-notify] [--cloud-upload] [--htb] [--fuzz] [--use-gpt] [--skip-installers]

HaxUnit - Web Domain Reconnaissance Tool

optional arguments:
  -h, --help            show this help message and exit
  -d DOMAIN, --domain DOMAIN
                        the website to recon: example.com
  -m {quick,extensive}, --mode {quick,extensive}
                        set scan mode
  -v, --verbose         print more information
  -b BIN, --bin BIN     set which python bin to use
  -is ISERVER, --iserver ISERVER
                        interactsh server URL for self-hosted instance
  -it ITOKEN, --itoken ITOKEN
                        authentication token for self-hosted interactsh server
  -acu, --use-acunetix  Enable Acunetix integration
  -y, --yes             yes to all prompts
  -u, --update          update all tools
  -i, --install         install all tools
  --wpscan-api-token WPSCAN_API_TOKEN
                        The WPScan API Token to display vulnerability data
  --use-notify          Run notify on completion
  --cloud-upload        Upload results to ProjectDiscovery cloud
  --htb                 HackTheBox mode
  --fuzz                Enable ffuf fuzzing
  --use-gpt             Enable GPT suggestions
  --skip-installers     Skip tool installation checks
Esegui una scansione rapida su example.com:
haxunit -d example.com
Esegui una scansione rapida su example.com rispondendo sì per impostazione predefinita all'aggiunta di domini:
haxunit -d example.com -y
Esegui una scansione estesa su example.com utilizzando Acunetix e caricando i risultati sul cloud ProjectDiscovery:
haxunit -d example.com -m extensive --use-acunetix --cloud-upload
Salta i controlli di installazione per un avvio più rapido (quando sai che gli strumenti sono installati):
haxunit -d example.com --skip-installers
I risultati della scansione verranno salvati nella seguente struttura di directory:
scans/
└── example.com/
    └── timestamp/
Sostituisci example.com con il tuo dominio di destinazione e timestamp con la data e l'ora in cui è stata effettuata la scansione. Questa struttura organizza i risultati delle scansioni cronologicamente nella rispettiva cartella del dominio all'interno della directory scans.
Questo repository include un DAG di esempio di Apache Airflow che automatizza il processo di scansione di HaxUnit.

