
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-3452 — Test della vulnerabilità di CVE-2020-3452 | Kitploit
Strumenti/GitHubGitHub/aviksaikat/cve-2020-3452
Scanner di VulnerabilitàExploitSicurezza WebPenetration TestingApprendimento e Formazione
GitHubaviksaikat/cve-2020-3452

CVE-2020-3452

Test della vulnerabilità di CVE-2020-3452

Vedi Repository
164 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2020-3452

Lettura di file non autenticata in Cisco ASA e Cisco Firepower

Saikat Karmakar | Nov : 2021


  • Questo testerà se l'host specificato è vulnerabile a CVE 2020-3452 o meno Requisiti:
requests
termcolor

Utilizzo:

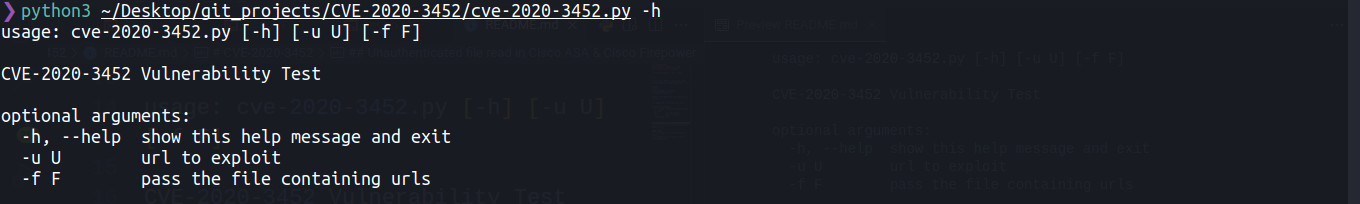
dark_lord@kali: python3 cve-2020-3452.py -h

usage: cve-2020-3452.py [-h] [-u U] [-f F]

CVE-2020-3452 Vulnerability Test

optional arguments:
  -h, --help  show this help message and exit
  -u U        url to exploit
  -f F        pass the file containing urls
P.S. Questo script è solo a scopo educativo

TODO:

  • Threading per un gran numero di host
  • Testare se funziona su ogni URL vulnerabile
Scarica lo strumento