Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
bluesnoop — Un'utilità TUI Bluetooth per analisi radar e war driving 🦉 | Kitploit

Strumenti/GitHubGitHub/ang13t/bluesnoop
OSINT (Open Source Intelligence)RicognizioneSicurezza BluetoothSicurezza IoTRaccolta InformazioniSicurezza Wireless
GitHubang13t/bluesnoop

bluesnoop

Un'utilità TUI Bluetooth per analisi radar e war driving 🦉
Vedi Repository
4064610 mesi faRevisionato da Kitploit
Condividi

Logo DroneXtract

bluesnoop

Un semplice sniffer Bluetooth Low Energy (BLE) che utilizza Python e la libreria Bleak
Caratteristiche

  • Identifica UUID e nomi dei dispositivi vicini
  • Monitoraggio persistente della prima e dell'ultima apparizione
  • Traduzione di ID modello criptici
  • Esporta intelligence per analisi esterne

Galleria Demo

Immagine galleria

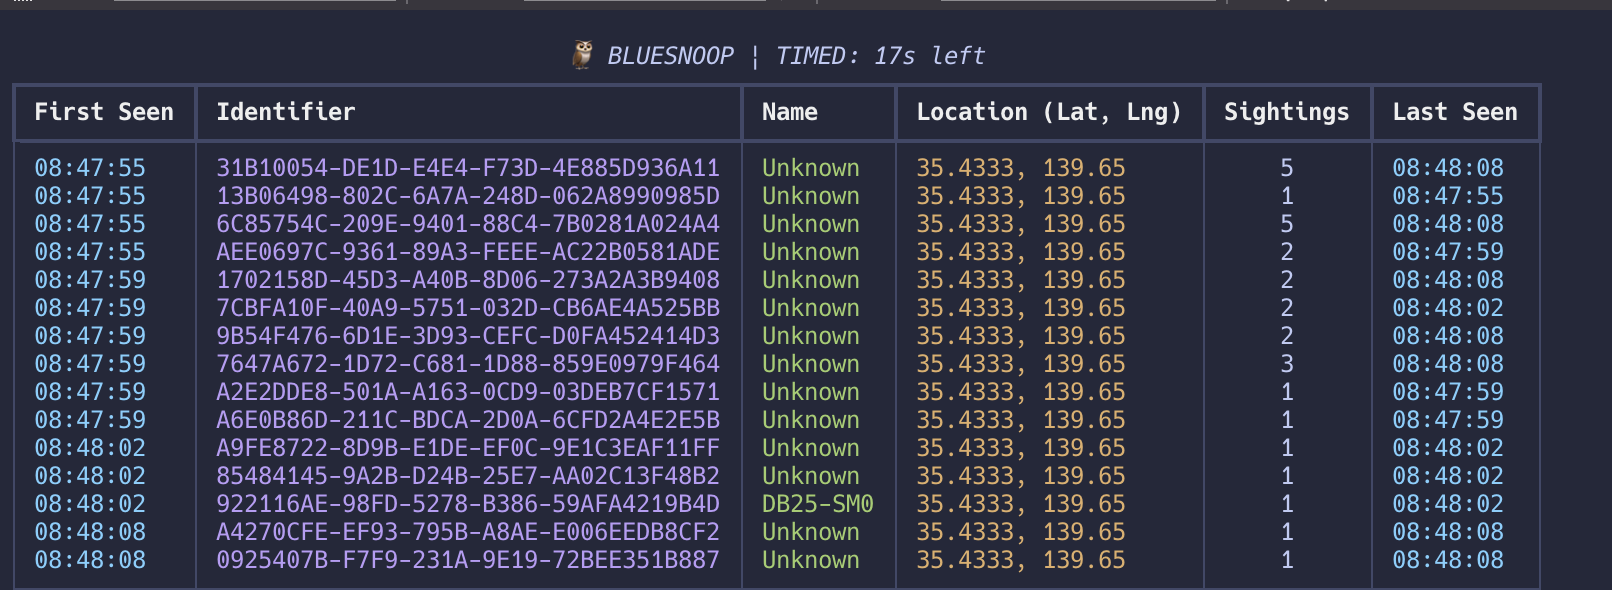
Snoop temporizzato

Immagine galleria

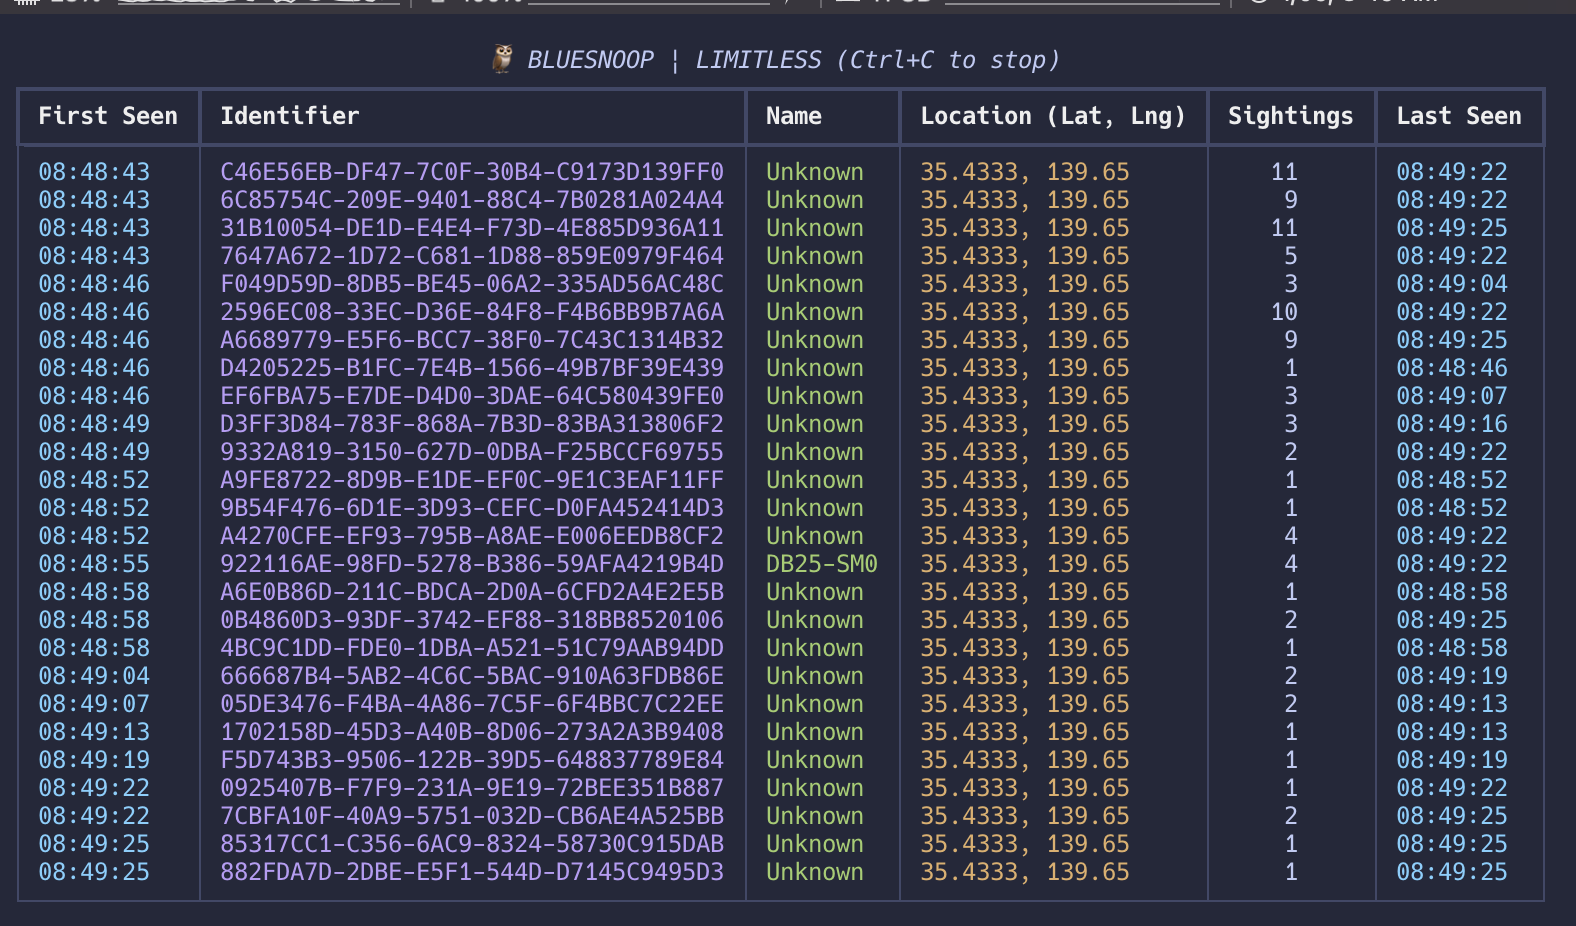
Snoop illimitato

Per iniziare

Concedi autorizzazioni Bluetooth

Se stai usando iTerm2, devi assicurarti che il terminale stesso abbia l'autorizzazione per il Bluetooth. Apri Impostazioni di Sistema (o Preferenze di Sistema). Vai su Privacy e Sicurezza > Bluetooth e Concedi l'accesso a iTerm2.

python -m venv .venv
source .venv/bin/activate
pip install asyncio bleak rich manuf bluetooth-numbers geocoder
python3 bluesnoop.py

Contribuire

bluesnoop è aperto a qualsiasi contributo. Effettua un fork del repository e crea una pull request con le funzionalità o le correzioni che desideri implementare.

Prossimamente

Interpretazione degli UUID Bluetooth e dei numeri OUID
  • Usa un database OUI pubblico (come l'elenco IEEE OUI) per mappare i prefissi degli indirizzi MAC ai produttori.
  • Puoi trovare il database OUI qui: https://standards-oui.ieee.org
An Organizationally Unique Identifier (OUI) is a 24-bit (three-byte) number, managed by the IEEE, that uniquely identifies a manufacturer or organization for network devices, forming the first half of a device's MAC address to ensure global uniqueness 

La classe uuid.UUID in Python valida rigorosamente le stringhe secondo lo standard RFC 4122. In particolare, cerca una cifra 'versione' in una posizione specifica della stringa.

Perché fallisce In un UUID standard, la prima cifra del terzo gruppo (es. xxxx-xxxx-Nxxx-xxxx) deve essere un numero da 1 a 5 (che rappresenta la versione).

Osservando i tuoi dati:

D5D93B6E-C324-FD7B... -> La cifra versione è F.

6ADBBD89-CBFF-0FE8... -> La cifra versione è 0.

Poiché F e 0 non sono versioni RFC 4122 valide (1-5), Python lancia un ValueError: badly formed hexadecimal UUID string.

Esplora ulteriormente quanto segue: discovered_devices_and_advertisement_data // https://bleak.readthedocs.io/en/latest/api/scanner.html#bleak.BleakScanner.discovered_devices // 16:20 @ 1/8/26 BW

Supporto

Se ti è piaciuto bluesnoop, considera la possibilità di diventare uno sponsor per finanziare i miei progetti futuri.

Per vedere i miei altri lavori, visita il mio profilo GitHub.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    319
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    266

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →