 amrudesh1/morf
Mobile Reconnaissance Framework è un potente strumento offensivo di sicurezza mobile, leggero e indipendente dalla piattaforma, progettato per aiutare hacker e sviluppatori a identificare e gestire informazioni sensibili all'interno delle applicazioni mobili.

Un potente toolkit di sicurezza offensiva per l'analisi di applicazioni mobili


Trova Segreti. Proteggi le App. Rimanete Sicuri.
MORF è uno strumento avanzato di analisi della sicurezza mobile che scopre automaticamente informazioni sensibili all'interno di applicazioni Android e iOS. Progettato per professionisti della sicurezza, penetration tester e sviluppatori, MORF fornisce approfondimenti completi sulla postura di sicurezza delle app mobili.
MORF può essere attivo in pochi secondi usando Docker o lo script di esecuzione incluso:
# Clona il repository e entra nella directory
git clone https://github.com/amrudesh1/morf && cd morf

# Opzione 1: Usando lo script di esecuzione (consigliato)
chmod +x run.sh && ./run.sh

# Opzione 2: Usando Docker Compose
docker-compose up --build
Poi visita semplicemente http://localhost nel tuo browser e carica un file APK o IPA per iniziare l'analisi!
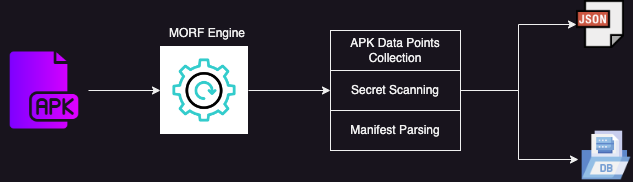
MORF offre capacità complete di analisi della sicurezza per applicazioni mobili:
| Funzionalità | Descrizione |
|---|---|
| 🔐 Rilevamento di Segreti e Chiavi API | Scopre automaticamente credenziali hardcoded, chiavi API e token in tutto il codice dell'applicazione e le risorse |
| 📱 Analisi dei Componenti | Estrae activity, servizi, receiver e content provider, evidenziando i rischi di sicurezza nella struttura dell'app |
| 🛡️ Analisi dei Permessi | Identifica applicazioni con privilegi eccessivi e evidenzia combinazioni pericolose di permessi |
| 🔗 Ispezione dei Deeplink | Mappa schemi URL e pattern di deeplink potenzialmente sfruttabili |
| 📊 Raccolta di Metadati | Raccoglie ampi metadati dell'app per valutazione della sicurezza e modellazione delle minacce |
| 📜 Confronto tra Versioni | Tiene traccia delle modifiche di sicurezza tra le versioni dell'app per identificare correzioni e regressioni |
MORF combina un backend Go con un frontend Angular per un'analisi potente con un'interfaccia intuitiva:
| Caso d'Uso | Descrizione |
|---|---|
| 🕵️ Audit di Sicurezza | Scansione pre-rilascio per identificare problemi di sicurezza prima che le app raggiungano la produzione |
| 🔍 Analisi Competitiva | Comprendere le implementazioni di sicurezza nelle applicazioni della concorrenza |
| ⚙️ Integrazione CI/CD | Automatizzare i controlli di sicurezza nella pipeline di build con le funzionalità CLI di MORF |
| 👨🏫 Formazione sulla Sicurezza | Formare gli sviluppatori sullo sviluppo mobile sicuro usando esempi reali |
Per utenti macOS, consulta README-LOCAL.md per una guida dettagliata allo sviluppo locale.
# Clona il repository
git clone https://github.com/amrudesh1/morf
cd MORF

# Avvia tutti i servizi (MySQL, Redis, Backend, Frontend)
./run-local.sh start

# Oppure usando docker-compose direttamente
docker-compose up -d
I servizi saranno disponibili su:
Comandi comuni:
./run-local.sh start    # Avvia tutti i servizi
./run-local.sh stop     # Ferma tutti i servizi
./run-local.sh status   # Verifica lo stato dei servizi
./run-local.sh logs     # Visualizza i log
git clone https://github.com/amrudesh1/morf
cd morf
chmod +x run.sh
./run.sh
MORF richiede la variabile d'ambiente DATABASE_URL per connettersi al database:
# macOS/Linux
export DATABASE_URL="root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"

# Windows (CMD)
set DATABASE_URL=root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local

# Windows (PowerShell)
$env:DATABASE_URL = "root@tcp(localhost:3306)/Secrets?charset=utf8mb4&parseTime=True&loc=Local"
Nota: Docker Compose utilizzerà automaticamente le variabili d'ambiente impostate sulla macchina host.
Dopo aver avviato MORF, accedi all'interfaccia web intuitiva su http://localhost e segui questi passaggi:
MORF fornisce anche una potente CLI per automazione e integrazione:
# Scansione di base con output console
./morf cli --apk-path=/path/to/app.apk

