

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AD_Enumeration_Hunt — PowerShell toolkit per penetration testing di Active Directory, con enumerazione di domini/utenti/gruppi, analisi delle relazioni di trust, configurazione RDP e automazione della valutazione della sicurezza. | Kitploit
Strumenti/GitHubGitHub/alperenugurlu/ad_enumeration_hunt
Escalation di PrivilegiMovimento LateraleRaccolta InformazioniPost-ExploitPenetration TestingRed Teaming
GitHubalperenugurlu/ad_enumeration_hunt

AD_Enumeration_Hunt

PowerShell toolkit per penetration testing di Active Directory, con enumerazione di domini/utenti/gruppi, analisi delle relazioni di trust, configurazione RDP e automazione della valutazione della sicurezza.

Condividi
Vedi Repository
9218973 anni faRevisionato da Kitploit

AD_Enumeration_Hunt

communityIcon_vo91tomlegn41

Descrizione

Benvenuto nel Toolkit per Pentesting AD! Questo repository contiene una raccolta di script e comandi PowerShell utilizzabili per il penetration testing e la valutazione della sicurezza di Active Directory (AD). Gli script coprono vari aspetti dell'enumerazione di AD, la gestione di utenti e gruppi, l'enumerazione dei computer, l'analisi di rete e sicurezza e altro ancora.

Il toolkit è pensato per l'uso da parte di penetration tester, red teamer e professionisti della sicurezza che desiderano testare e valutare la sicurezza degli ambienti Active Directory. Assicurati di avere la corretta autorizzazione e il permesso prima di utilizzare questi script in qualsiasi ambiente di produzione.

Tutti guardano ciò che guardi tu; ma tutti possono vedere ciò che lui vede? Tu sei l'unica differenza tra loro… Di Mevlânâ Celâleddîn-i Rûmî
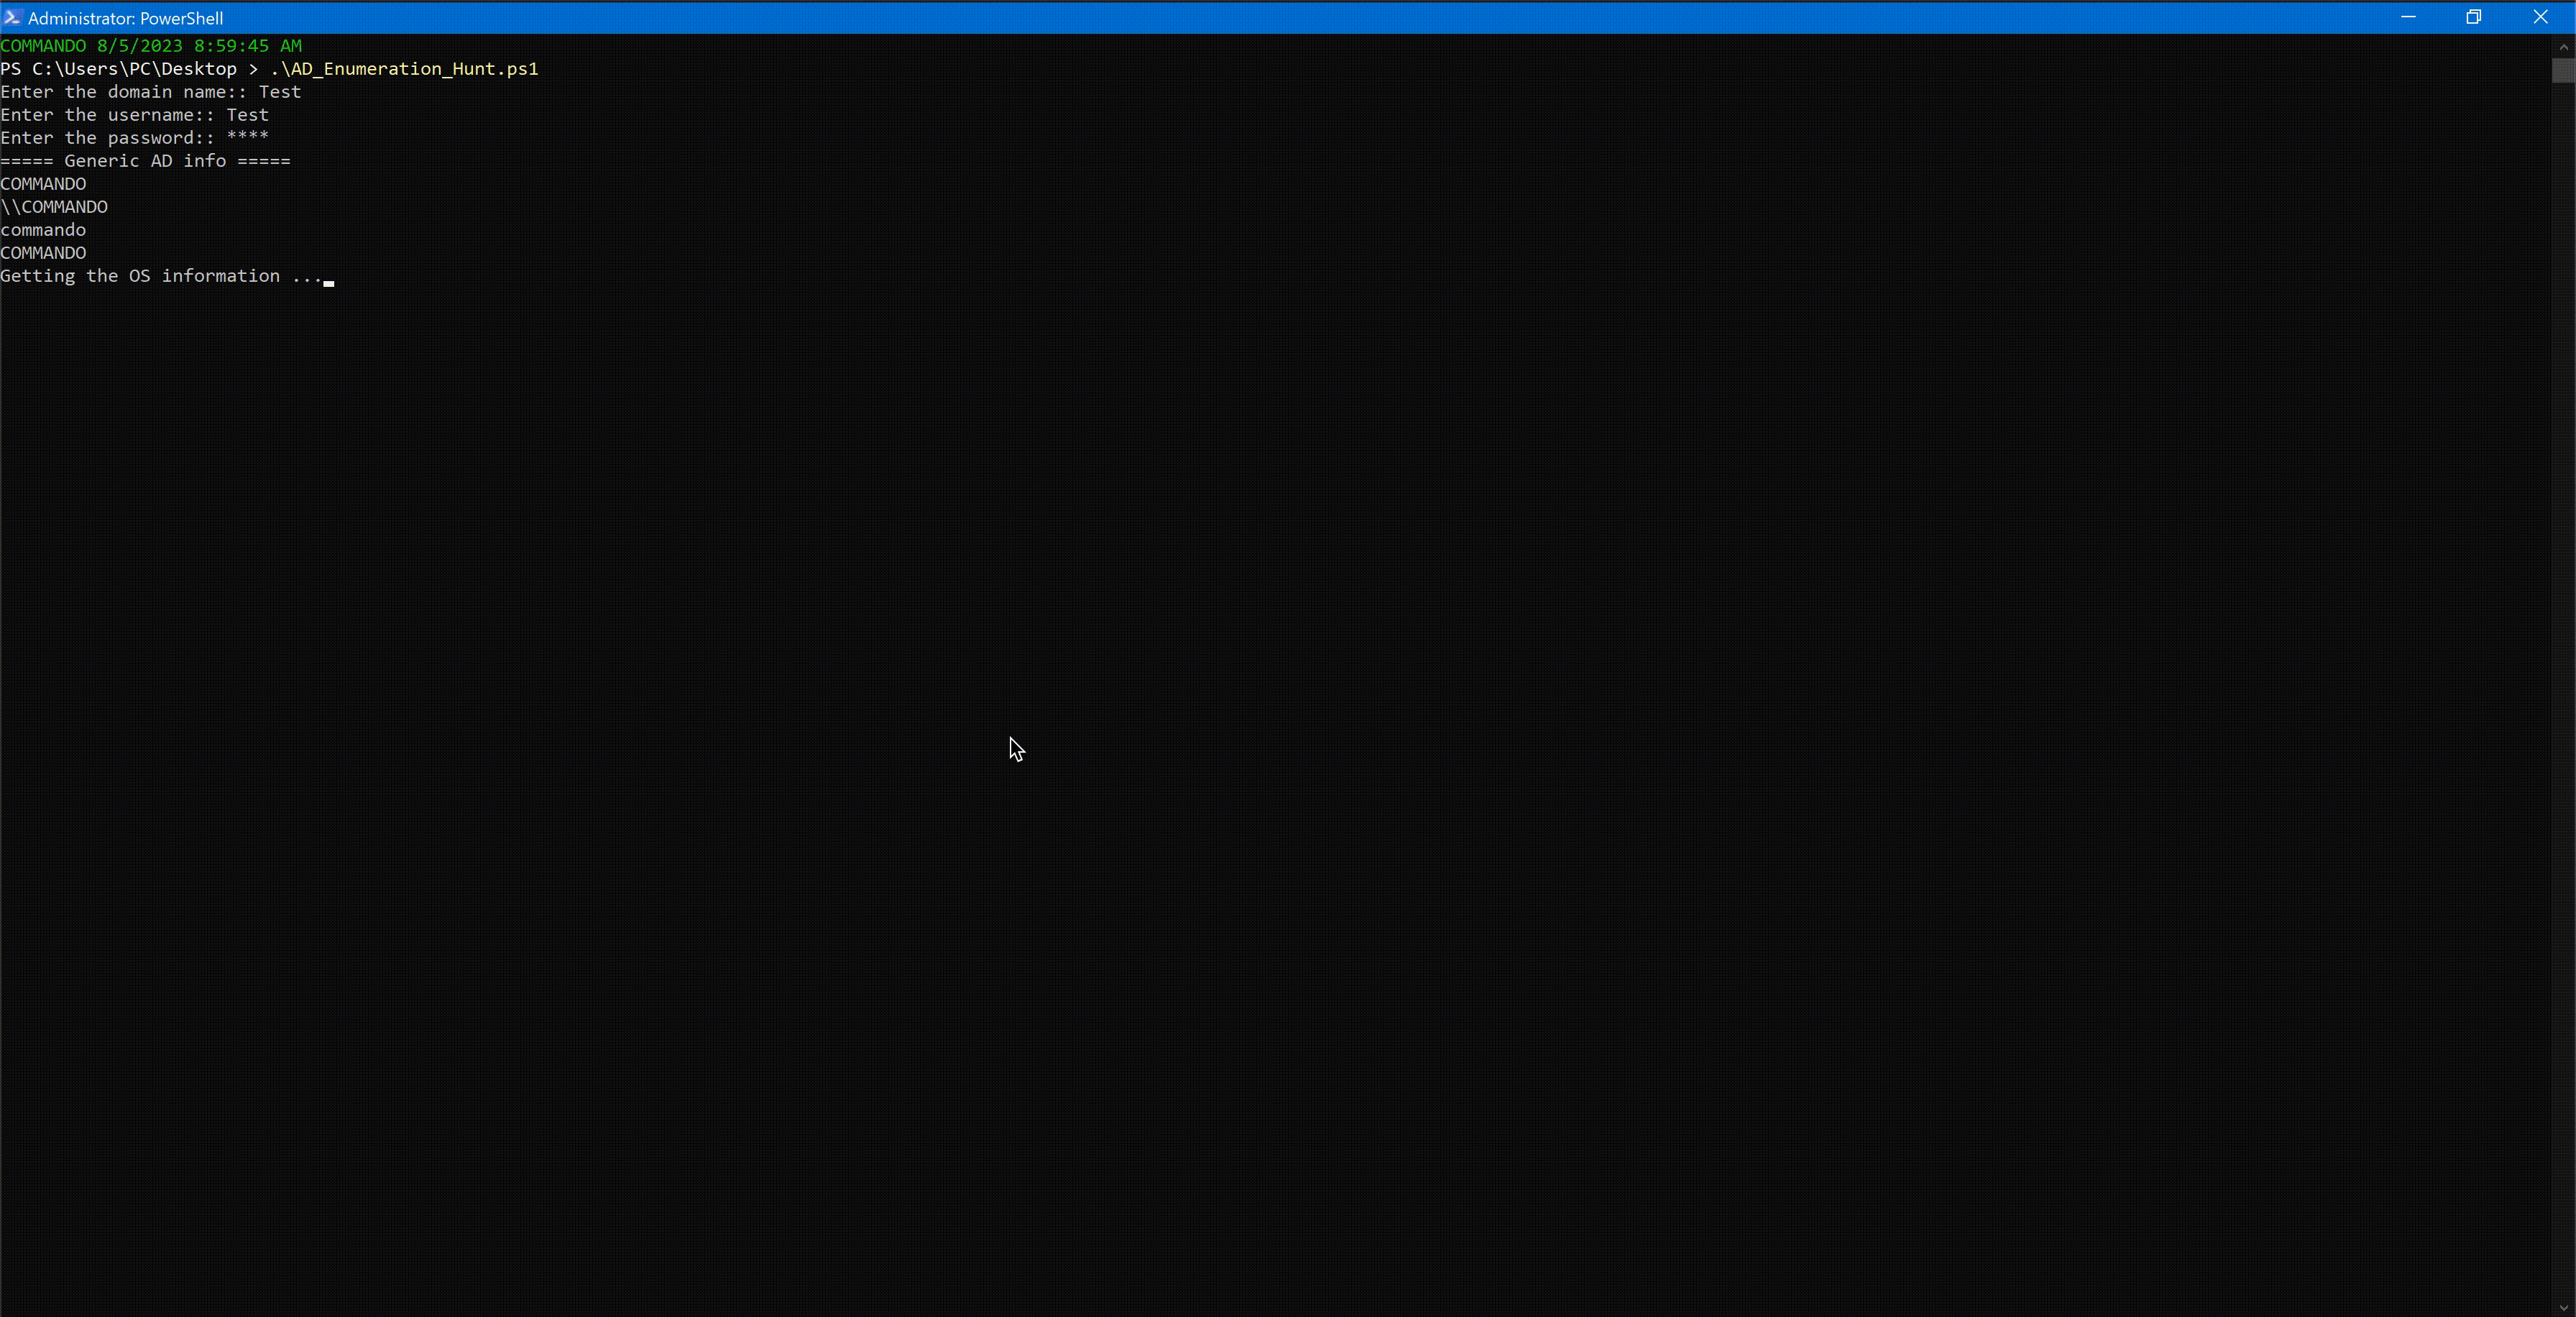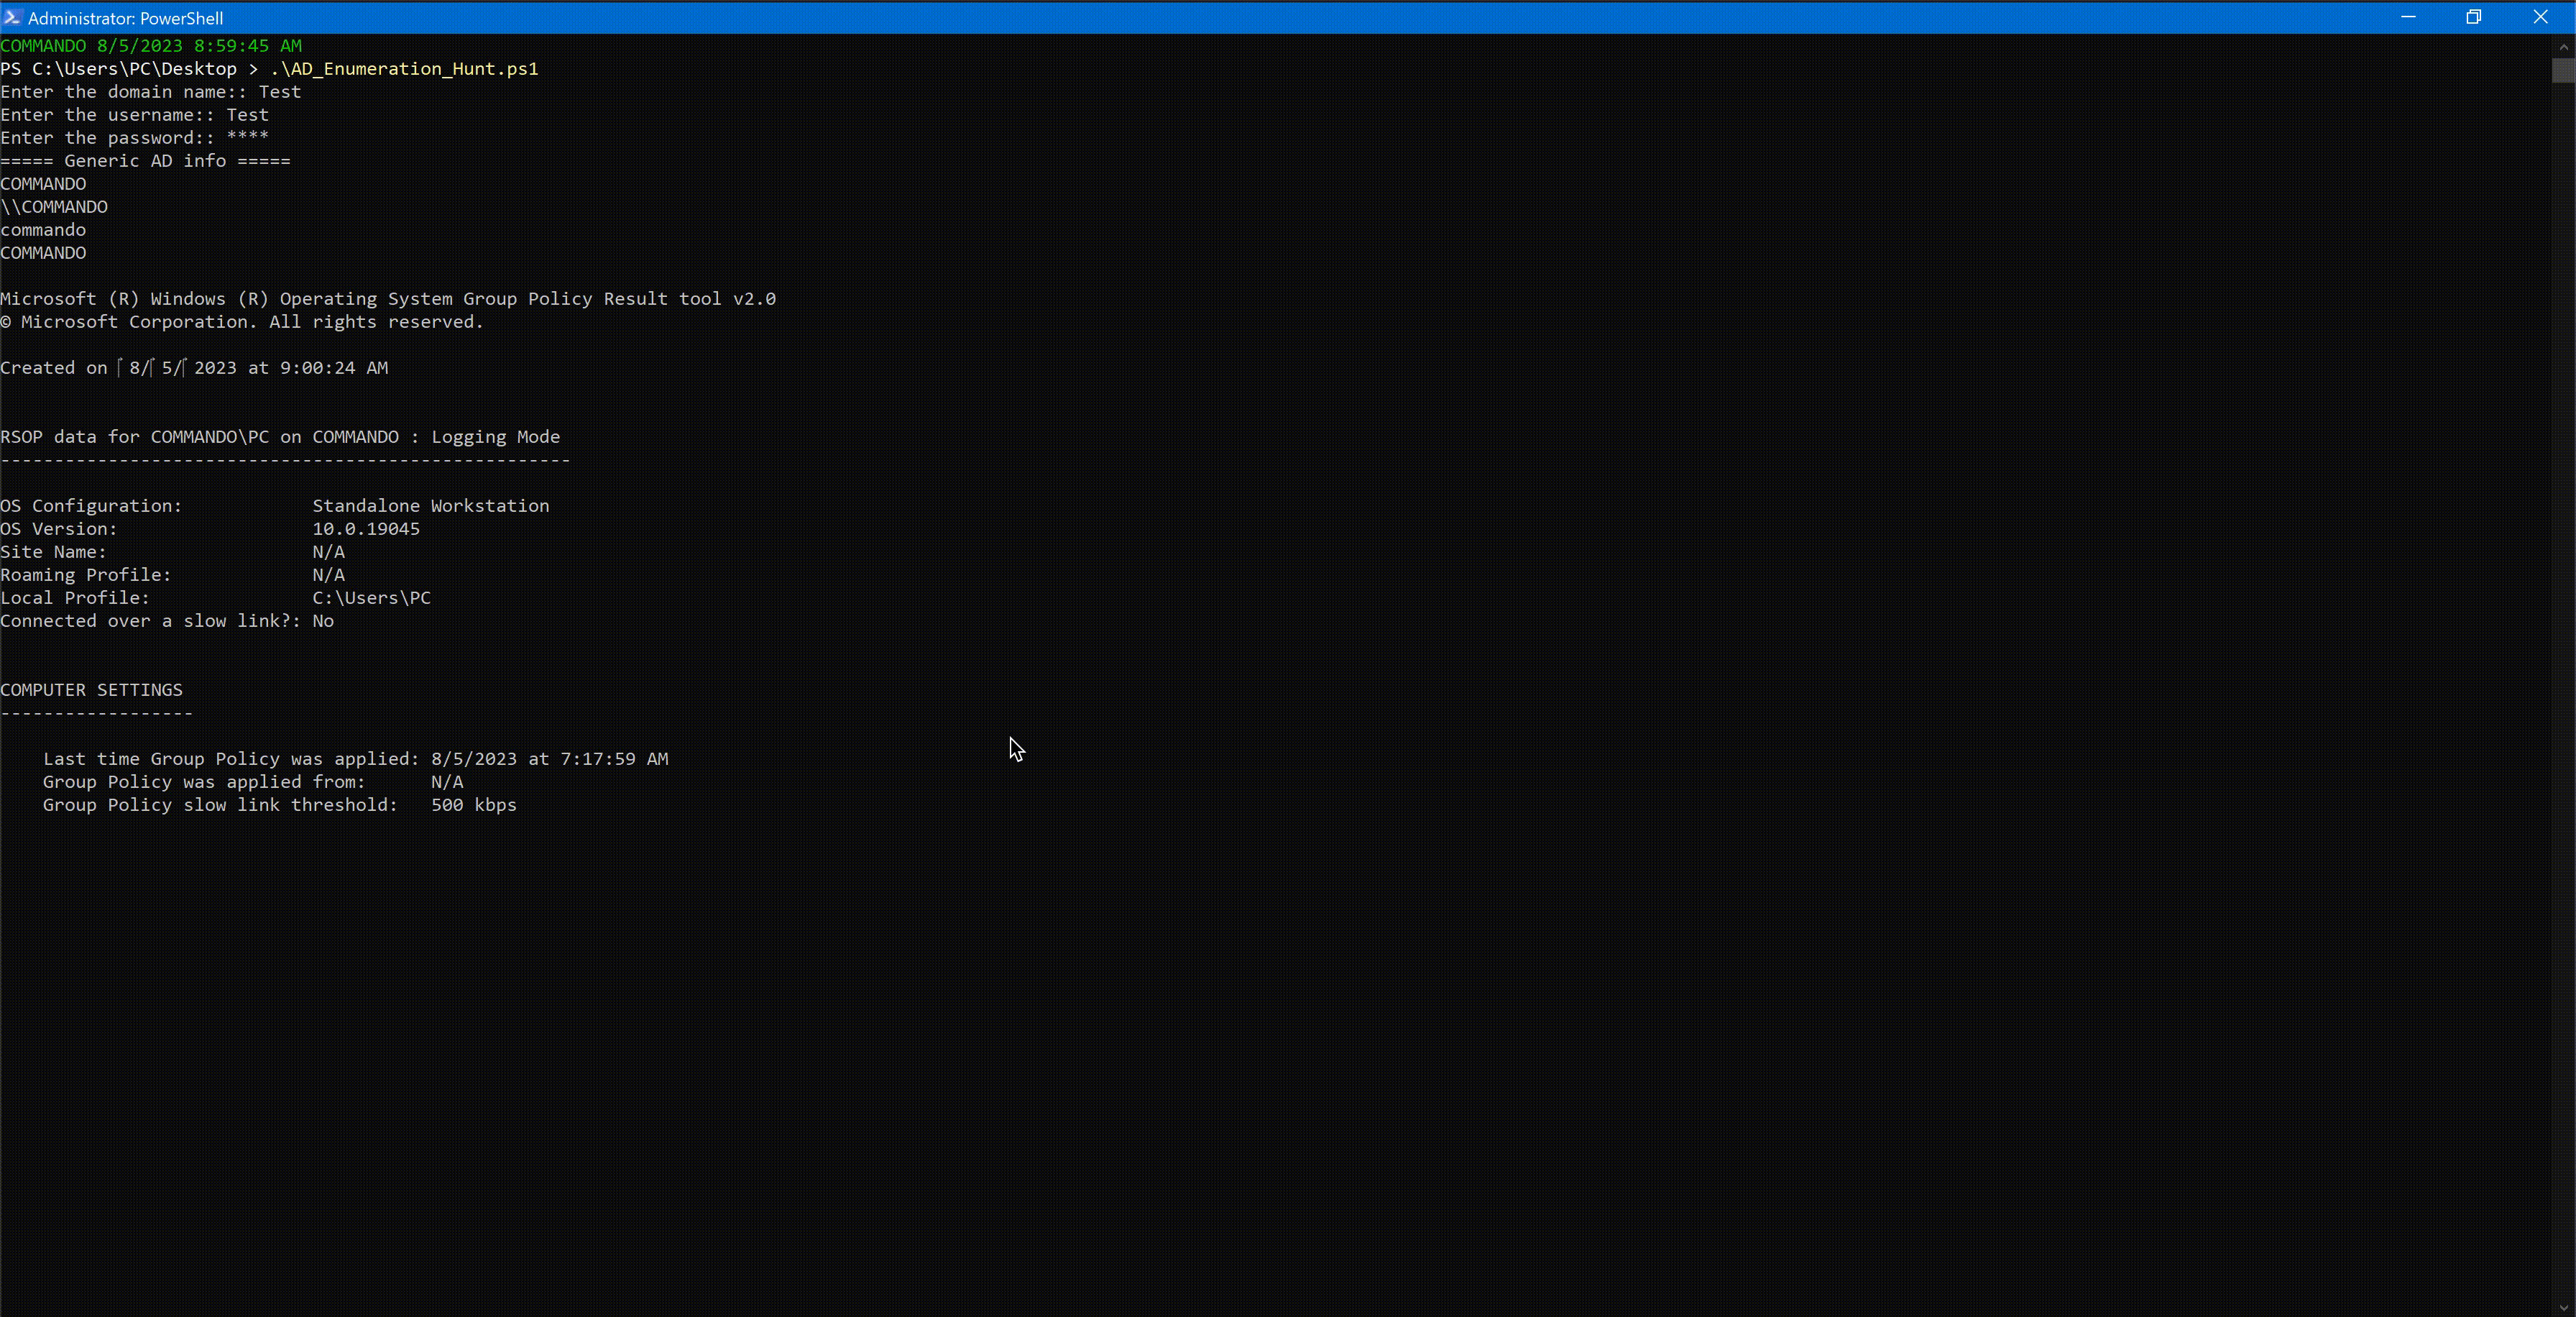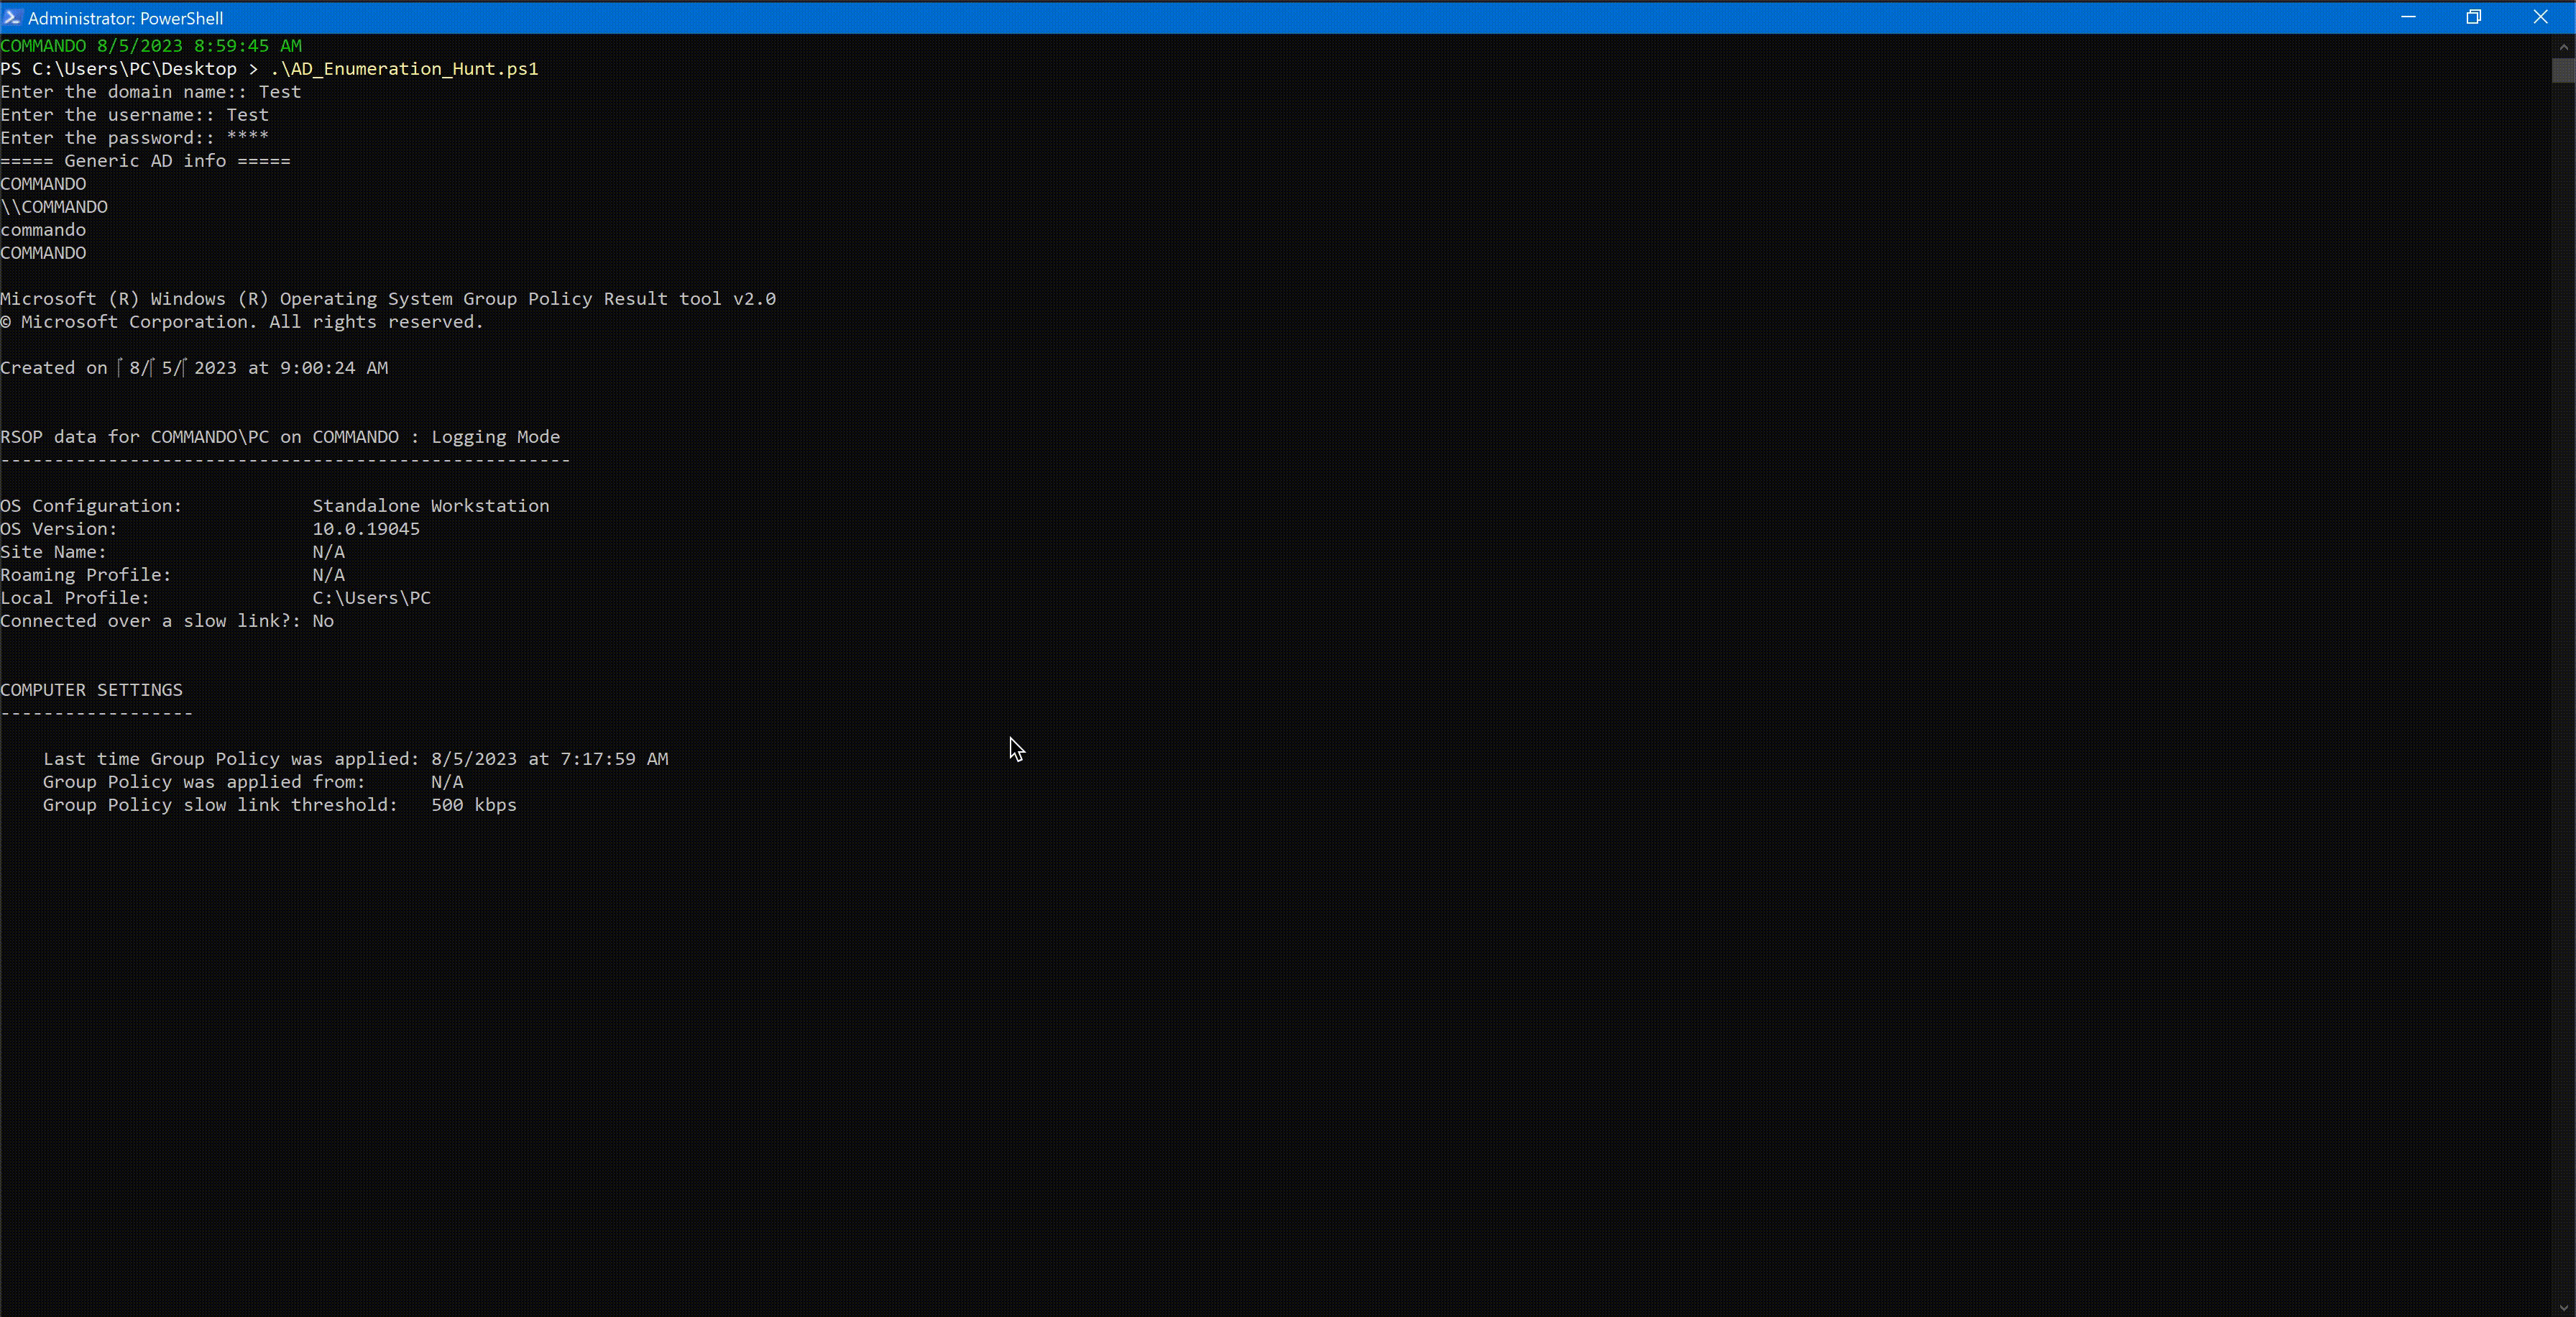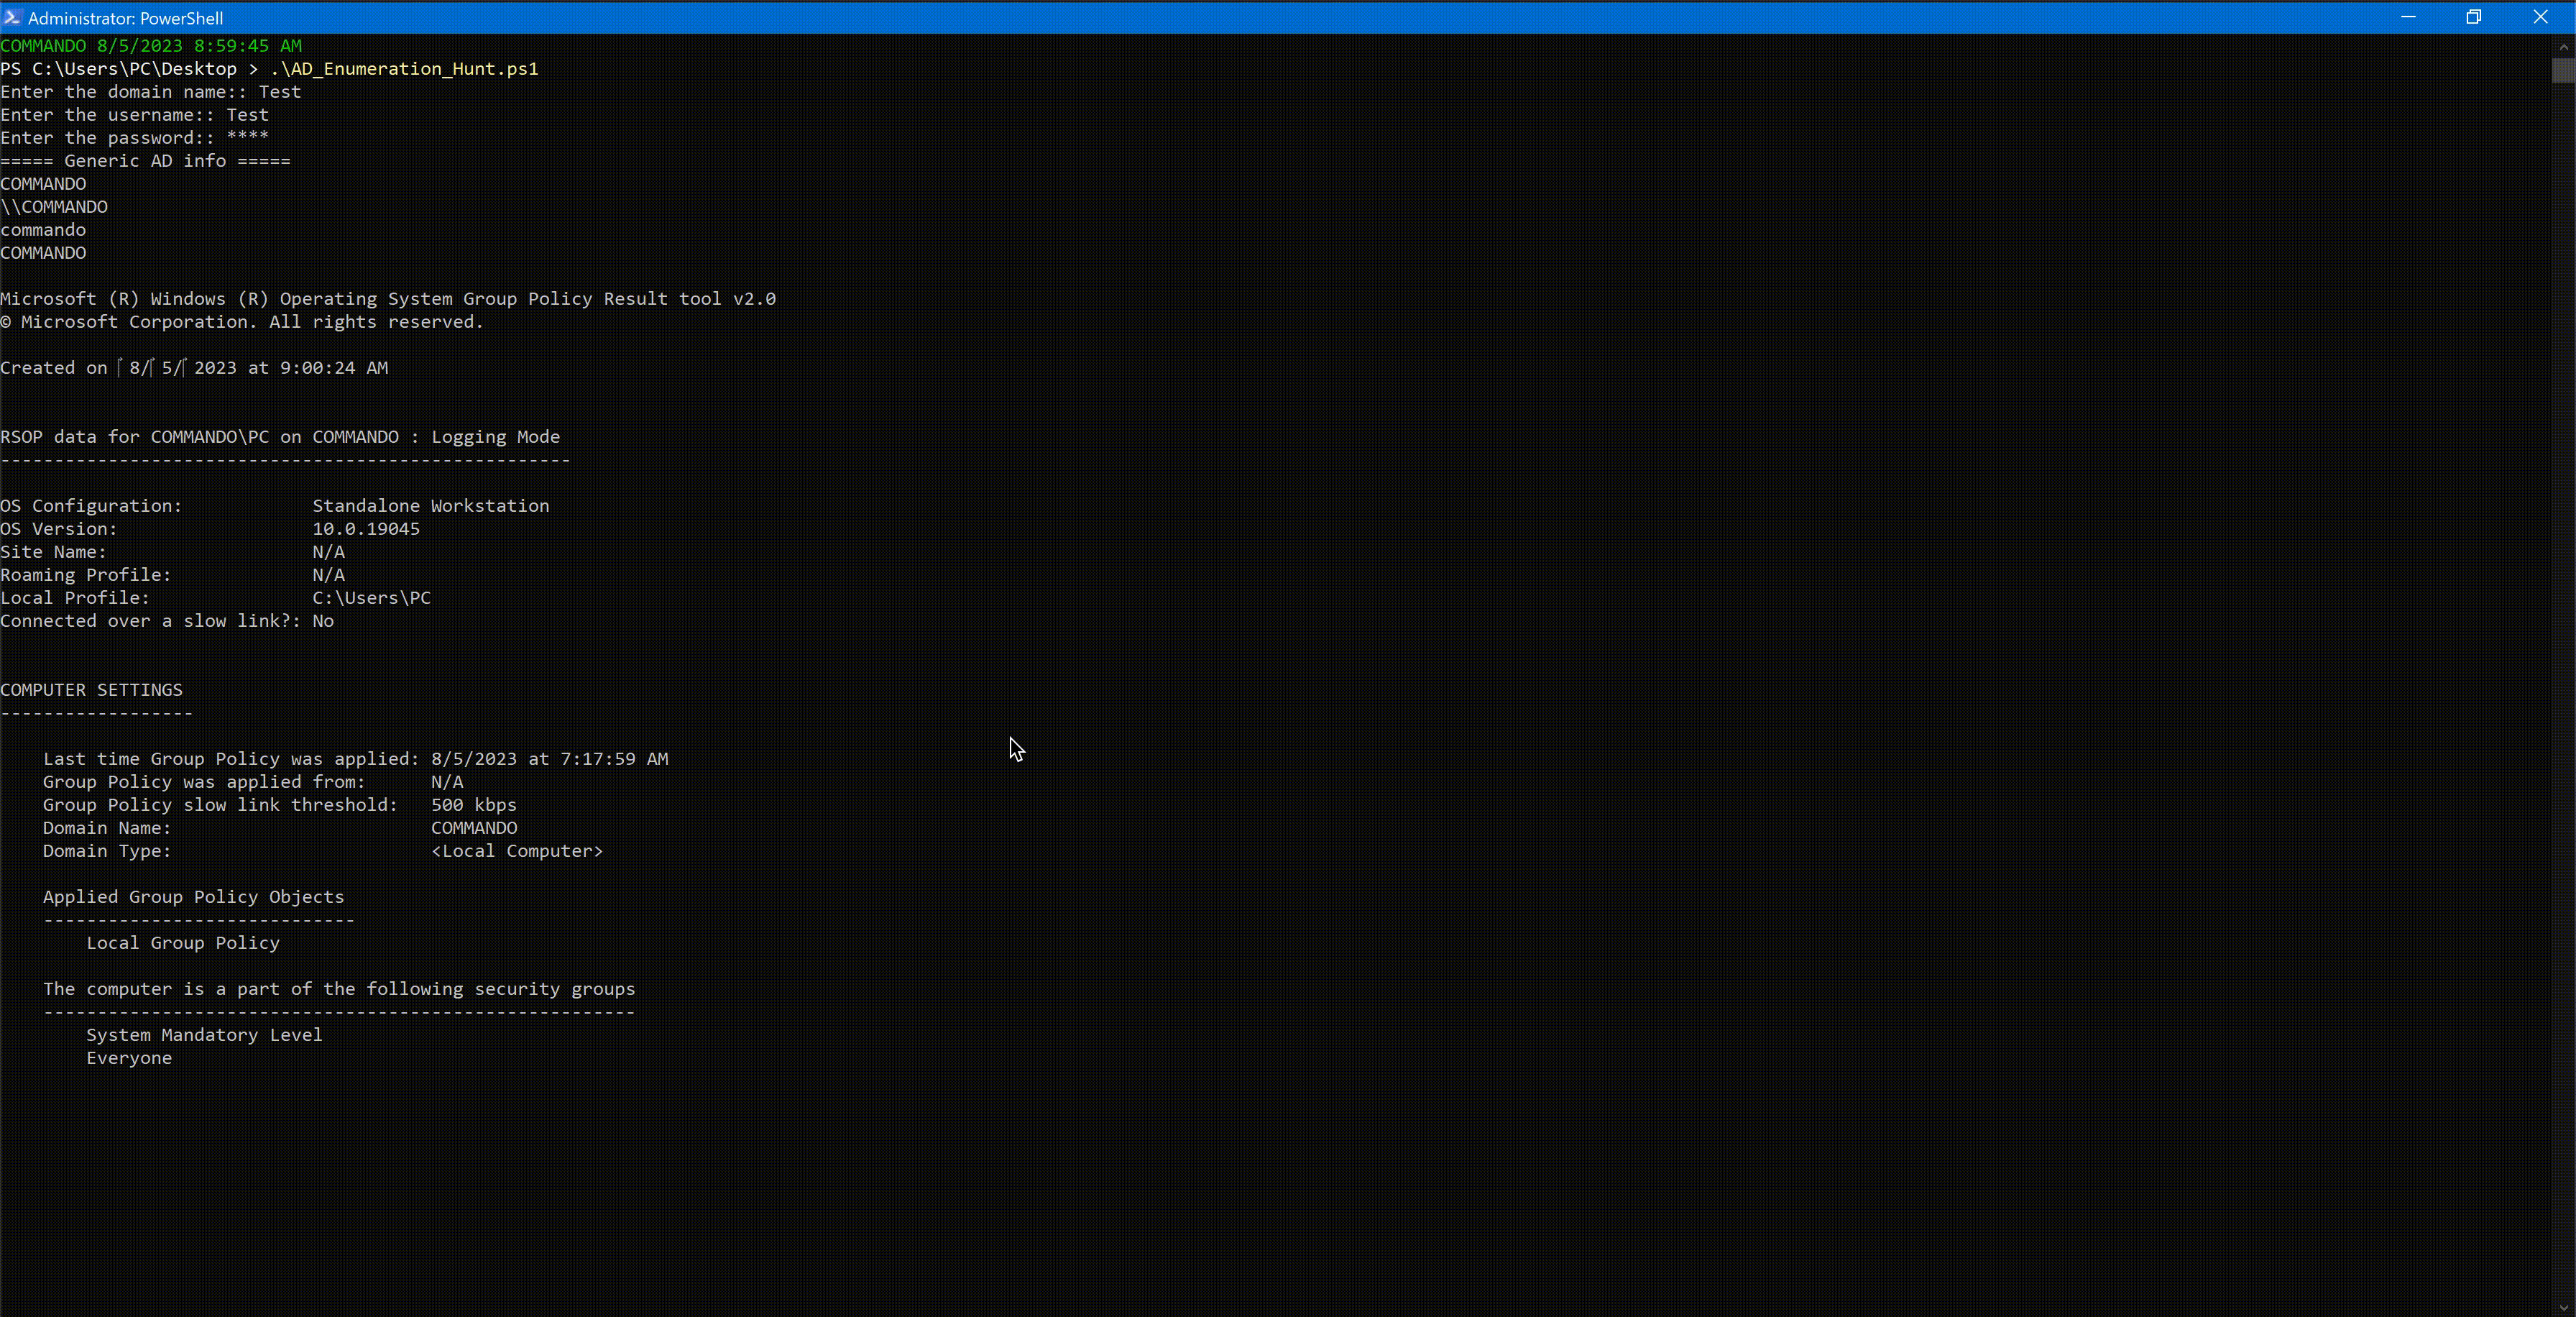
Funzionalità

AD_Enum_Hunt

  • Enumerare e raccogliere informazioni su domini AD, utenti, gruppi e computer.
  • Verificare le relazioni di trust tra domini.
  • Elencare tutti gli oggetti all'interno di una specifica unità organizzativa (OU).
  • Recuperare informazioni sull'utente attualmente connesso.
  • Eseguire varie operazioni relative a utenti e gruppi locali.
  • Configurare regole del firewall e abilitare Desktop remoto (RDP).
  • Connettersi a macchine remote tramite RDP.
  • Raccogliere informazioni di rete e sicurezza.
  • Verificare lo stato di Windows Defender e le esclusioni configurate tramite GPO.
  • ...e altro!

Utilizzo

  1. Clona il repository o scarica gli script secondo necessità.
  2. Esegui lo script PowerShell usando l'ambiente PowerShell appropriato.
  3. Segui le richieste a schermo per fornire dominio, nome utente e password quando richiesto.
  4. Goditi l'esplorazione del Toolkit per Pentesting AD e usa gli script in modo responsabile!

Disclaimer

Il Toolkit per Pentesting AD è solo a scopo educativo e di test. Gli autori e i contributori non sono responsabili per qualsiasi uso improprio o danno causato dall'uso di questi script. Assicurati sempre di avere la corretta autorizzazione e il permesso prima di eseguire qualsiasi attività di penetration testing o valutazione della sicurezza su qualsiasi sistema o rete.

Licenza

Questo progetto è concesso in licenza con la Licenza MIT. L'opera ASCII di Mewtwo è di proprietà di Alperen Ugurlu. Tutti i diritti riservati.


Consulente di Sicurezza Informatica

Alperen Ugurlu

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





