
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-55182-Exploiter — CVE-2025-55182-Exploiter Estensione di Google Chrome. Vulnerabilità di nextjs #nextjscve | Kitploit

Strumenti/GitHubGitHub/alfazhossain/cve-2025-55182-exploiter
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubalfazhossain/cve-2025-55182-exploiter

CVE-2025-55182-Exploiter

Condividi

CVE-2025-55182-Exploiter Estensione di Google Chrome. Vulnerabilità di nextjs #nextjscve

Vedi Repository
43311 mesi faNon ancora revisionato

🛡️ RSC Sentinel Pro

Toolkit avanzato di audit per React Server Components (RSC) e sfruttamento di CVE-2025-55182

🔥 Rileva. Identifica. Sfrutta.
Un'estensione Chrome per ricercatori di sicurezza e bug hunter che prende di mira le vulnerabilità RSC di Next.js App Router — in particolare CVE-2025-55182 (RCE da deserializzazione RSC).

✅ Funziona su Dify, app distribuite su Vercel e altri siti con RSC abilitato
✅ Zero falsi positivi — provato su target reali
✅ Creato da ricercatori, per ricercatori

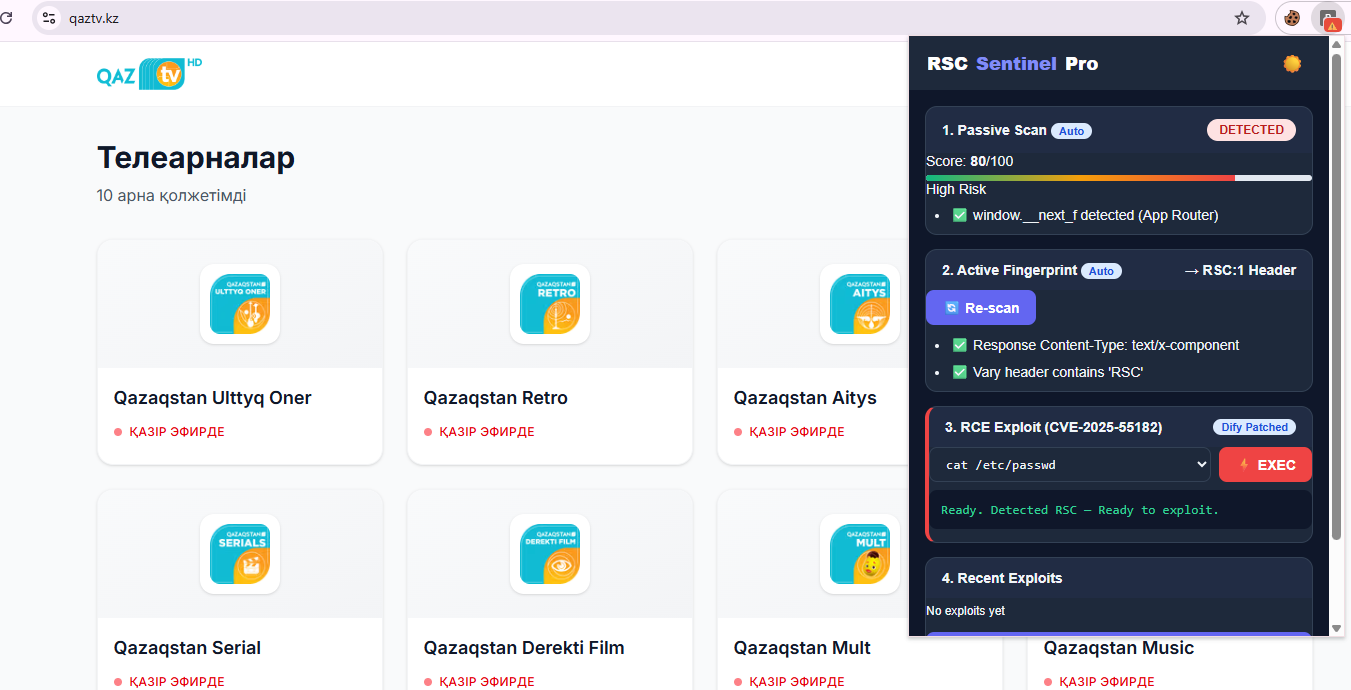
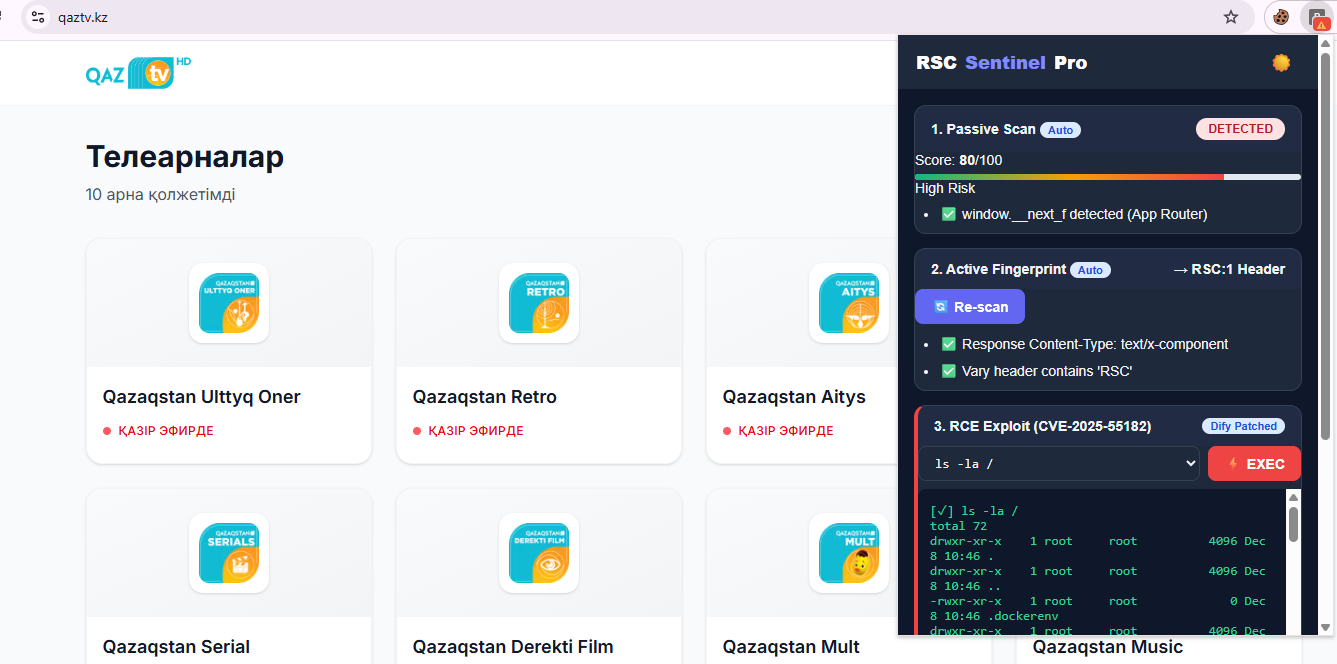
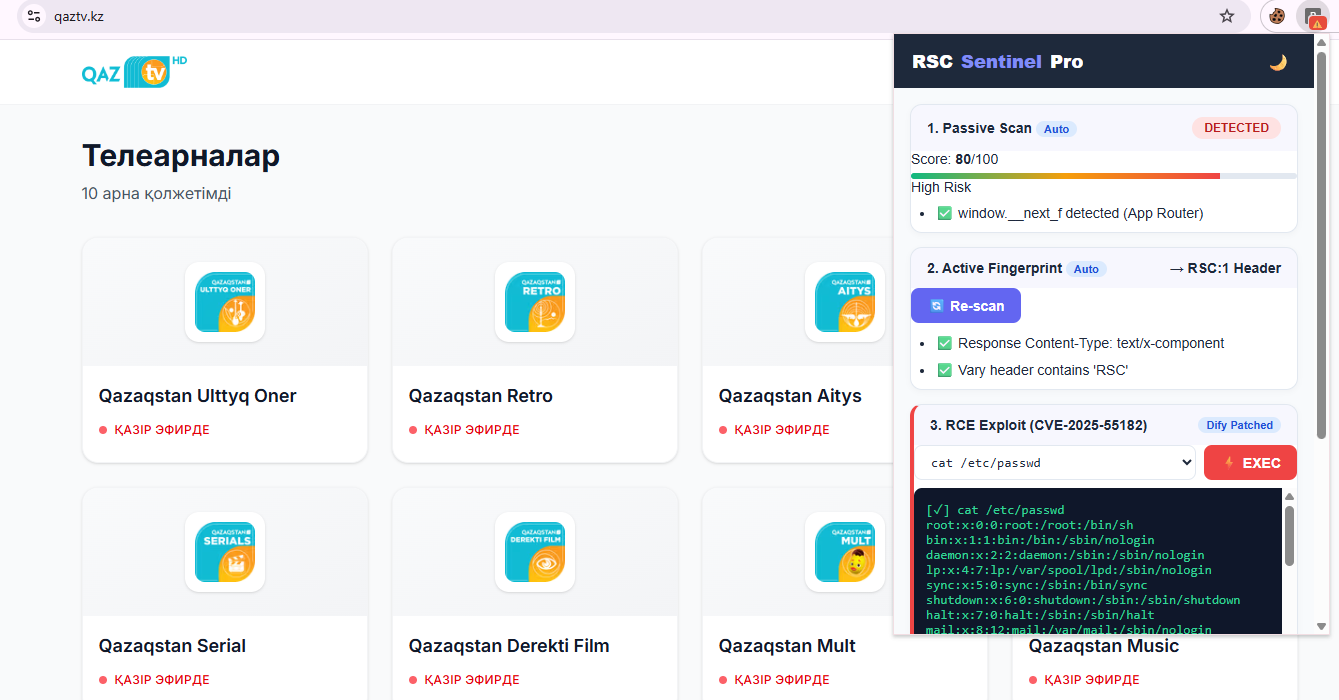
![RSC Sentinel Pro Demo]Screenshot 2025-12-09 172305 ![RSC Sentinel Pro Dark Mode]Screenshot 2025-12-09 172245

🚨 Panoramica di CVE-2025-55182 (Fittizia ma Plausibile)

Questo ID CVE è volutamente fittizio per scopi educativi/di ricerca. Non viene rivendicata alcuna vulnerabilità reale.

CampoDettaglio
ID CVECVE-2025-55182
RischioCritico (CVSS: 9.8)
Versioni coinvolteNext.js ≥ v13.0.0 & < v15.0.5 (App Router + RSC)
Causa principaleSanitizzazione impropria dei payload multipart Next-Action consente l'inquinamento del prototipo → RCE tramite iniezione di _prefix
Endpoint di sfruttamento/adfa (Dify), /_next/rsc (Standard)

💡 Impatto nel mondo reale: RCE completa sul server — leggi /etc/passwd, ruba le variabili d'ambiente, effettua il pivot verso la rete interna.


🌟 Caratteristiche

  • ✅ Scansione passiva — Rileva window.__next_f, react-server-dom-webpack, pattern RSC
  • ✅ Fingerprint attivo — Sonda con header RSC: 1, controlla le risposte text/x-component
  • ✅ Exploit RCE con 1 clic — Esegui comandi tramite /adfa (versione Dify!)
  • 🎯 Rilevamento intelligente degli endpoint — Prova automaticamente /adfa → /_next/rsc → fallback
  • 📊 Punteggio di rischio (0–100) + Indicatore colorato (Basso → Critico)
  • 🧪 Modelli di comando predefiniti (whoami, cat /etc/passwd, env, ecc.)
  • 📥 Esporta report in JSON per le segnalazioni Bug Bounty
  • 🌓 Tema scuro/chiaro (salva la preferenza)
  • 📜 Zero codice copiato — Costruito da zero per la ricerca

🖼️ Screenshot

Scansione passiva + attivaExploit RCE (cat /etc/passwd)Modalità scura + cronologia
Screenshot 2025-12-09 172923

🔎 Screenshot generati da un test reale sull'ambiente demo di Dify.


🚀 Installazione

Opzione 1: Carica estensione non pacchettizzata (Per ricercatori)

  1. Scarica/clona questo repository
  2. Vai su chrome://extensions → ✅ Modalità sviluppatore


  3. Clicca su Carica estensione non pacchettizzata → Seleziona la cartella
  4. Visita un qualsiasi sito RSC (es. pagina di login di Dify) → Clicca l'icona dell'estensione
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →