akatorich/kernelflirt
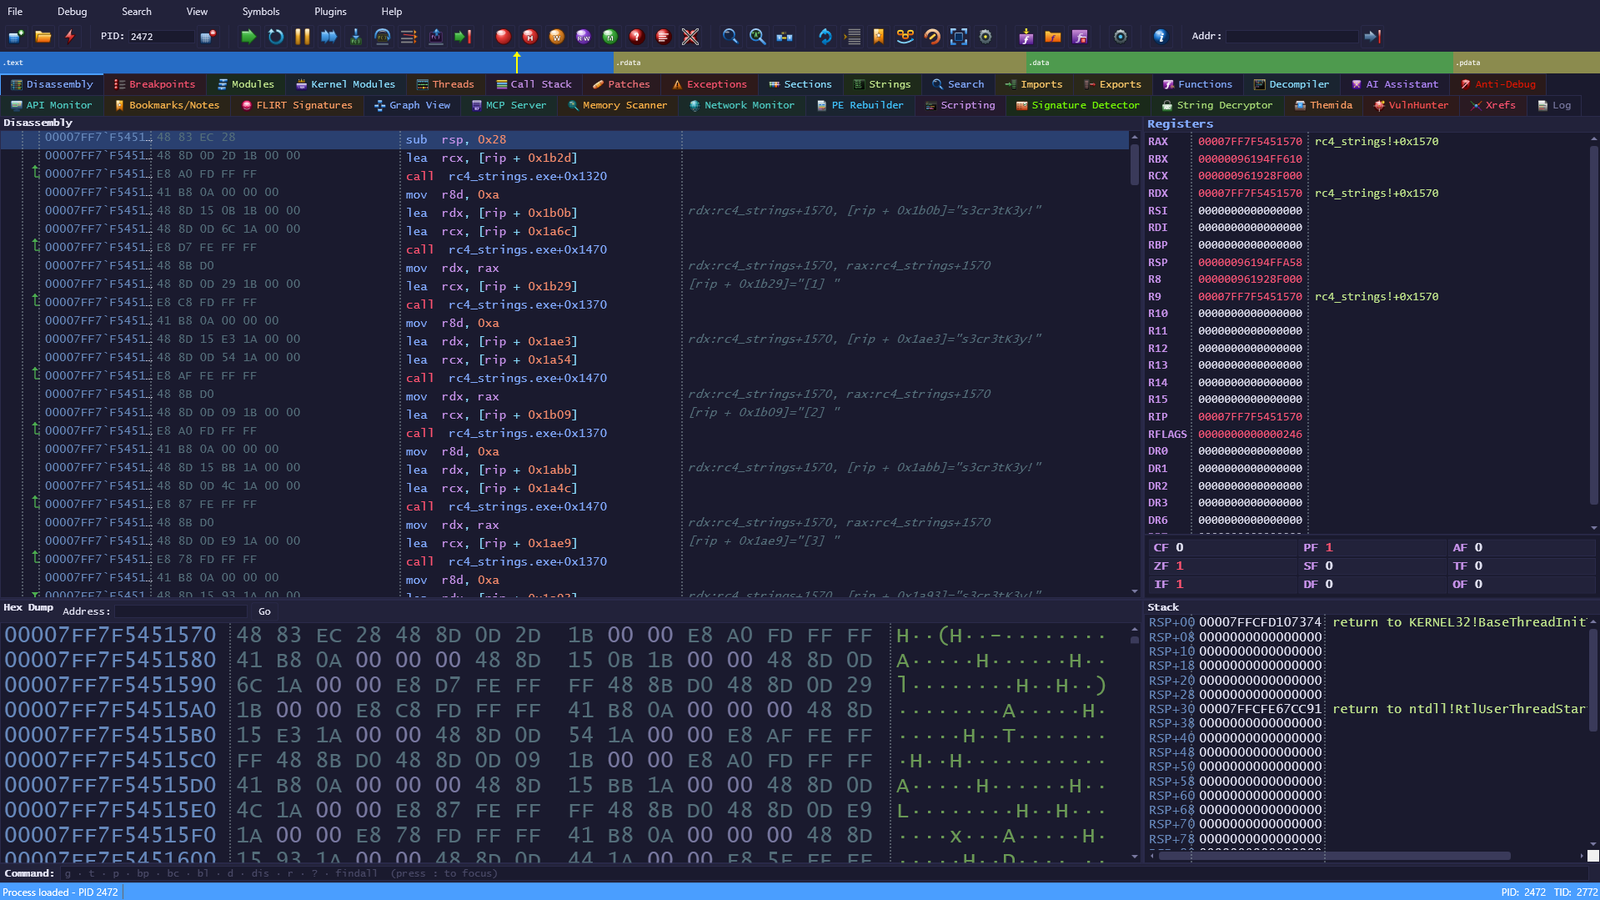
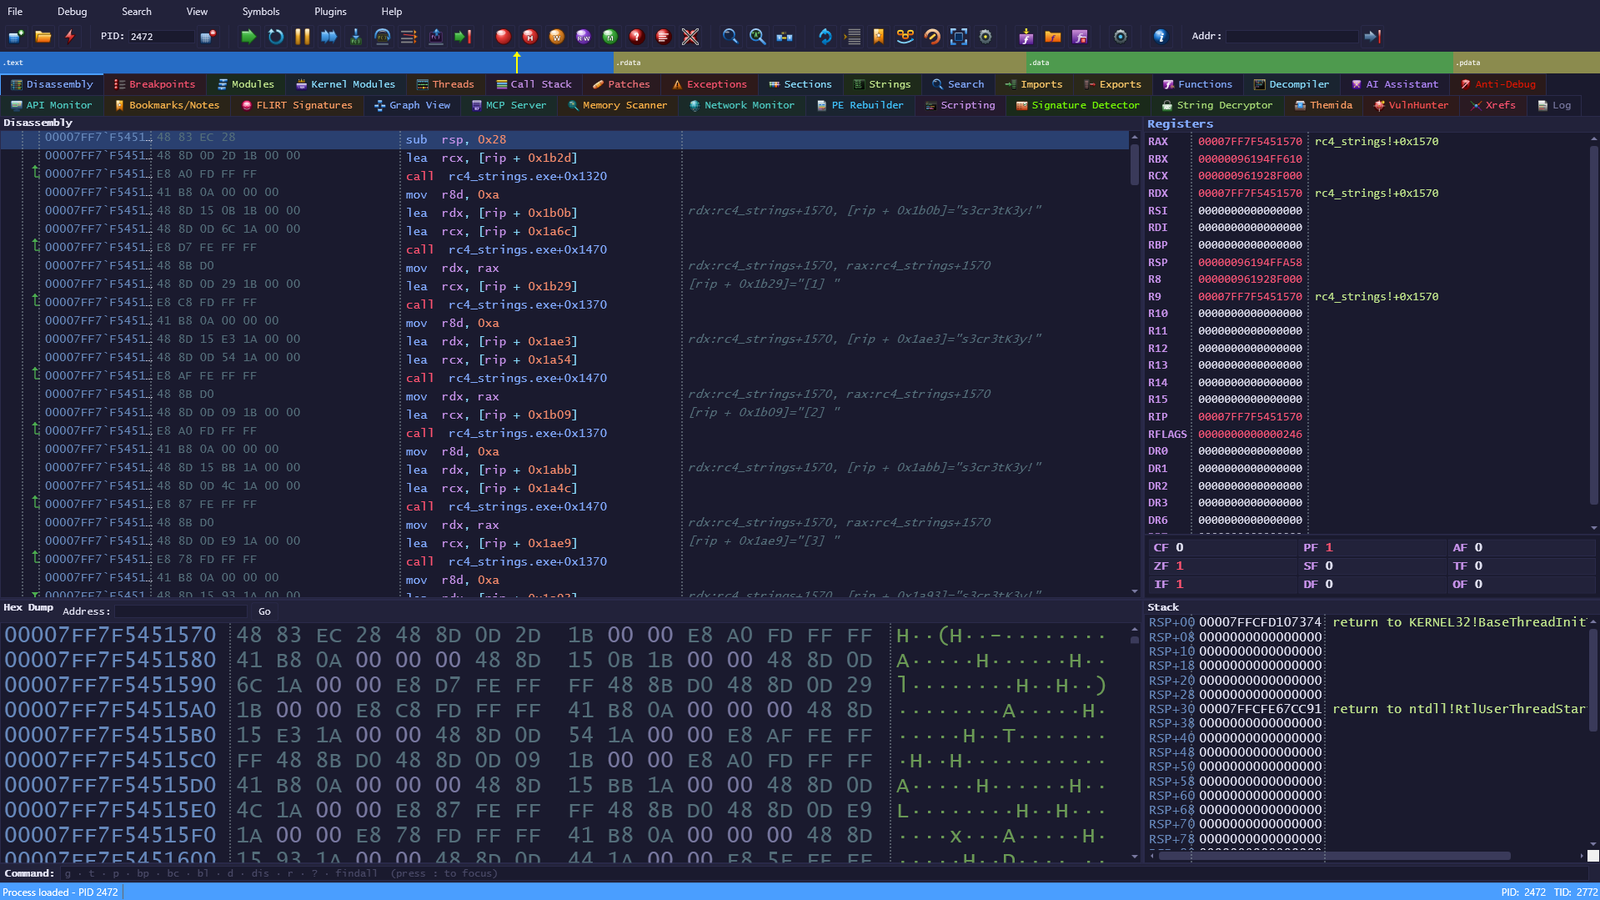
Debugger a livello kernel di Windows con interfaccia in stile OllyDbg/IDA, breakpoint software e hardware, simboli PDB, decompilatore e 17 plugin per il reverse engineering e l'analisi di malware in VM.
Debugger a livello kernel di Windows con un'interfaccia in stile OllyDbg/IDA Pro. Progettato per la ricerca sulla sicurezza, il reverse engineering e l'analisi di malware in ambienti VM (VMware).
  Host machine                           VM (Windows 10, testsigning)
┌──────────────────┐    TCP:31337    ┌──────────────────┐     IOCTL      ┌──────────────────┐
│  KernelFlirt UI  │◄───────────────►│   KfRelay.exe    │◄──────────────►│ KernelFlirt.sys  │
│  (WPF / .NET 9)  │  CMD+DBG ch.    │   (TCP proxy)    │  DeviceIoCtl   │ (WDM Driver)     │
└──────────────────┘                 └──────────────────┘                └──────────────────┘
                                     ┌──────────────────┐  SCM API
                                     │  KfLoader.exe    │──────────────────────┘
                                     │  (C / Console)   │  load / unload / status
                                     └──────────────────┘
| Componente | Linguaggio | Descrizione |
|---|---|---|
| KernelFlirt.UI | C# / WPF | Interfaccia del debugger (eseguita sull'host) |
| KernelFlirt.sys | C / WDM | Driver kernel — memoria, breakpoint, hook inline KdTrap |
| KfRelay.exe | C | Relay TCP sulla VM, inoltra gli IOCTL sulla rete |
| KfLoader.exe | C | CLI per caricare/scaricare il driver tramite SCM |
| KfConsole.exe | C# / .NET 9 | Debugger console — REPL in stile WinDbg/x64dbg sullo stesso driver |
| KernelFlirt.SDK | C# / .NET 9 | SDK per plugin — API completa del debugger per estensioni |
:: VM — load driver and start relay
KfLoader.exe load
KfRelay.exe

:: Host — launch the UI and connect
KernelFlirt.exe → Connect → VM IP
Debugging del driver kernel: apri la scheda Kernel Modules, trova il tuo driver, imposta breakpoint su qualsiasi funzione — user-mode e kernel-mode.
Non ti serve la UI WPF? KfConsole.exe (in bin\Console\) è un REPL in stile WinDbg/x64dbg
sullo stesso driver e relay.
kf> connect 10.100.102.6:31337
✓ connected (10.100.102.6:31337), driver v0x10000

kf*> open C:\Temp\target.exe
✓ created PID=8424 TID=10136 ImageBase=00007FF7`2EA10000 (x64)
symbols: 3/4 modules loaded

kf(8424:10136/x64/brk)> bp ntdll!NtCreateFile if rcx!=0
✓ bp [1] 00007FFF`BBF8E030  ntdll!NtCreateFile  if rcx!=0

kf(8424:10136/x64/brk)> g
*** BP at 00007FFF`BBF8E030  ntdll!NtCreateFile

kf(8424:10136/x64/brk)> u rip 5
►  00007FFF`BBF8E030  4c 8b d1  mov r10, rcx  ntdll!NtCreateFile
Punti salienti: target x64 + WoW64 (x86), risoluzione dei simboli PDB tramite Microsoft Symbol Server,
valutatore di espressioni (rsp+8, [rsp], module!func), breakpoint condizionali,
Step Into / Step Over / Step Out, primitive anti-debug, output colorato ANSI,
readline con cronologia persistente.
Riferimento completo dei comandi: docs/cli.md
??)RegisterFunction9 temi integrati (default-dark, x64dbg, monokai, ollydbg, ollydbg-light, ida-pro, dracula, long_night, sakura) con cambio a runtime e oltre 100 chiavi colore personalizzabili.
| Plugin | Descrizione |
|---|---|
| Graph View | CFG in stile IDA con colorazione dei blocchi, collapse/expand, navigazione delle funzioni |
| Xrefs | Cross-reference — trova tutti i chiamanti/riferimenti a qualsiasi indirizzo |
| FLIRT Signatures | Riconoscimento di funzioni tramite pattern di byte (.pat + MSVC CRT integrato) |
| Signature Detector | Rilevamento packer/compiler compatibile con PEiD (4445 firme) |
| PE Rebuilder | PE dumper con ricostruzione dell'IAT (in stile Scylla) |
| String Decryptor | Decifratura automatica delle stringhe |
| VulnHunter | Scanner per l'uso di API pericolose |
| Plugin | Descrizione |
|---|---|
| API Monitor | Intercettazione API in tempo reale con logging dei parametri |
| Network Monitor | Cattura del traffico di rete (send/recv/connect) con esportazione CSV |
| Memory Scanner | Scansione di valori con filtraggio successivo |
| Themida Unpacker | Unpacker automatico per Themida/WinLicense |
| Plugin | Descrizione |
|---|---|
| C# Scripting | REPL Roslyn con API completa del debugger, evidenziazione della sintassi, stato persistente |
| AI Assistant | Assistente per il reverse engineering (compatibile OpenAI) con oltre 65 strumenti del debugger |
| MCP Server | Model Context Protocol — connetti client AI (Claude Code, Cursor) al debugger |
| Session Manager | Salva/carica sessione (breakpoint, commenti, nomi di funzioni) con rebase ASLR |
| Bookmarks/Notes | Segnalibri sugli indirizzi con annotazioni, persistenti tra le sessioni |
| Anti-Debug Bypass | Patching automatico di PEB/DebugPort/ThreadHide/HeapFlags |
Tutti i plugin condividono un SDK comune con accesso a memoria, breakpoint, simboli, UI, eventi, controllo dell'esecuzione e comunicazione tra plugin.
| Tasto | Azione |
|---|---|
| F2 | Attiva/disattiva breakpoint |
| F4 | Esegui fino al cursore |
| F5 / F9 | Continua / Esegui |
| F7 | Step into |
| F8 | Step over |
| Ctrl+F9 | Step out |
| F12 | Pausa |
| Spazio | Assembler inline |
| Ctrl+G | Vai all'indirizzo |
| Ctrl+F | Ricerca binaria |
| F11 | Schermo intero |
| Shift+F5 | Esegui script |
| Documento | EN | RU |
|---|---|---|
| SDK & Sviluppo Plugin | SDK-en.md | SDK-ru.md |
| Riferimento C# Scripting | scripting-reference-en.md | scripting-reference-ru.md |
| CLI (KfConsole) | cli.md | — |
| Changelog | CHANGELOG.md |