
Esegui comandi in modo interattivo su macchine Windows remote utilizzando il protocollo WinRM (semplicemente più veloce)


evil-winrm-py è uno strumento basato su Python per eseguire comandi su macchine Windows remote utilizzando il protocollo WinRM (Windows Remote Management). Fornisce una shell interattiva con funzionalità avanzate come upload/download di file con barra di avanzamento e verifica del checksum, completamento automatico dei percorsi locali/remoti e dei cmdlet PowerShell, caricamento ed esecuzione di script PowerShell, esecuzione in memoria di DLL ed EXE, cronologia dei comandi e output colorato. Può anche essere eseguito come server MCP, esponendo le sessioni WinRM come strumenti per client compatibili con MCP. Supporta vari metodi di autenticazione tra cui NTLM, Pass-the-Hash, Certificate e Kerberos. vai all'installazione
[!NOTE] Questo strumento è progettato rigorosamente per uso educativo, etico e per penetration testing autorizzato. Assicurati sempre di avere un'autorizzazione esplicita prima di accedere a qualsiasi sistema. L'accesso non autorizzato o l'uso improprio di questo strumento è sia illegale che non etico.
L'evil-winrm originale è scritto in Ruby, il che può rappresentare un ostacolo per alcuni utenti. Riscriverlo in Python lo rende più accessibile e facile da usare, consentendo anche di sfruttare il ricco ecosistema di Python per funzionalità e flessibilità aggiuntive.
Volevo anche approfondire winrm e i suoi meccanismi interni, quindi questo progetto servirà anche come esperienza di apprendimento per me.
Tab.Tab.su/giù.Include il supporto per:
La documentazione dettagliata è disponibile nella directory docs.
sudo apt install gcc python3-dev libkrb5-dev krb5-pkinit
# Optional: krb5-user
evil-winrm-pyPuoi usare uv/pipx invece di pip per installare evil-winrm-py.
uv/pipxè uno strumento per installare ed eseguire applicazioni Python in ambienti isolati, il che aiuta a prevenire conflitti di dipendenze mantenendo le dipendenze dello strumento separate dai pacchetti Python del tuo sistema.
Consulta la Guida all'installazione per maggiori dettagli.
pip install evil-winrm-py
# for optional dependencies use any one of the following commands:
pip install evil-winrm-py[kerberos] # for kerberos support on Linux
pip install evil-winrm-py[mcp] # for mcp support
pip install evil-winrm-py[kerberos,mcp] # to install both optional dependencies

# Note: building gssapi and krb5 packages may take some time, so be patient.
oppure, se vuoi installare con l'ultimo commit dal branch main, puoi farlo clonando il repository e installandolo con pip/uv/pipx:
git clone https://github.com/adityatelange/evil-winrm-py
cd evil-winrm-py
pip install .
# or use: pip install .[kerberos,mcp] to install both optional dependencies
pip install --upgrade evil-winrm-py
pip uninstall evil-winrm-py

Per le distribuzioni sopra menzionate, puoi installare evil-winrm-py direttamente dai loro package manager. Grazie ai manutentori dei pacchetti per aver confezionato e mantenuto evil-winrm-py nelle rispettive distribuzioni.
I dettagli su come usare evil-winrm-py sono disponibili nella Guida all'utilizzo.
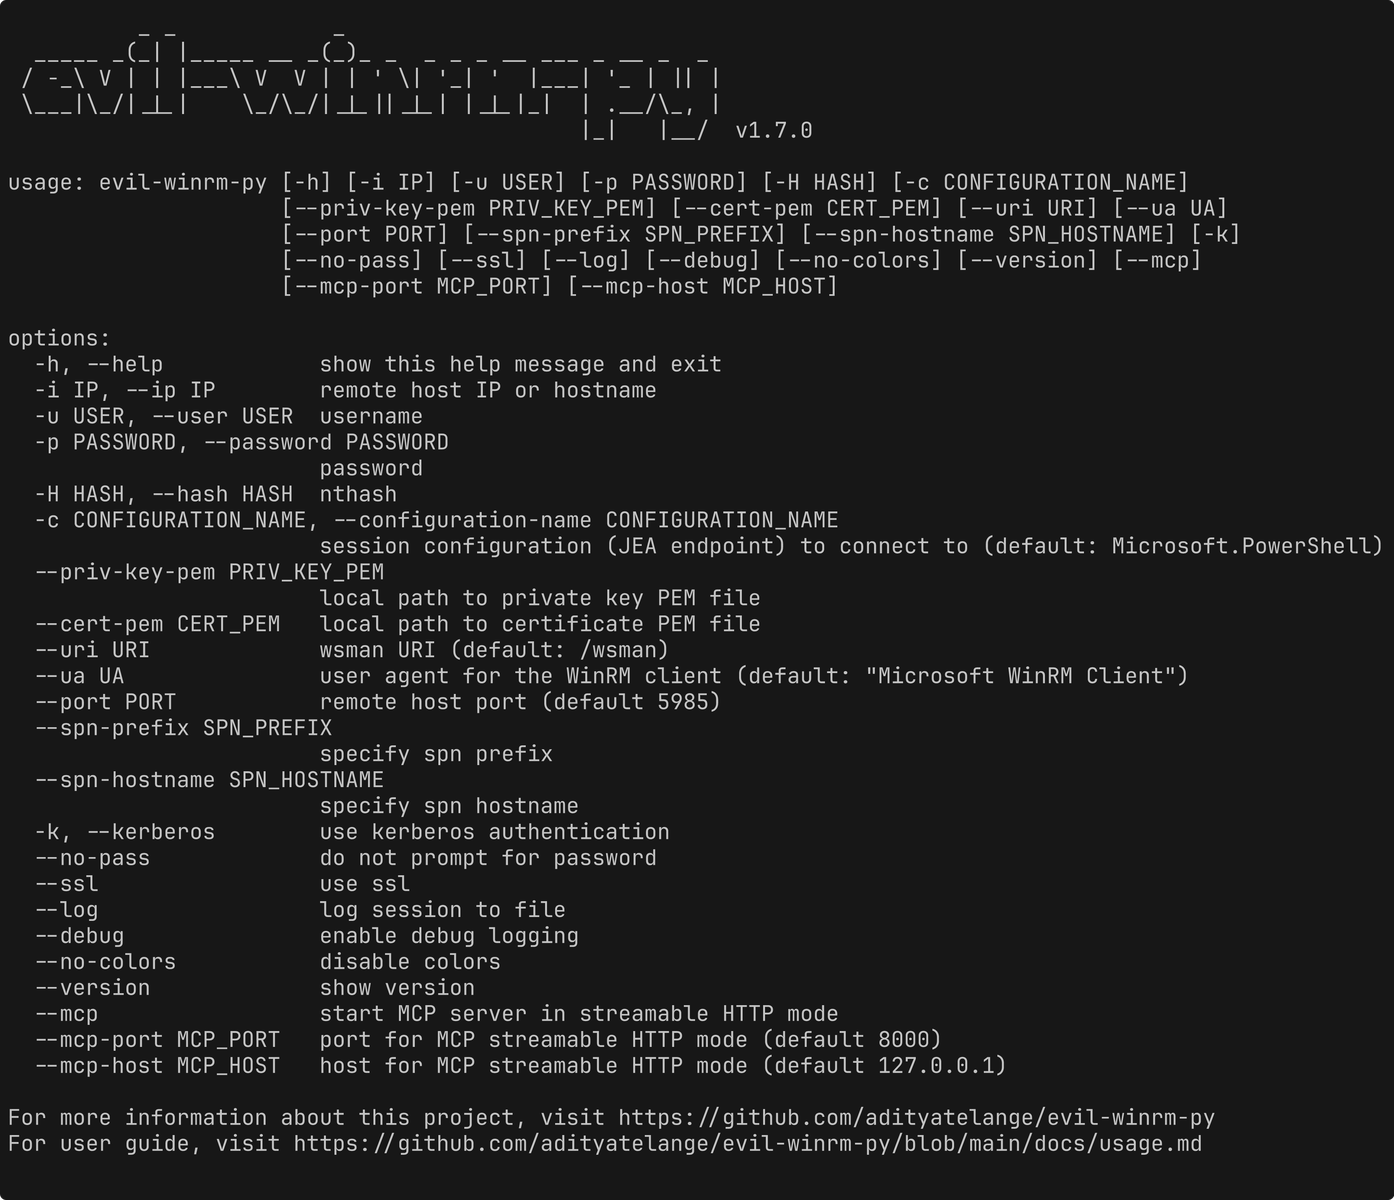
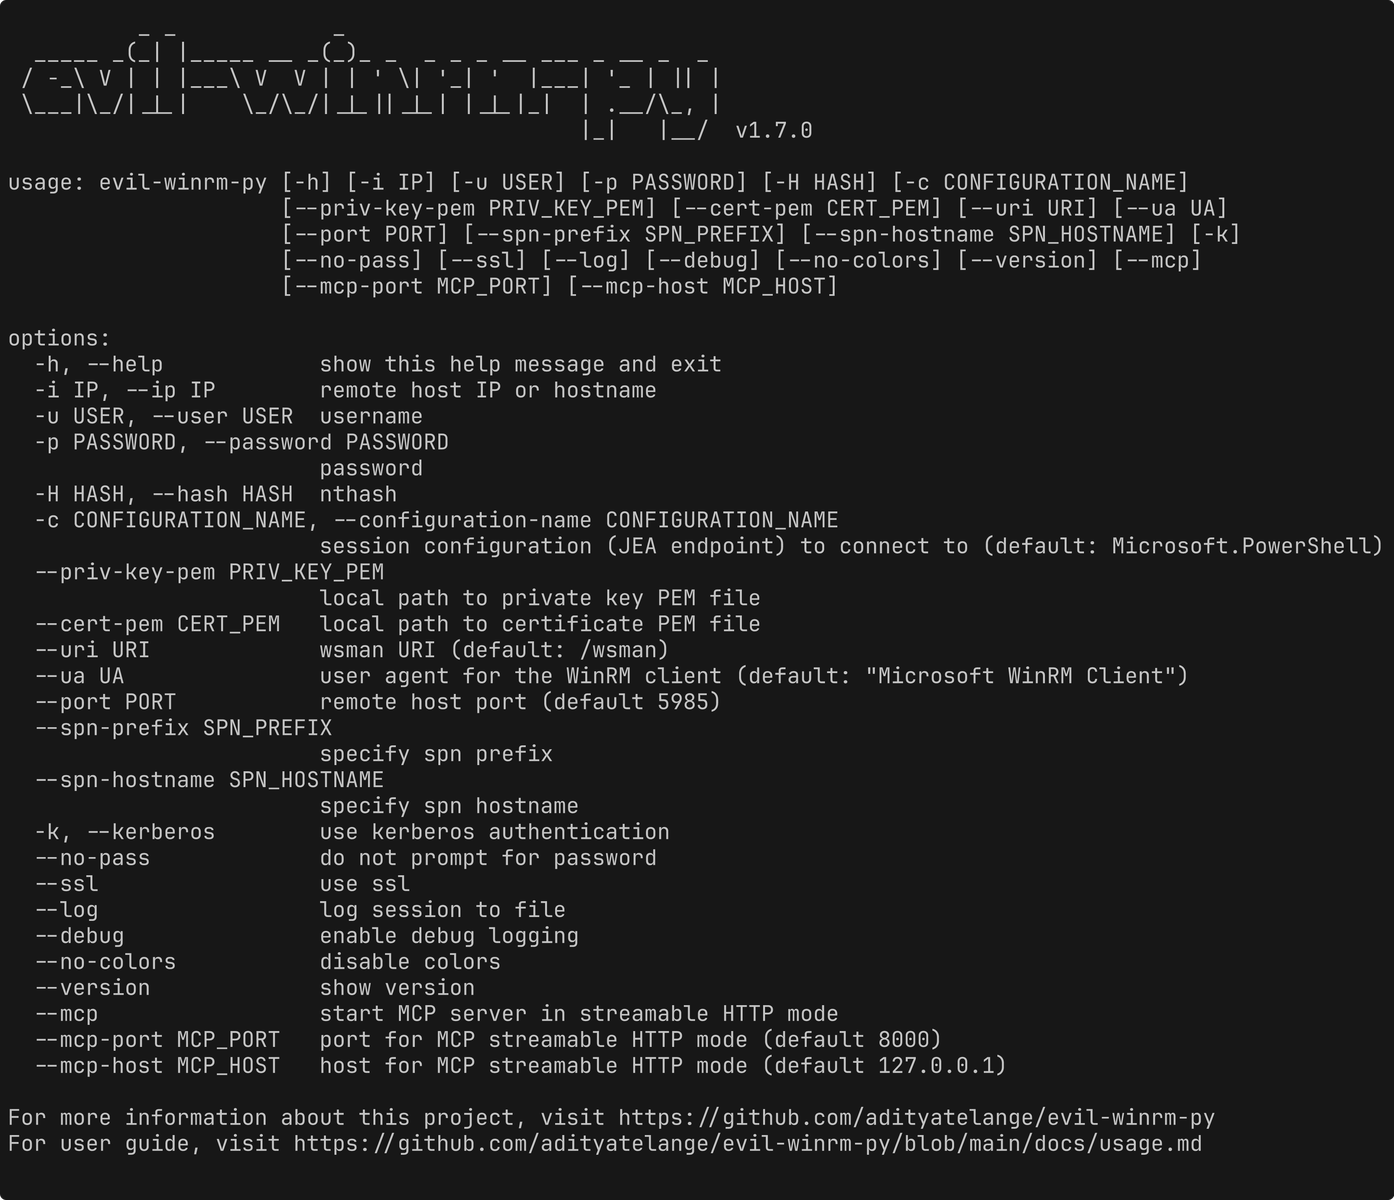
usage: evil-winrm-py [-h] [-i IP] [-u USER] [-p PASSWORD] [-H HASH] [-c CONFIGURATION_NAME]
                     [--priv-key-pem PRIV_KEY_PEM] [--cert-pem CERT_PEM] [--uri URI] [--ua UA]
                     [--port PORT] [--spn-prefix SPN_PREFIX] [--spn-hostname SPN_HOSTNAME] [-k]
                     [--no-pass] [--ssl] [--log] [--debug] [--no-colors] [--version] [--mcp]
                     [--mcp-port MCP_PORT] [--mcp-host MCP_HOST]