 accenture/spartacus
Spartacus Toolkit per l'hijacking di DLL/COM

[!CAUTION] Questo repository non è più mantenuto, visita https://github.com/sadreck/Spartacus per l'ultima versione.

Se hai visto il film Spartacus del 1960, ricorderai la scena in cui i romani chiedono che Spartacus si arrenda. Nel momento in cui il vero Spartacus si alzò, molti altri si alzarono e rivendicarono di essere lui usando la frase "IO SONO SPARTACUS".
Quando un processo vulnerabile al DLL Hijacking richiede il caricamento di una DLL, è come chiedere "CHI È VERSION.DLL?" e directory casuali iniziano a dichiarare "IO SONO VERSION.DLL" e "NO, IO SONO VERSION.DLL". E così, Spartacus.
DllMain. Questa tecnica è stata ispirata e implementata dal walkthrough descritto su https://www.redteam.cafe/red-team/dll-sideloading/dll-sideloading-not-by-dllmain, di Shantanu Khandelwal.[Difesa] Modalità di monitoraggio per cercare di identificare applicazioni in esecuzione che fanno proxying delle chiamate, come in "DLL Hijacking in corso". Questo serve solo per individuare frutti a portata di mano e non dovrebbe essere considerato affidabile.Trova e scarica l'ultima versione di Spartacus in Releases. Altrimenti clona semplicemente questo repository e compila dal sorgente.
Di seguito una descrizione di ciascuna delle modalità supportate da Spartacus.
Nota: Gli argomenti da riga di comando sono cambiati notevolmente dalla v1 alla v2.
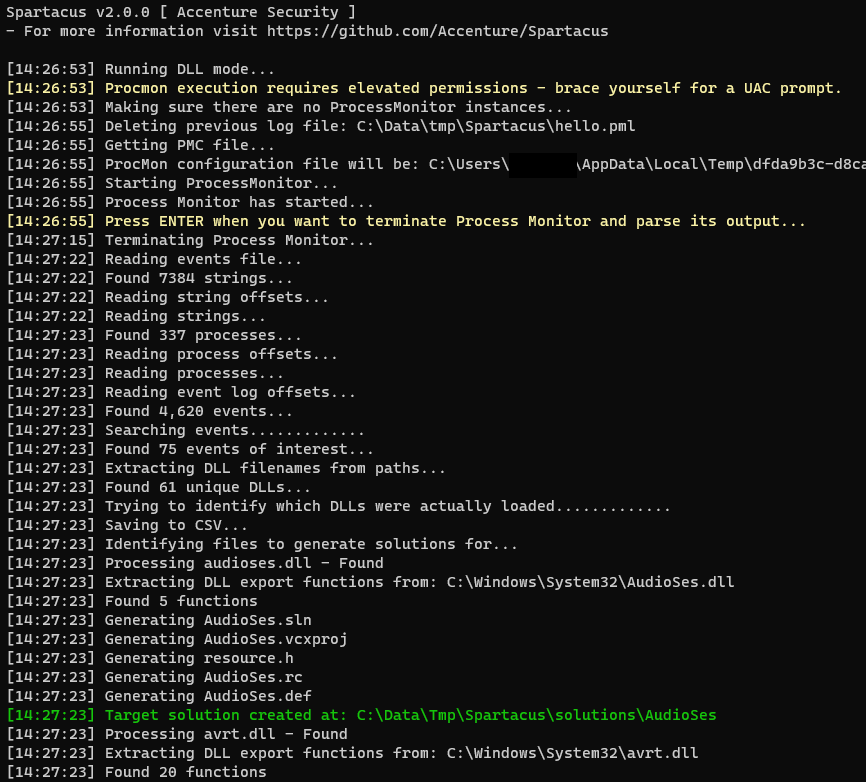
La funzionalità originale di Spartacus era esclusivamente la ricerca di vulnerabilità di DLL hijacking. Il funzionamento è il seguente:
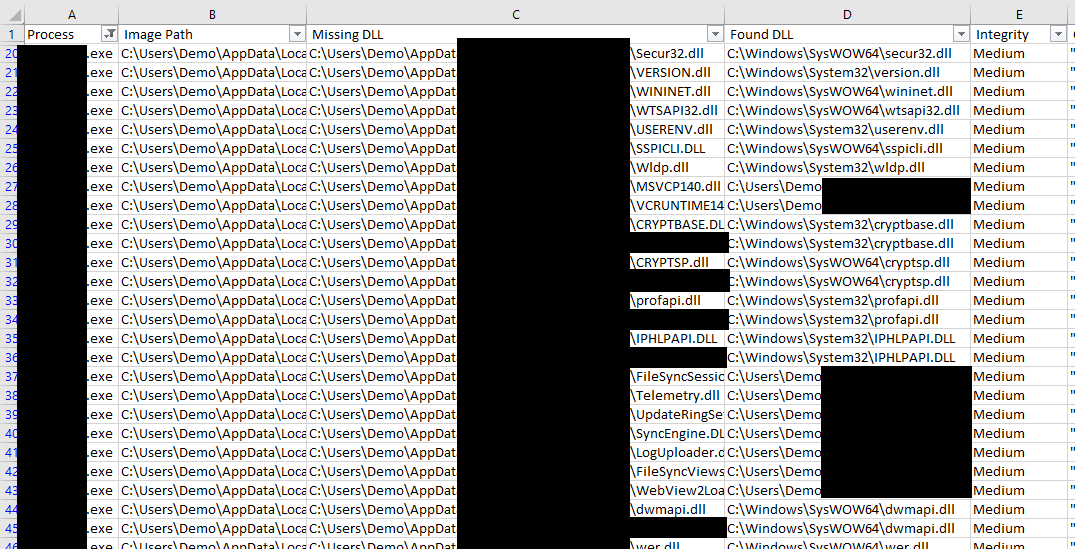
CreateFile..dll.procmon.exe o procmon64.exe.Drop Filtered Events per garantire una dimensione minima dell'output PML.Auto Scroll.INVIO.INVIO.NAME_NOT_FOUND e PATH_NOT_FOUND.Raccogli tutti gli eventi e salvali in C:\Data\logs.pml. Tutte le DLL vulnerabili verranno salvate in C:\Data\VulnerableDLLFiles.csv e tutte le soluzioni proxy DLL in C:\Data\Solutions.
--mode dll --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
Analizza un file PML di log eventi esistente, salva l'output in CSV e genera soluzioni Visual Studio proxy.
--mode dll --existing --pml C:\MyData\SomeBackup.pml --csv C:\Data\VulnerableDLLFiles.csv --solution C:\Data\Solutions --verbose
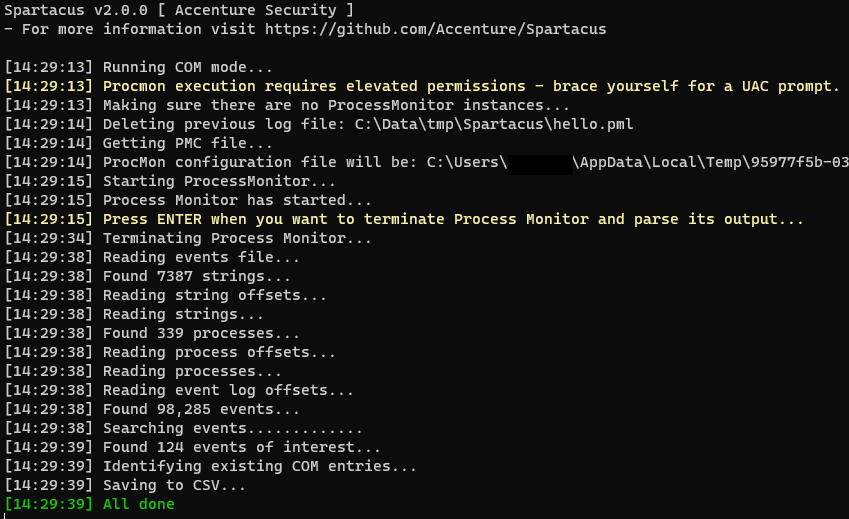
Una nuova funzionalità di Spartacus è l'identificazione di vulnerabilità di COM hijacking locali. Il funzionamento è il seguente:
RegOpenKey.procmon.exe o procmon64.exe.Drop Filtered Events per garantire una dimensione minima dell'output PML.Auto Scroll.INVIO.INVIO.InprocServer32 e il cui risultato è NAME_NOT_FOUND.HKEY_CURRENT_USER, cerca il suo GUID sotto HKEY_CLASSES_ROOT e include i suoi dettagli nel CSV di esportazione (se trovato).proxy.Per il COM hijacking, Spartacus supporta anche la scansione del sistema locale per voci COM malconfigurate:
HKEY_CLASSES_ROOT, HKEY_CURRENT_USER e HKEY_LOCAL_MACHINE.InProcServer, InProcServer32, LocalServer o LocalServer32.Raccogli tutti gli eventi e salvali in C:\Data\logs.pml. Tutte le informazioni COM vulnerabili verranno salvate in C:\Data\VulnerableCOM.csv.
--mode com --procmon C:\SysInternals\Procmon.exe --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
Elabora un file PML esistente per identificare voci COM vulnerabili.
--mode com --existing --pml C:\Data\logs.pml --csv C:\Data\VulnerableCOM.csv --verbose
