
 abraxas/veneficus-implant-public
Malware 0day piccante. Catena di uccisione completa del malware: exploit, pivot, c2, persistenza. Rust convertito in pseudo-codice - se sei intelligente puoi costruirlo da solo.

Malware 0day a catena di kill completa: Exploit, LPE, Pivot, C2, Persistenza
Schema tecnico pubblico · solo pseudo-codice · non eseguibile
abraxaslabs.tech
·
@abraxas_null
Veneficus Mini è Malware 0day a catena di kill completa: Exploit, LPE, Pivot, C2, Persistenza.
Questo repository è un clone documentale di quel kit Windows x64 - abbozzato come agente modulare che copre l'intera catena: valutazione dell'host, occultamento, un pool di helper con driver firmati (exploit / LPE), coercizione laterale più un relay loopback (pivot), un piano di controllo edge HTTPS (C2), e persistenza tramite WMI / task / chiave Run, più raccolta.
Ogni modulo qui è pseudo-codice. Non è un progetto compilabile, non è un dropper, e non è un dump di un albero privato adatto ai rilevatori.
| Conservato | Rimosso / aliasato |
|---|---|
| Nome del prodotto Veneficus | Nomi di funzioni private, tipi, variabili d'ambiente |
| Identificatori CVE pubblici | Nomi di prodotti vendor, soprannomi di exploit |
| Design, inclusi i difetti | Nomi di file driver, percorsi di device, codici di controllo |
| Artefatti host, chiavi XOR, byte di patch, regex | |
| Stringhe di percorso del relay privato |
Gli identificatori in questo pacchetto sono alias. Una copia di questi file non dovrebbe compilarsi in una regola YARA che colpisce un'implementazione privata.
| Fase | Cosa copre in questo schema |
|---|---|
| Exploit | Dropper, pool di helper con driver firmati, patch in-process |
| LPE | Primitive di driver vulnerabili, privilegio di debug, percorso di dump adiacente a PPL |
| Pivot | Abbozzo di coercizione auth / relay, proxy simile a SOCKS su loopback |
| C2 | Relay edge HTTPS, beacon sigillati, coda di job dell'operatore |
| Persistenza | Impulso WMI, task all'accesso, chiave Run della macchina |
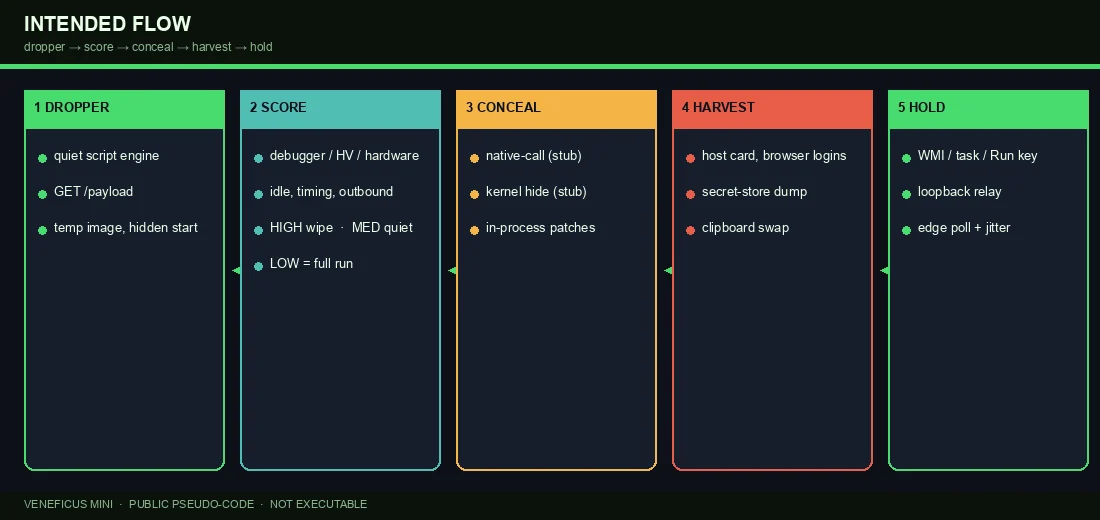
GET /payload, scrive un'immagine con nome usa-e-getta nella directory temp dell'utente, la avvia nascosta.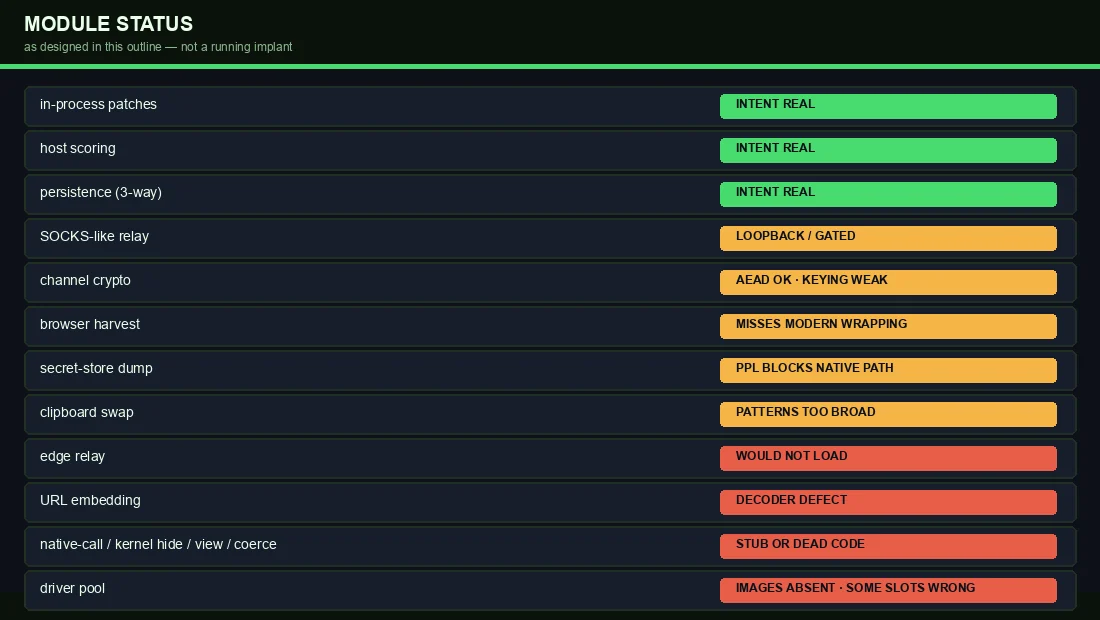
L'albero privato è incompleto. Questo schema mantiene i difetti visibili di proposito.
Nomi dei vendor omessi. I nomi dei ruoli sono alias.
| CVE | Ruolo nel pool | Nota |
|---|---|---|
| CVE-2025-1055 / CVE-2025-52915 | Scanner kernel AV | Codice di controllo per l'uccisione di processi |
| CVE-2024-51324 | Driver di utilità AV di terze parti | Codice di controllo per l'uccisione di processi |
| CVE-2025-7771 | Driver di tuning CPU | La primitiva reale è R/W su physmem, non pid-kill |
| CVE-2025-70795 | Driver di monitoraggio processi DLP | Codice di controllo per l'uccisione di processi |
| CVE-2019-16098 | Driver overlay GPU | R/W virtuale; l'albero privato usava il codice sbagliato |
| CVE-2025-33073 | Client SMB (abbozzo laterale) | Citato, non implementato; codice morto |
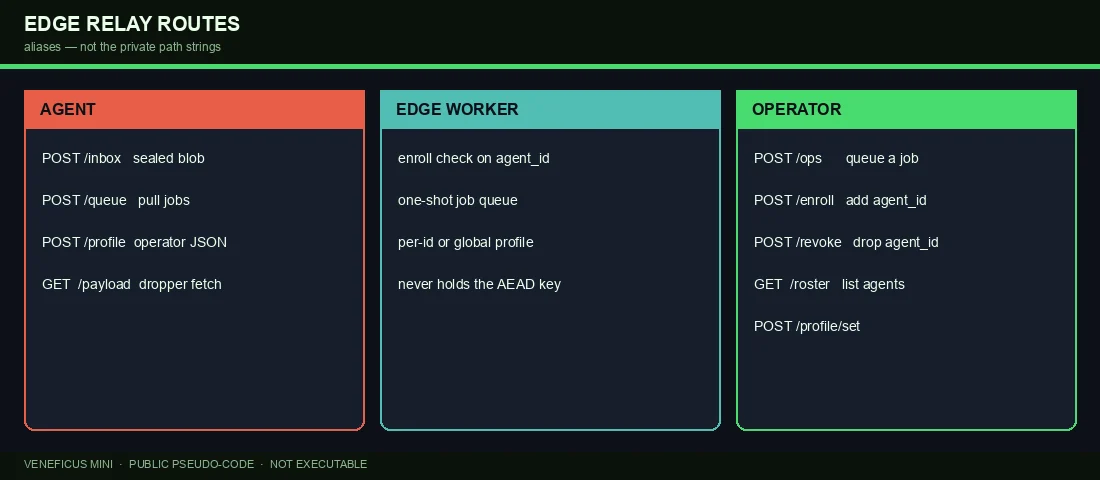
Alias dei percorsi pubblici: /payload /inbox /queue /profile /ops /enroll /revoke /roster /profile/set.
I blob sigillati usano AES-256-GCM. La chiave del canale è derivata dall'id agente in fase di compilazione senza salt — il possesso del binario implica il possesso della chiave. Il worker non decifra mai. I job viaggiano in chiaro.
Veneficus_Mini/
├── NOTICE.txt
├── project.toml
├── build_id.pseudo
├── notes/build.txt
├── dropper/stage.pseudo
├── relay/edge_relay.pseudo
├── driver_pool/          (empty)
├── helpers/              (empty)
└── src/
    ├── entry.pseudo
    ├── host_profile.pseudo
    ├── channel_crypto.pseudo
    ├── control.pseudo
    ├── driver_assist.pseudo
    ├── stay.pseudo
    ├── local_relay.pseudo
    ├── retire.pseudo
    ├── payload/
    ├── stealth/
    ├── backdoor/
    └── lateral/
Inizia da Veneficus_Mini/src/entry.pseudo e Veneficus_Mini/NOTICE.txt.
.pseudo non verranno compilati.Per i write-up rivolti agli operatori vedi abraxaslabs.tech.
