abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Rilevato sfruttamento RCE zero-click di Windows OLE (CVE-2025-21298) Walkthrough

(Torna su)
Uno dei nostri dipendenti, Austin, ha ricevuto un'email di phishing da un mittente sospetto e un avviso è stato attivato dopo che ha aperto l'email utilizzando Outlook il 04 febbraio 2025 alle 16:18. Il motivo dell'attivazione è stato "Allegato RTF dannoso identificato con pattern di exploit noto per CVE-2025-21298" .
(Torna su)
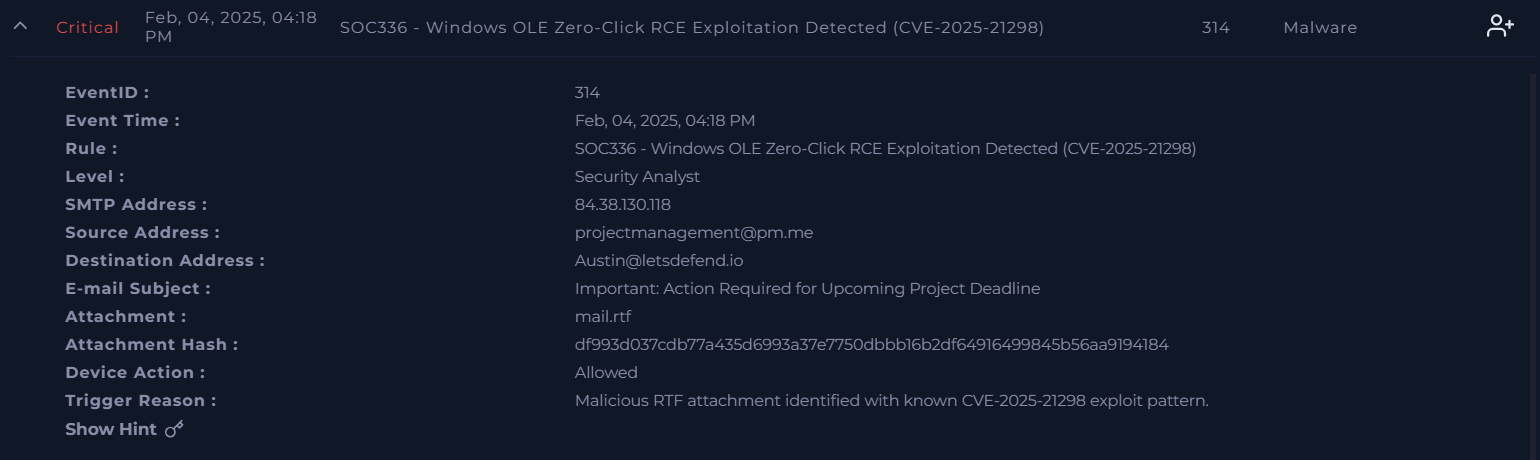
ID evento : 314
Ora evento : 04 feb 2025, 16:18 (penso fosse sbagliato)
Regola : SOC336 - Rilevata sfruttamento RCE Zero-Click OLE di Windows (CVE-2025-21298)
Livello : Analista della sicurezza
Indirizzo SMTP : 84.38.130.118
Indirizzo mittente : [email protected]
Indirizzo destinatario : [email protected]
Oggetto email : Important: Action Required for Upcoming Project Deadline
Allegato : mail.rtf
Hash allegato : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184
Azione dispositivo : Consentita
Motivo dell'attivazione : Allegato RTF dannoso identificato con pattern di exploit noto per CVE-2025-21298.
(Torna su)
Analizziamo i log di Sicurezza Email, Gestione Log e Sicurezza degli Endpoint per il triage dell'avviso.
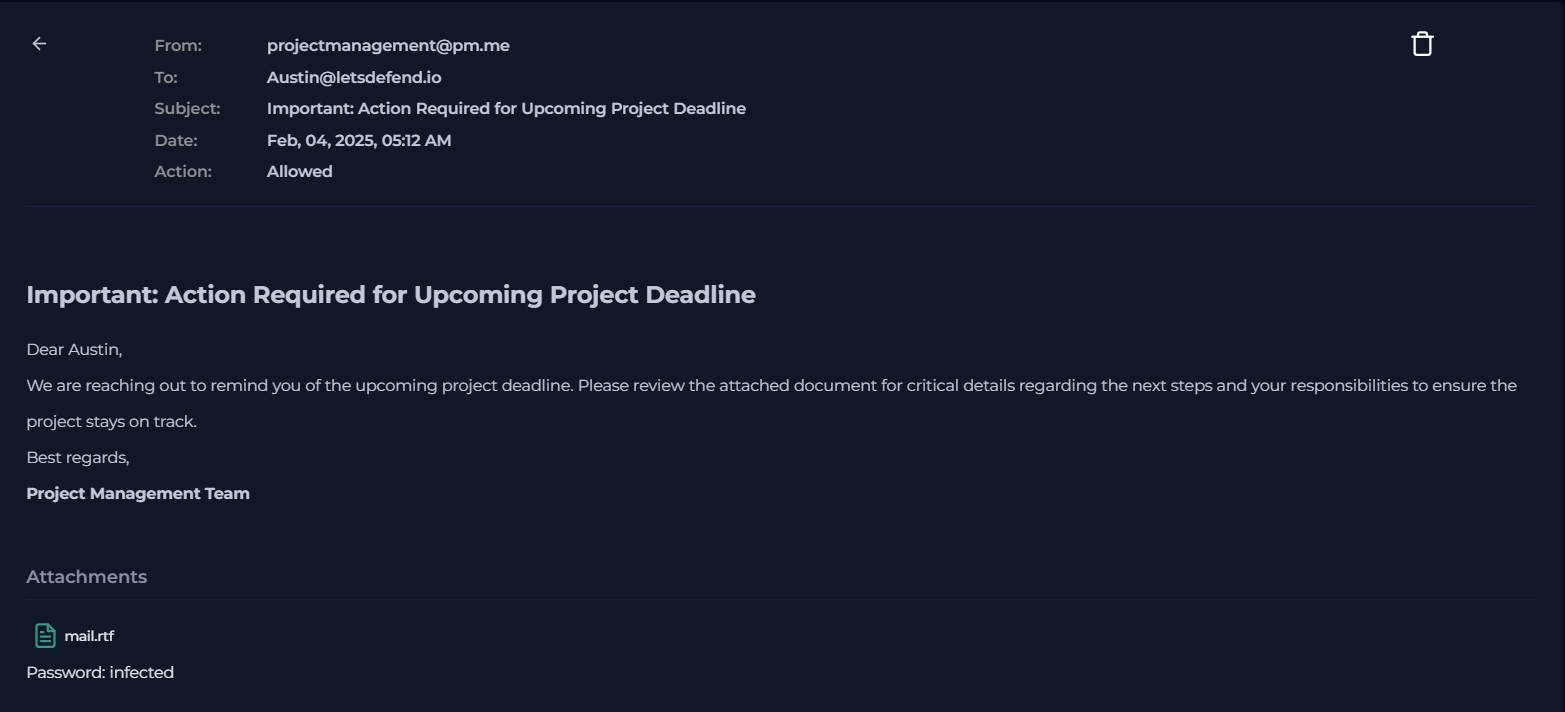
Ho cercato l'indirizzo del mittente projectmanagement@pm[.]me e ho fatto clic sull'email "Important: Action Required for Upcoming Project Deadline" inviata alle 05:12 dello stesso giorno, cosa che mi è sembrata strana perché i toni urgenti e parole come "Important" e "Action Required" mi hanno fatto pensare a un'email di phishing.
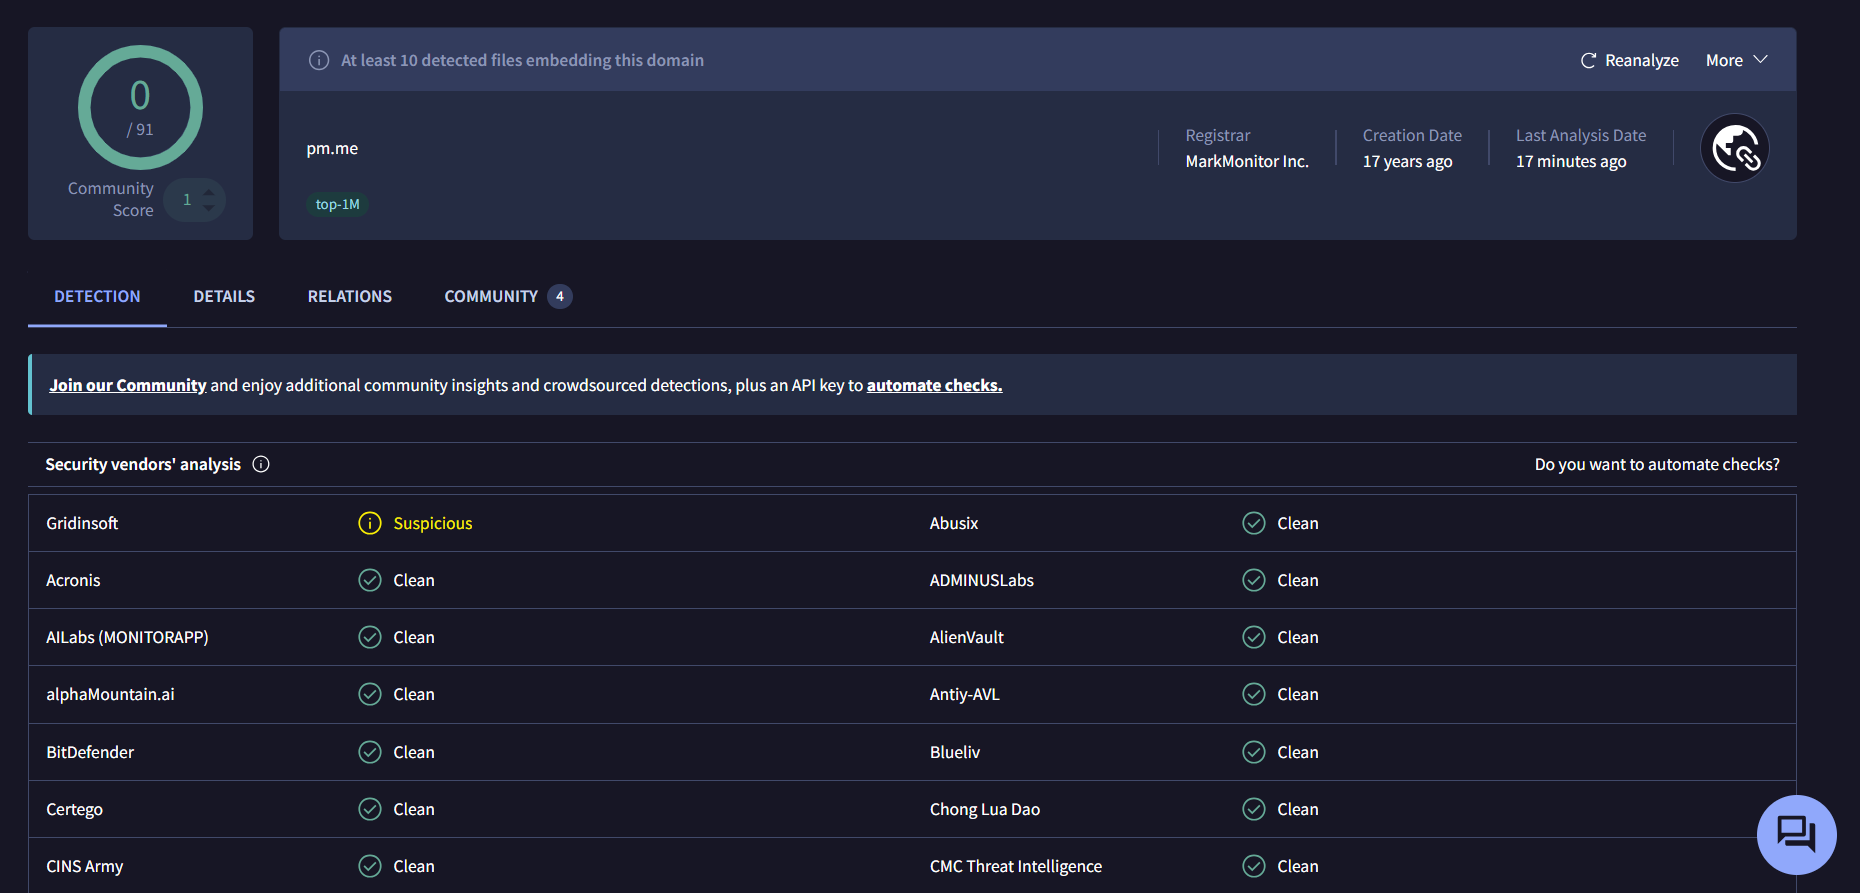
Ho cercato il dominio pm[.]me su VirusTotal e solo 1 vendor lo ha classificato come sospetto.
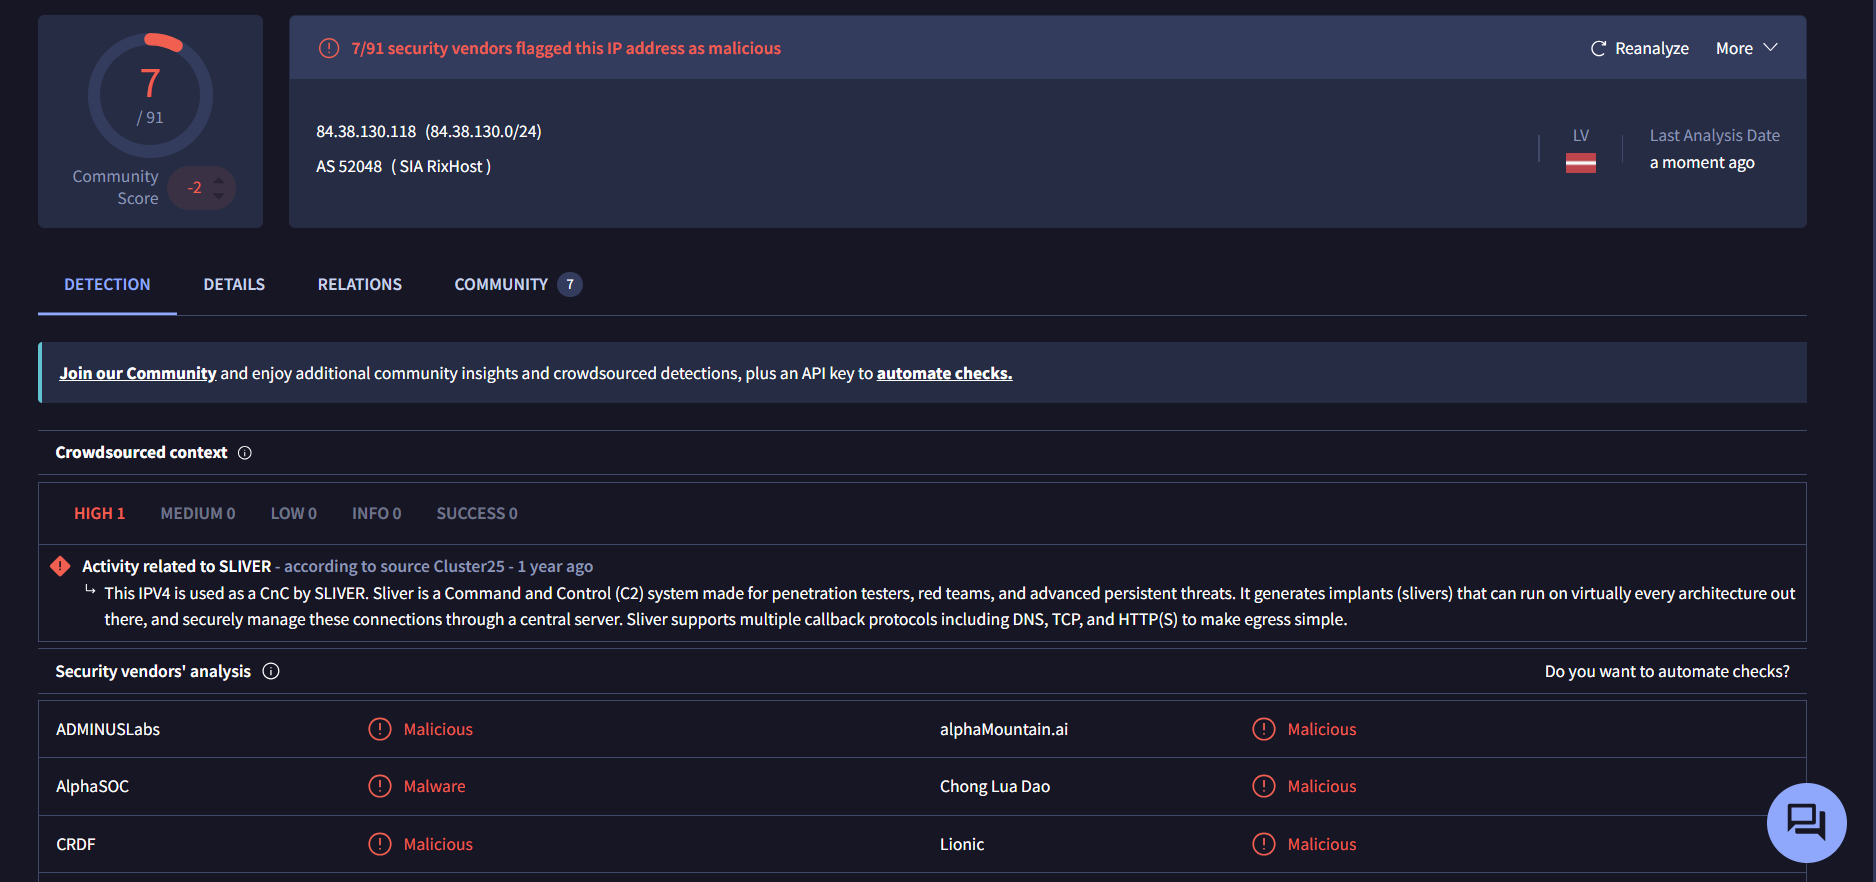
Tuttavia, quando ho cercato l'indirizzo SMTP 84[.]38[.]130[.]118, 7 vendor lo hanno segnalato come dannoso e malware, ed era correlato al server C2 SILVER.
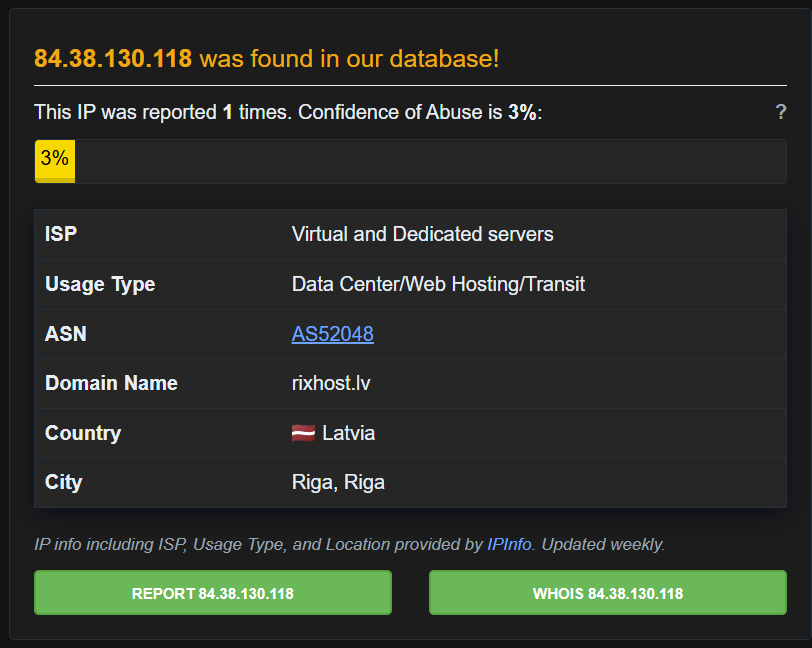
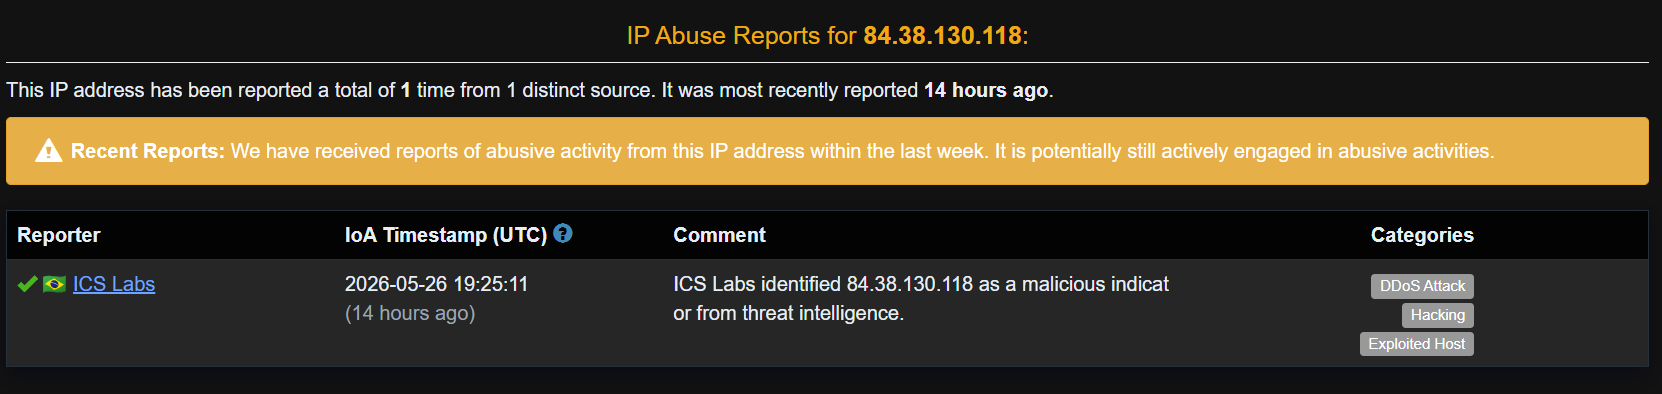
84[.]38[.]130[.]118 è stato trovato anche nel database AbuseIPDB. Si trova a Riga, Riga, Lettonia, appartiene al dominio rixhost.lv ed è classificato come attacco DDoS, hacking e host compromesso.
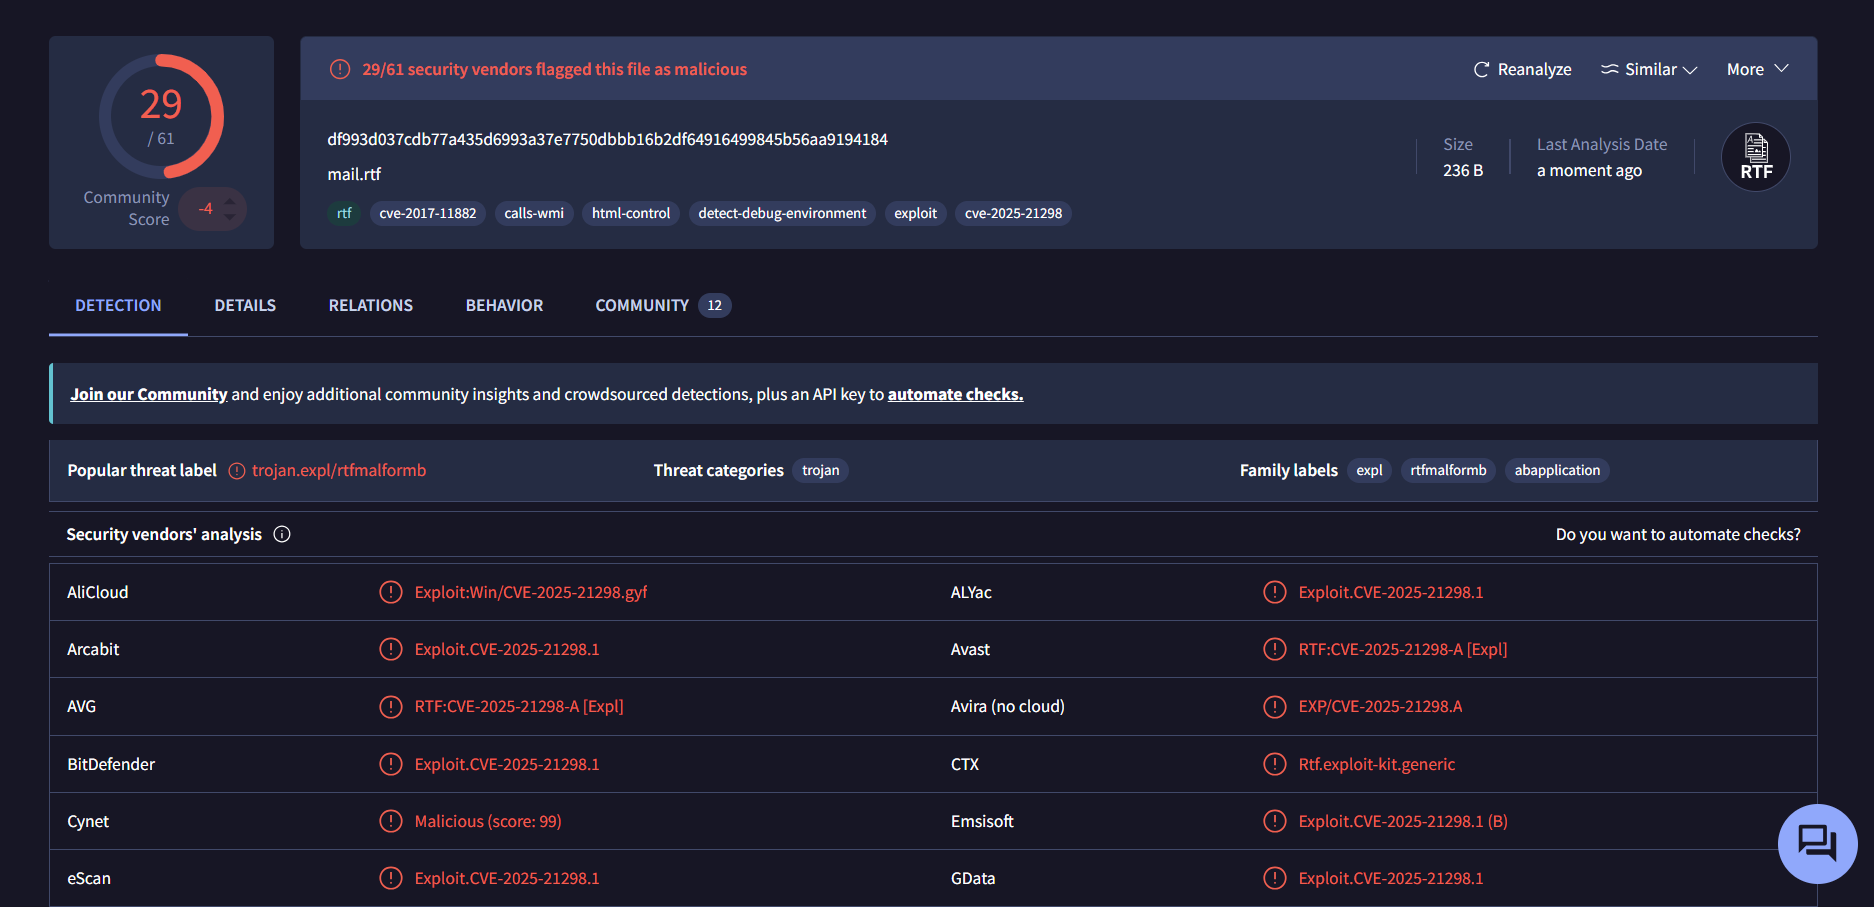
Infine ho cercato l'hash df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 dell'allegato mail.rtf su VirusTotal e 29 vendor su 61 hanno segnalato l'allegato come dannoso. Appartiene alla famiglia di malware rtfmalformb ed è associato alla vulnerabilità CVE-2025-21298.
È stato confermato che un'email di phishing con un allegato dannoso è stata inviata ad Austin.
(Torna su)