 1r0bit/taskhound
Strumento per enumerare attività pianificate privilegiate su sistemi remoti

Strumento per la scoperta di attività pianificate privilegiate su Windows per divertimento e profitto.


TaskHound caccia le attività pianificate di Windows che vengono eseguite con account privilegiati e credenziali memorizzate. Enumera le attività tramite SMB, analizza i file XML e identifica opportunità di attacco ad alto valore attraverso l'integrazione con BloodHound.
Per retroscena e spiegazioni dettagliate: vedi i post associati del Blog - Parte 1 e Parte 2.
| Funzionalità | Descrizione |
|---|---|
| Rilevamento Tier 0 & Alto Valore | Identifica automaticamente le attività eseguite come Amministratori di Dominio, Amministratori Enterprise e altri account privilegiati |
| Integrazione BloodHound | Connettiti a istanze BHCE/Legacy live o importa esportazioni per il rilevamento di utenti ad alto valore |
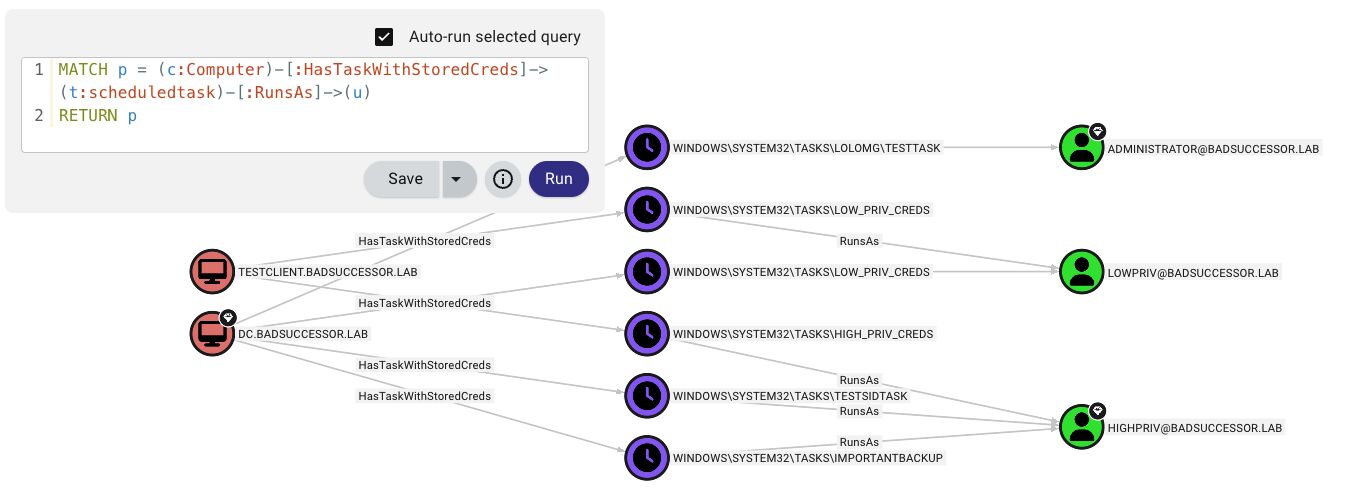
| Supporto OpenGraph | Visualizza le attività pianificate come nodi di percorso di attacco in BloodHound CE |
| Integrazione LAPS | Recupera e utilizza automaticamente le password LAPS (sia Windows LAPS che Legacy) per l'autenticazione per host |
| Estrazione credenziali DPAPI | Raccogli e decifra i blob DPAPI contenenti credenziali di attività memorizzate |
| Scansione multi-thread | Elaborazione parallela dei target con limitazione della velocità per ambienti di grandi dimensioni |
| Rilevamento Tier-0 basato su LDAP | Rileva account privilegiati tramite appartenenza a gruppi senza BloodHound |
| Validazione credenziali | Verifica se le password delle attività memorizzate sono ancora valide tramite RPC |
| Analisi offline | Elabora immagini disco montate o file XML precedentemente raccolti |
| Formati di output multipli | Report di sicurezza in testo semplice, JSON, CSV e HTML con punteggio di gravità |
| Risoluzione SID | Risoluzione multi-livello tramite BloodHound → Cache → LSARPC → LDAP → GC |
| Caching | Cache persistente basata su SQLite per le ricerche SID e le credenziali LAPS |
git clone https://github.com/1r0BIT/TaskHound.git cd TaskHound python3 -m venv .venv && source .venv/bin/activate pip install -r requirements.txt && pip install .
taskhound -u homer.simpson -p 'Doh!123' -d thesimpsons.local -t moe.thesimpsons.local
taskhound -u homer.simpson -p 'Doh!123' -d thesimpsons.local --targets-file hosts.txt --threads 10
taskhound -u homer.simpson -p 'Doh!123' -d thesimpsons.local --dc-ip 10.0.0.1 --auto-targets --threads 20
taskhound -u homer.simpson -p 'Doh!123' -d thesimpsons.local --targets-file hosts.txt --laps --threads 10
taskhound --offline-disk /mnt/disk
> **Supporto per l'autenticazione**: TaskHound supporta la maggior parte dei principali meccanismi di autenticazione, tra cui password, NTLM hash, Kerberos (anche con ccache) e autenticazione con chiave AES.

## File di Configurazione

TaskHound supporta file di configurazione TOML per impostazioni persistenti. Crea `taskhound.toml` nella tua directory di lavoro o in `~/.config/taskhound/`:```toml
[authentication]
username = "svc_taskhound"
domain = "THESIMPSONS.LOCAL"

[target]
dc_ip = "10.0.0.1"
threads = 10
timeout = 30

[bloodhound]
live = true
connector = "http://127.0.0.1:8080"
api_key = "${BH_API_KEY}"      # Use env vars for secrets
api_key_id = "${BH_API_KEY_ID}"
type = "bhce"

[bloodhound.opengraph]
enabled = true
output_dir = "./opengraph"

[laps]
enabled = true

[cache]
enabled = true
ttl = 86400  # 24 hours
Priorità : argomenti CLI > Variabili d'ambiente > Configurazione locale > Configurazione utente > Predefiniti
Il BOF di TaskHound è incluso nell'Adaptix Extension-Kit sotto SAR-BOF/taskhound/.
TTTTT AAA SSS K K H H OOO U U N N DDDD T A A S K K H H O O U U NN N D D T AAAAA SSS KKK HHHHH O O U U N N N D D T A A S K K H H O O U U N NN D D T A A SSSS K K H H OOO UUU N N DDDD
by 0xr0BIT
[+] Connecting to BloodHound CE at http://127.0.0.1:8080 [+] BloodHound connection successful (API v2) [+] High Value target data loaded (42 users) [+] OpenGraph generation enabled (auto-upload active) [] Processing target: moe.thesimpsons.local [+] moe.thesimpsons.local: Connected via SMB [+] moe.thesimpsons.local: Local Admin Access confirmed [] moe.thesimpsons.local: Enumerating scheduled tasks (skipping \Microsoft) [+] moe.thesimpsons.local: Found 12 tasks (3 privileged, 2 with stored credentials)
┌──────────────────────────────────────────────────────────────────────────────┐ │ [TIER-0] moe.thesimpsons.local - \DuffBrewery\BackupJob │ ├──────────────────────────────────────────────────────────────────────────────┤ │ Enabled │ True │ │ RunAs │ THESIMPSONS\Administrator │ │ What │ C:\Scripts\backup_beer_recipes.ps1 │ │ Author │ THESIMPSONS\burns.monty │ │ Date │ 2025-06-15T02:30:00 │ │ Trigger │ Calendar (starts 2025-06-15 02:30, daily) │ │ Reason │ Tier 0 - Domain Admins membership │ │ Cred Validation │ CONFIRMED_VALID │ │ Pwd Analysis │ Password unchanged AND ran within schedule - confirmed │ └──────────────────────────────────────────────────────────────────────────────┘
