 1n3/attacksurfacemanagement

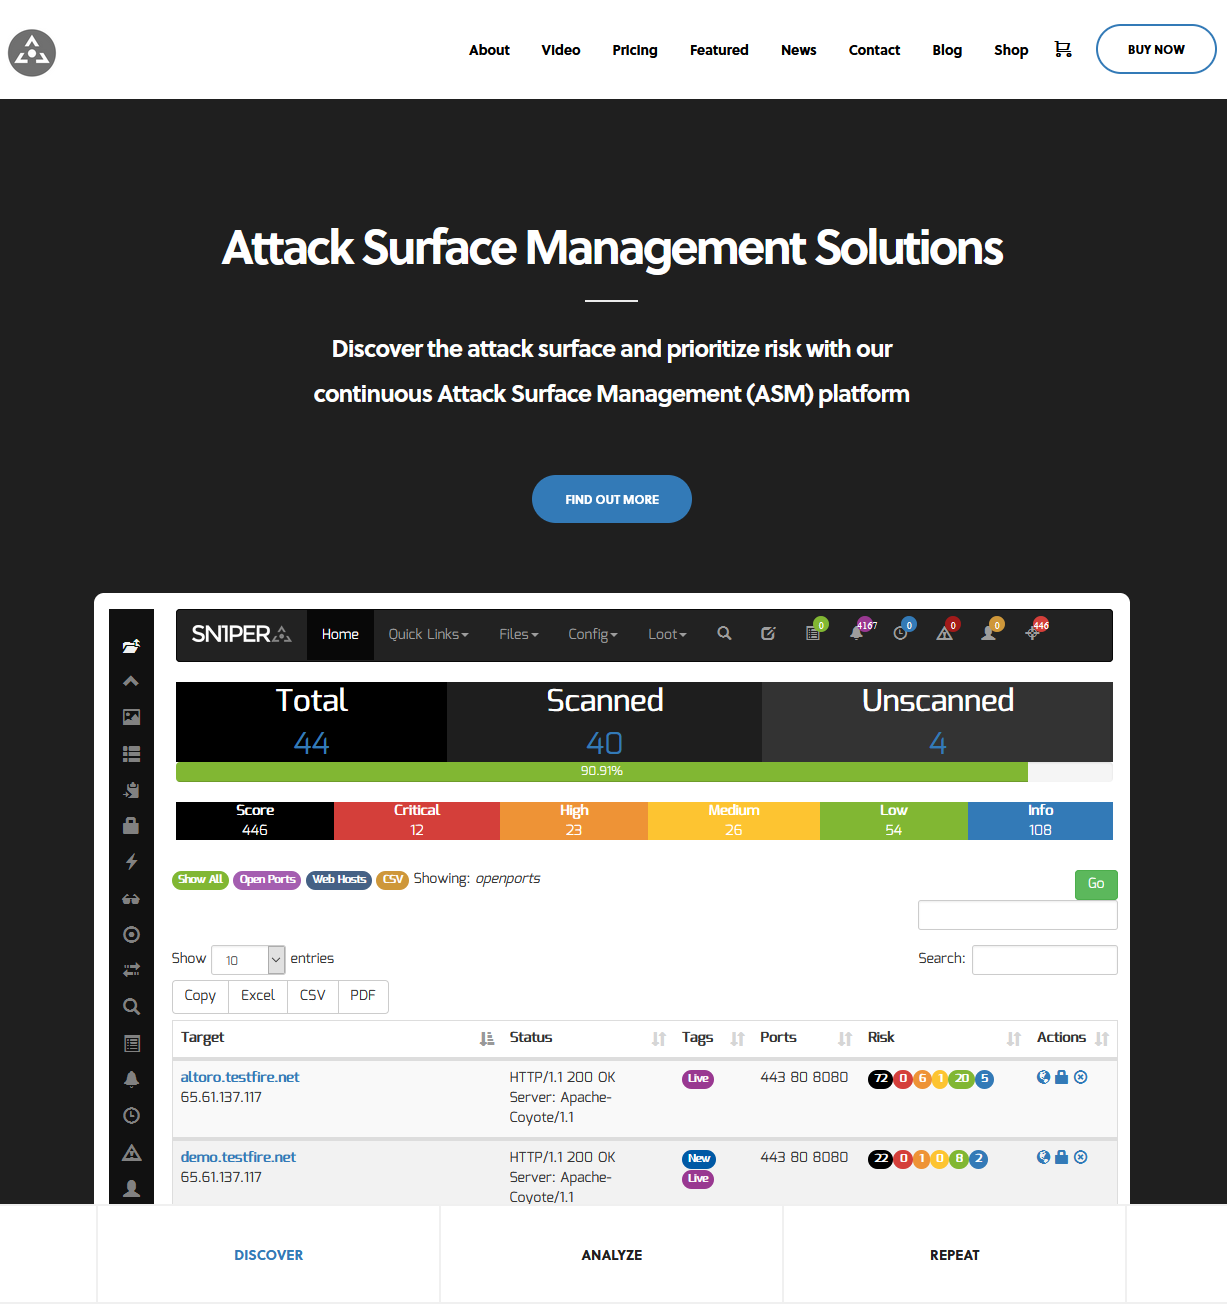
Scopri la superficie d'attacco e dai priorità ai rischi con la nostra piattaforma di gestione continua della superficie d'attacco (ASM) - Sn1per Professional #pentest #redteam #bugbounty


Scopri la superficie d'attacco e dai priorità ai rischi con la nostra piattaforma di gestione continua della superficie d'attacco (ASM) - Sn1per Professional. Per maggiori informazioni, vai su https://sn1persecurity.com.
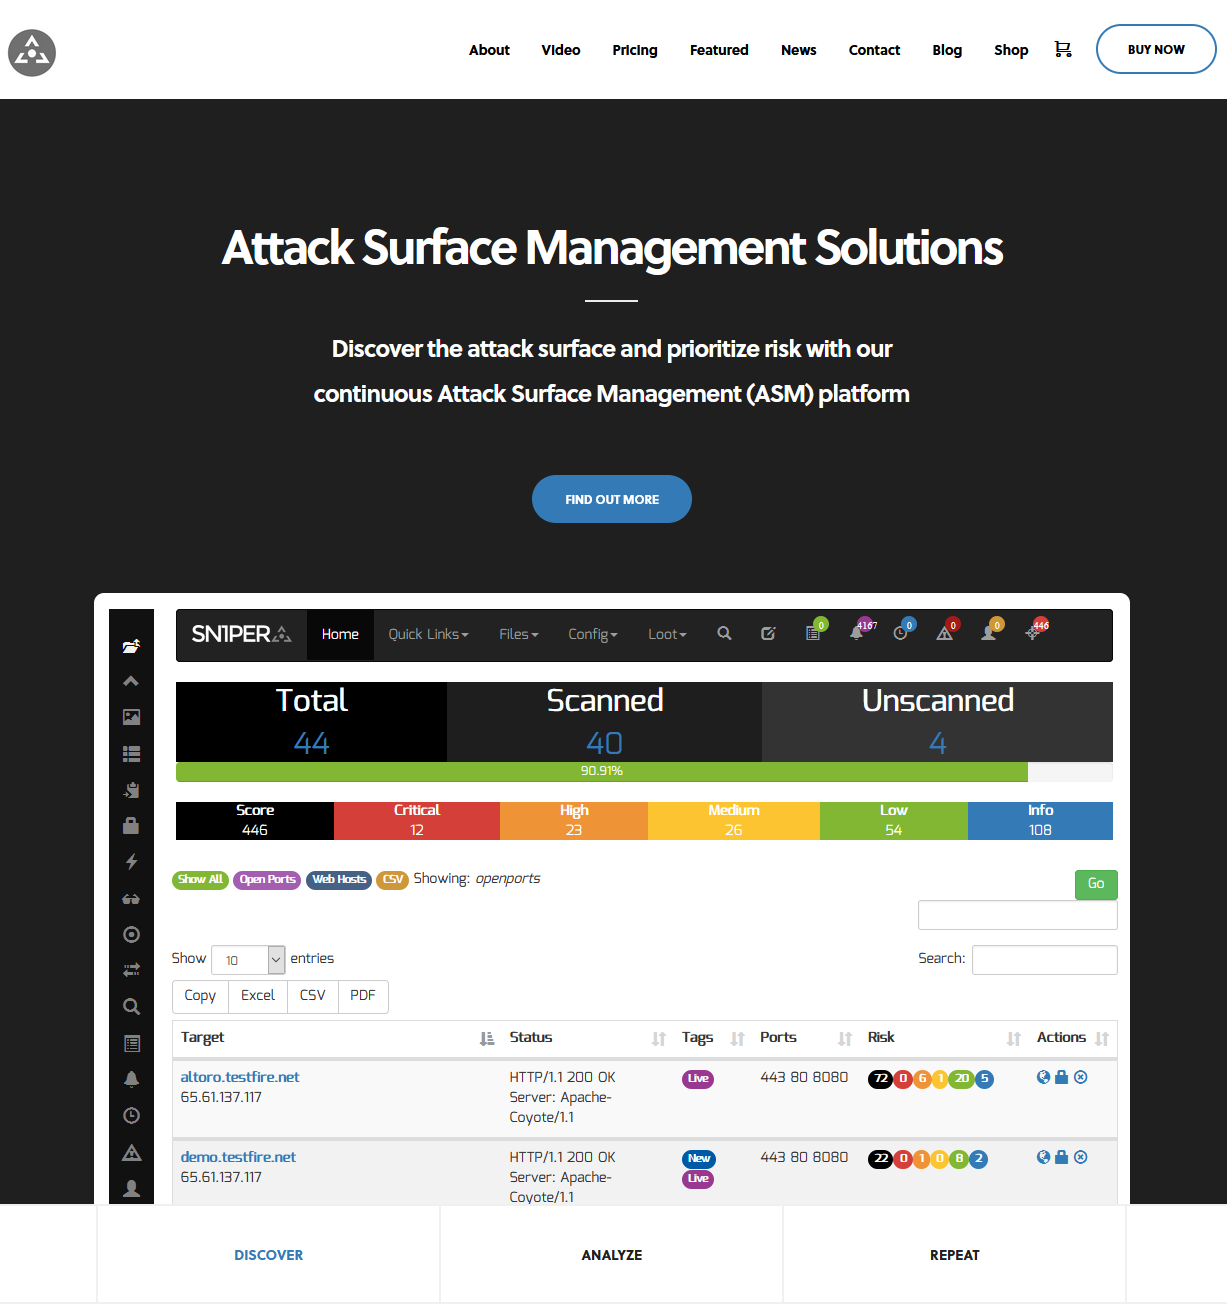
Scopri facilmente la superficie d'attacco (IP, nomi di dominio, porte aperte, header HTTP, ecc.).
Automatizza la scoperta di vulnerabilità e lo sfruttamento etico utilizzando i più recenti strumenti di hacking e sicurezza open source.
Esegui una ricognizione visiva su tutti gli host nel tuo workspace utilizzando il widget Slideshow e le miniature.
Cerca, ordina e filtra per DNS, IP, titolo, stato, header del server, WAF e porte TCP/UDP aperte dell'intero inventario della superficie d'attacco.
Rafforza le capacità di risposta e rilevamento del "blue team" contro le tecniche automatizzate di test di penetrazione.
Salva e accedi a più note in un'unica posizione per gestire meglio i tuoi dati e mantenere tutto organizzato.
Esegui rapidamente scansioni per le ultime vulnerabilità e CVE utilizzando i più recenti scanner di vulnerabilità commerciali e open source.
Avvia scansioni di applicazioni web tramite Burpsuite Professional 2.x, Arachni e Nikto.
Esporta l'intero elenco degli host della superficie d'attacco e i report delle vulnerabilità in formato CSV, XLS o PDF per filtrare, ordinare e visualizzare tutti i dati della superficie d'attacco.
Raccogli automaticamente documenti online, metadati, indirizzi email e informazioni di contatto.
Programma scansioni su base giornaliera, settimanale o mensile per una copertura continua dei cambiamenti.
Automatizza la scoperta della superficie d'attacco e scansiona facilmente le ultime vulnerabilità e CVE.
Ricevi notifiche per modifiche allo stato di scansioni e host, modifiche a URL e domini e nuove vulnerabilità scoperte.
Elenca tutti i record DNS vulnerabili al dirottamento dei domini (domain takeover).
git clone https://github.com/1N3/Sn1per
cd Sn1per
bash install.sh
Da una nuova console Docker, esegui i seguenti comandi.
Download https://raw.githubusercontent.com/1N3/Sn1per/master/Dockerfile
docker build -t sn1per .
docker run -it sn1per /bin/bash

or

docker pull sn1persecurity/sn1per
docker run -it sn1persecurity/sn1per /bin/bash
[*] NORMAL MODE
sniper -t <TARGET>

[*] NORMAL MODE + OSINT + RECON
sniper -t <TARGET> -o -re

[*] STEALTH MODE + OSINT + RECON
sniper -t <TARGET> -m stealth -o -re

[*] DISCOVER MODE
sniper -t <CIDR> -m discover -w <WORSPACE_ALIAS>

[*] SCAN ONLY SPECIFIC PORT
sniper -t <TARGET> -m port -p <portnum>

[*] FULLPORTONLY SCAN MODE
sniper -t <TARGET> -fp

[*] WEB MODE - PORT 80 + 443 ONLY!
sniper -t <TARGET> -m web

[*] HTTP WEB PORT MODE
sniper -t <TARGET> -m webporthttp -p <port>

[*] HTTPS WEB PORT MODE
sniper -t <TARGET> -m webporthttps -p <port>

[*] HTTP WEBSCAN MODE
sniper -t <TARGET> -m webscan

[*] ENABLE BRUTEFORCE
sniper -t <TARGET> -b

[*] AIRSTRIKE MODE
sniper -f targets.txt -m airstrike

[*] NUKE MODE WITH TARGET LIST, BRUTEFORCE ENABLED, FULLPORTSCAN ENABLED, OSINT ENABLED, RECON ENABLED, WORKSPACE & LOOT ENABLED
sniper -f targets.txt -m nuke -w <WORKSPACE_ALIAS>

[*] MASS PORT SCAN MODE
sniper -f targets.txt -m massportscan

[*] MASS WEB SCAN MODE
sniper -f targets.txt -m massweb

[*] MASS WEBSCAN SCAN MODE
sniper -f targets.txt -m masswebscan

[*] MASS VULN SCAN MODE
sniper -f targets.txt -m massvulnscan

[*] PORT SCAN MODE
sniper -t <TARGET> -m port -p <PORT_NUM>

[*] LIST WORKSPACES
sniper --list

[*] DELETE WORKSPACE
sniper -w <WORKSPACE_ALIAS> -d

[*] DELETE HOST FROM WORKSPACE
sniper -w <WORKSPACE_ALIAS> -t <TARGET> -dh

[*] GET SNIPER SCAN STATUS
sniper --status

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimport

[*] LOOT REIMPORTALL FUNCTION
sniper -w <WORKSPACE_ALIAS> --reimportall

[*] LOOT REIMPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --reload

[*] LOOT EXPORT FUNCTION
sniper -w <WORKSPACE_ALIAS> --export

[*] SCHEDULED SCANS
sniper -w <WORKSPACE_ALIAS> -s daily|weekly|monthly

[*] USE A CUSTOM CONFIG
sniper -c /path/to/sniper.conf -t <TARGET> -w <WORKSPACE_ALIAS>

[*] UPDATE SNIPER
sniper -u|--update
