Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/0xblackash/cve-2026-46817
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHub0xblackash/cve-2026-46817

CVE-2026-46817

CVE-2026-46817

Vedi Repository
11274 mesi faNon ancora revisionato
Condividi

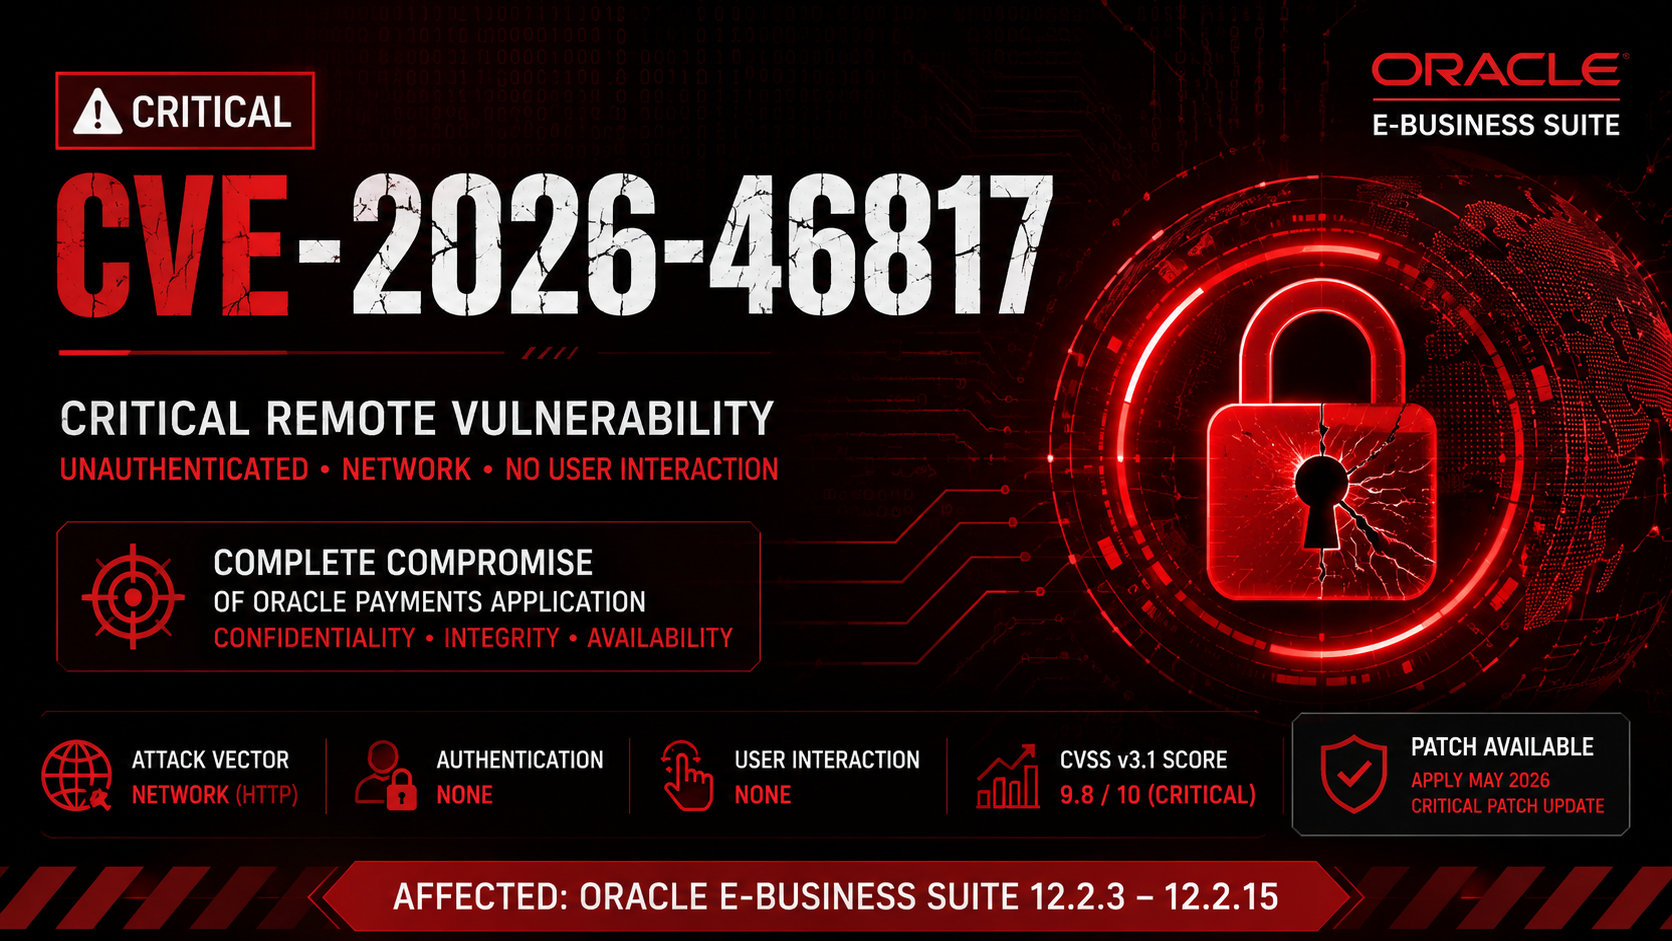
🚨 CVE-2026-46817 - Esecuzione Remota di Codice Critica

Immagine ChatGPT 30 Giu 2026, 00:56:18

Oracle E-Business Suite – Oracle Payments (Trasmissione File)

CVE CVSS Vendor Product Status

Vulnerabilità remota critica non autenticata che interessa Oracle Payments (Trasmissione File) e che potrebbe consentire il completo compromesso dell'applicazione su HTTP.


📌 Panoramica

CVE-2026-46817 è una vulnerabilità critica nel componente Oracle Payments di Oracle E-Business Suite. Il difetto interessa la funzionalità Trasmissione File e può essere sfruttato remotamente via HTTP senza autenticazione.

Un attacco riuscito potrebbe permettere a un attaccante di compromettere completamente l'applicazione Oracle Payments vulnerabile, con conseguente perdita totale di:

  • 🔓 Riservatezza
  • ✏️ Integrità
  • 🚫 Disponibilità

📊 Gravità

MetricaValore
CVE IDCVE-2026-46817
CVSS v3.19.8 (Critica)
Vettore di attaccoRete
Complessità dell'attaccoBassa
Privilegi richiestiNessuno
Interazione utenteNessuna
AmbitoInvariato

Vettore CVSS

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H

🎯 Prodotti interessati

ProdottoVersioni interessate
Oracle E-Business Suite12.2.3 – 12.2.15
ComponenteOracle Payments – Trasmissione File

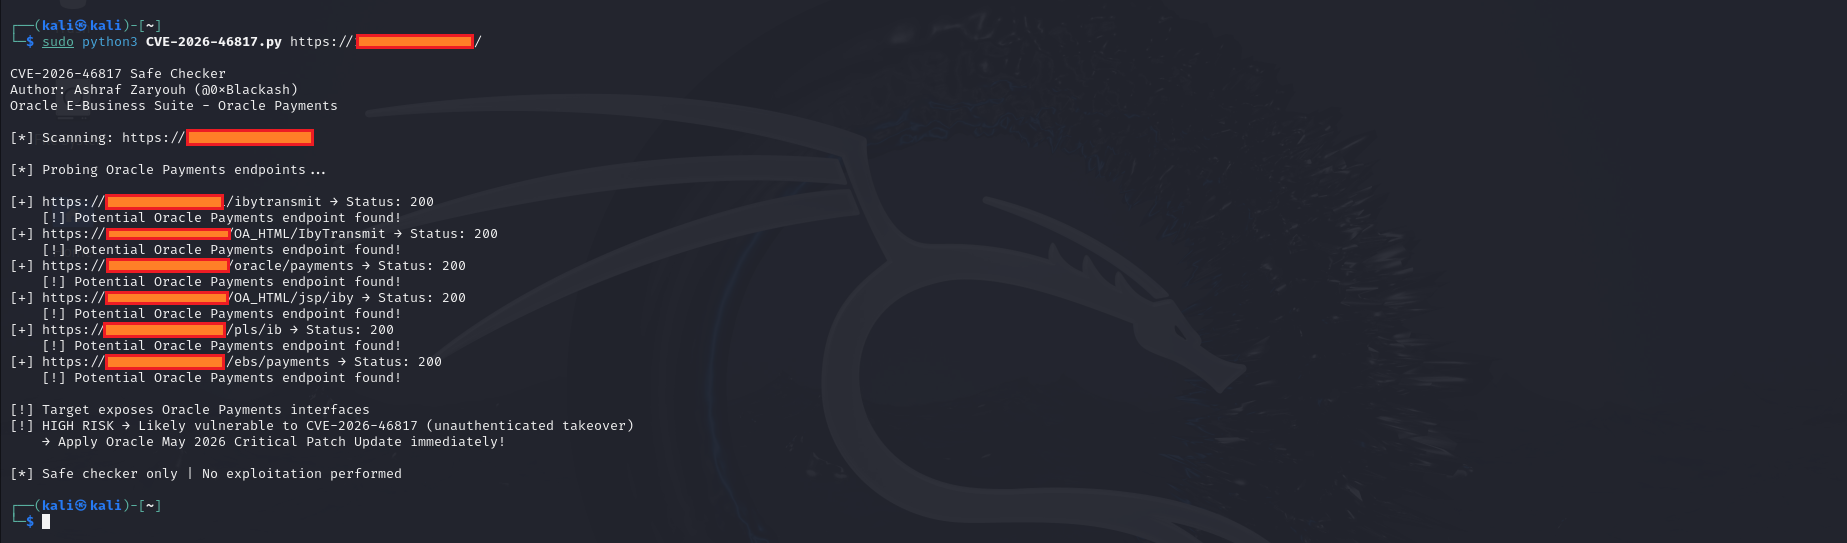
📸 Demo

CVE-2026-46817

⚠️ Impatto potenziale

Uno sfruttamento riuscito potrebbe permettere a un attaccante di:

  • Eseguire operazioni non autorizzate
  • Accedere a informazioni sensibili relative ai pagamenti
  • Modificare i dati dell'applicazione
  • Interrompere i servizi di pagamento
  • Compromettere completamente l'applicazione Oracle Payments

🛡️ Mitigazione

Oracle raccomanda di applicare immediatamente l'ultimo Critical Patch Update (CPU).

Misure difensive aggiuntive includono:

  • Limitare l'accesso HTTP esterno
  • Limitare l'accesso tramite VPN o reti fidate
  • Monitorare i log del server web e dell'applicazione
  • Implementare un Web Application Firewall (WAF)
  • Abilitare il monitoraggio continuo della sicurezza
  • Seguire il principio del minimo privilegio

🔍 Rilevamento

I team di sicurezza dovrebbero monitorare:

  • Richieste HTTP inaspettate dirette a Oracle Payments
  • Attività sospette di trasmissione file
  • Tentativi di bypass dell'autenticazione
  • Errori applicativi insoliti
  • Azioni amministrative impreviste

📖 Riferimenti

  • Oracle Critical Patch Update (Maggio 2026)
  • National Vulnerability Database (NVD)

⚡ Punti chiave

VoceStato
Gravità🔴 Critica
CVSS9.8
Remoto✅ Sì
Autenticazione richiesta❌ No
Interazione utente❌ No
Patch disponibile✅ Sì

⭐ Rimani Aggiornato • Applica le Patch Presto • Monitora Continuamente

La sicurezza è un processo, non un prodotto.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    618
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    407
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 5

    jumpserver

    jumpserver/jumpserver

    JumpServer è una piattaforma open-source di gestione degli accessi privilegiati (PAM) che fornisce ai team DevOps e IT un accesso sicuro e on-demand a endpoint SSH, RDP, Kubernetes, database e RemoteApp tramite un browser web.

    279
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    270

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →