Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-20127 — CVE-2026-20127 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2026-20127
Analisi delle VulnerabilitàExploitSicurezza di RetePenetration TestingAutenticazioneRed Teaming
GitHub0xblackash/cve-2026-20127

CVE-2026-20127

CVE-2026-20127

Vedi Repository
375 mesi faNon ancora revisionato
Condividi

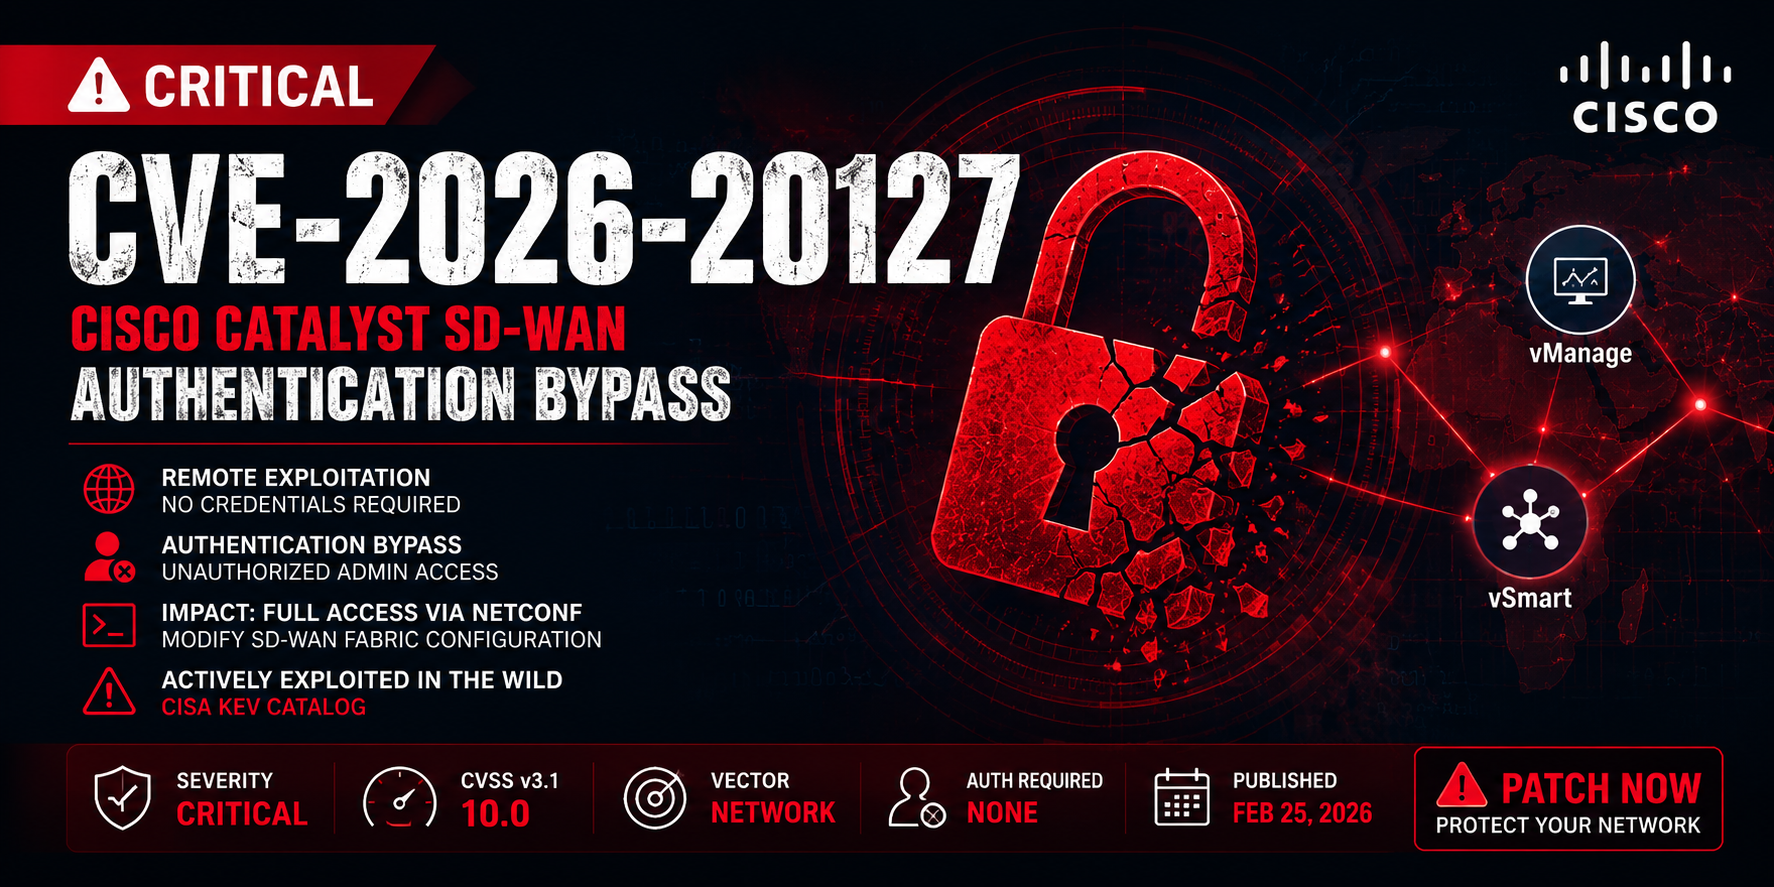
🛡️ CVE-2026-20127 — Bypass di Autenticazione Cisco Catalyst SD-WAN

Immagine ChatGPT 14 Giu 2026, 14:32:26


📌 Panoramica

CVE-2026-20127 è una vulnerabilità critica di bypass dell'autenticazione che interessa i componenti Cisco Catalyst SD-WAN, inclusi controller e sistemi di gestione.

Un attaccante remoto non autenticato può sfruttare una validazione dell'autenticazione impropria nel piano di controllo SD-WAN, ottenendo accesso amministrativo completo all'infrastruttura di rete.

Questo problema è considerato di gravità critica (CVSS 10.0) ed è stato osservato come sfruttato attivamente in ambienti reali.


⚠️ Impatto

Uno sfruttamento riuscito può consentire a un attaccante di:

  • 🔓 Bypassare completamente i meccanismi di autenticazione
  • 🧠 Ottenere accesso amministrativo non autorizzato
  • 🌐 Accedere ai servizi di gestione SD-WAN interni
  • ⚙️ Modificare le politiche di routing e di rete
  • 🧩 Iniettare peer SD-WAN non autorizzati
  • 🏴 Compromettere completamente il piano di controllo

🧬 Dettagli Tecnici

Causa Principale

La vulnerabilità è causata da una validazione impropria delle richieste di autenticazione dei peer SD-WAN, che consente a traffico di rete manipolato di essere trattato come comunicazione interna fidata.


CVSS v3.1 Vector

CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H
MetricaValore
Vettore di AttaccoRete
Complessità d'AttaccoBassa
Privilegi RichiestiNessuno
Interazione UtenteNessuna
ScopeModificato
RiservatezzaAlta
IntegritàAlta
DisponibilitàAlta

🧪 Flusso di Sfruttamento di Alto Livello

[1] L'attaccante invia una richiesta peer SD-WAN manipolata
        ↓
[2] La validazione dell'autenticazione fallisce
        ↓
[3] Il sistema considera l'attaccante come peer interno valido
        ↓
[4] Accesso concesso a NETCONF / API di gestione
        ↓
[5] Compromissione completa del piano di controllo SD-WAN

🖥️ Prodotti Interessati

  • Controller Cisco Catalyst SD-WAN (vSmart)
  • Manager Cisco Catalyst SD-WAN (vManage)

Possono essere interessati più rami software a seconda della configurazione e della versione.


🔍 Rilevamento

I team di sicurezza dovrebbero monitorare:

  • Registrazioni di peer SD-WAN inaspettate
  • Sessioni NETCONF non autorizzate
  • Identità di controller sconosciute o non autorizzate
  • Cambi improvvisi di configurazione nelle politiche di routing
  • Anomalie di autenticazione nei log SD-WAN
  • Accesso alla gestione da fonti non fidate

🛡️ Mitigazione

✅ Azioni Raccomandate

  • Applicare immediatamente le patch di sicurezza Cisco
  • Limitare l'accesso alle interfacce di gestione SD-WAN
  • Isolare le reti del piano di controllo dall'esposizione pubblica
  • Applicare una segmentazione rigorosa tra piano di gestione e piano dati
  • Abilitare la registrazione centralizzata e il monitoraggio SIEM
  • Validare tutte le relazioni tra peer SD-WAN

🚫 Soluzioni Alternative

Non esistono soluzioni alternative sicure. È richiesta l'implementazione della patch.


📊 Riepilogo del Rischio

CategoriaLivello
SfruttabilitàMolto Alta
ImpattoCritico
Difficoltà di RilevamentoMedio–Alta
Urgenza della PatchImmediata

🧠 Contesto della Minaccia

Questa vulnerabilità è particolarmente pericolosa perché prende di mira il piano di controllo SD-WAN, che funge da cervello delle reti aziendali.

Uno sfruttamento riuscito può portare a:

  • Compromissione persistente della rete
  • Reindirizzamento o intercettazione del traffico
  • Interruzione dei servizi a livello aziendale
  • Presenza furtiva dell'attaccante a lungo termine

🧷 Raccomandazioni di Sicurezza

  • Trattare i controller SD-WAN come infrastruttura di Tier 0
  • Applicare MFA e controlli di accesso amministrativo rigorosi
  • Verificare continuamente le modifiche alla topologia SD-WAN
  • Limitare l'accesso alla gestione a intervalli IP fidati
  • Monitorare le anomalie del comportamento del piano di controllo
  • Mantenere cicli rapidi di gestione delle patch

📎 Riferimenti

  • Avvisi di sicurezza Cisco
  • Database CVE NVD
  • Catalogo delle Vulnerabilità Sfruttate Note (KEV) di CISA
  • Bollettini di sicurezza del fornitore

⚡ Nota Finale

"Compromettere il piano di controllo SD-WAN equivale a compromettere l'intera rete."

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →