
vigolium v0.4.3
Vigolium - Scanner di vulnerabilità ad alta fedeltà che fonde IA agentica con velocità nativa, modularità e precisione
Vigolium - Scanner di vulnerabilità ad alta fedeltà che unisce AI agentica con velocità nativa, modularità e precisione


Vigolium offre due modalità di scansione complementari:
-
Native Scan (
vigolium scan): Veloce, potente e flessibile. Scansione deterministica multi-fase con 317 moduli che coprono content discovery, browser/SPA spidering e audit attivo/passivo, includendo classi di vulnerabilità di injection, controllo degli accessi, file/path, API/protocol, specifiche per framework, cloud/infra e out-of-band (OAST). -
Agentic Scan (
vigolium agent): Verifica approfonditamente la tua codebase. Scansione guidata dall'AI che pianifica autonomamente gli attacchi, seleziona i moduli, genera estensioni personalizzate e classifica i risultati, combinando audit approfondito del codice sorgente con scansione di vulnerabilità autonoma e mirata.
Installazione
Installazione Rapida (Consigliata)```bash
curl -fsSL https://vigolium.com/install.sh | bash
### [npm](https://www.npmjs.com/package/@vigolium/vigolium)```bash
npm install -g @vigolium/vigolium
Windows
L'installazione npm sopra funziona su Windows. In alternativa, scarica
vigolium_<version>_windows_amd64.zip dalla
pagina delle release, estrailo e
metti vigolium.exe da qualche parte nel tuo PATH.
Windows è disponibile solo come x64; su Windows ARM viene eseguito tramite emulazione. Lo shell installer sopra è solo POSIX, quindi
vigolium updatenon è disponibile su Windows — riesegui l'installazione npm o scarica lo zip più recente per aggiornare.
Altro metodo come Docker o Build dal sorgente
Docker```bash
docker pull j3ssie/vigolium:latest docker run --rm j3ssie/vigolium:latest scan -h
### Compilazione dal sorgente```bash
git clone https://github.com/vigolium/vigolium.git
cd vigolium
make build         # build and install to $GOPATH/bin
Richiede Go 1.27+ e bun 1.3.11+. Vedi HACKING.md per i prerequisiti e i dettagli di build.
| UI Dashboard | Traffic Dashboard |
|---|---|
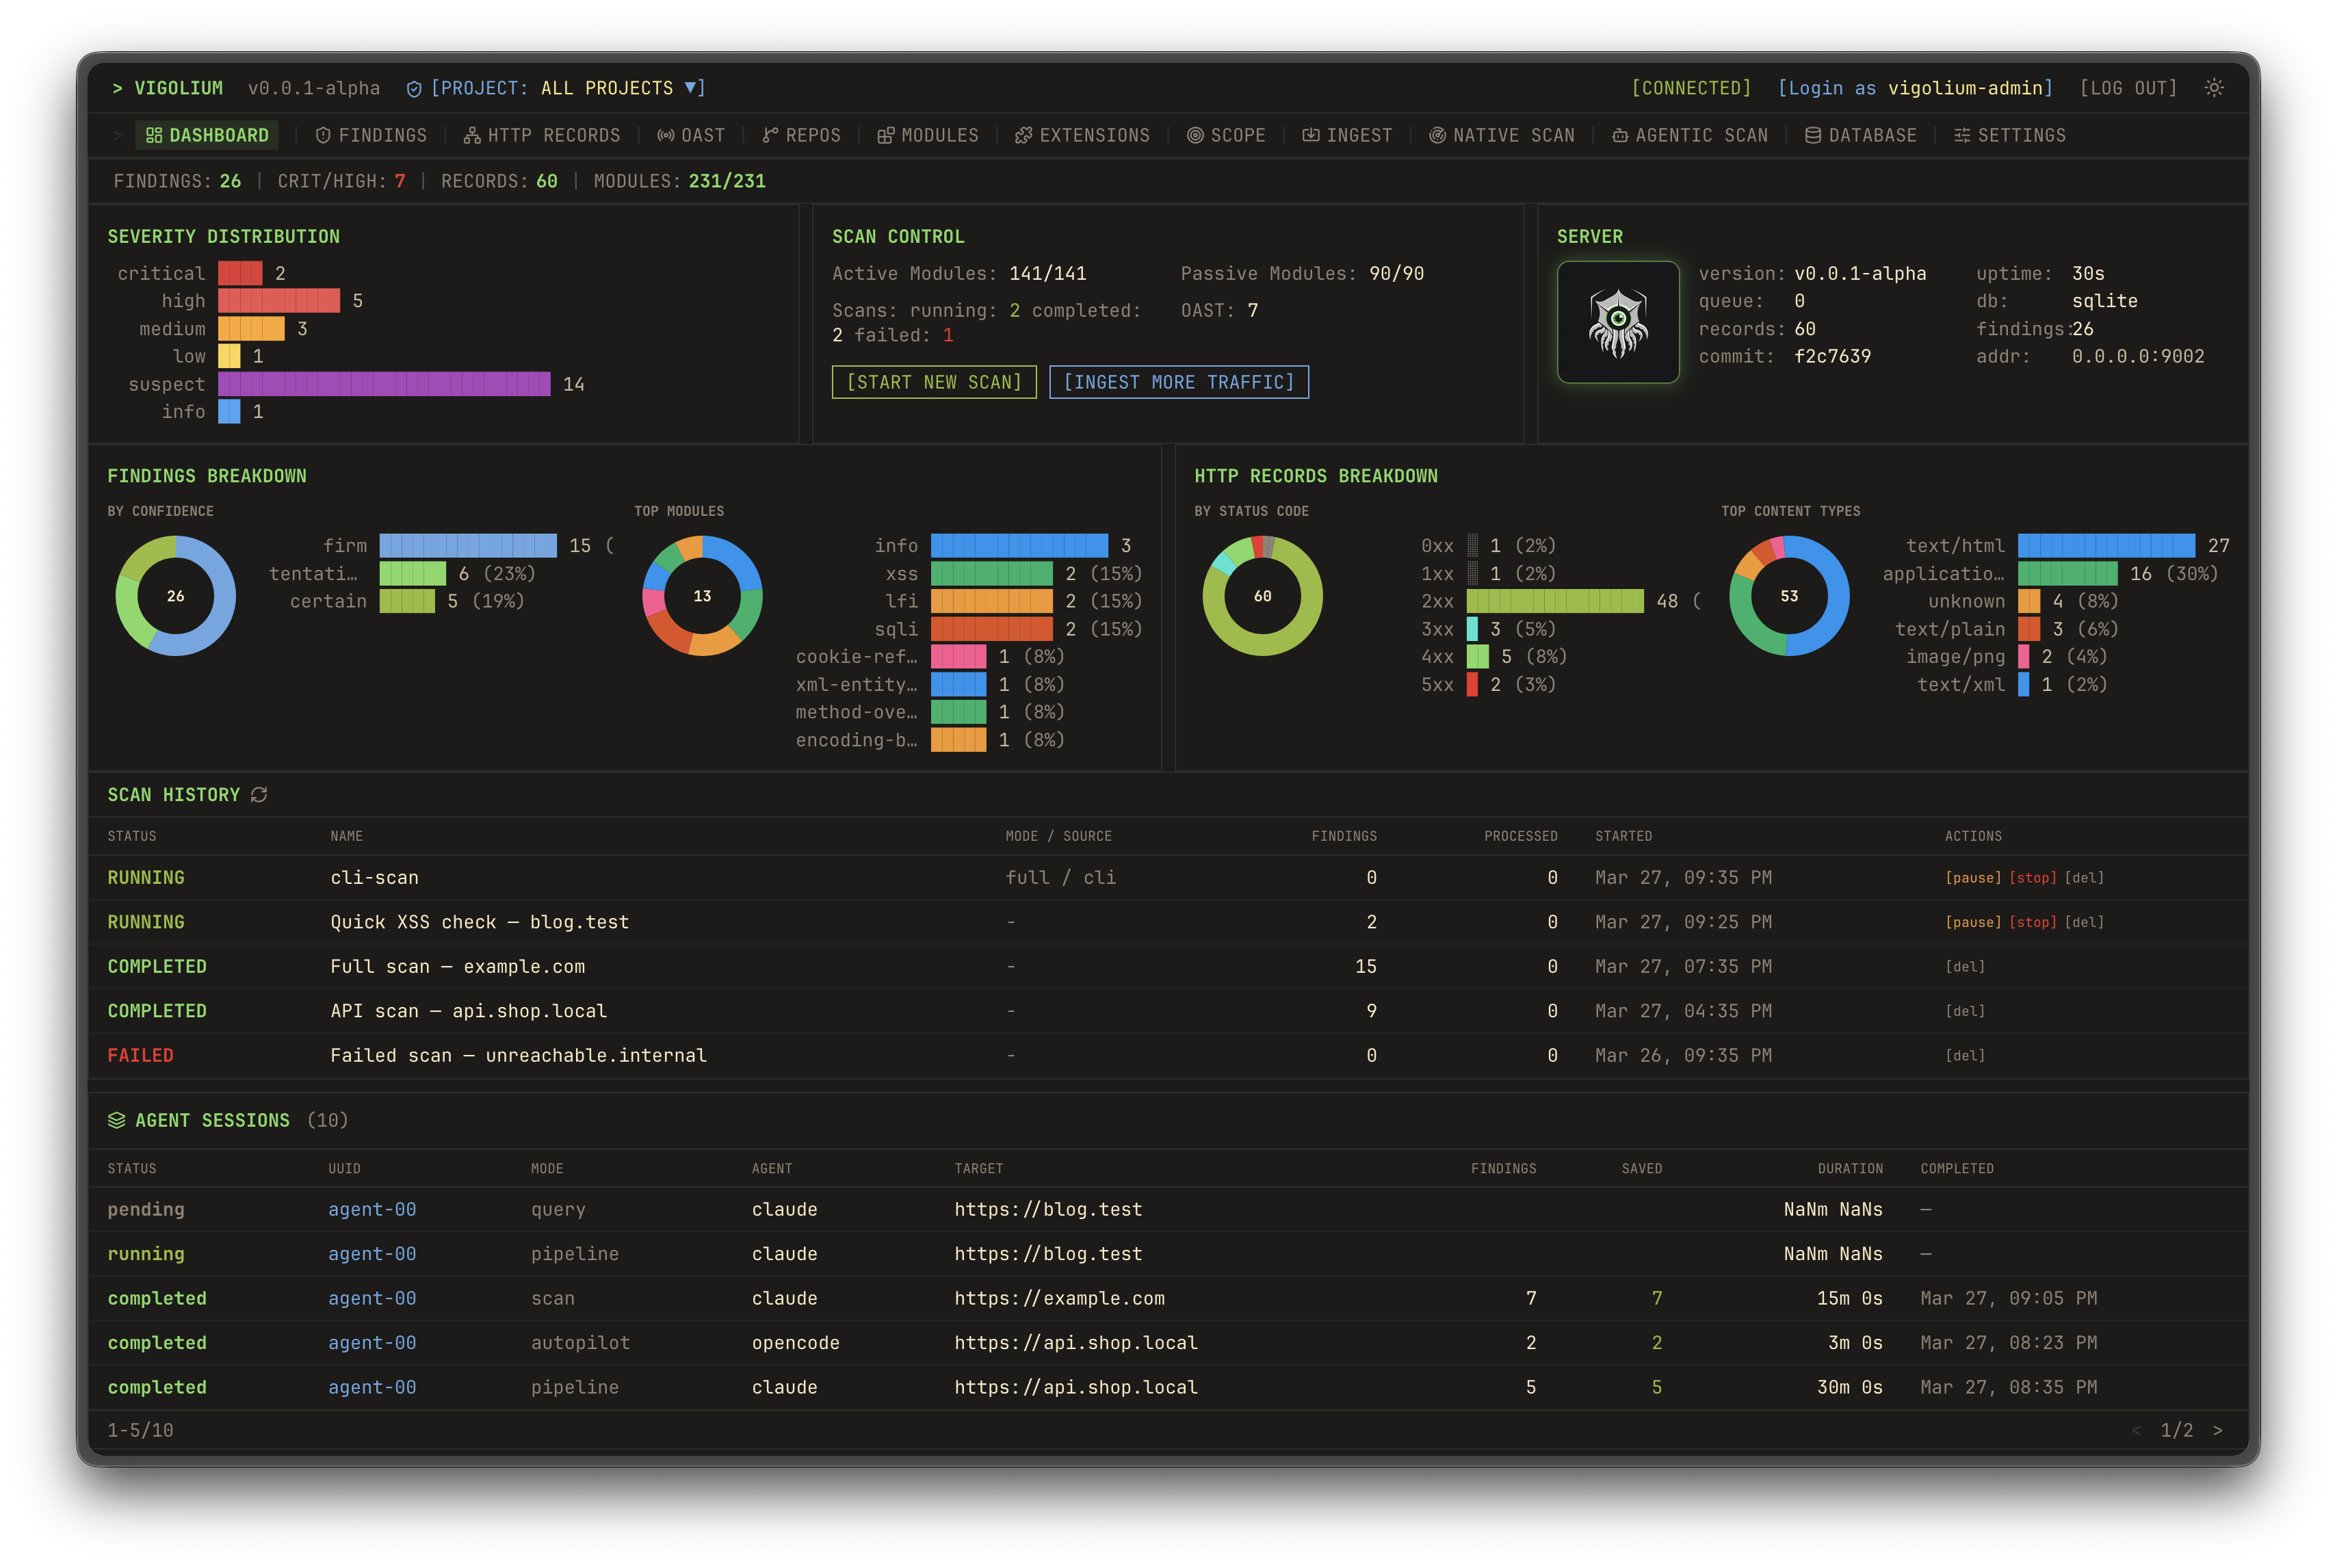 | 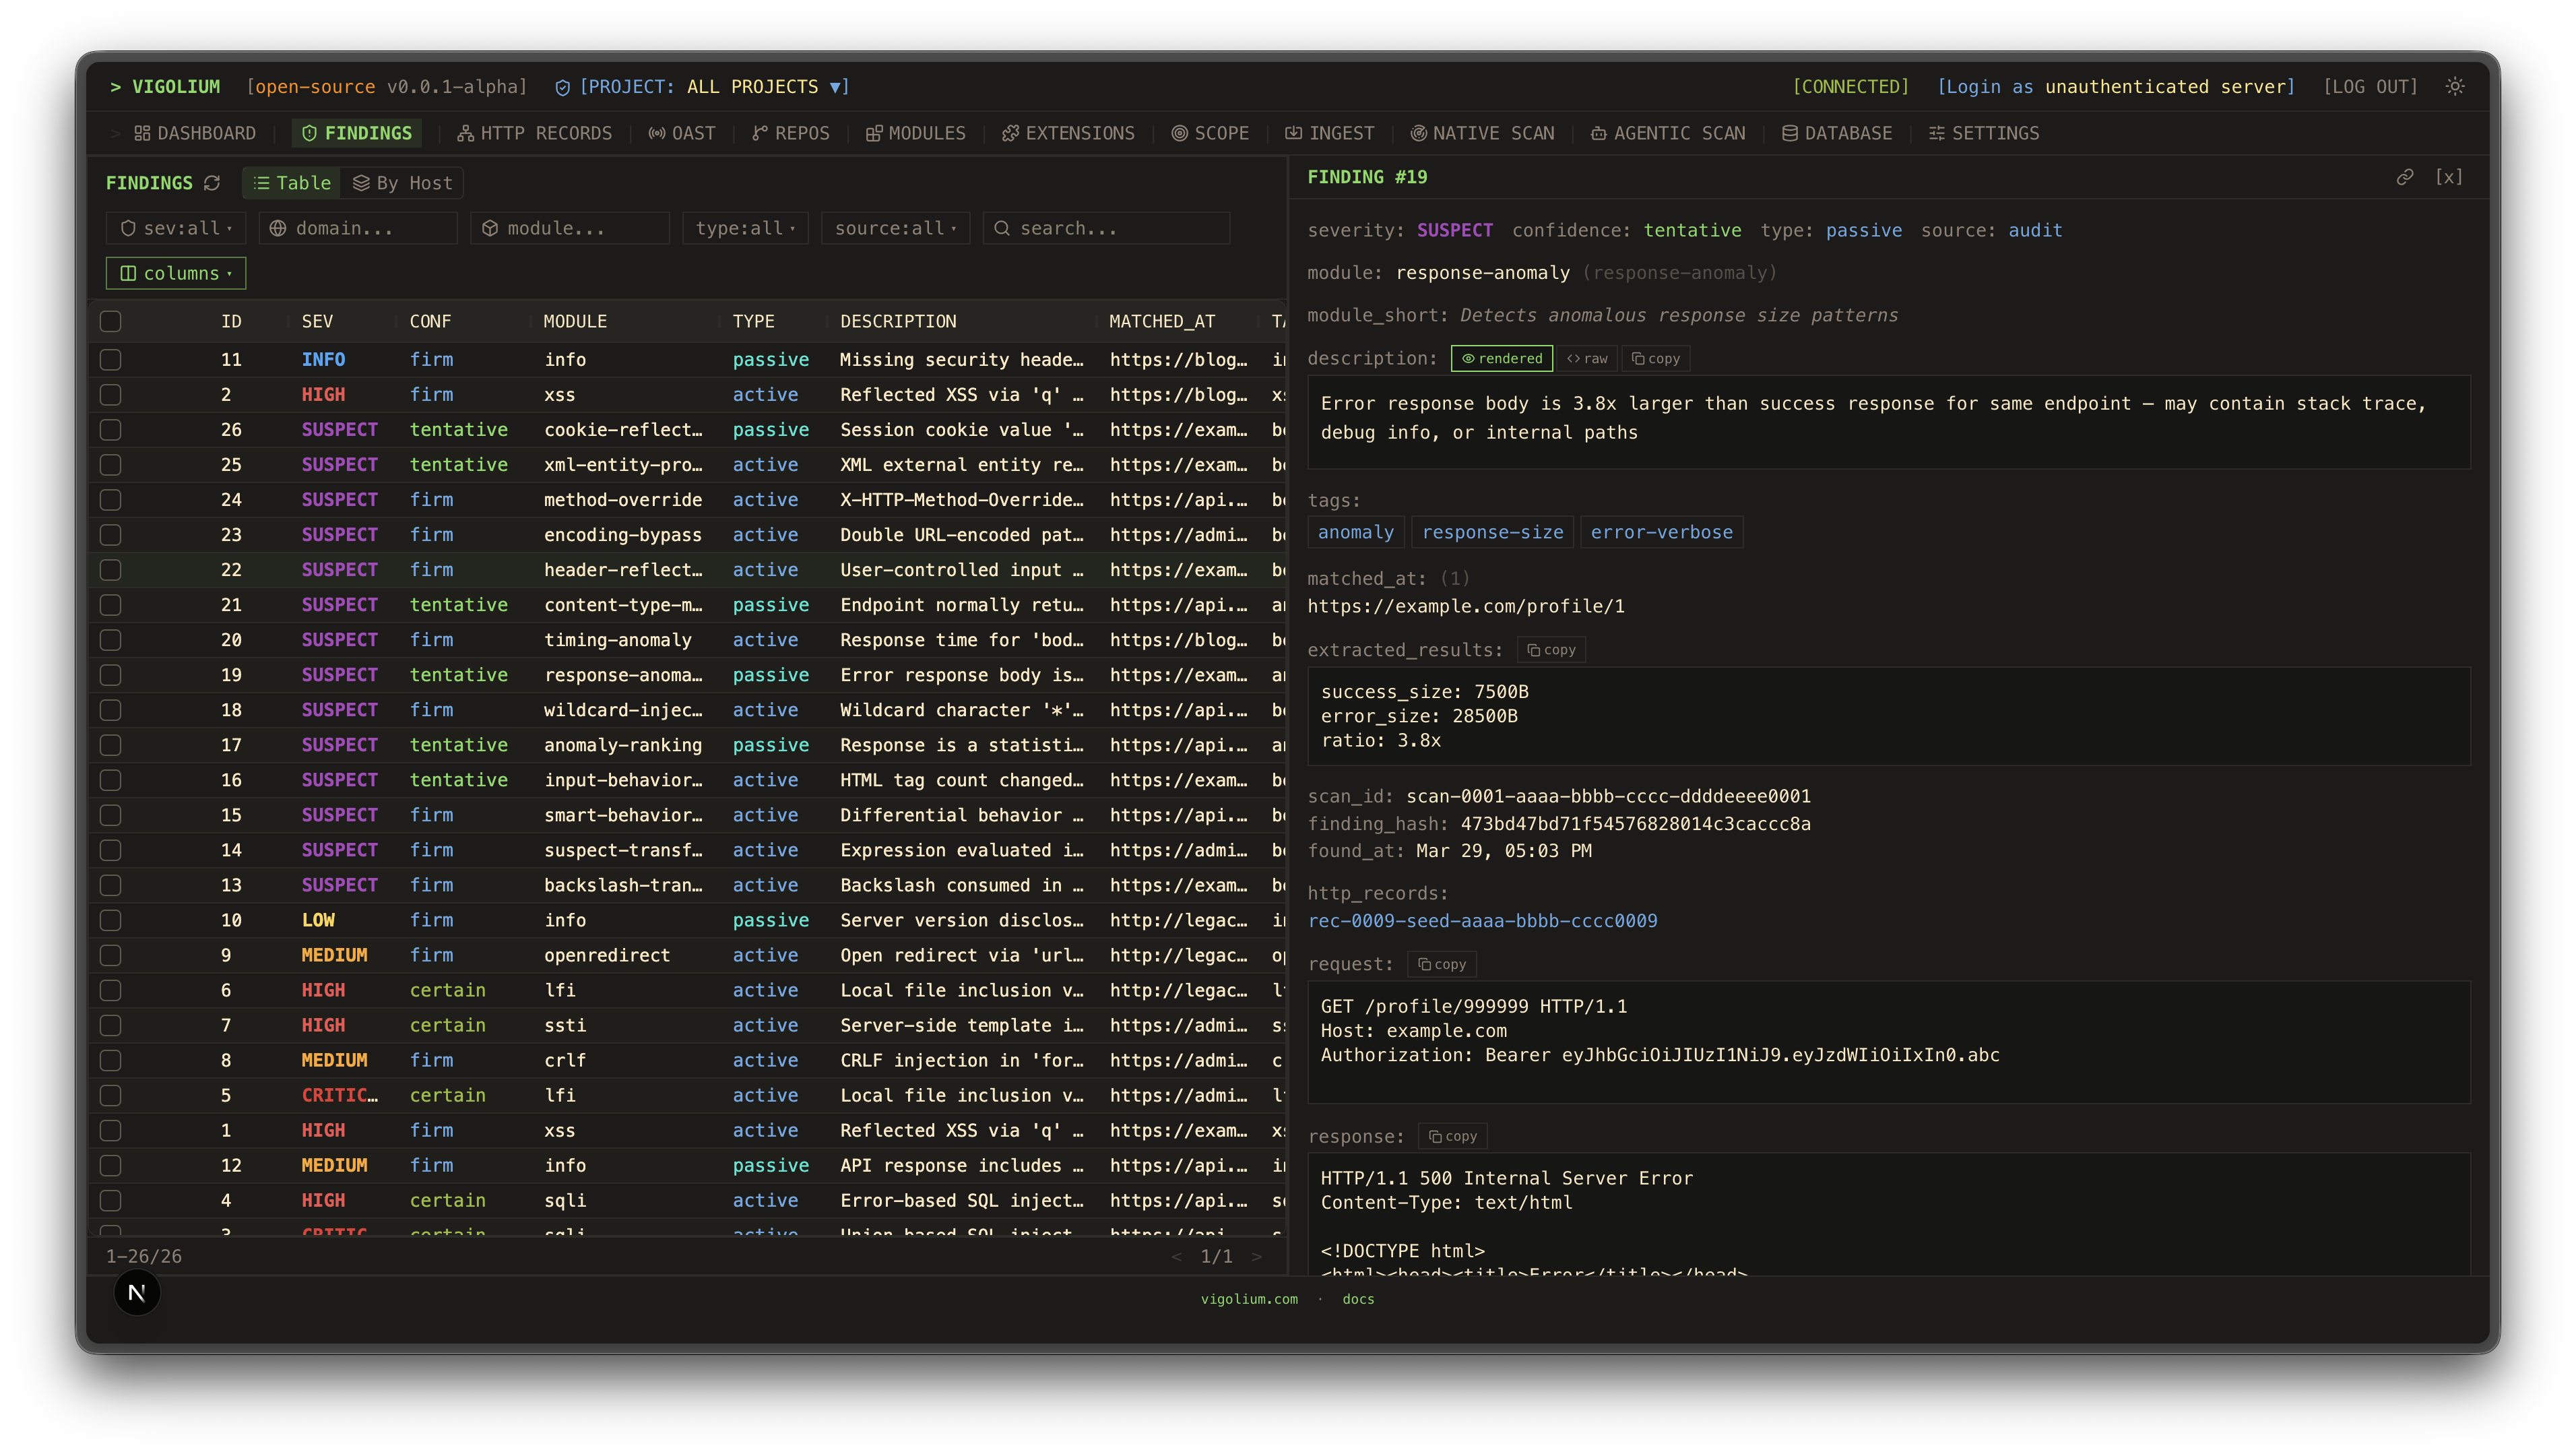 |
| Static Reports | Static Reports |
|---|---|
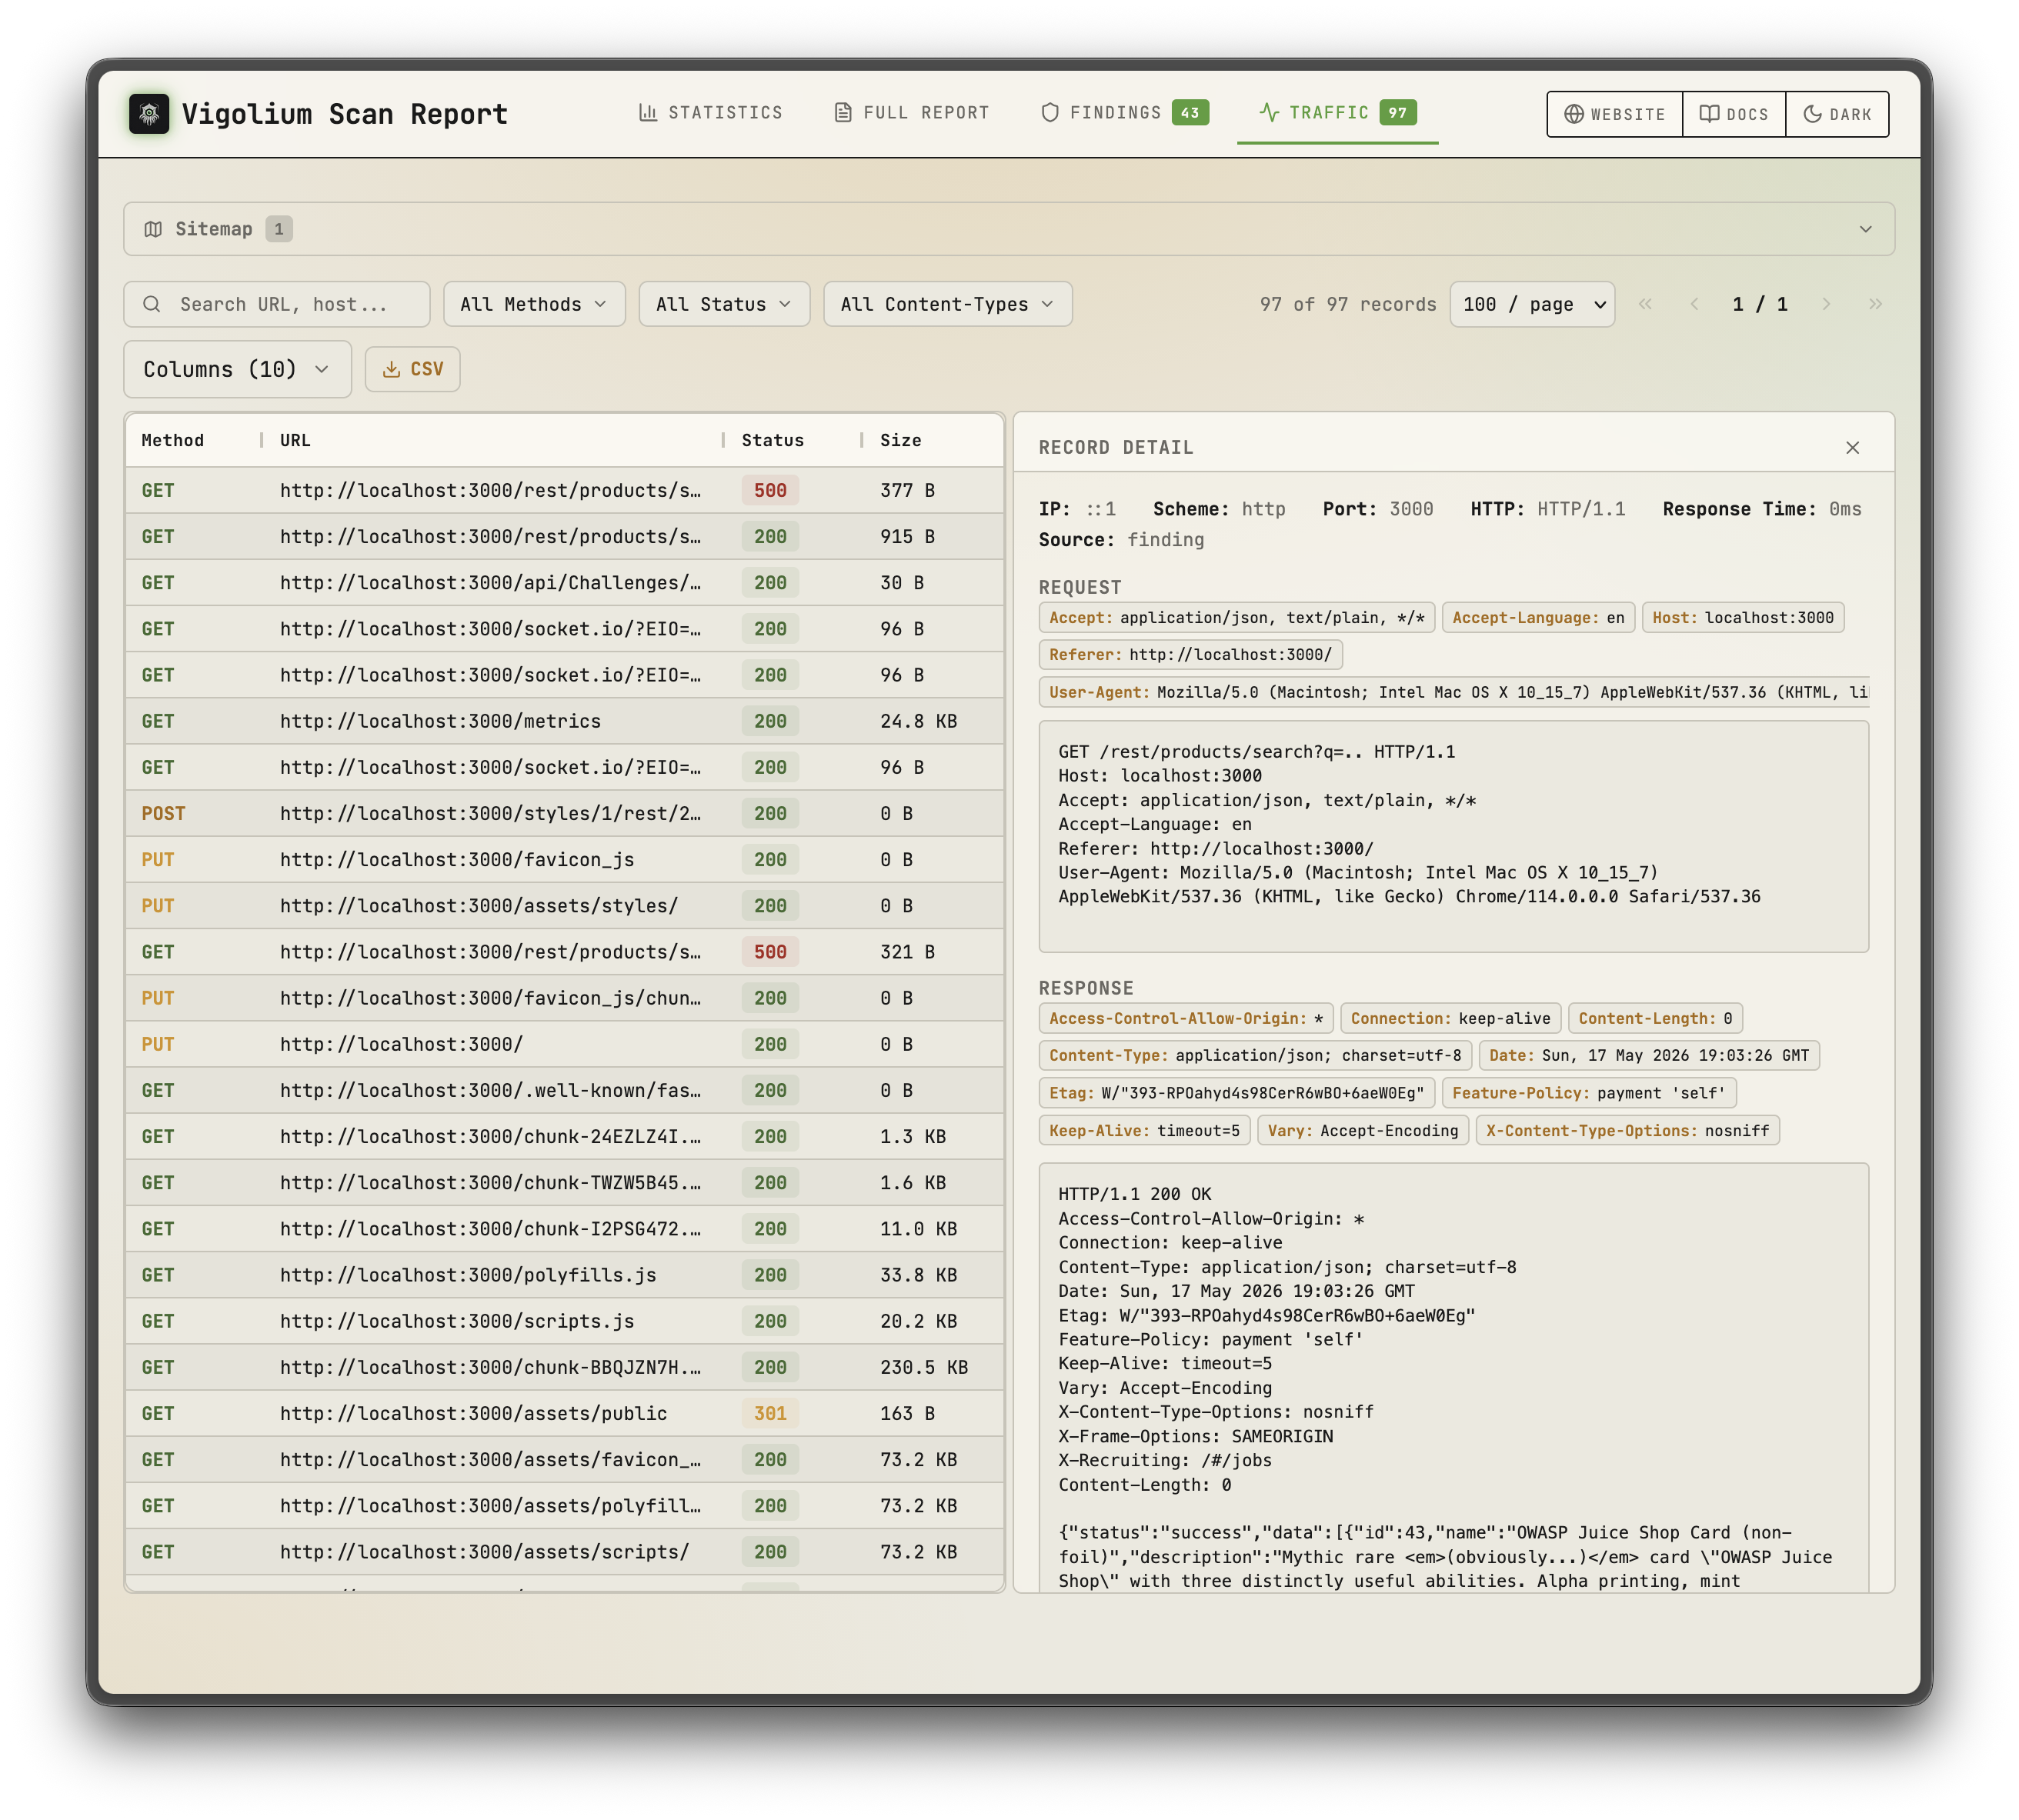 | 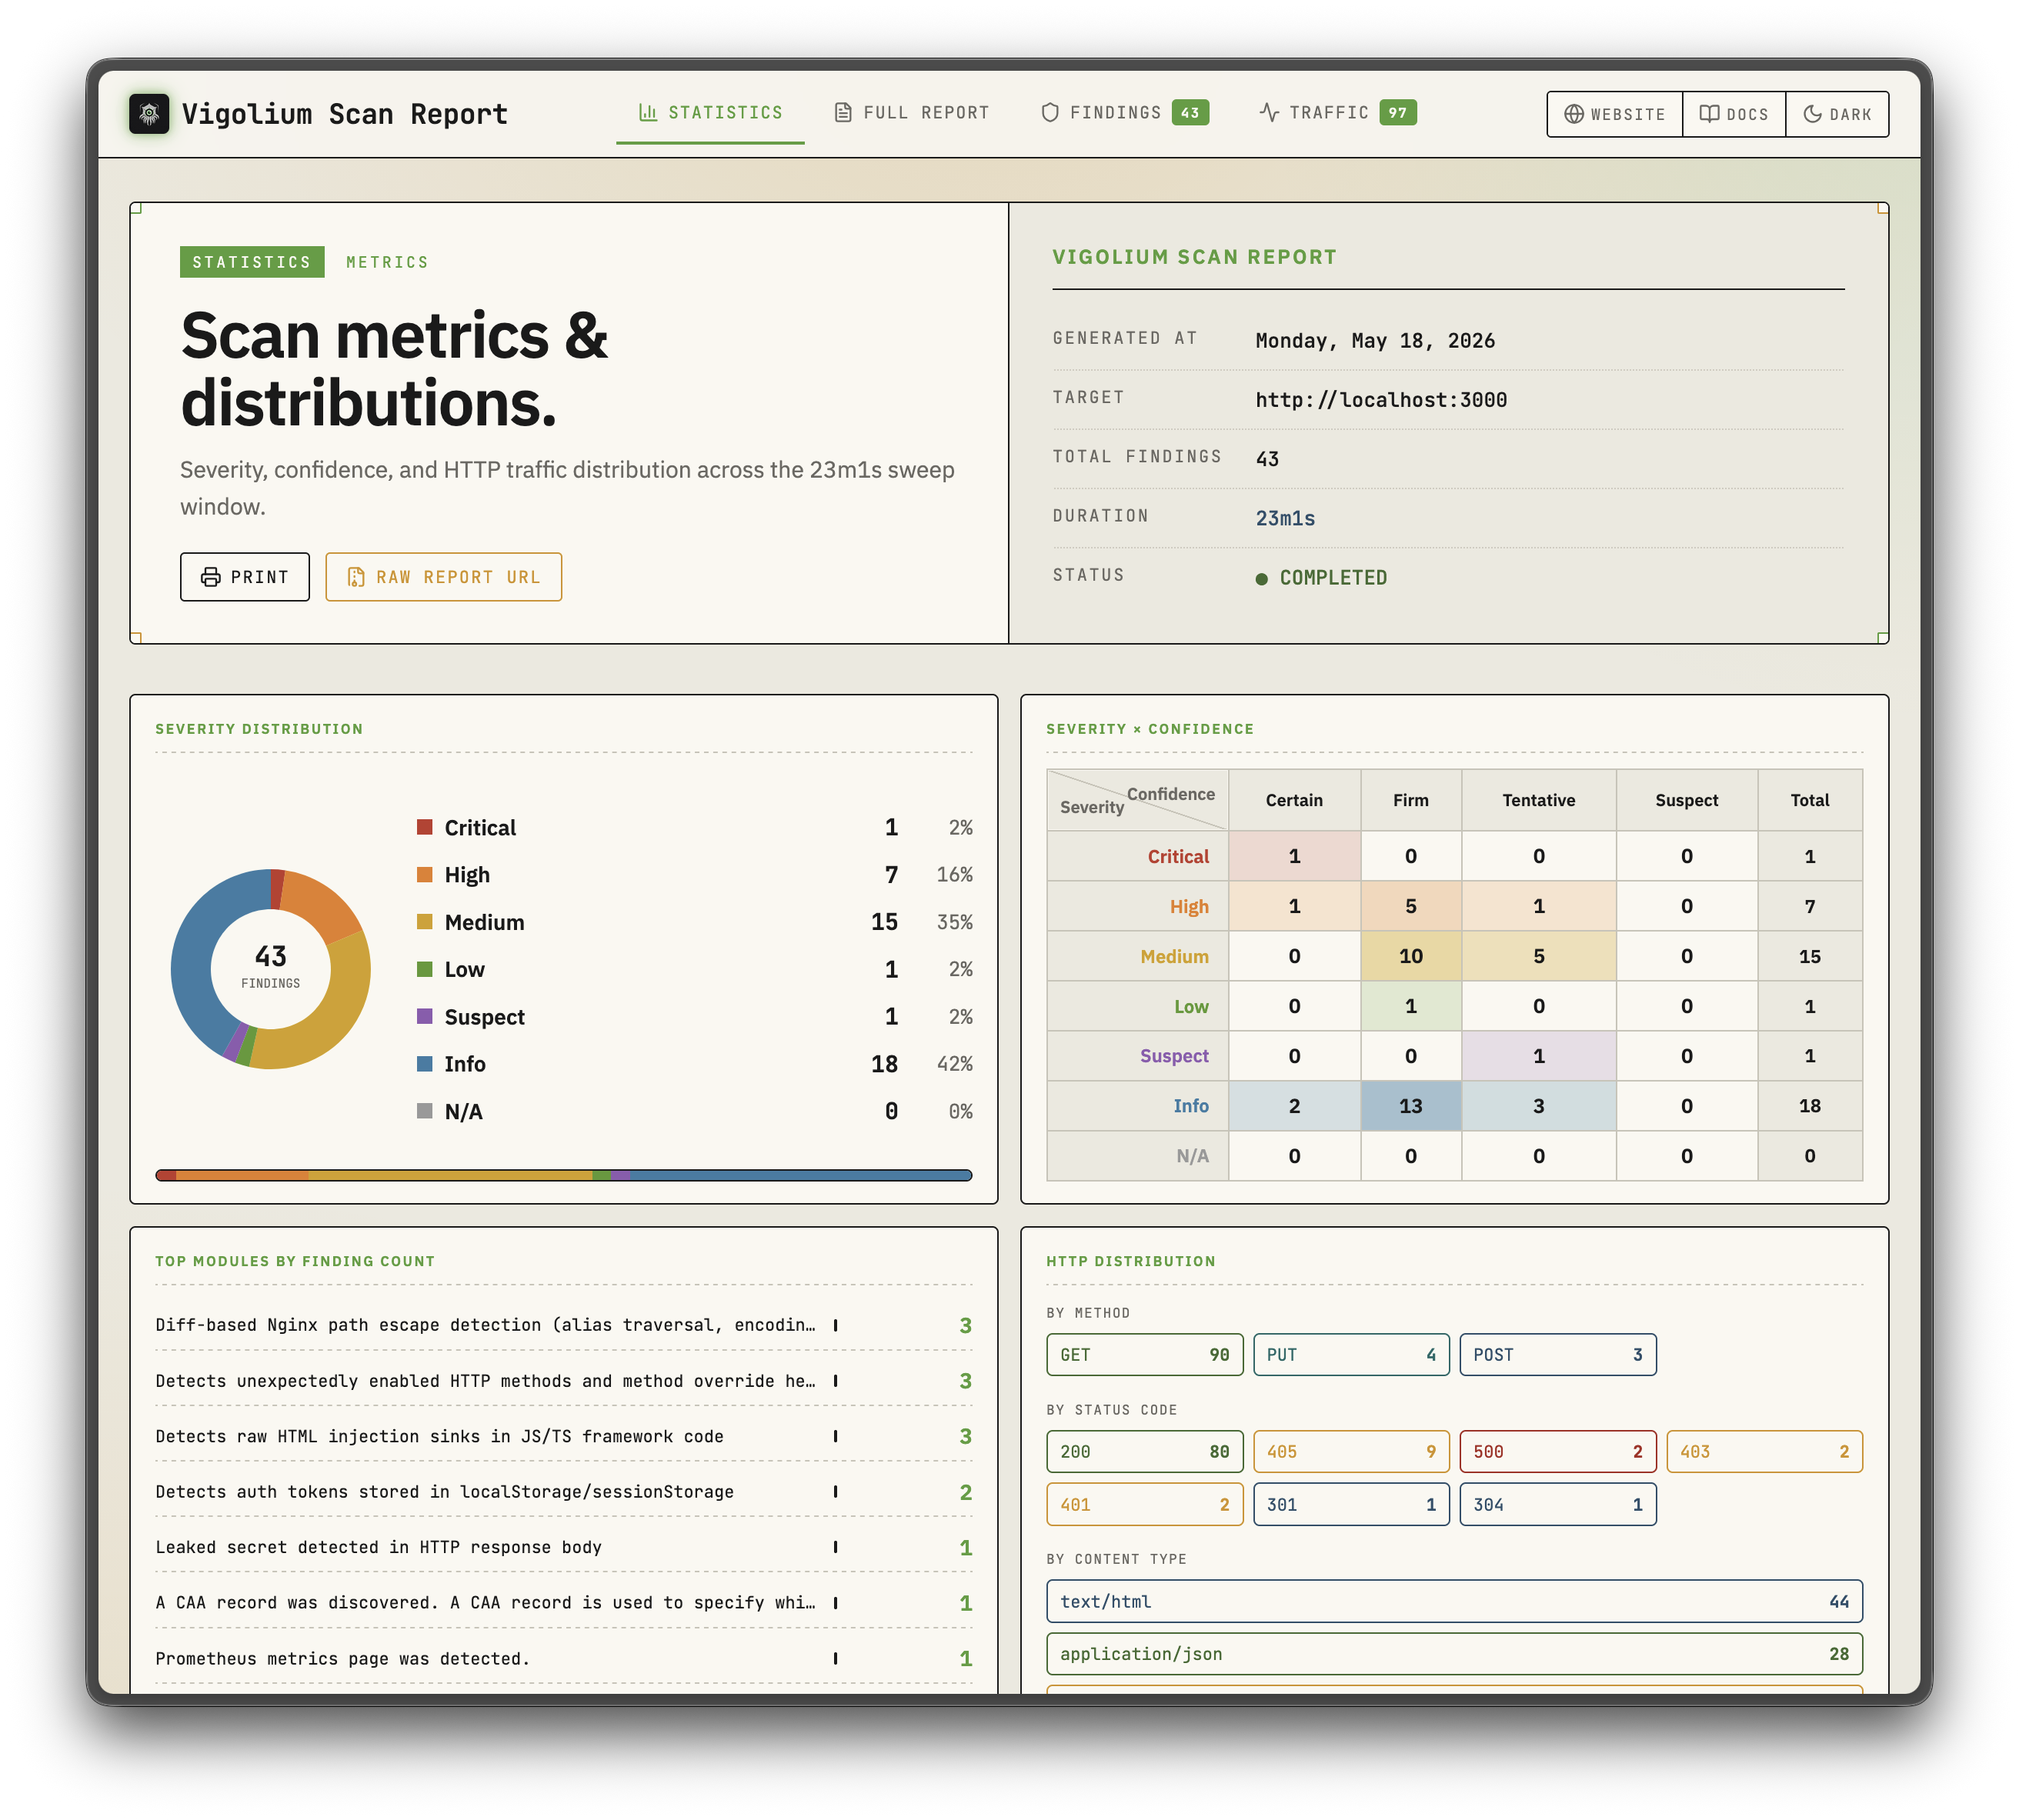 |
| Native scan | Agentic Scan |
|---|---|
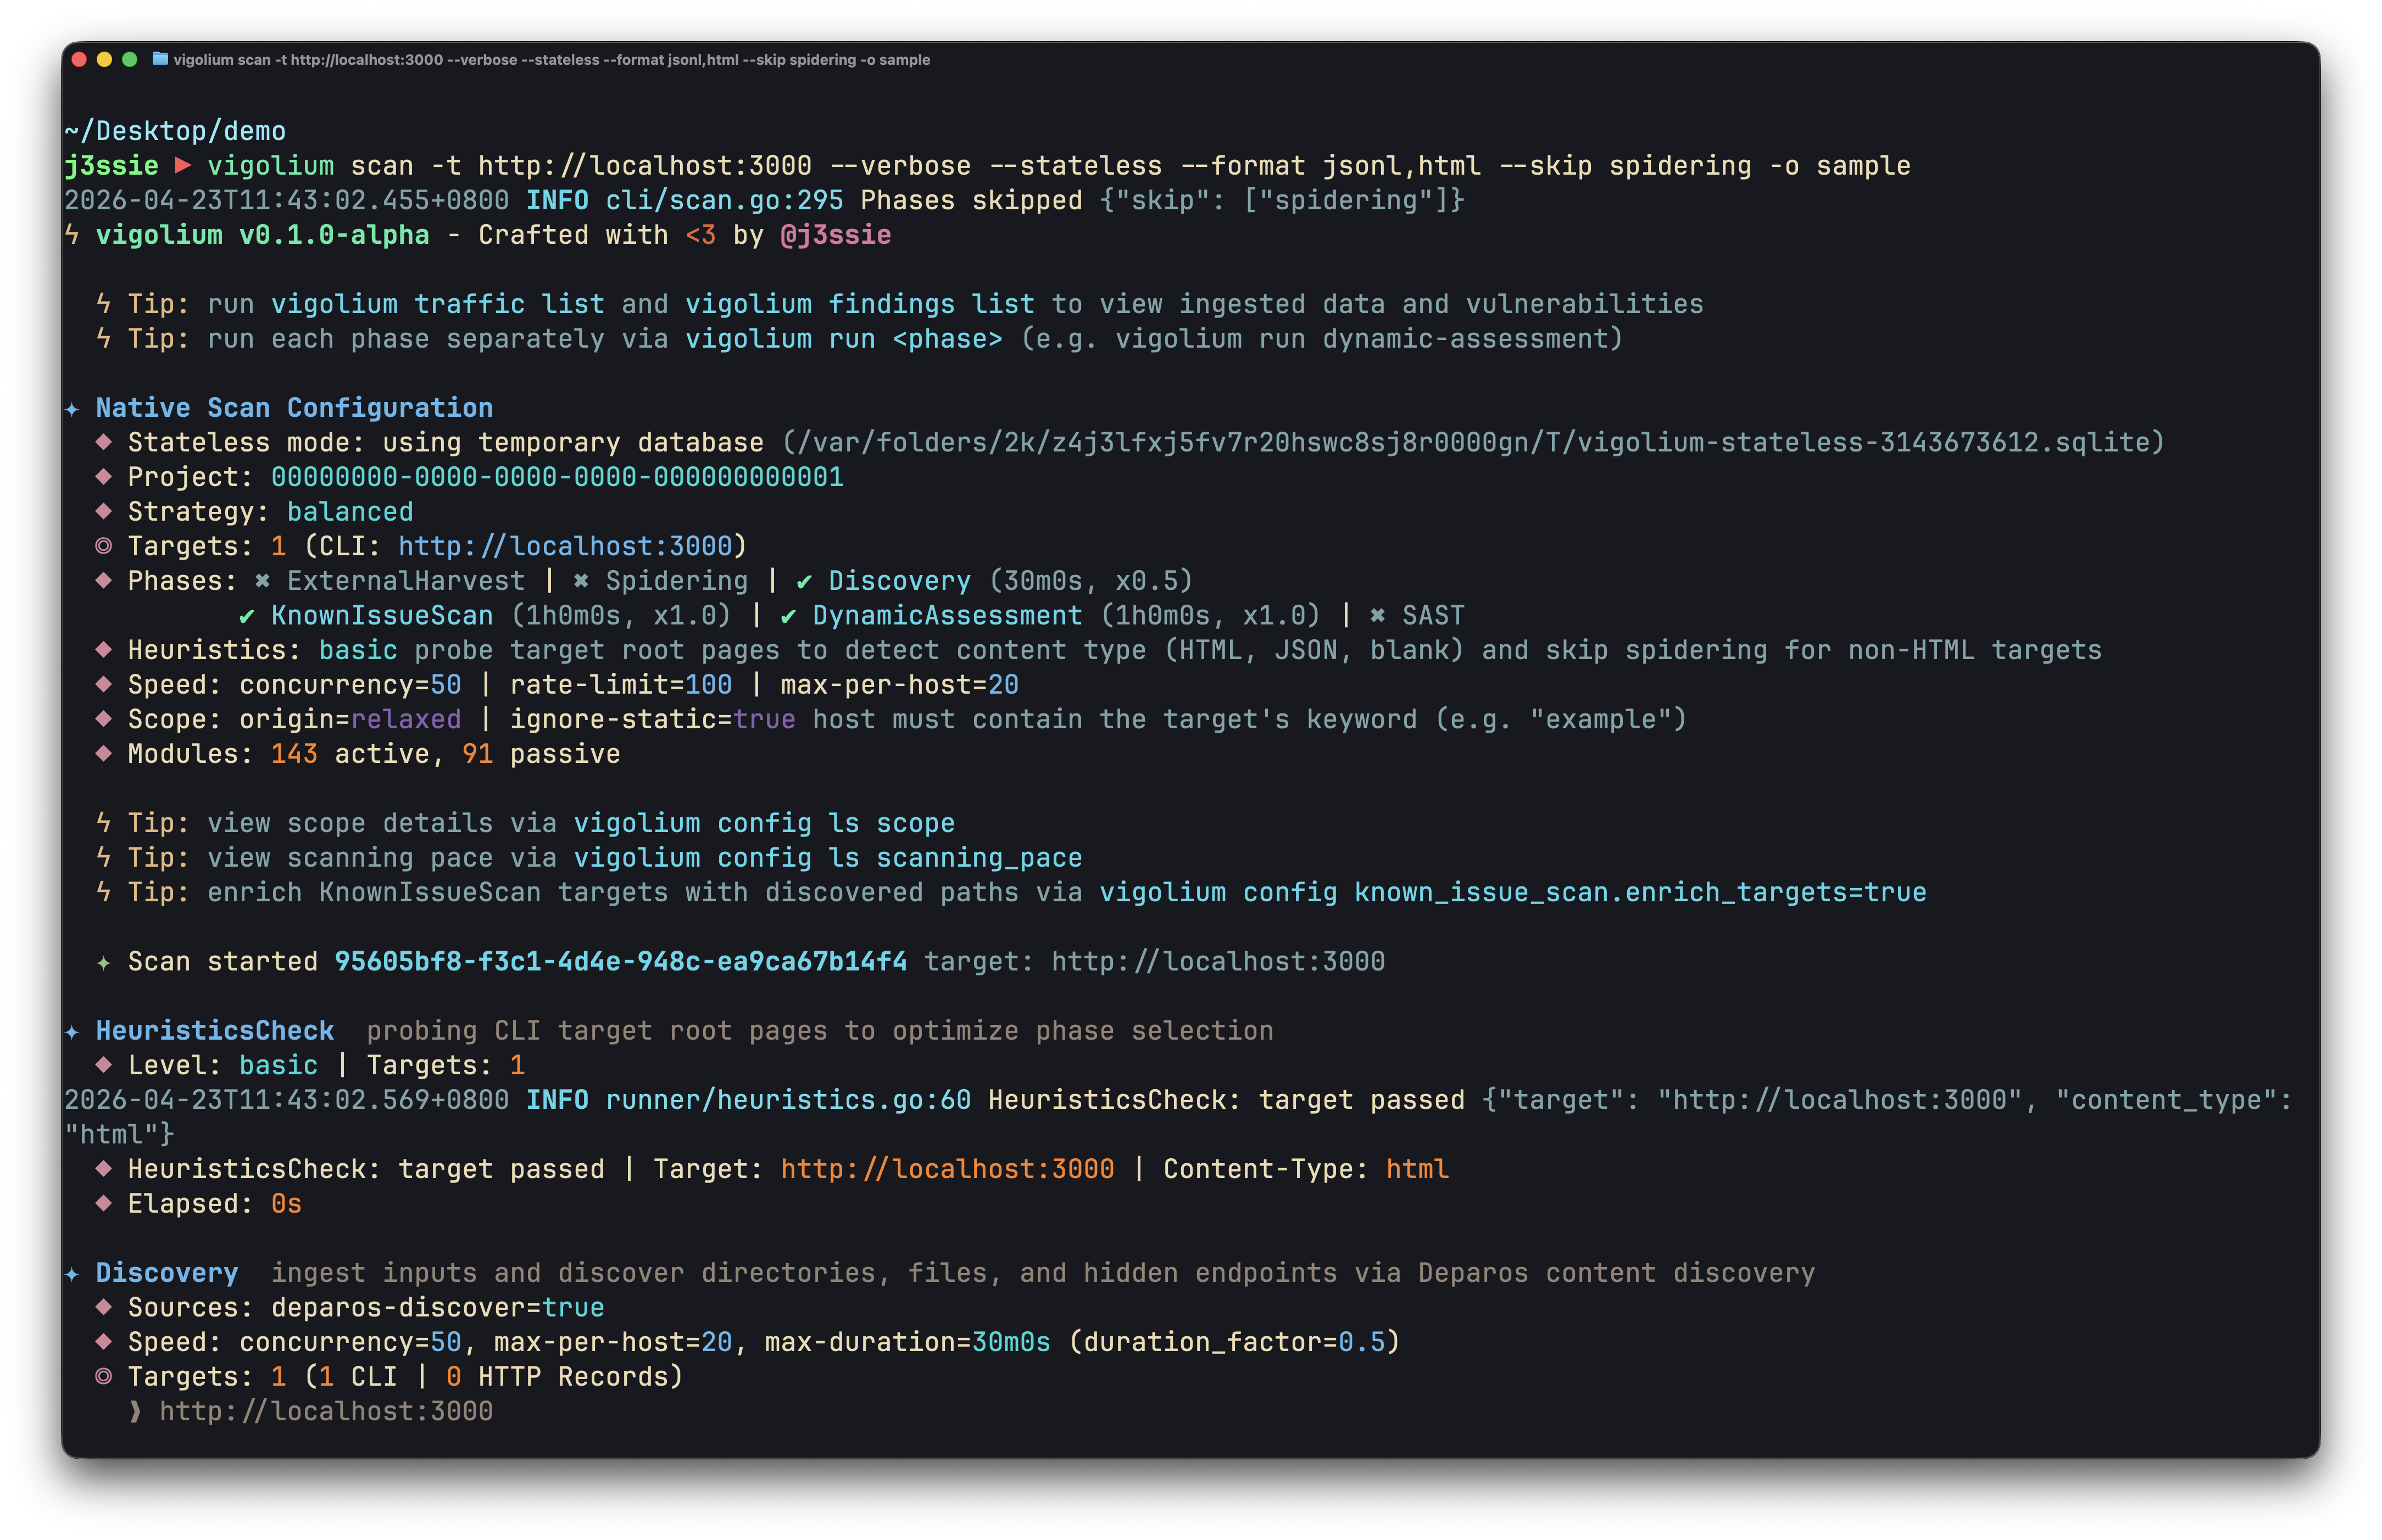 | 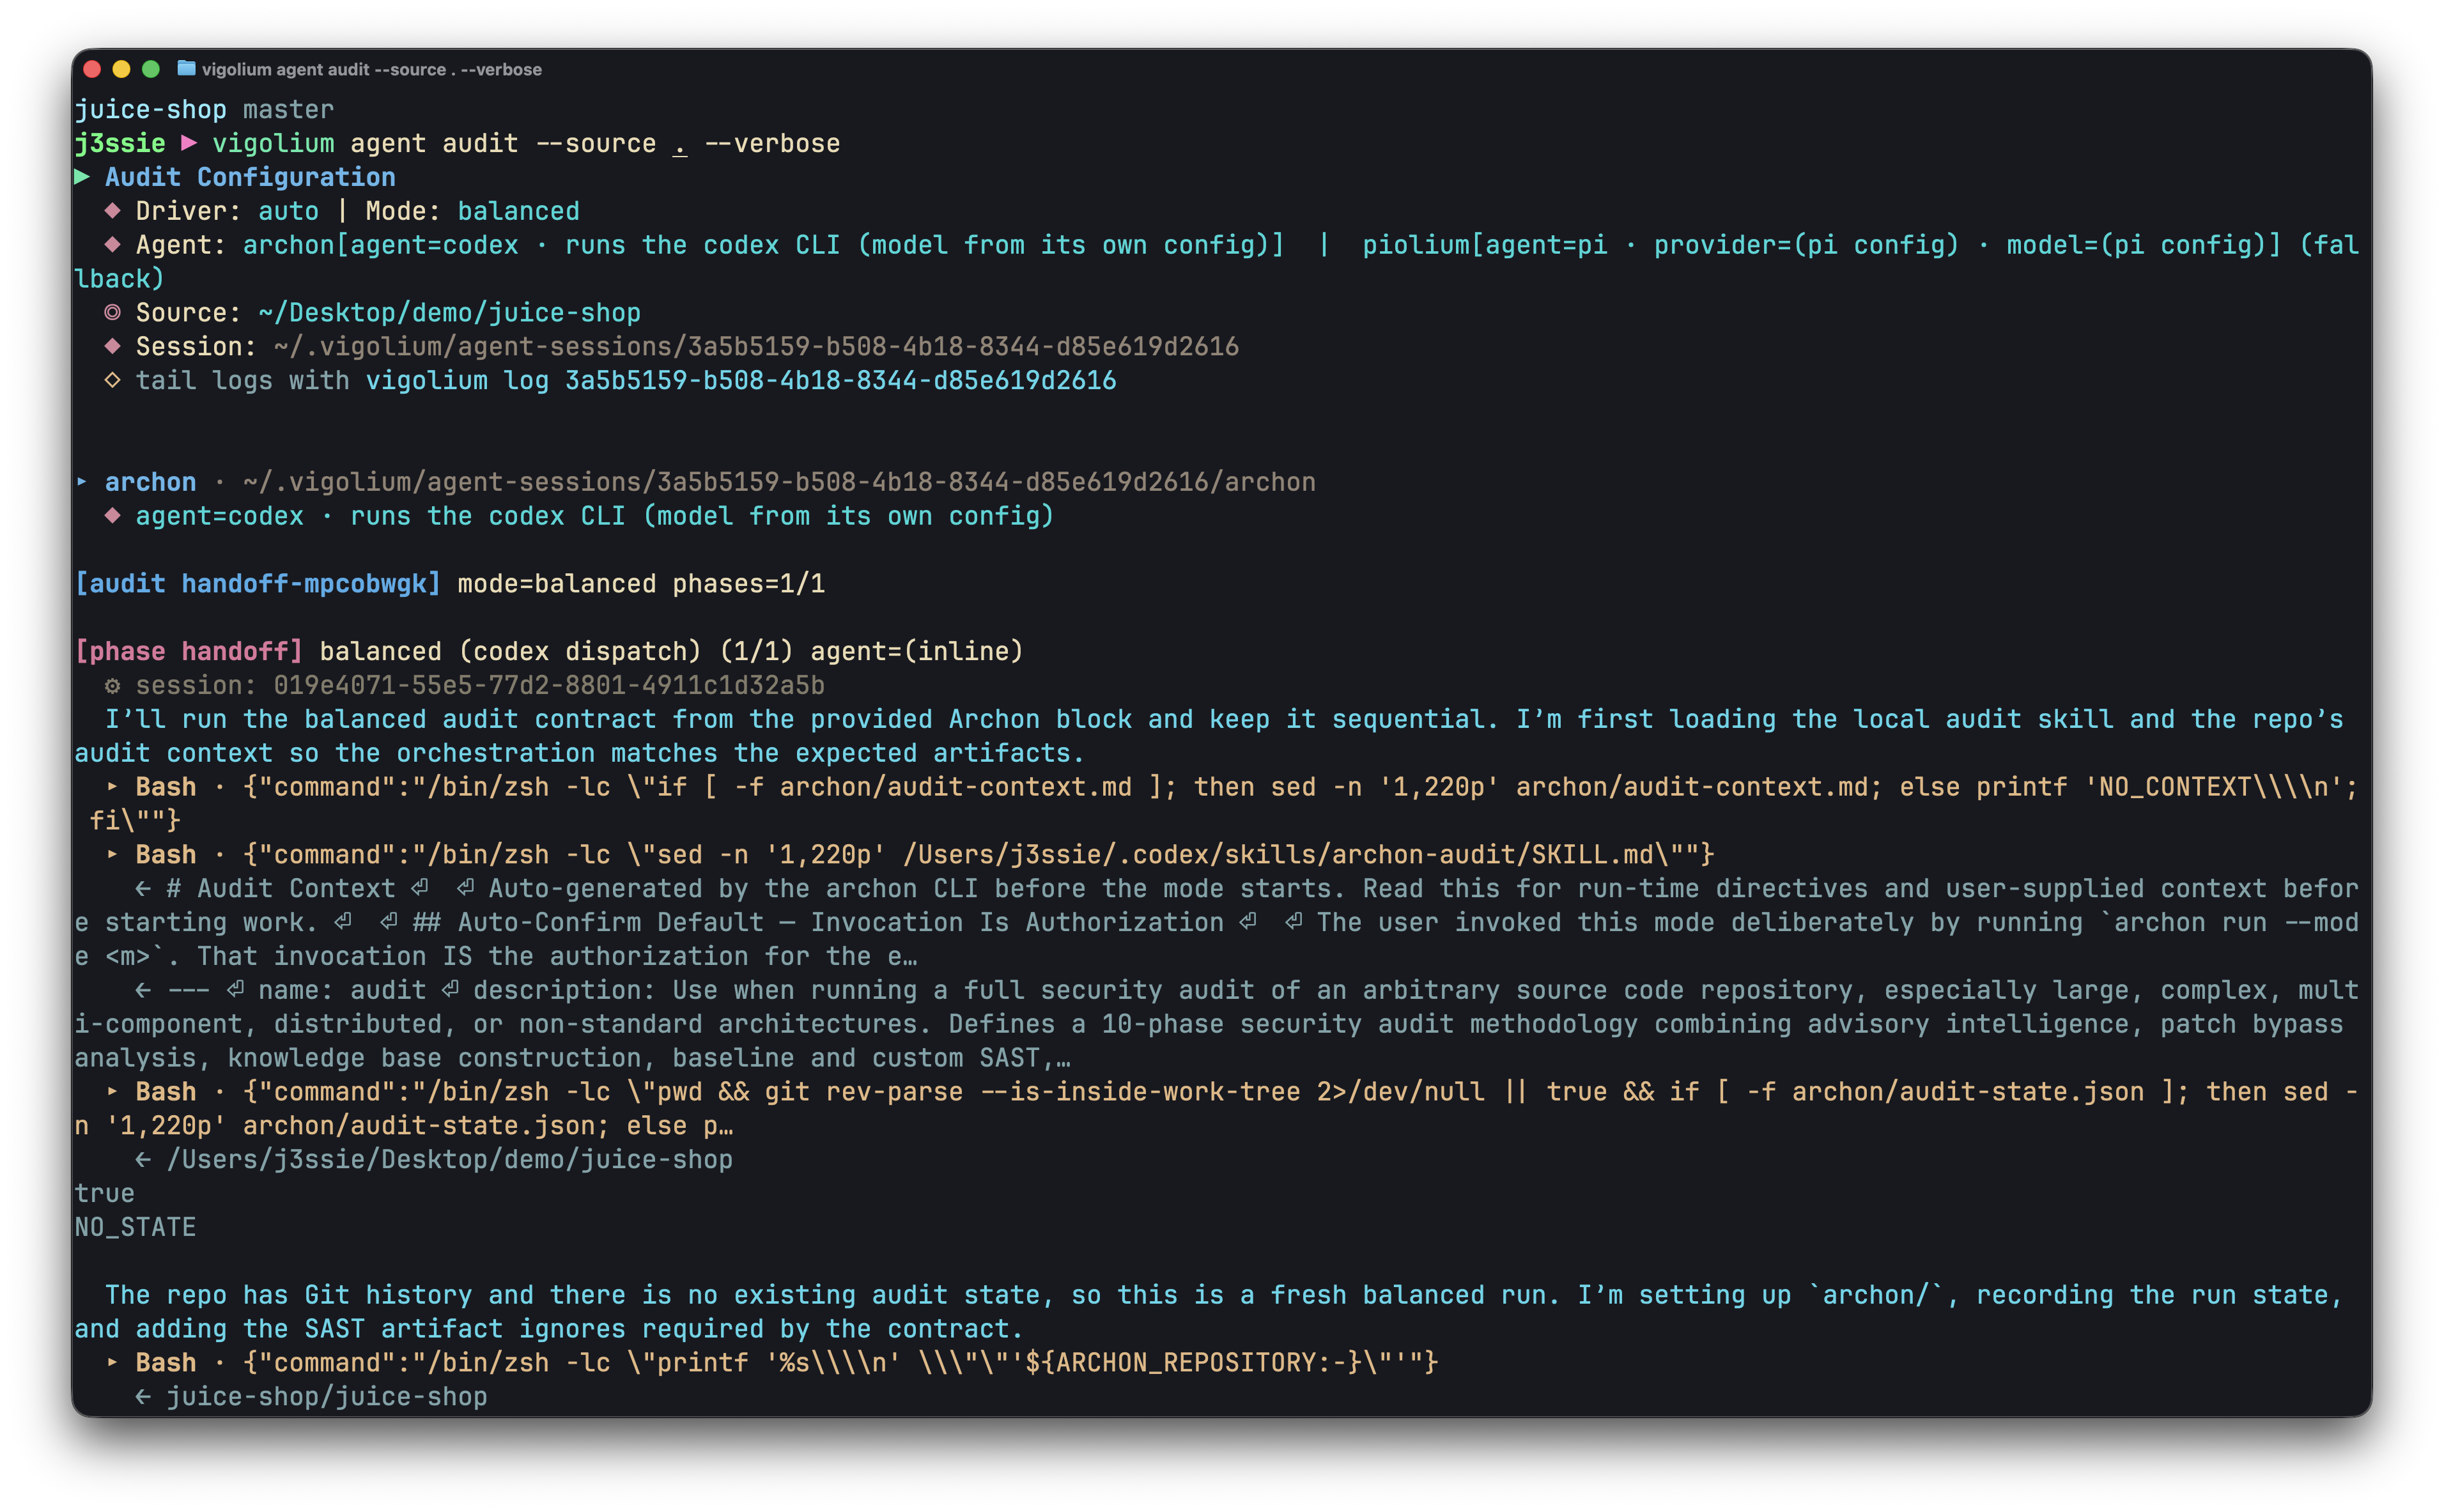 |
Sponsor
Grazie a Daytona per aver sponsorizzato l'infrastruttura sandbox
Funzionalità principali
Native Scan
- 324 moduli scanner: 208 attivi (fuzzing) + 117 passivi (pattern matching), che coprono OWASP Top 10 e oltre
- Out-of-band testing (OAST): blind XSS/SSRF/command injection tramite callback interactsh con correlazione automatica dei payload
- Value-aware mutation: classifica i parametri per tipo semantico (integer, UUID, JWT, email) e li muta in base all'intento
- Pipeline multi-fase: harvesting esterno, content discovery (Deparos), browser/SPA spidering (Spitolas) e audit, controllati da preset di strategia e profili di scansione
- Input flessibili: URL, OpenAPI/Swagger, Postman, Burp Suite, cURL, Nuclei JSONL
- Autenticazione multi-sessione: sessioni inline, file di sessione o configurazioni di autenticazione complete con flussi di login, estrazione di token e test IDOR/BOLA
- Estensioni JavaScript: moduli e hook personalizzati tramite motore JS integrato con API HTTP session-aware
- Scalabile e reportizzabile: pool di worker concorrenti con rate limiting per host, coda ibrida in-memory/disk/Redis e report HTML self-contained
Agentic Scan
- Runtime olium in-process: ogni modalità agente gira sul motore nativo Go
pkg/olium: loop turn-based, registro di tool integrati, supporto agli skill e driver provider pluggable (nessun pool di SDK in subprocess) - Autopilot: l'agente scopre autonomamente gli endpoint, esegue scansioni e classifica i finding, con pipeline multi-specialista opzionale e ripresa della sessione
- Swarm: l'agente master seleziona i moduli, genera estensioni di attacco JS personalizzate, esegue code audit + SAST, esegue scansioni e classifica i risultati; mirato o full-scope (
--discover), con--diff/--last-commitsper esecuzioni focalizzate sulle modifiche - Driver di source-audit:
audit,pioliume il dispatcher unificatoauditeseguono audit del codice sorgente in foreground condividendo un unico schema di finding e tagging DB - Modalità query: prompt single-shot per code review, endpoint discovery e secret detection
- Provider pluggable:
openai-compatible(default),openai-codex-oauth,openai-api-key,openai-responses,anthropic-api-key,anthropic-oauth,anthropic-cli,anthropic-compatible,anthropic-vertex,google-vertex. Le stesse modalità sono esposte tramite REST API con streaming SSE e un endpoint chat compatibile con OpenAI
Quick Start: Native Scan```bash
Scan a single target (default: balanced strategy)
vigolium scan -t https://example.com
Scan with a strategy preset
vigolium scan -t https://example.com --strategy deep
Scan specific modules only
vigolium scan -t https://example.com -m xss-reflected,sqli-error
Scan from an OpenAPI spec
vigolium scan -T openapi.yaml -I openapi
Pipe URLs from stdin
cat urls.txt | vigolium scan
Run a single phase directly
vigolium run discovery -t https://example.com