

MemProcFS v5.18
MemProcFS
MemProcFS:
MemProcFS è un modo semplice e comodo per visualizzare la memoria fisica come file in un file system virtuale.
Analisi della memoria facile e banale con un semplice clic, senza la necessità di complicati argomenti da riga di comando! Accedi al contenuto della memoria e agli artefatti tramite file in un file system virtuale montato o tramite una libreria applicativa ricca di funzionalità da includere nei tuoi progetti!
Analizza file di dump della memoria, memoria live tramite DumpIt o WinPMEM, memoria live in modalità lettura-scrittura da macchine virtuali o da dispositivi hardware PCILeech FPGA!
È persino possibile connettersi a un agente remoto di acquisizione memoria LeechAgent tramite una connessione sicura - consentendo il response remoto agli incidenti di memoria live - anche su connessioni a latenza più elevata e bassa larghezza di banda! Dai un'occhiata alle Macchine Virtuali con MemProcFS, LiveCloudKd o VMware!
Usa i tuoi strumenti preferiti per analizzare la memoria - usa i tuoi editor esadecimali preferiti, i tuoi script python e powershell, WinDbg o i tuoi disassembler e debugger preferiti - tutto funzionerà banalmente con MemProcFS semplicemente leggendo e scrivendo file!
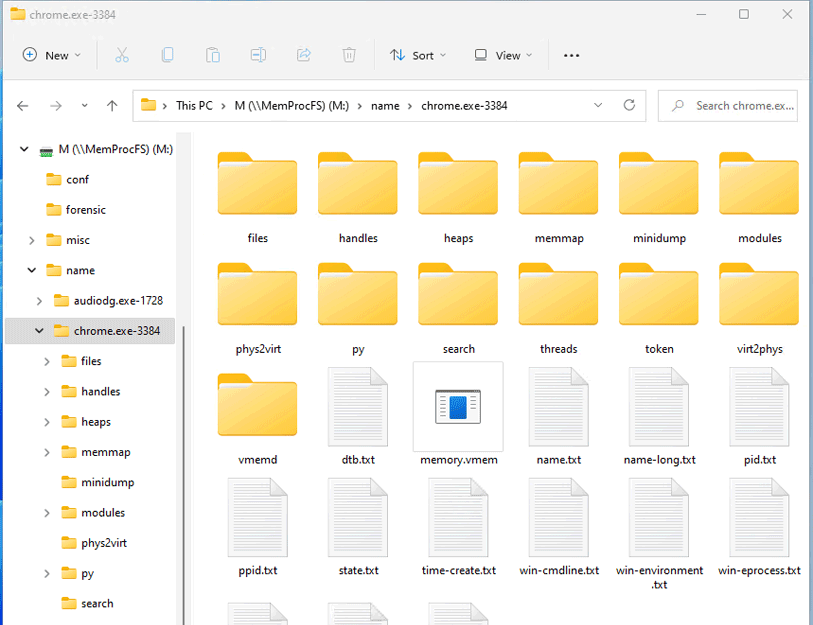
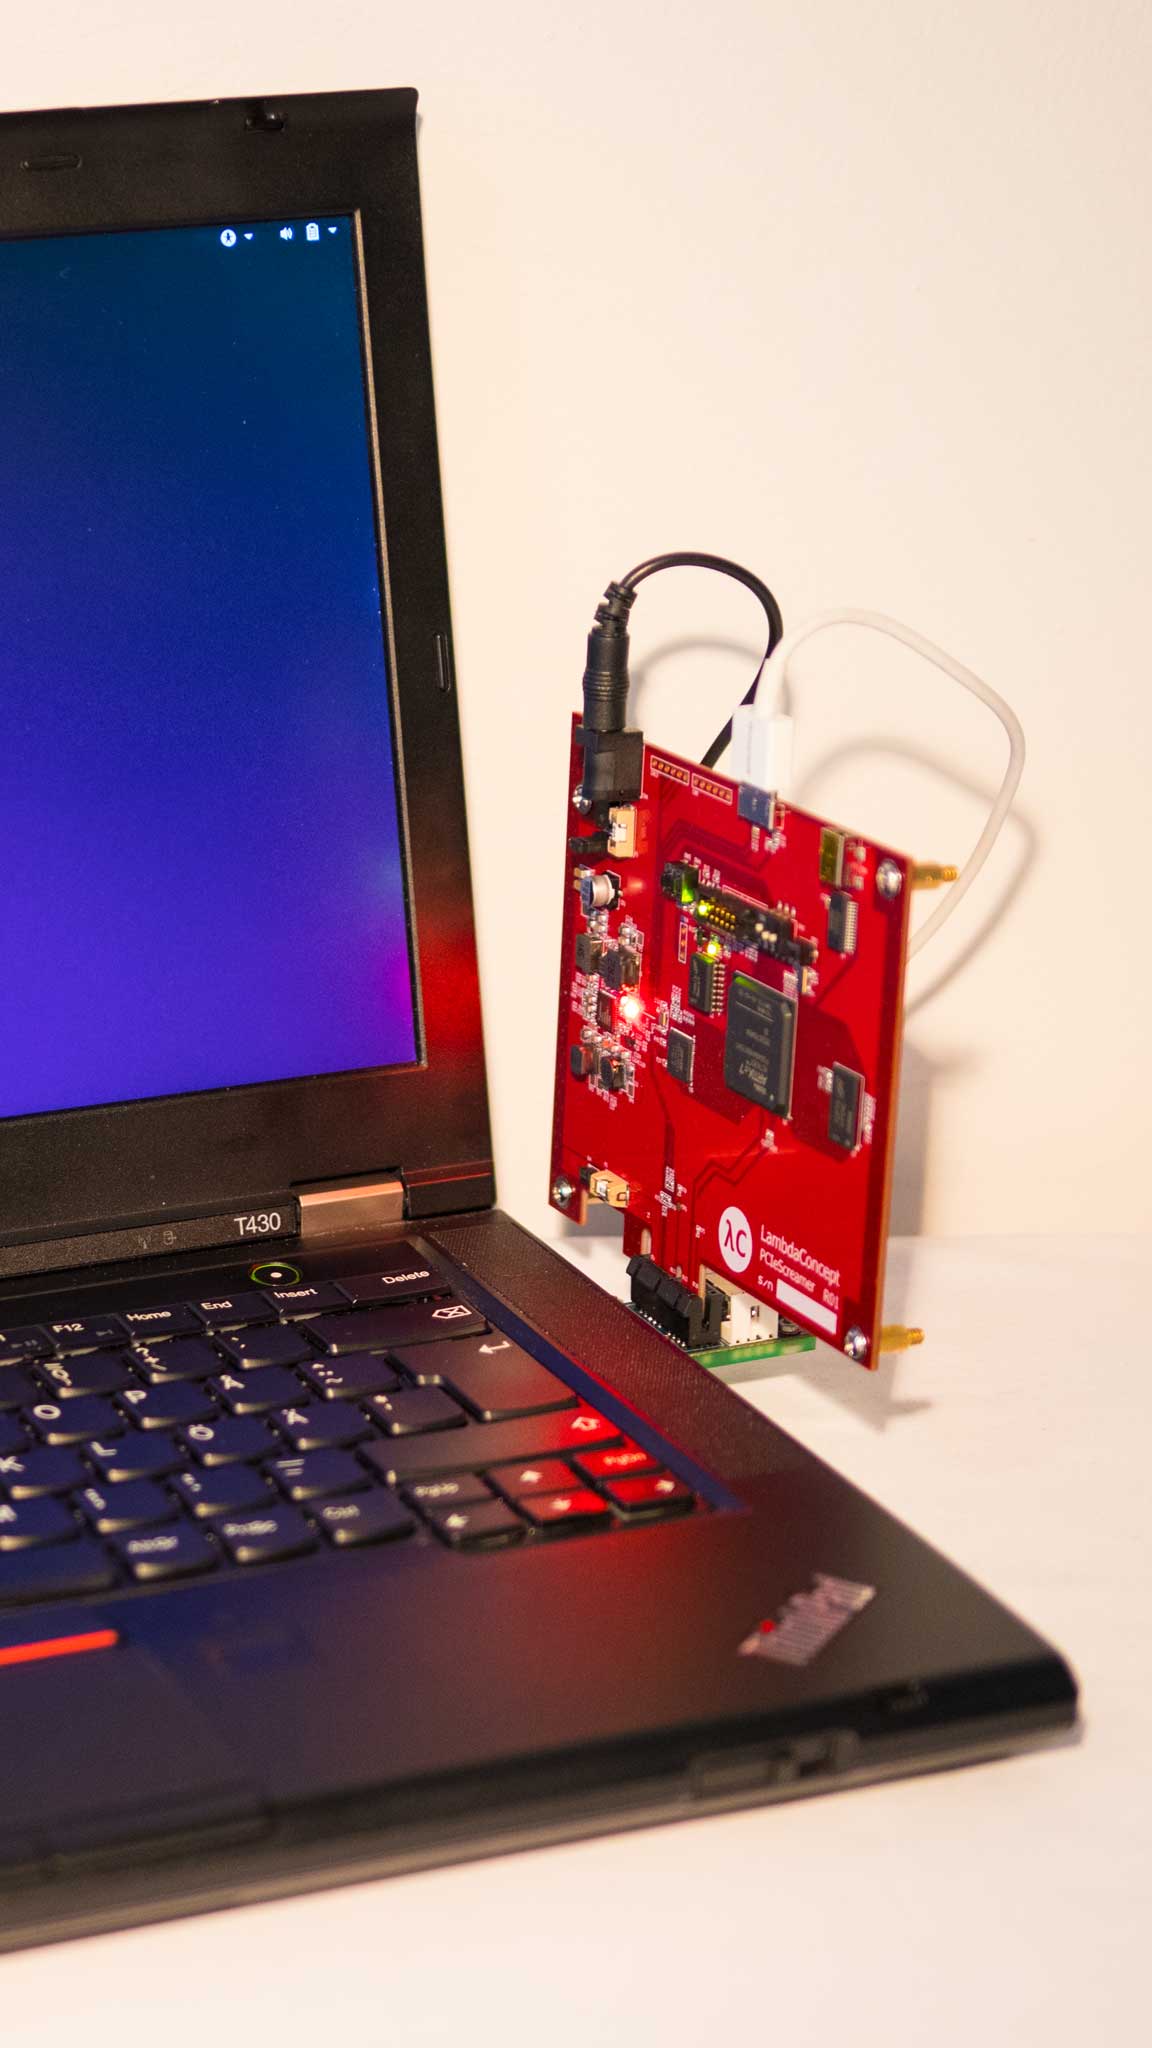
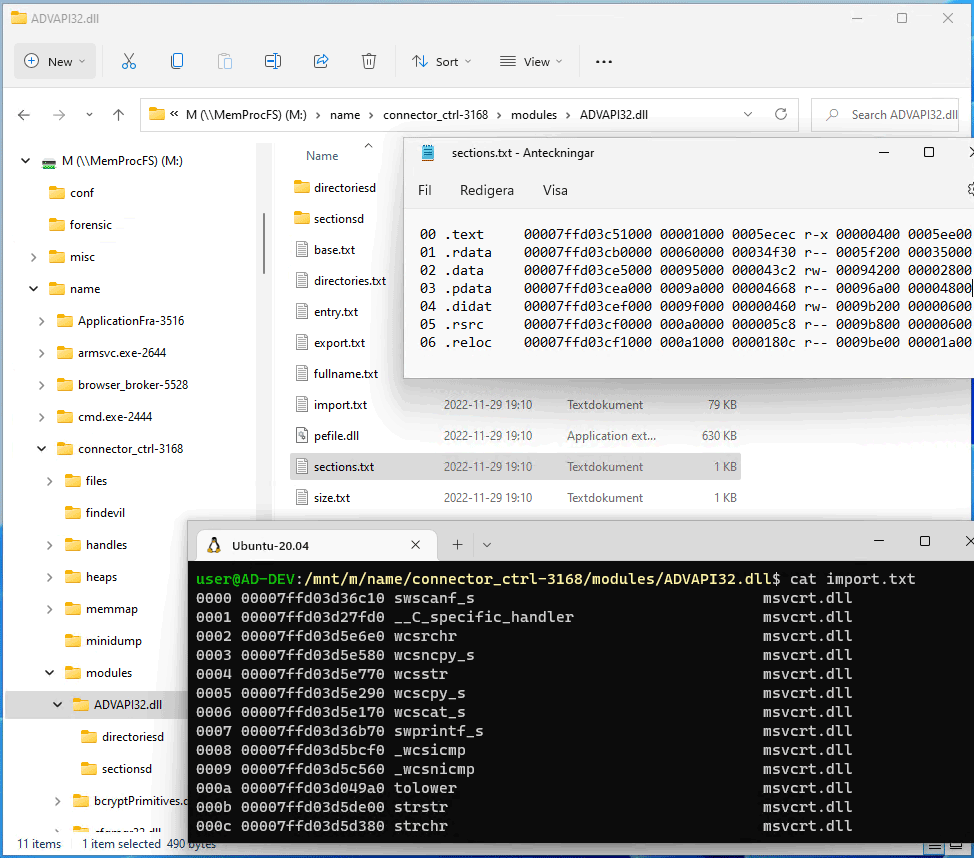
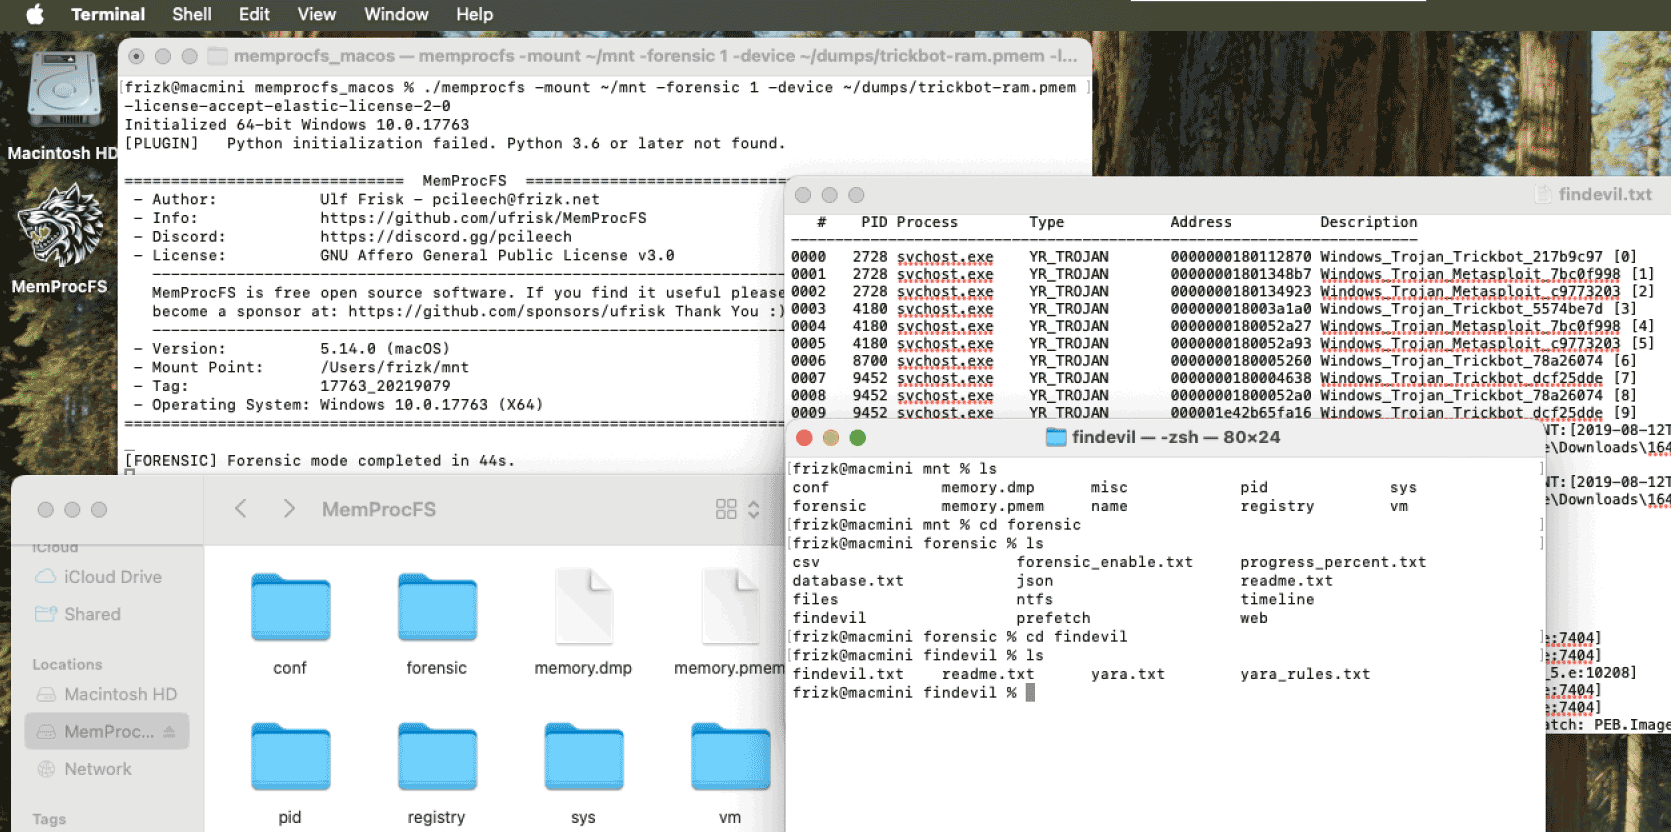
Inizia!
Dai un'occhiata all'eccellente guida rapida di 13Cubed per iniziare! Dai anche un'occhiata ai miei vecchi interventi alle conferenze Disobey e BlueHat.

Per documentazione aggiuntiva dai un'occhiata alla wiki del progetto per informazioni dettagliate approfondite sul file system stesso, sulla sua API e sui suoi moduli plugin! Per ulteriori informazioni sui metodi di acquisizione della memoria dai un'occhiata al progetto LeechCore o entra nel server Discord PCILeech/MemProcFS!
Per iniziare scarica gli ultimi binari, moduli e file di configurazione e dai un'occhiata alla guida!
Installazione:
Ottieni gli ultimi binari, moduli e file di configurazione dall'ultima release. In alternativa clona il repository e compila dal sorgente.
Windows
Il montaggio del file system richiede l'installazione della libreria del file system Dokany. Scarica e installa l'ultima versione di Dokany versione 2 da: https://github.com/dokan-dev/dokany/releases/latest
Per catturare la memoria live (senza hardware PCILeech FPGA) scarica DumpIt e avvia MemProcFS tramite la modalità DumpIt /LIVEKD. In alternativa, ottieni WinPMEM scaricando il più recente driver WinPMEM firmato e posizionalo accanto a MemProcFS - istruzioni dettagliate nella Wiki di LeechCore.
PCILeech FPGA richiederà hardware oltre a FTD3XXWU.dll da posizionare accanto ai binari di MemProcFS. Dai un'occhiata al progetto LeechCore per le istruzioni.
Linux
MemProcFS dovrebbe essere eseguibile out-of-the-box sulla maggior parte delle distribuzioni Linux con FUSE installato. Se compili dal sorgente dai un'occhiata alla guida su MemProcFS su Linux.
macOS
Scarica l'ultima release di MemProcFS da qui. MemProcFS, quando utilizzato come file system virtuale montato, dipende da macFuse che richiede un .kext. Scarica e installa macFuse qui. Se MemProcFS viene utilizzato tramite le API C/C++/Rust supportate, macFuse non è richiesto.
Ampia API Python, Rust, Java, Go, C# e C/C++:
Includi MemProcFS nei tuoi progetti di programmazione C/C++, C#, Java, Go (di terze parti), Python o Rust! Tutto in MemProcFS è esposto tramite un'API facile da usare per l'uso nei tuoi progetti! L'architettura amichevole ai plugin consente agli utenti di estendere facilmente MemProcFS con plugin C/C++/Rust/Python!
Tutto in MemProcFS è esposto come API. Le API esistono sia per C/C++ vmmdll.h, C# pacchetto nuget, Java, Python pacchetto pip e Rust crate. Il file system stesso è reso disponibile virtualmente tramite l'API senza la necessità di montarlo. È possibile leggere sia la memoria virtuale dei processi che la memoria fisica! L'esempio seguente mostra la lettura di 0x20 byte dall'indirizzo fisico 0x1000:
>>> import memprocfs
>>> vmm = memprocfs.Vmm(['-device', 'c:/temp/win10_memdump.raw'])
>>> print(vmm.hex( vmm.memory.read(0x1000, 0x20) ))
0000    e9 4d 06 00 01 00 00 00  01 00 00 00 3f 00 18 10   .M..........?...
0010    00 00 00 00 00 00 00 00  00 00 00 00 00 00 00 00   ................
MemProcFS è disponibile come pacchetto pip Python ed è facile da integrare nei tuoi Jupyter Notebooks.
Esempi:
Avvia MemProcFS dalla riga di comando - possibilmente utilizzando uno degli esempi seguenti.
Oppure registra l'estensione del file di dump della memoria con MemProcFS.exe in modo che il file system venga montato automaticamente quando si fa doppio clic su un file di dump della memoria!