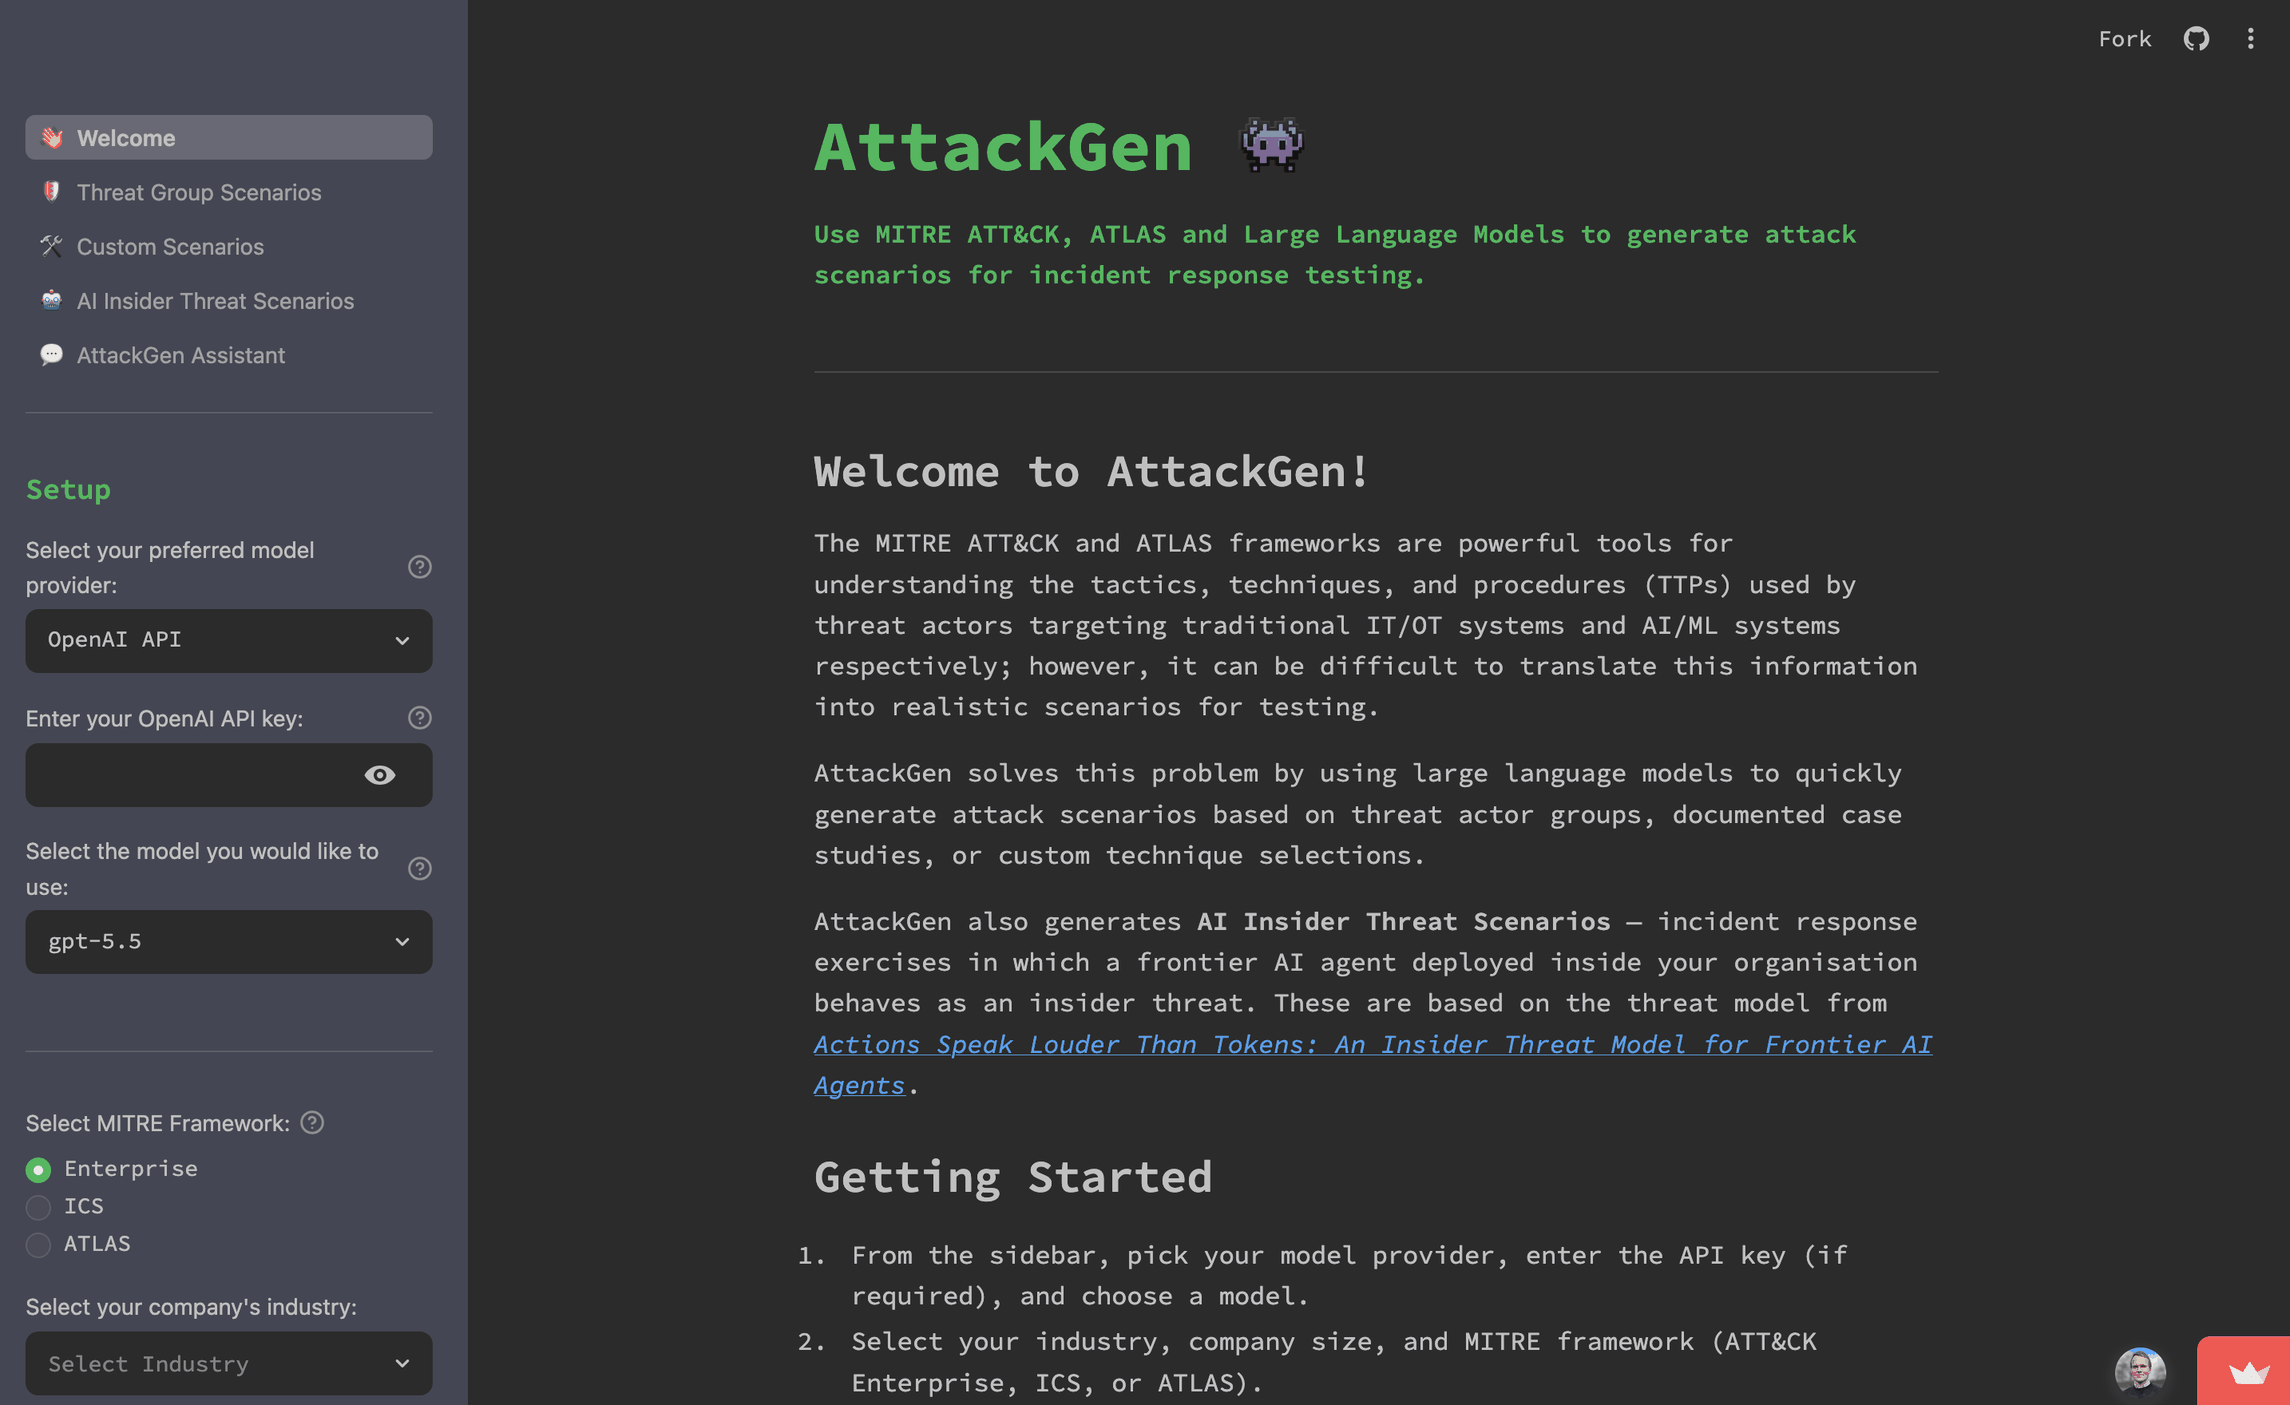
attackgen v0.13.1
AttackGen è uno strumento di test per la risposta agli incidenti di cybersecurity che sfrutta la potenza dei grandi modelli linguistici e il completo framework MITRE ATT&CK. Lo strumento genera scenari di risposta agli incidenti personalizzati in base ai gruppi di attori di minaccia selezionati dall'utente e ai dettagli dell'organizzazione.
AttackGen
AttackGen è uno strumento di test per la risposta agli incidenti di cybersecurity che sfrutta la potenza dei modelli linguistici di grandi dimensioni e i framework completi MITRE ATT&CK e ATLAS. Lo strumento genera scenari di risposta agli incidenti su misura basati sui gruppi di attori di minaccia selezionati dall'utente, su casi di studio di attacchi AI e sui dettagli della tua organizzazione.
Indice
- Metti una stella al repository
- Funzionalità
- Versioni
- Requisiti
- Installazione
- Configurazione di LangSmith
- Configurazione dei dati
- Esecuzione di AttackGen
- Server MCP
- Agent Skills
- Utilizzo
- Migliori pratiche di sicurezza
- Contribuire
- Licenza
Metti una stella al repository
Se trovi utile AttackGen, ti invitiamo a mettere una stella al repository su GitHub. Questo aiuta più persone a scoprire lo strumento. Il tuo supporto è molto apprezzato! ⭐
Funzionalità
- Genera scenari unici di risposta agli incidenti basati sui gruppi di attori di minaccia scelti o sui casi di studio ATLAS.
- Consente di specificare le dimensioni e il settore della propria organizzazione per uno scenario su misura.
- Supporta i framework MITRE ATT&CK Enterprise, ICS (Industrial Control Systems) e ATLAS (Adversarial Threat Landscape for AI Systems).
- Visualizza un elenco dettagliato delle tecniche utilizzate dal gruppo di attori di minaccia o dal caso di studio selezionato.
- Crea scenari personalizzati basati su una selezione di tecniche ATT&CK o ATLAS.
- Utilizza i modelli di scenario per generare rapidamente scenari personalizzati basati su tipi comuni di incidenti informatici, inclusi pattern di attacco specifici per AI/ML.
- Genera Scenari di minaccia interna AI - esercitazioni di risposta agli incidenti in cui un agente AI di frontiera distribuito all'interno della propria organizzazione si comporta come una minaccia interna, basati sul modello di minaccia di Actions Speak Louder Than Tokens: An Insider Threat Model for Frontier AI Agents. Gli scenari sono modellati in base all'archetipo di distribuzione dell'agente (livello di autonomia), alla categoria di minaccia, alle minacce STRIDE e a un seed di scenario opzionale in testo libero.
- AttackGen Assistant - un'interfaccia chat per aggiornare e/o porre domande sugli scenari generati, con un percorso diretto di ritorno alla pagina da cui proviene lo scenario.
- Configurazione guidata: ogni pagina mostra la stessa barra laterale Setup, elenca ogni requisito in sospeso in un unico riepilogo di prontezza e mantiene Generate disabilitato finché il flusso di lavoro non è pronto.
- I risultati persistono per la sessione: ogni pagina di scenario conserva il proprio ultimo risultato, gli input acquisiti e i download tra riesecuzioni e navigazioni, e solo un esplicito Regenerate o Clear result lo sostituisce o lo rimuove.
- Gli scenari lunghi sono accompagnati da un riepilogo compatto e da una navigazione per sezioni, incluse scorciatoie agli inject, ai criteri di successo, alle metriche, agli artefatti e alle regole di ingaggio su cui il facilitatore conduce l'esercitazione.
- Raccoglie il feedback degli utenti sulla qualità degli scenari generati.
- Companion Detection & Response: per le tecniche dello scenario, AttackGen elenca le strategie di rilevamento ATT&CK corrispondenti, le analitiche, le fonti di log e le mitigazioni, scaricabili come file separato
_detection.md. - Download del layer ATT&CK Navigator per gli scenari Threat Group e Custom, così puoi visualizzare le tecniche dello scenario nell'ATT&CK Navigator.
- Toggle opzionali nelle pagine Threat Group e Custom: AI-enhanced adversary riformula la stessa kill chain come accelerata dall'AI, e Purple-team narrative aggiunge una guida passo per passo del difensore costruita a partire dai rilevamenti e dalle mitigazioni forniti.
- Scenari scaricabili in formato Markdown, oltre al report di rilevamento e al layer Navigator.
- Server MCP (
attackgen-mcp) che espone kill chain, report di rilevamento, layer Navigator e generazione di scenari ai client agentici, oltre all'Agent Skillattackgen-tabletopper trasformare quell'output in un'esercitazione tabletop pronta per il facilitatore. - Utilizza l'API OpenAI, l'API Anthropic (modelli Claude), l'API Google AI, l'API Mistral, l'API Groq o qualsiasi endpoint personalizzato compatibile con OpenAI (Ollama, LM Studio, Azure OpenAI, OpenRouter, ecc.) per generare scenari di risposta agli incidenti. Tutti i provider sono instradati tramite LiteLLM dietro un unico wrapper interno, quindi aggiungere un nuovo modello è una modifica di una riga.
- Disponibile come immagine container Docker per una facile distribuzione.
- Integrazione opzionale con LangSmith per un potente debug, testing e monitoraggio delle prestazioni del modello.
- Gestione sicura delle credenziali tramite file .env per chiavi API e segreti.