
EntraFalcon V20260824
Uno strumento PowerShell leggero per valutare la postura di sicurezza degli ambienti Microsoft Entra ID. Aiuta a identificare oggetti privilegiati, assegnazioni rischiose e potenziali errori di configurazione.
EntraFalcon
EntraFalcon è uno strumento di assessment basato su PowerShell per pentester, analisti di sicurezza e amministratori di sistema per valutare la postura di sicurezza di un ambiente Microsoft Entra ID.
Progettato per essere facile da usare, EntraFalcon funziona su PowerShell 5.1 e 7, supporta sia Windows che Linux e non richiede moduli PowerShell aggiuntivi, installazioni extra o consenso all'API Microsoft Graph.
Lo strumento aiuta a scoprire oggetti privilegiati, assegnazioni potenzialmente rischiose e misconfigurazioni di Conditional Access che spesso vengono trascurate, come:
- Utenti con controllo su gruppi o applicazioni ad alto privilegio
- Applicazioni enterprise esterne o interne con permessi eccessivi (ad es., Microsoft Graph API, ruoli Azure)
- Utenti con assegnazioni di ruoli Azure IAM direttamente sulle risorse
- Account privilegiati sincronizzati da on-premises
- Utenti inattivi o utenti senza capacità MFA
- Gruppi non protetti utilizzati in assegnazioni sensibili (ad es., esclusioni di Conditional Access, Subscription Owner o membro idoneo di un gruppo privilegiato)
I risultati sono presentati in report HTML interattivi per supportare un'esplorazione e un'analisi efficienti.
🚀 Funzionalità
- Semplice script PowerShell compatibile con PowerShell 5.1 e 7. Funziona su Windows e Linux
- Autenticazione integrata che supporta molteplici metodi
- Utilizza applicazioni Microsoft first-party con scope pre-consentiti per aggirare le richieste di consenso all'API Graph
- Genera report HTML navigabili che supportano filtraggio, ordinamento, esportazione dati, ecc.
- Esegue >90 controlli automatizzati e riassume i risultati in un Security Findings Report
- Include controlli per configurazioni deboli del tenant e proprietà o permessi rischiosi degli oggetti
- Fornisce valutazioni di severità nonché descrizioni del problema, potenziali minacce e indicazioni per la remediation
- Elenca gli oggetti interessati e collega direttamente ai loro report dettagliati per ulteriori indagini
- Esegue un punteggio di base di impatto, probabilità e rischio per evidenziare oggetti ad alto privilegio debolmente protetti e ordinare i dati.
- Mostra avvisi per configurazioni rischiose e privilegi elevati
- Enumera gli oggetti Entra ID, tra cui:
- Utenti (inclusi Agent Users)
- Gruppi
- Enterprise Applications
- App Registrations
- Managed Identities
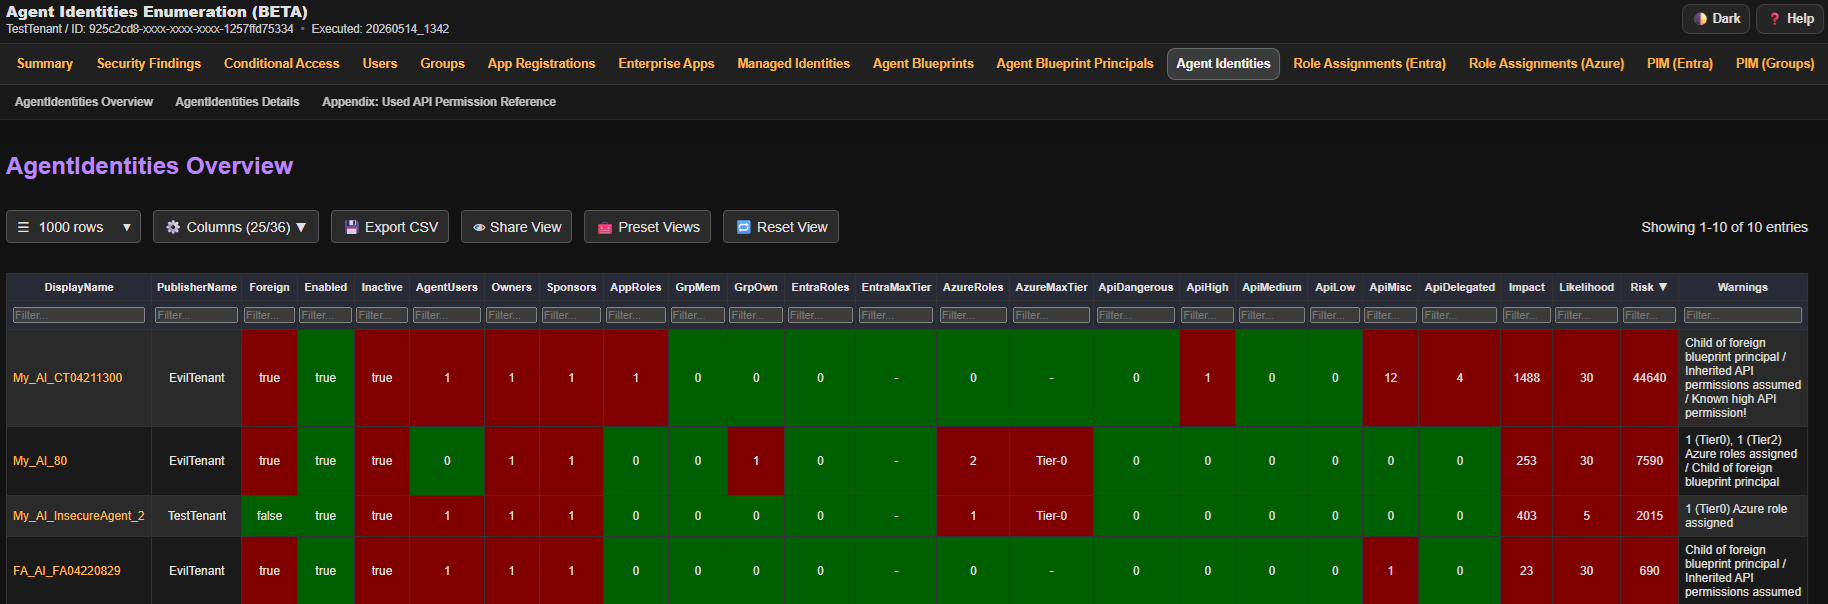
- Agent identities
- Agent identity blueprint principals
- Agent identity blueprints
- Assegnazioni PIM:
- PIM per ruoli Entra
- PIM per gruppi
- PIM per ruoli Azure
- Assegnazioni di ruoli Entra
- Assegnazioni di ruoli Azure
- Assegnazioni RBAC Intune
- Access Packages
- Entitlement Management Catalogs
- Catalog RBAC
- Conditional Access Policies
- Administrative Units
- Impostazioni PIM:
- PIM per ruoli Entra
- PIM per gruppi (solo autenticazione BroCi)
✅ Requisiti
| Tipo | Permesso | Obbligatorio | Impatto se mancante |
|---|---|---|---|
| Ruolo Entra ID | Global Reader | Sì | Impossibile eseguire gli script |
| Ruolo Azure | Reader: su ogni Management Group o Subscription | No | Non è possibile valutare le assegnazioni Azure IAM |
Inoltre, è necessario essere in grado di autenticarsi all'API Microsoft Graph e opzionalmente all'API Azure ARM dal dispositivo su cui si esegue lo strumento. Assicurarsi che le Conditional Access Policies non blocchino l'autenticazione.
▶️ Utilizzo
Scaricare EntraFalcon
Per iniziare, clonare il repository e navigare nella directory del progetto:```powershell git clone https://github.com/CompassSecurity/EntraFalcon cd EntraFalcon
Nota: potrebbe essere necessario modificare temporaneamente i criteri di esecuzione di PowerShell per eseguire lo script.
Fallo solo per script attendibili!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
Eseguire EntraFalcon
EntraFalcon include il supporto integrato per l'autenticazione a Entra ID. Usa -AuthFlow per selezionare il flusso di autenticazione.
Per le valutazioni normali, usa uno dei flussi a copertura completa:
| Flusso consigliato | Ideale per | Piattaforma | Copertura |
|---|---|---|---|
BroCi (predefinito) | Esecuzioni interattive su Windows | Windows | Completa |
BroCiManualCode | Autenticazione in un altro browser | Windows, Linux, macOS | Completa |
BroCiToken | Token di aggiornamento esistente del portale Azure | Windows, Linux, macOS | Completa |
ServicePrincipal | Automazione / CI | Windows, Linux, macOS | Completa |
BroCi utilizza un accesso interattivo. BroCiToken e ServicePrincipal non ne utilizzano nessuno. I flussi utente di fallback possono richiedere più accessi interattivi perché vengono richiesti token per risorse separate.
Flussi di autenticazione di fallback
A causa della mancanza di applicazioni first-party pre-autorizzate, i flussi di fallback non possono eseguire l'enumerazione completa (PIM for Groups, Access Packages, Catalogs). Pertanto, attualmente rimangono solo opzioni di fallback.
| Flusso | Usare solo quando | Piattaforma | Limitazioni |
|---|---|---|---|
AuthCode | È richiesta la compatibilità legacy | Windows | Copertura parziale. Nessun report autonomo per PIM for Groups, Access Packages o Catalogs. |
DeviceCode | L'autenticazione basata su browser non è possibile | Windows, Linux, macOS | Copertura parziale. Nessun report autonomo per PIM for Groups, Access Packages o Catalogs. Alcuni controlli dei Security Findings vengono eseguiti con profondità ridotta. |
ManualCode | L'autenticazione deve essere completata tramite una sessione browser separata | Windows, Linux, macOS | Copertura parziale. Nessun report autonomo per PIM for Groups, Access Packages o Catalogs. |
Consigliato: flusso BroCi (predefinito / solo Windows)
BroCi utilizza applicazioni first-party alternative e richiede un solo accesso interattivo.
È utile quando il client Azure Active Directory PowerShell richiede un'assegnazione e deve essere evitato.```powershell
.\run_EntraFalcon.ps1
Selezione esplicita di BroCi:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
Consigliato: BroCi + Flusso di Codice Manuale```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
1. Lo script copia l'URL di autenticazione negli appunti.
2. Incolla l'URL in un browser (opzionalmente su un altro dispositivo per il supporto SSO).
3. Apri gli strumenti per sviluppatori del browser e, nella scheda Network, abilita `Preserve log`.
4. Completa l'autenticazione.
5. Cerca nel log di rete `code=1.` e copia negli appunti l'URL della richiesta contenente il code.
6. Premi Invio per continuare; lo script legge il code dagli appunti e completa l'acquisizione del token.


#### Consigliato: BroCi con Token
Se è già disponibile un refresh token valido di Azure Portal (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), può essere utilizzato direttamente.
Esempio: Ottenere il refresh token dal browser
1. Apri gli strumenti per sviluppatori del browser e, nella scheda Network, abilita Preserve log.
2. Autenticati su https://entra.microsoft.com.
3. Cerca nel log di rete `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` ed estrai il refresh token dalla risposta.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
Consigliato: Service Principal
Esegue l'autenticazione come applicazione registrata utilizzando il grant delle credenziali client OAuth2 — non è richiesta l'interazione dell'utente.
Utile per esecuzioni automatizzate ripetute.
Richiede una registrazione personalizzata dell'app Entra con autorizzazioni API Graph di tipo Application (vedi sotto).