
 compasssecurity/entrafalcon
Uno strumento PowerShell leggero per valutare la postura di sicurezza degli ambienti Microsoft Entra ID. Aiuta a identificare oggetti privilegiati, assegnazioni rischiose e potenziali errori di configurazione.

# EntraFalcon
EntraFalcon è uno strumento di assessment basato su PowerShell per pentester, analisti di sicurezza e amministratori di sistema per valutare la postura di sicurezza di un ambiente Microsoft Entra ID.
Progettato per essere facile da usare, EntraFalcon funziona su PowerShell 5.1 e 7, supporta sia Windows che Linux e non richiede moduli PowerShell aggiuntivi, installazioni extra o consenso all'API Microsoft Graph.
Lo strumento aiuta a scoprire oggetti privilegiati, assegnazioni potenzialmente rischiose e misconfigurazioni di Conditional Access che spesso vengono trascurate, come:
- Utenti con controllo su gruppi o applicazioni ad alto privilegio
- Applicazioni enterprise esterne o interne con permessi eccessivi (ad es., Microsoft Graph API, ruoli Azure)
- Utenti con assegnazioni di ruoli Azure IAM direttamente sulle risorse
- Account privilegiati sincronizzati da on-premises
- Utenti inattivi o utenti senza capacità MFA
- Gruppi non protetti utilizzati in assegnazioni sensibili (ad es., esclusioni di Conditional Access, Subscription Owner o membro idoneo di un gruppo privilegiato)
I risultati sono presentati in report HTML interattivi per supportare un'esplorazione e un'analisi efficienti.
## 🚀 Funzionalità
- Semplice script PowerShell compatibile con PowerShell 5.1 e 7. Funziona su Windows e Linux
- Autenticazione integrata che supporta molteplici metodi
- Utilizza applicazioni Microsoft first-party con scope pre-consentiti per aggirare le richieste di consenso all'API Graph
- Genera report HTML navigabili che supportano filtraggio, ordinamento, esportazione dati, ecc.
- Esegue >90 controlli automatizzati e riassume i risultati in un Security Findings Report
- Include controlli per configurazioni deboli del tenant e proprietà o permessi rischiosi degli oggetti
- Fornisce valutazioni di severità nonché descrizioni del problema, potenziali minacce e indicazioni per la remediation
- Elenca gli oggetti interessati e collega direttamente ai loro report dettagliati per ulteriori indagini
- Esegue un punteggio di base di impatto, probabilità e rischio per evidenziare oggetti ad alto privilegio debolmente protetti e ordinare i dati.
- Mostra avvisi per configurazioni rischiose e privilegi elevati
- Enumera gli oggetti Entra ID, tra cui:
- Utenti (inclusi Agent Users)
- Gruppi
- Enterprise Applications
- App Registrations
- Managed Identities
- Agent identities
- Agent identity blueprint principals
- Agent identity blueprints
- Assegnazioni PIM:
- PIM per ruoli Entra
- PIM per gruppi
- PIM per ruoli Azure
- Assegnazioni di ruoli Entra
- Assegnazioni di ruoli Azure
- Assegnazioni RBAC Intune
- Access Packages
- Entitlement Management Catalogs
- Catalog RBAC
- Conditional Access Policies
- Administrative Units
- Impostazioni PIM:
- PIM per ruoli Entra
- PIM per gruppi (solo autenticazione BroCi)
## ✅ Requisiti
|Tipo|Permesso|Obbligatorio|Impatto se mancante|
|-|-|-|-|
|Ruolo Entra ID|Global Reader|Sì|Impossibile eseguire gli script|
|Ruolo Azure|Reader: su ogni Management Group o Subscription|No|Non è possibile valutare le assegnazioni Azure IAM|
Inoltre, è necessario essere in grado di autenticarsi all'API Microsoft Graph e opzionalmente all'API Azure ARM dal dispositivo su cui si esegue lo strumento.
Assicurarsi che le Conditional Access Policies non blocchino l'autenticazione.
## ▶️ Utilizzo
### Scaricare EntraFalcon
Per iniziare, clonare il repository e navigare nella directory del progetto:```powershell
git clone https://github.com/CompassSecurity/EntraFalcon
cd EntraFalcon
```
Nota: potrebbe essere necessario modificare temporaneamente i criteri di esecuzione di PowerShell per eseguire lo script.
Fallo solo per script attendibili!```
Set-ExecutionPolicy -ExecutionPolicy Unrestricted -Scope Process
```
### Eseguire EntraFalcon
EntraFalcon include il supporto integrato per l'autenticazione a Entra ID. Usa `-AuthFlow` per selezionare il flusso di autenticazione.
Per le valutazioni normali, usa uno dei flussi a copertura completa:
| Flusso consigliato | Ideale per | Piattaforma | Copertura |
|-|-|-|-|
| `BroCi` *(predefinito)* | Esecuzioni interattive su Windows | Windows | Completa |
| `BroCiManualCode` | Autenticazione in un altro browser | Windows, Linux, macOS | Completa |
| `BroCiToken` | Token di aggiornamento esistente del portale Azure | Windows, Linux, macOS | Completa |
| `ServicePrincipal` | Automazione / CI | Windows, Linux, macOS | Completa |
`BroCi` utilizza un accesso interattivo. `BroCiToken` e `ServicePrincipal` non ne utilizzano nessuno. I flussi utente di fallback possono richiedere più accessi interattivi perché vengono richiesti token per risorse separate.
<details>
<summary>Flussi di autenticazione di fallback</summary>
A causa della mancanza di applicazioni first-party pre-autorizzate, i flussi di fallback non possono eseguire l'enumerazione completa (`PIM for Groups`, `Access Packages`, `Catalogs`). Pertanto, attualmente rimangono solo opzioni di fallback.
| Flusso | Usare solo quando | Piattaforma | Limitazioni |
|-|-|-|-|
| `AuthCode` | È richiesta la compatibilità legacy | Windows | Copertura parziale. Nessun report autonomo per `PIM for Groups`, `Access Packages` o `Catalogs`. |
| `DeviceCode` | L'autenticazione basata su browser non è possibile | Windows, Linux, macOS | Copertura parziale. Nessun report autonomo per `PIM for Groups`, `Access Packages` o `Catalogs`. Alcuni controlli dei Security Findings vengono eseguiti con profondità ridotta. |
| `ManualCode` | L'autenticazione deve essere completata tramite una sessione browser separata | Windows, Linux, macOS | Copertura parziale. Nessun report autonomo per `PIM for Groups`, `Access Packages` o `Catalogs`. |
</details>
#### Consigliato: flusso BroCi (predefinito / solo Windows)
BroCi utilizza applicazioni first-party alternative e richiede un solo accesso interattivo.
È utile quando il client *Azure Active Directory PowerShell* richiede un'assegnazione e deve essere evitato.```powershell
.\run_EntraFalcon.ps1
```
Selezione esplicita di BroCi:```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCi
```
#### Consigliato: BroCi + Flusso di Codice Manuale```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiManualCode
```
1. Lo script copia l'URL di autenticazione negli appunti.
2. Incolla l'URL in un browser (opzionalmente su un altro dispositivo per il supporto SSO).
3. Apri gli strumenti per sviluppatori del browser e, nella scheda Network, abilita `Preserve log`.
4. Completa l'autenticazione.
5. Cerca nel log di rete `code=1.` e copia negli appunti l'URL della richiesta contenente il code.
6. Premi Invio per continuare; lo script legge il code dagli appunti e completa l'acquisizione del token.
#### Consigliato: BroCi con Token
Se è già disponibile un refresh token valido di Azure Portal (client c44b4083-3bb0-49c1-b47d-974e53cbdf3c), può essere utilizzato direttamente.
Esempio: Ottenere il refresh token dal browser
1. Apri gli strumenti per sviluppatori del browser e, nella scheda Network, abilita Preserve log.
2. Autenticati su https://entra.microsoft.com.
3. Cerca nel log di rete `brk_client_id=c44b4083-3bb0-49c1-b47d-974e53cbdf3c` ed estrai il refresh token dalla risposta.```powershell
.\run_EntraFalcon.ps1 -AuthFlow BroCiToken -BroCiToken "1.XXXXXXXXXXX"
```
#### Consigliato: Service Principal
Esegue l'autenticazione come applicazione registrata utilizzando il grant delle credenziali client OAuth2 — non è richiesta l'interazione dell'utente.
Utile per esecuzioni automatizzate ripetute.
Richiede una registrazione personalizzata dell'app Entra con autorizzazioni API Graph di tipo `Application` (vedi sotto).
**Con client secret:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPClientSecret "<Secret>"
```
**Con certificato PFX:**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePath "C:\certs\app.pfx"
```
Per un PFX protetto da password, aggiungere `-SPCertificatePassword (Read-Host -Prompt "Certificate password" -AsSecureString)`.
**Con certificato PEM + chiave privata (solo PowerShell 7+):**```powershell
.\run_EntraFalcon.ps1 -AuthFlow ServicePrincipal -Tenant "mysecuretenant.ch" -SPClientId "<AppId>" -SPCertificatePemPath "C:\certs\cert.pem" -SPPrivateKeyPemPath "C:\certs\key.pem"
```
Per una chiave privata cifrata, aggiungi `-SPPrivateKeyPemPassword (Read-Host -Prompt "Private key password" -AsSecureString)`.
##### Autorizzazioni richieste per la registrazione dell'app
Concedi le seguenti autorizzazioni **Application** (non Delegated) sulla registrazione dell'app e fornisci il consenso amministrativo:
| Autorizzazione | Tipo |
|---|---|
| `AdministrativeUnit.Read.All` | Application |
| `AgentIdentity.Read.All` | Application |
| `AgentIdentityBlueprint.Read.All` | Application |
| `AgentIdentityBlueprintPrincipal.Read.All` | Application |
| `Application.Read.All` | Application |
| `AuditLog.Read.All` | Application |
| `Device.Read.All` | Application |
| `EntitlementManagement.Read.All` | Application |
| `Group.Read.All` | Application |
| `Organization.Read.All` | Application |
| `Policy.Read.All` | Application |
| `PrivilegedAccess.Read.AzureADGroup` | Application |
| `RoleManagement.Read.Directory` | Application |
| `RoleManagementPolicy.Read.AzureADGroup` | Application |
| `User.Read.All` | Application |
| `DeviceManagementRBAC.Read.All` | Application |
Inoltre, assegna il ruolo **Azure Reader** sul gruppo di gestione radice (o su ogni sottoscrizione pertinente) e, facoltativamente, il ruolo **Global Reader** al service principal in Entra ID (necessario per lo stato MFA per utente).
#### Fallback: Auth Code Flow (solo Windows)```powershell
.\run_EntraFalcon.ps1 -AuthFlow AuthCode
```
#### Fallback: Device Code Flow
Spesso è limitato da Conditional Access in ambienti hardened.
Con `DeviceCode`, vengono eseguiti due controlli Security Findings con profondità ridotta (`CAP-004` e `CAP-005`).```powershell
.\run_EntraFalcon.ps1 -AuthFlow DeviceCode
```
#### Fallback: flusso con codice di autorizzazione + codice manuale```powershell
.\run_EntraFalcon.ps1 -AuthFlow ManualCode
```
1. Lo script copia l'URL di autenticazione negli appunti.
2. Incolla l'URL in un browser (opzionalmente su un altro dispositivo per il supporto SSO).
3. Completa l'autenticazione.
4. Copia l'URL di reindirizzamento finale dalla barra degli indirizzi del browser (contenente il codice di autorizzazione) negli appunti.
5. Premi Invio per continuare; lo script legge il codice dagli appunti e completa l'acquisizione del token.
### Altri parametri
#### Includi app aziendali di proprietà Microsoft
Per impostazione predefinita, le applicazioni aziendali ufficiali di Microsoft sono escluse dalla valutazione per ridurre il rumore. Per includerle nell'enumerazione e nell'analisi, utilizza l'opzione `-IncludeMsApps`:```powershell
.\run_EntraFalcon.ps1 -IncludeMsApps
```
#### Salta la valutazione PIM per i gruppi
Usa l'opzione `-SkipPimForGroups` per saltare la pre-raccolta e l'arricchimento di PIM per i gruppi.
Questo salta anche il report autonomo delle impostazioni `PIM for Groups`.```powershell
.\run_EntraFalcon.ps1 -SkipPimForGroups
```
#### Altri parametri opzionali
| Parametro | Descrizione | Valore predefinito |
|---------------------- |----------------------------------------------------------------------------------------------------------------------------------|---------------------------------------------------|
| **UserAgent** | User agent utilizzato per le richieste all'endpoint del token e alle chiamate API. | `EntraFalcon` |
| **DisableCAE** | Disabilita la richiesta di token Continuous Access Evaluation (CAE). | `false` |
| **Tenant** | Specifica il tenant (ID o dominio) su cui autenticarsi. Utile quando si valuta un tenant diverso da quello home dell'account. | `Account's home tenant` |
| **OutputFolder** | Cartella di output in cui vengono salvati i report. | `Results_%TenantName%_YYYYMMDD_HHMM` |
| **LimitResults** | Limita il numero di gruppi e utenti nel report (dopo l'ordinamento per rischio). Utile per tenant di grandi dimensioni. | - |
| **LogLevel** | Controlla la verbosità del logging cli a runtime. Valori supportati: `Off` (predefinito), `Verbose`, `Debug`, `Trace`. | `Off` |
| **ApiTop** | Imposta la dimensione della pagina richiesta all'API Graph (oggetti per risposta). Valori più bassi possono ridurre il rischio di timeout (HTTP 504), ma aumentano il numero di richieste. | `999` (Intervallo valido: 5–999) |
| **AuthFlow** | Selettore del flusso di autenticazione preferito. Valori: `BroCi` (predefinito), `AuthCode`, `DeviceCode`, `ManualCode`, `BroCiManualCode`, `BroCiToken`, `ServicePrincipal`. | `BroCi` |
| **BroCiToken** | **Refresh token** di Azure Portal per `AuthFlow BroCiToken`. | - |
| **SPClientId** | ID applicazione (client) del service principal. Richiesto per `-AuthFlow ServicePrincipal`. | - |
| **SPClientSecret** | Client secret per il service principal. Utilizzato con `-AuthFlow ServicePrincipal`. | - |
| **SPCertificatePath** | Percorso di un file certificato PFX/P12 per l'autenticazione del service principal. | - |
| **SPCertificatePassword** | Password (`SecureString`) per il certificato PFX specificato da `-SPCertificatePath`. | - |
| **SPCertificatePemPath** | Percorso di un file certificato PEM. Utilizzato insieme a `-SPPrivateKeyPemPath`. | - |
| **SPPrivateKeyPemPath** | Percorso del file chiave privata PEM corrispondente a `-SPCertificatePemPath`. | - |
| **SPPrivateKeyPemPassword** | Password (`SecureString`) per la chiave privata PEM specificata da `-SPPrivateKeyPemPath`. | - |
| **Csv** | Abilita la scrittura di file di report CSV in aggiunta ai file di report TXT/HTML. | `false` |
| **ExportCapUncoveredUsers** | Per ogni policy di Accesso Condizionale abilitata con targeting utente, esporta un CSV che elenca gli utenti **non** coperti da quella policy. I file vengono scritti in una sottocartella `ConditionalAccessPolicies_UncoveredUsers` nella directory di output. | `false` |
| **ExportFindingsJson** | Esporta tutti i Security Findings come JSON al termine dell'esecuzione. | `false` |
| **ExportDataJson** | Esporta il report arricchito e i dataset di supporto come file di dati JSON grezzi sotto `Data_Json`; i metadati di esecuzione sono disponibili in `Summary.json`. | `false` |
| **DebugObjectDump** | Esporta gli oggetti finali del report in memoria come CLIXML in `Debug_ObjectDump` per troubleshooting e test. | `false` |
## 📊 Alcuni esempi di report
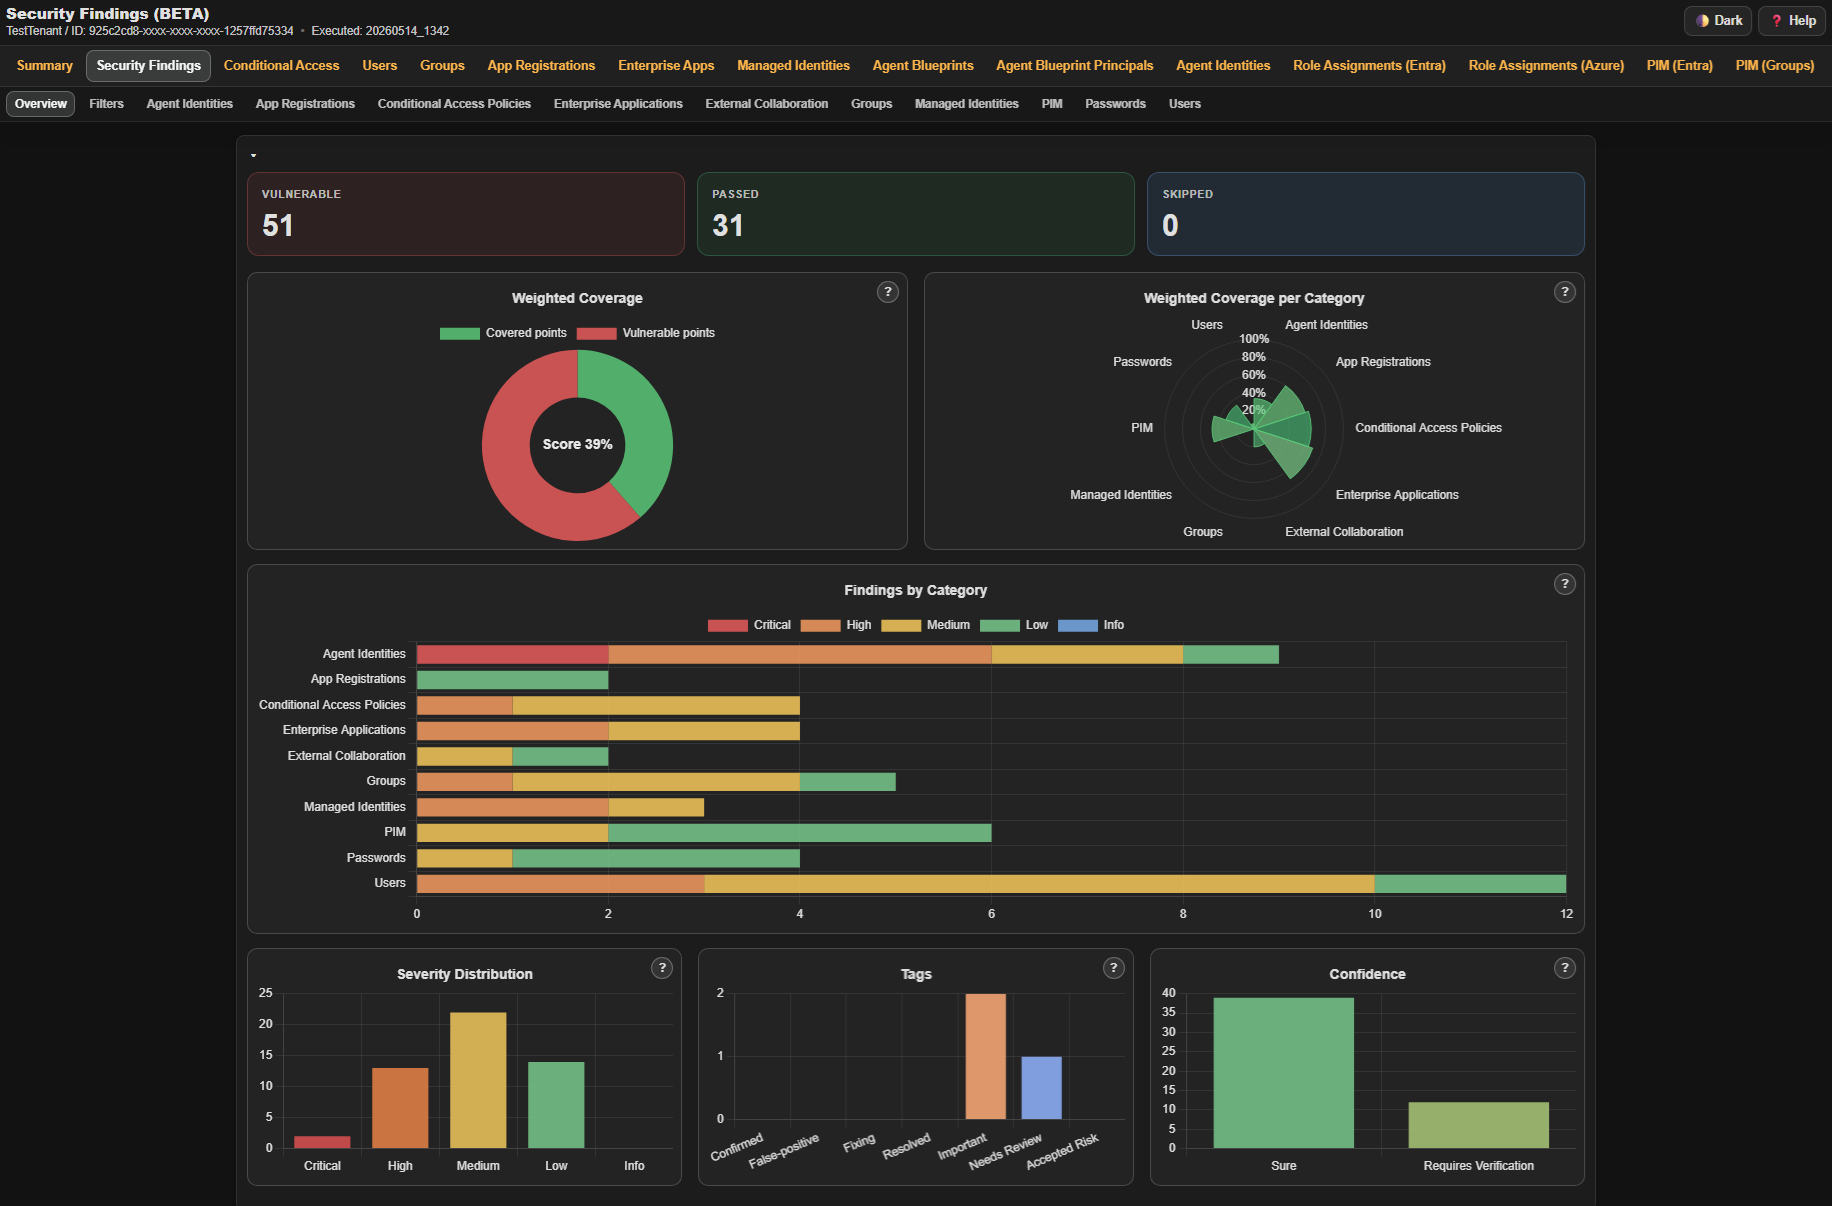
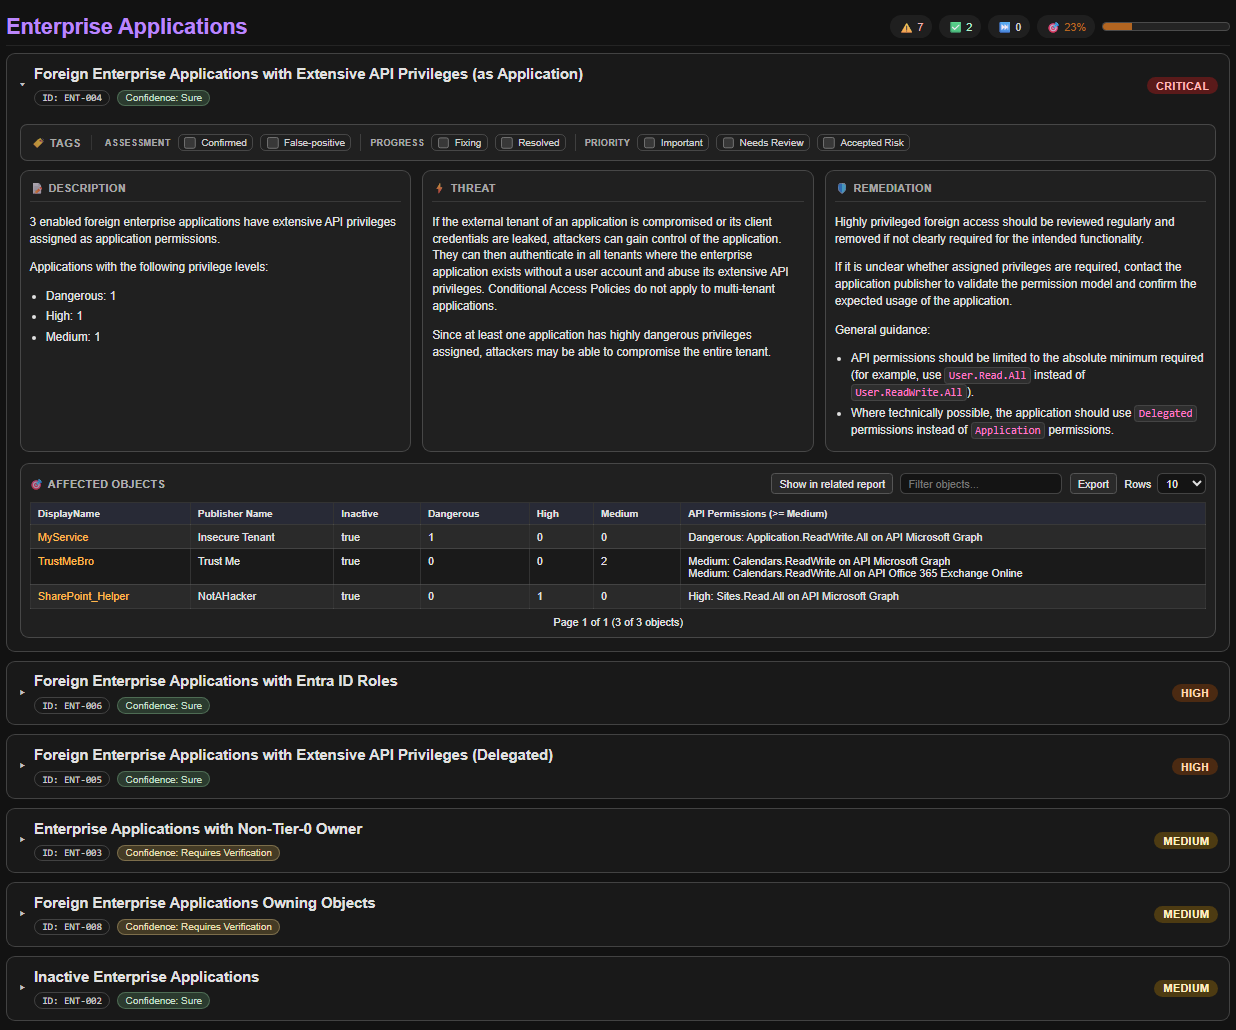
### Report dei Security Finding
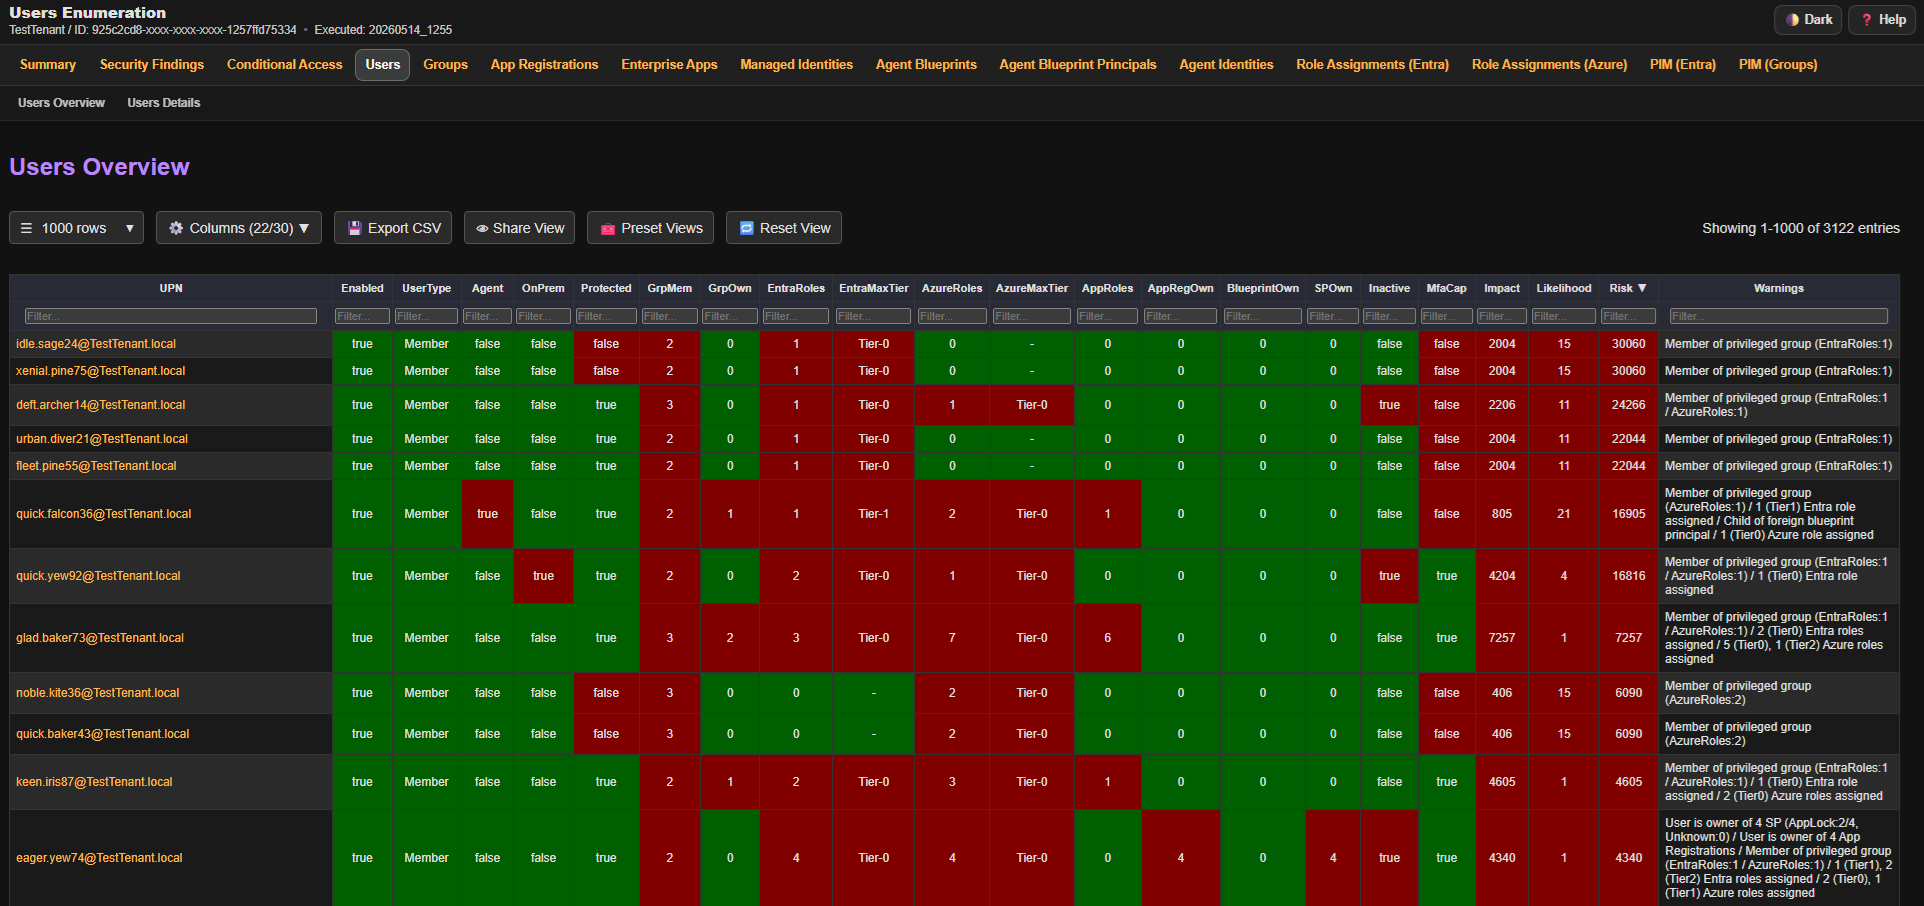
### Utenti
### Utenti (sezione Dettagli)
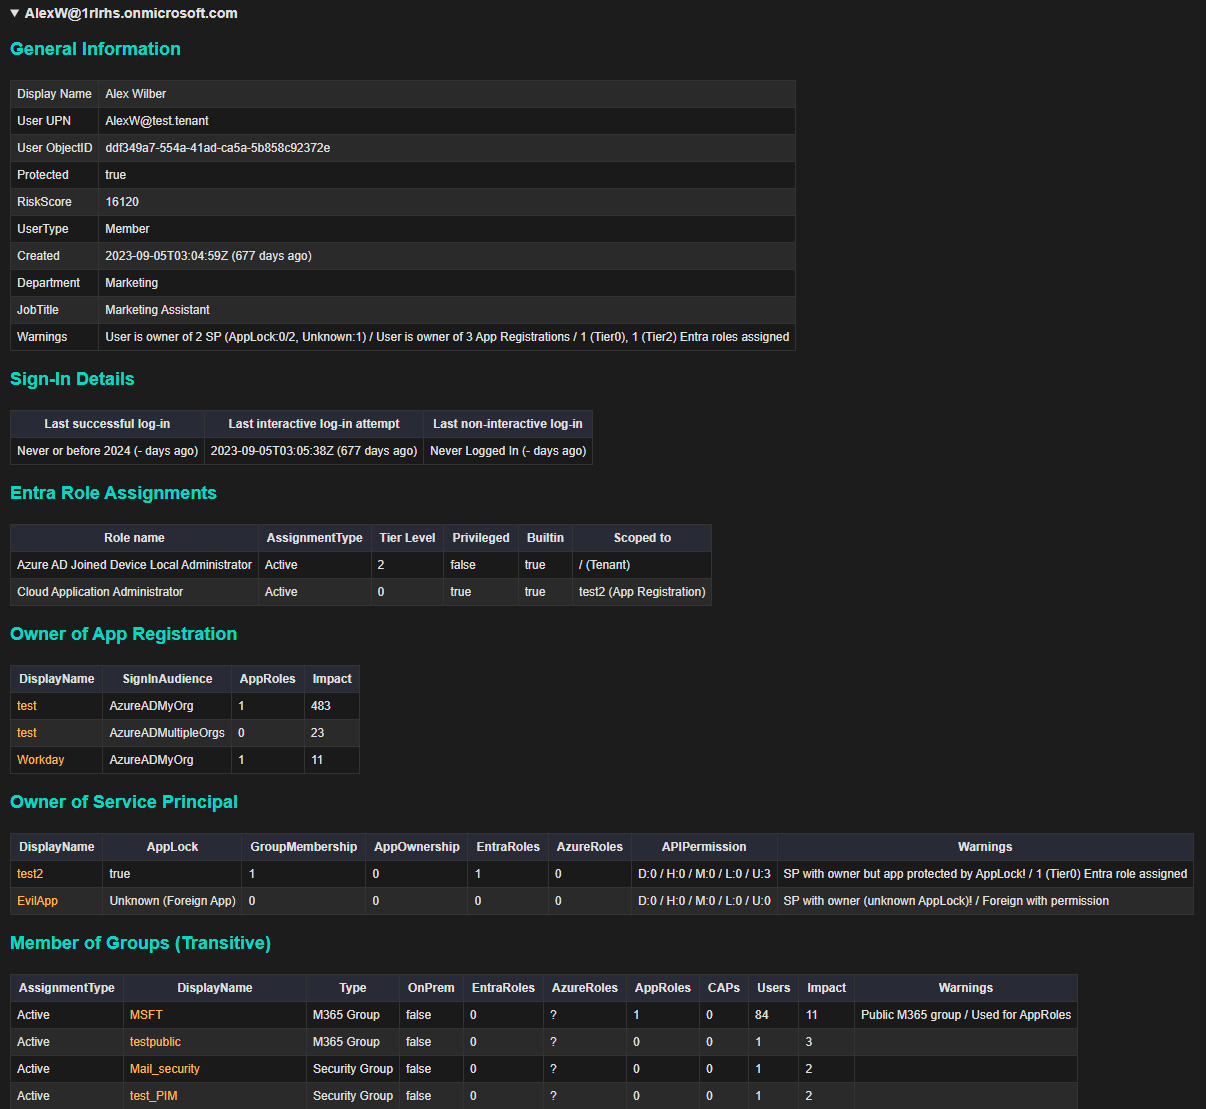
### Ruoli Entra ID
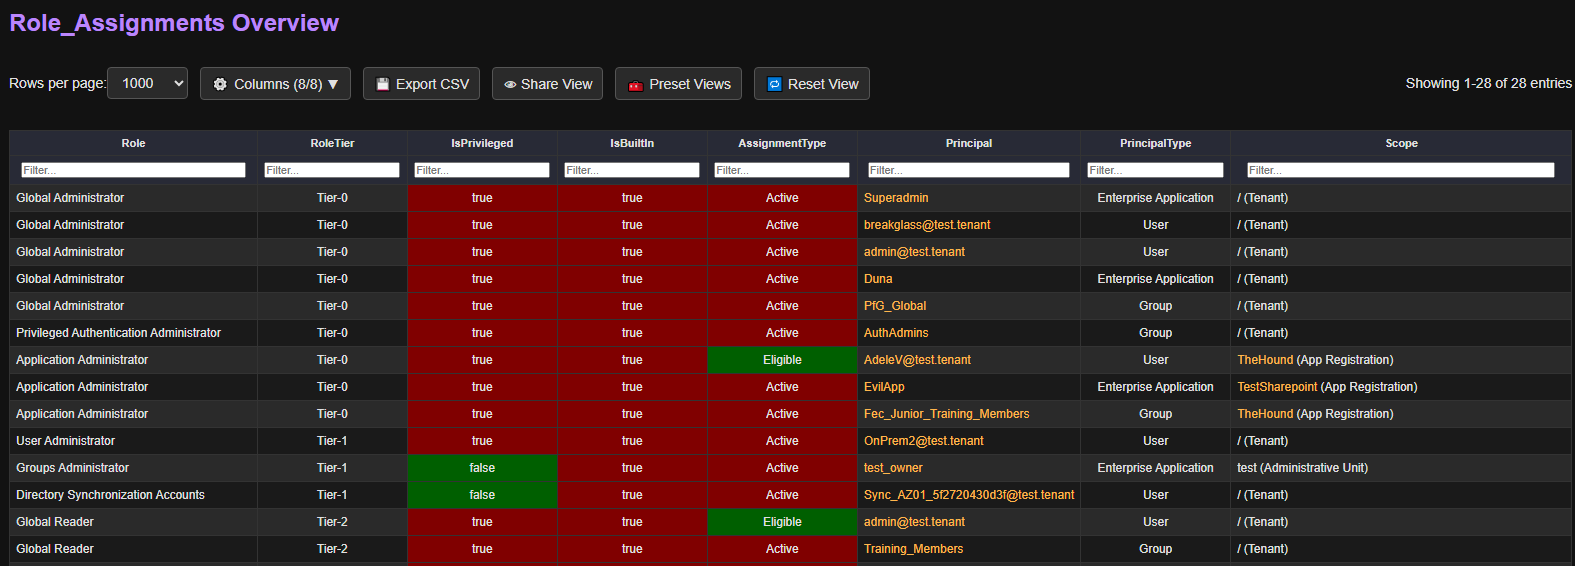
### Ruoli Azure
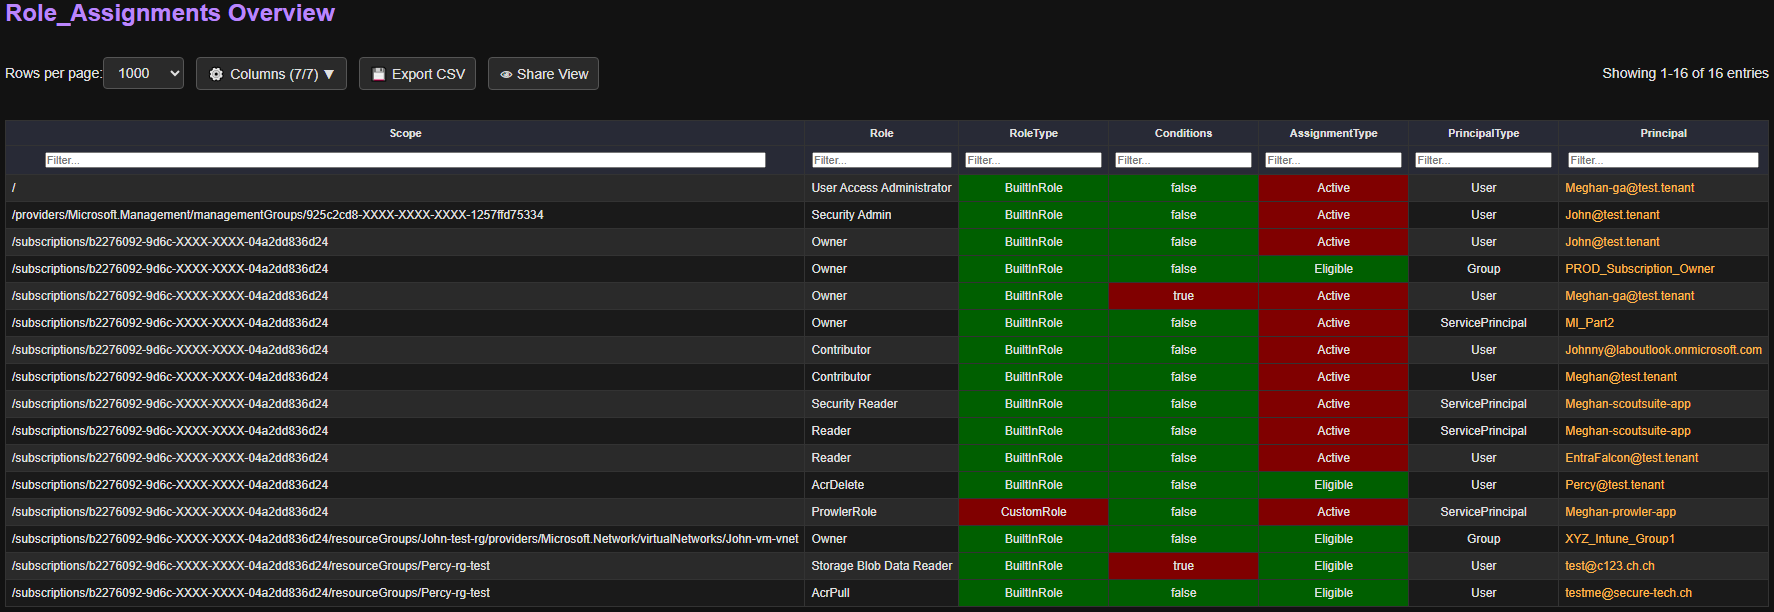
### Enterprise Application (sezione Dettagli)
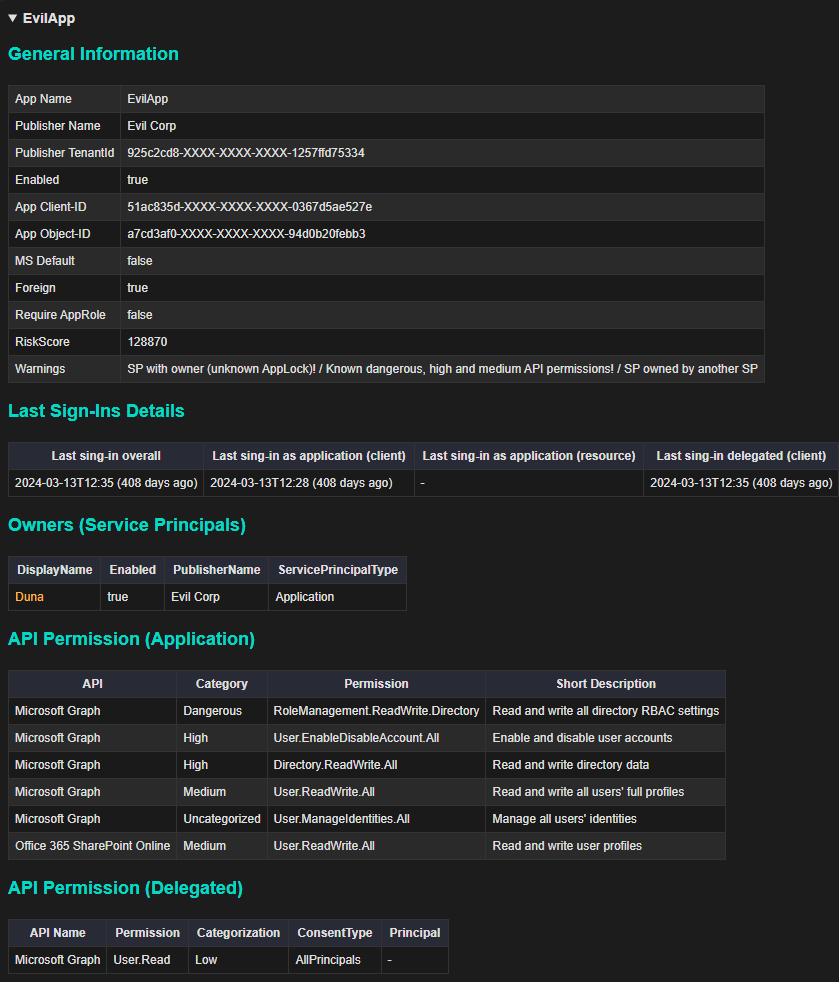
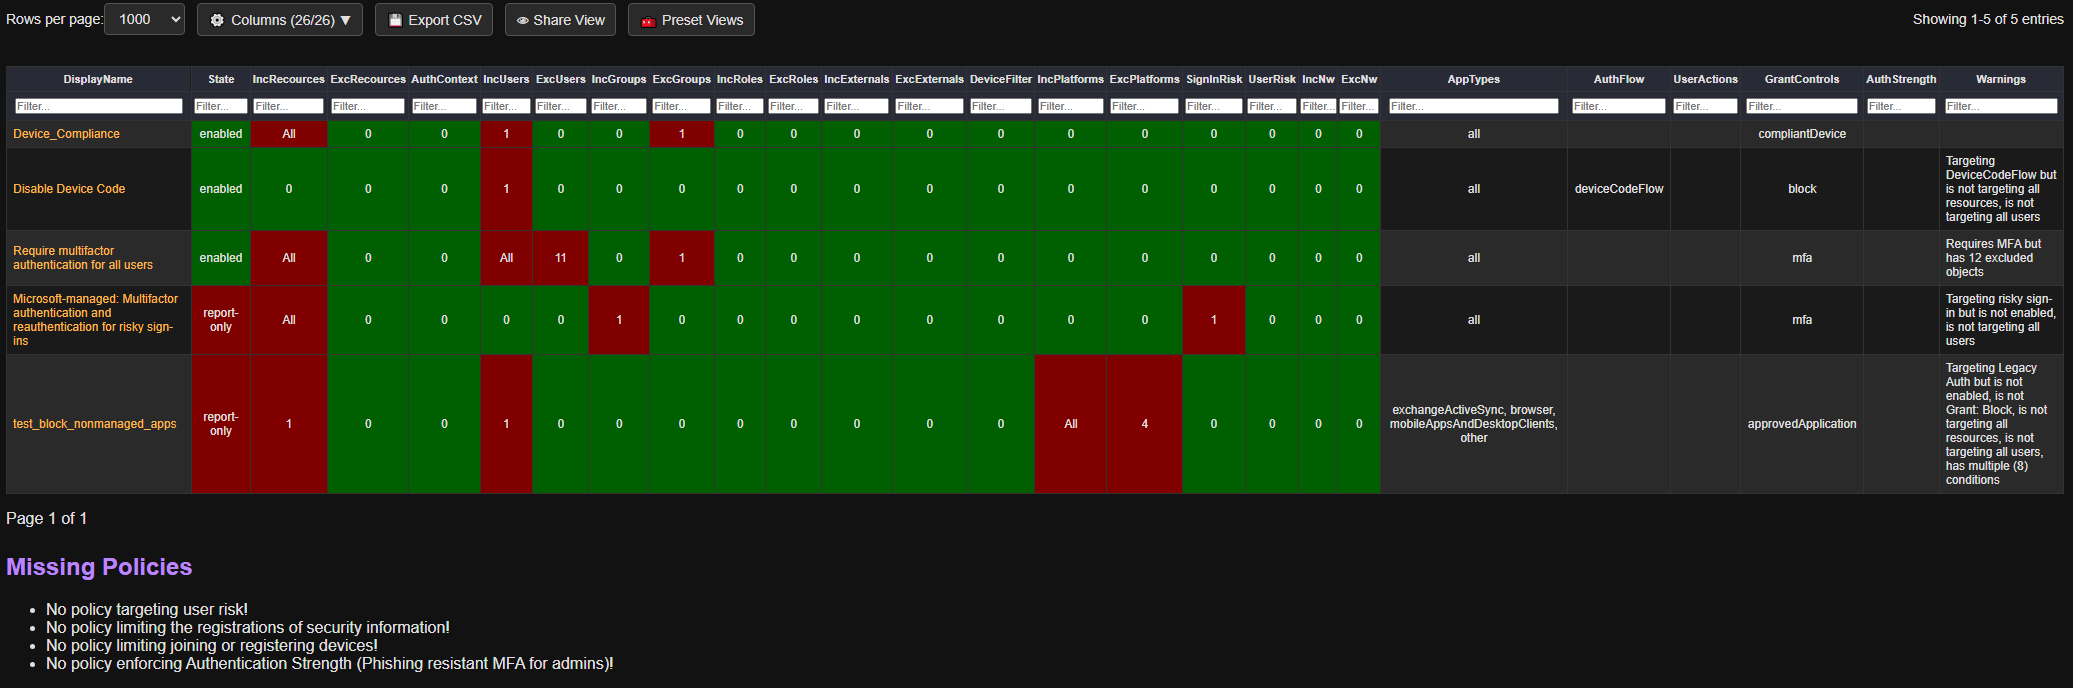
### Policy di Accesso Condizionale
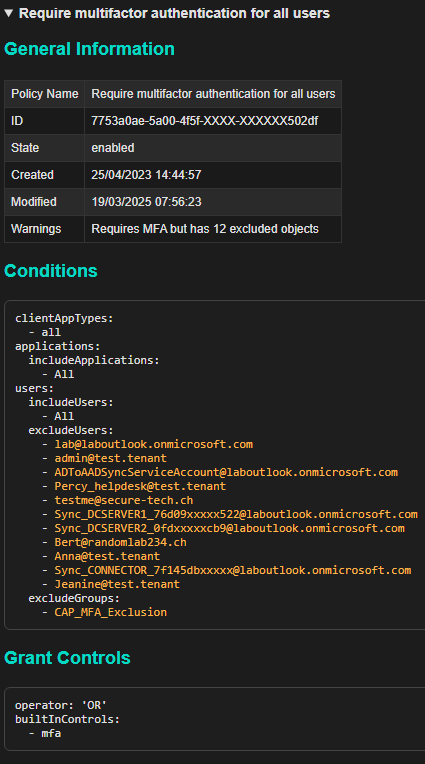
### Policy di Accesso Condizionale (sezione Dettagli)
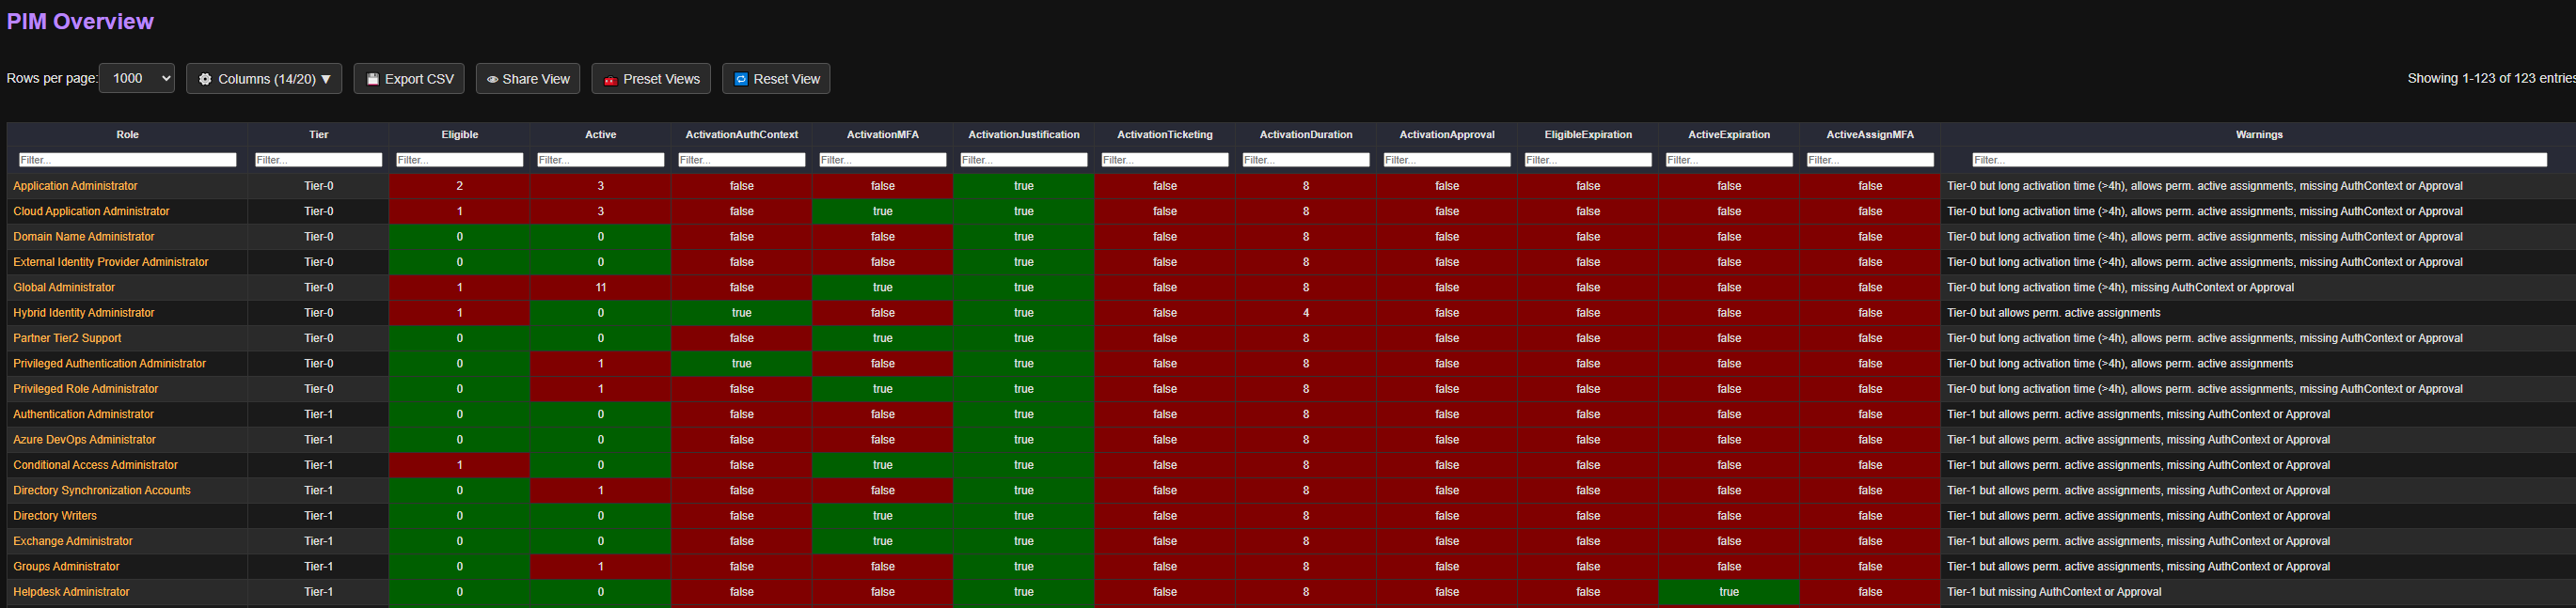
### Impostazioni dei ruoli PIM (Entra)
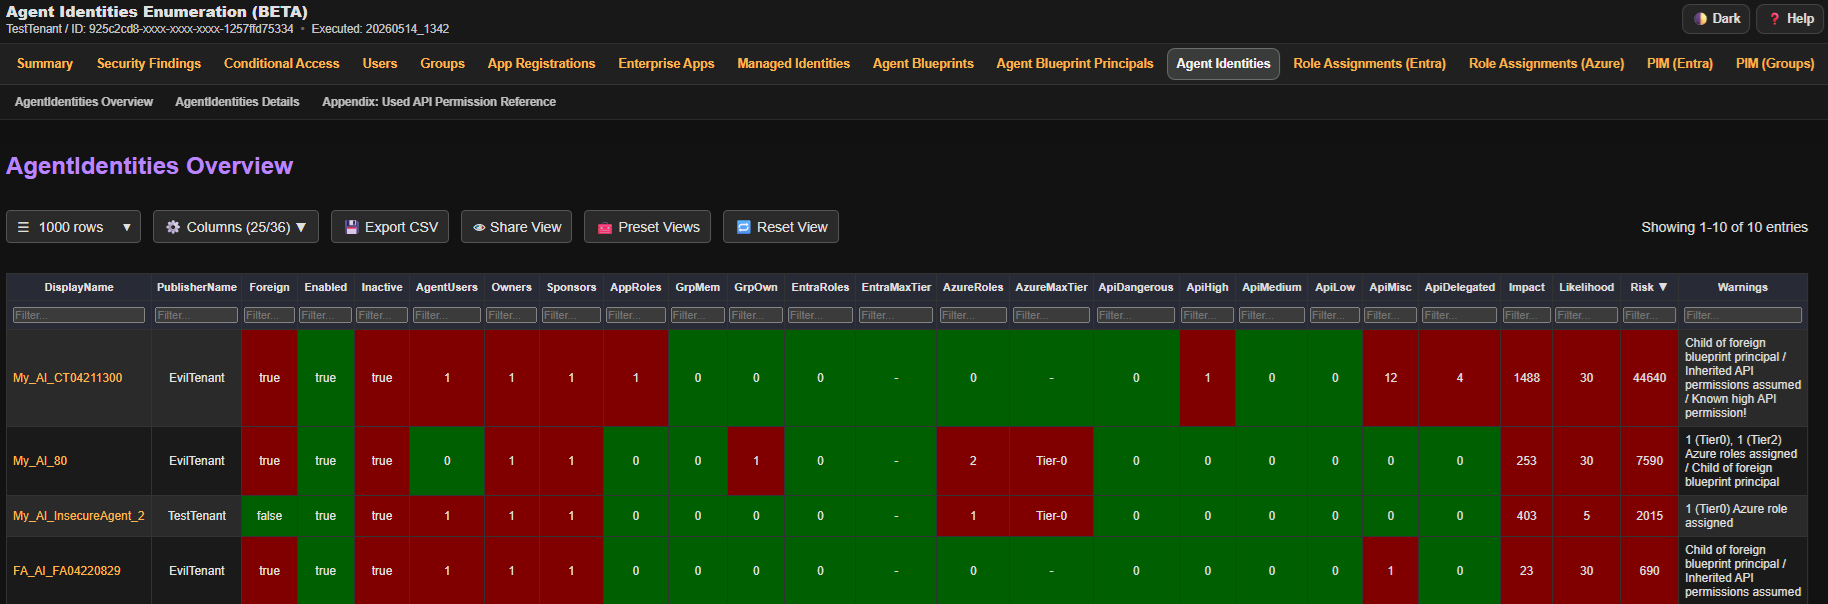
### Identità degli agenti
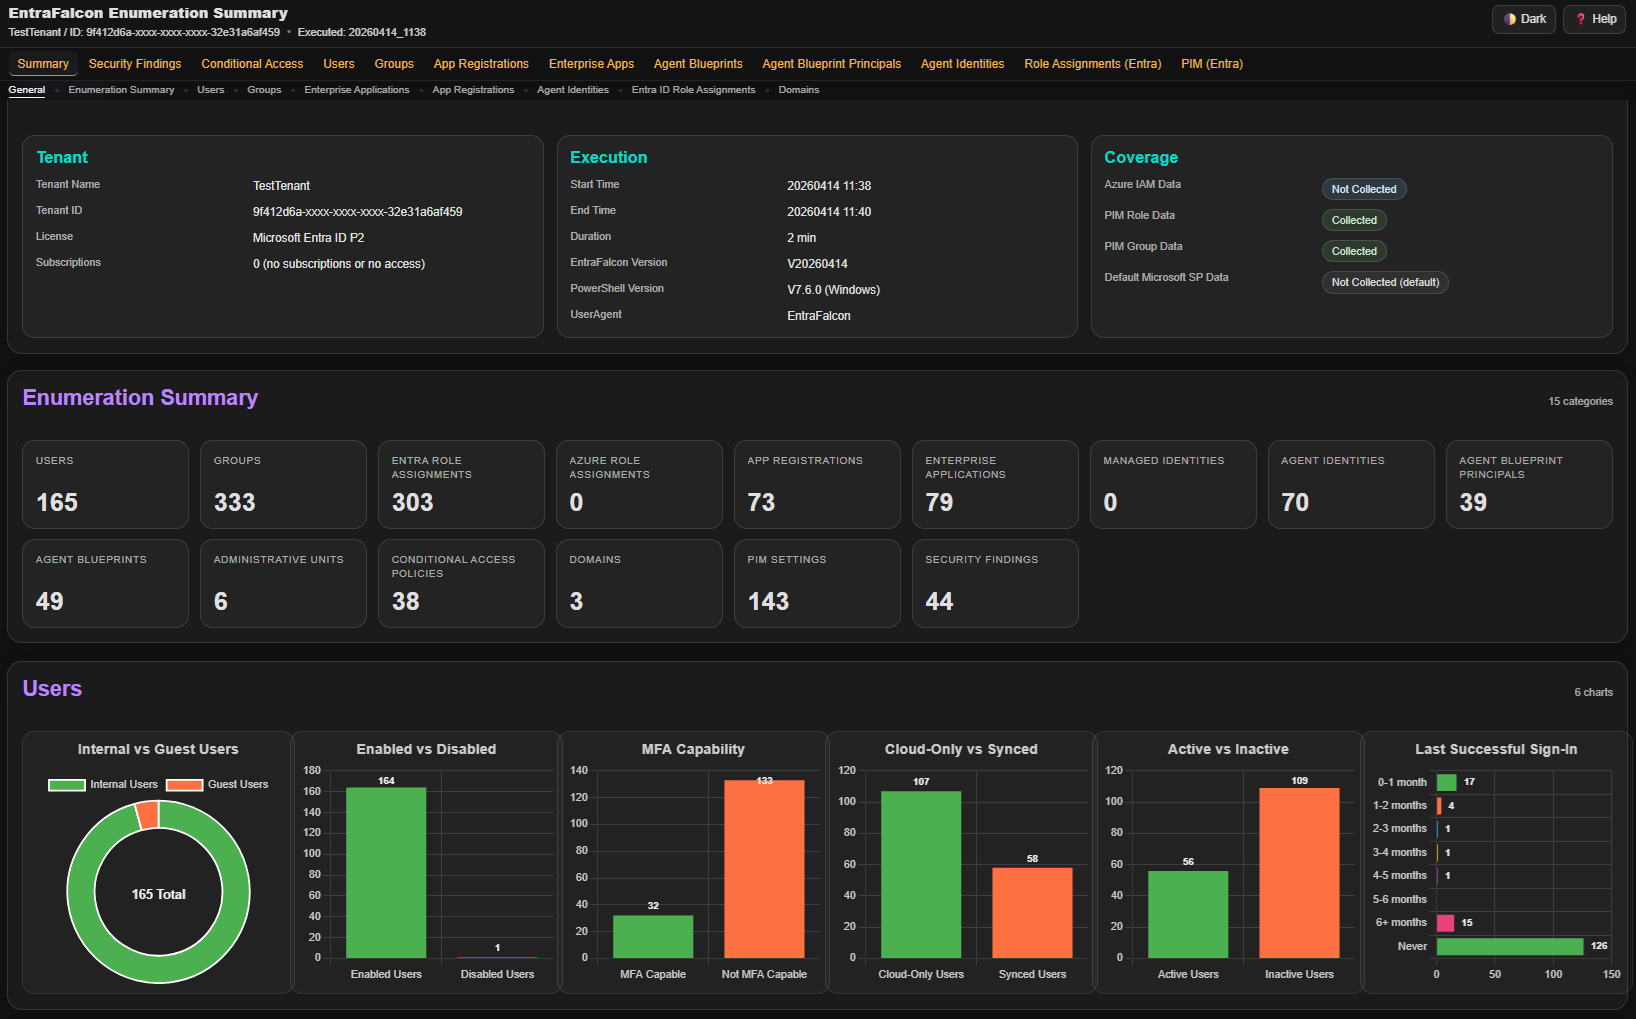
### Riepilogo dell'enumerazione
## 📑 Report HTML
### **Generale**
- Clicca il pulsante ⚙️ **Columns** per mostrare o nascondere colonne specifiche.
- Clicca 💾 **Export** per scaricare CSV/JSON o copiare CSV/TSV/JSON dei dati attualmente visibili.
- Clicca 👁 **Share View** per copiare filtri, ordinamento e selezione delle colonne come link condivisibile.
- Clicca 🧰 **Preset Views** per applicare filtri e selezioni di colonne preconfigurati.
- Clicca 🔄 **Reset View** per ripristinare la vista predefinita.
- Clicca sui nomi degli oggetti per passare alle informazioni dettagliate, anche in altri report.
- Quando si utilizza la navigazione interna, premi il pulsante indietro del browser per tornare.
- Alcuni campi di intestazione delle tabelle mostrano un testo di aiuto al passaggio del mouse.
- Ordina i dati cliccando sull'intestazione di una tabella.
- Alt+clic sull'intestazione di una colonna della tabella principale per nascondere rapidamente quella colonna.
- Alt+clic su una riga di contenuto della tabella principale per nasconderla temporaneamente. Usa il chip delle righe nascoste o Reset View per mostrare nuovamente le righe nascoste.
### **Filtraggio**
- Se non viene specificato alcun operatore, il filtraggio predefinito è *contains*.
- Usa `=` per una corrispondenza esatta.
- Usa `^` per *inizia con* (es. `^Mallory`).
- Usa `$` per *termina con* (es. `$domain.ch`).
- Sono supportati operatori di confronto come `>`, `<`, `>=`, `<=` (solo valori numerici).
- I filtri possono essere negati iniziando con `!` (tranne per i confronti numerici). Esempi: `!Mallory`, `!=Mallory`,`!^Mallory` o `!$domain.ch`.
- Usa `=empty` per trovare celle vuote, o `!=empty` per trovare celle non vuote.
- Usa `||` per trovare uno qualsiasi di più valori nella stessa colonna (es. `Admin || Guest`).
- Usa `&&` per richiedere più corrispondenze nella stessa colonna (es. `!adm && !svc && !sql`).
- Per applicare la logica OR tra colonne, usa `or_`, `group1_`, `group2_`... direttamente in un campo filtro. Esempi: nella colonna 1: `or_>1`, nella colonna 2: `or_!Mallory`
- *Nota:* La colonna **DisplayName** include anche l'ID dell'oggetto (invisibile), quindi è possibile filtrare anche per ID.
### **Controlli tramite parametri GET**
- *Filtraggio*: Applica filtri usando i nomi dei campi come parametri HTTP GET, es. `?EntraRoles=>1&Enabled=true`.
Per applicare la logica OR tra colonne, usa il prefisso `or_` o `group1_` (es. `?or_EntraRoles=>0&or_GrpMem=>0`).
- *Selezione delle colonne*: Scegli quali colonne visualizzare usando il parametro `columns`. Esempio: `?columns=DisplayName,Owner`.
- *Ordinamento*: Ordina i dati usando i parametri `sort` e `sortDir`. Esempio: `?sort=Impact&sortDir=desc` o `?sort=OwnerCount&sortDir=asc`.
- *Dettagli oggetto*: Vai direttamente a un oggetto specifico nel report usando un'ancora (`#`) e l'id dell'oggetto, es. `#%ObjectID%`.
### **Valutazione**
- **Impact**: Rappresenta la quantità o la gravità dei permessi posseduti dall'oggetto.
- **Likelihood**: Rappresenta quanto facilmente l'oggetto può essere influenzato o quanto bene è protetto.
- **Risk**: Punteggio calcolato: *Impact × Likelihood = Risk*.
- **Importante**:
- Questo punteggio è pensato come valutazione di base per aiutare a ordinare e prioritizzare le voci nella tabella.
- I punteggi di rischio non sono direttamente comparabili tra diversi tipi di oggetto o report.
- Non è inteso a sostituire una valutazione completa del rischio.
## 🔧Under the Hood
### Categorizzazione dei ruoli
I ruoli Entra ID e Azure sono approssimativamente categorizzati in diversi livelli (tier). Questa categorizzazione influenza i punteggi di impatto degli oggetti assegnati a quei ruoli.
L'obiettivo è assegnare un punteggio di impatto più alto agli utenti con ruoli più potenti (es. Global Administrator) rispetto agli utenti con ruoli meno critici (es. Global Reader), anche se entrambi sono considerati ruoli privilegiati da Microsoft.
<details>
<summary>Ruoli Entra ID</summary>
| Nome del ruolo | Livello-Tier | GUID |
|-----------------------------------------------|------------|----------------------------------------|
| Global Administrator | 0 | 62e90394-69f5-4237-9190-012177145e10 |
| Partner Tier2 Support | 0 | e00e864a-17c5-4a4b-9c06-f5b95a8d5bd8 |
| Privileged Authentication Administrator | 0 | 7be44c8a-adaf-4e2a-84d6-ab2649e08a13 |
| Privileged Role Administrator | 0 | e8611ab8-c189-46e8-94e1-60213ab1f814 |
| Domain Name Administrator | 0 | 8329153b-31d0-4727-b945-745eb3bc5f31 |
| External Identity Provider Administrator | 0 | be2f45a1-457d-42af-a067-6ec1fa63bc45 |
| Hybrid Identity Administrator | 0 | 8ac3fc64-6eca-42ea-9e69-59f4c7b60eb2 |
| Application Administrator | 0 | 9b895d92-2cd3-44c7-9d02-a6ac2d5ea5c3 |
| Cloud Application Administrator | 0 | 158c047a-c907-4556-b7ef-446551a6b5f7 |
| Security Administrator | 0 | 194ae4cb-b126-40b2-bd5b-6091b380977d |
| Agent ID Administrator | 1 | db506228-d27e-4b7d-95e5-295956d6615f |
| AI Administrator | 1 | d2562ede-74db-457e-a7b6-544e236ebb61 |
| Conditional Access Administrator | 1 | b1be1c3e-b65d-4f19-8427-f6fa0d97feb9 |
| Authentication Administrator | 1 | c4e39bd9-1100-46d3-8c65-fb160da0071f |
| Azure DevOps Administrator | 1 | e3973bdf-4987-49ae-837a-ba8e231c7286 |
| Directory Writers | 1 | 9360feb5-f418-4baa-8175-e2a00bac4301 |
| Entra SOC Identity Responder | 1 | 58f930cc-fcf4-4152-852c-1d7dbf502139 |
| Security Operator | 1 | 5f2222b1-57c3-48ba-8ad5-d4759f1fde6f |
| Exchange Administrator | 1 | 29232cdf-9323-42fd-ade2-1d097af3e4de |
| Groups Administrator | 1 | fdd7a751-b60b-444a-984c-02652fe8fa1c |
| Helpdesk Administrator | 1 | 729827e3-9c14-49f7-bb1b-9608f156bbb8 |
| Identity Governance Administrator | 1 | 45d8d3c5-c802-45c6-b32a-1d70b5e1e86e |
| Intune Administrator | 1 | 3a2c62db-5318-420d-8d74-23affee5d9d5 |
| Knowledge Administrator | 1 | b5a8dcf3-09d5-43a9-a639-8e29ef291470 |
| Knowledge Manager | 1 | 744ec460-397e-42ad-a462-8b3f9747a02c |
| Lifecycle Workflows Administrator | 1 | 59d46f88-662b-457b-bceb-5c3809e5908f |
| Directory Synchronization Accounts | 1 | d29b2b05-8046-44ba-8758-1e26182fcf32 |
| On Premises Directory Sync Account | 1 | a92aed5d-d78a-4d16-b381-09adb37eb3b0 |
| Partner Tier1 Support | 1 | 4ba39ca4-527c-499a-b93d-d9b492c50246 |
| Password Administrator | 1 | 966707d0-3269-4727-9be2-8c3a10f19b9d |
| SharePoint Administrator | 1 | f28a1f50-f6e7-4571-818b-6a12f2af6b6c |
| Teams Administrator | 1 | 69091246-20e8-4a56-aa4d-066075b2a7a8 |
| User Administrator | 1 | fe930be7-5e62-47db-91af-98c3a49a38b1 |
| Windows 365 Administrator | 1 | 11451d60-acb2-45eb-a7d6-43d0f0125c13 |
| Yammer Administrator | 1 | 810a2642-a034-447f-a5e8-41beaa378541 |
| Authentication Policy Administrator | 2 | 0526716b-113d-4c15-b2c8-68e3c22b9f80 |
| Azure AD Joined Device Local Administrator | 2 | 9f06204d-73c1-4d4c-880a-6edb90606fd8 |
| Cloud Device Administrator | 2 | 7698a772-787b-4ac8-901f-60d6b08affd2 |
| Global Reader | 2 | f2ef992c-3afb-46b9-b7cf-a126ee74c451 |
| Guest Inviter | 2 | 95e79109-95c0-4d8e-aee3-d01accf2d47b |
| Security Reader | 2 | 5d6b6bb7-de71-4623-b4af-96380a352509 |
| Directory Readers | 2 | 88d8e3e3-8f55-4a1e-953a-9b9898b8876b |
| Teams Reader | 2 | 1076ac91-f3d9-41a7-a339-dcdf5f480acc |
| Reports Reader | 2 | 4a5d8f65-41da-4de4-8968-e035b65339cf |
| Message Center Reader | 2 | 790c1fb9-7f7d-4f88-86a1-ef1f95c05c1b |
| License Administrator | 2 | 4d6ac14f-3453-41d0-bef9-a3e0c569773a |
</details>
<details>
<summary>Ruoli Azure</summary>
EntraFalcon utilizza valutazioni curate per i ruoli elencati di seguito. Quando un ruolo integrato o personalizzato referenziato non ha una valutazione curata, EntraFalcon deriva un tier dai suoi permessi. Se una restrizione non può essere dimostrata dai permessi o dalle condizioni disponibili, il ruolo mantiene la valutazione più cauta e a rischio più alto.
Gli impatti di base sono Tier-0 `300`, Tier-1 `100`, Tier-2 `50`, Tier-3 `10` e sconosciuto `50`. Alcuni ID di ruoli Tier-1 ad alto impatto selezionati usano una base di `125`. Il contesto viene applicato successivamente, e i livelli di esposizione risultanti sono Medium `50+`, High `80+` e Critical `200+`.
EntraFalcon regola l'impatto di base usando tre tipi di contesto:
- **Scope:** Le assegnazioni che coprono la radice del tenant, i management group o le sottoscrizioni hanno più impatto rispetto alle assegnazioni su un resource group o una singola risorsa.
- **Environment:** Pattern di denominazione comuni come `prod`, `prd`, `dev`, `test` e `uat` aiutano a distinguere gli ambienti. Una probabile produzione aumenta il punteggio, una probabile non-produzione lo abbassa, e i nomi misti o sconosciuti vengono trattati in modo neutrale.
- **Resources:** Gli scope più ampi ricevono più peso. Una singola risorsa conta come uno, mentre un resource group, una sottoscrizione o un management group confermati vuoti ricevono un punteggio inferiore.
Questo modello aiuta a prioritizzare le assegnazioni dei ruoli Azure per la revisione. Se le informazioni sullo scope o sull'inventario sono mancanti o incomplete, EntraFalcon mantiene quella parte del punteggio neutrale invece di assumere un impatto inferiore.| Nome Ruolo | Livello Tier | GUID |
|--------------------------------------------------------------------|------------|----------------------------------------|
| Owner | 0 | 8e3af657-a8ff-443c-a75c-2fe8c4bcb635 |
| User Access Administrator | 0 | 18d7d88d-d35e-4fb5-a5c3-7773c20a72d9 |
| Contributor | 0 | b24988ac-6180-42a0-ab88-20f7382dd24c |
| Role Based Access Control Administrator | 0 | f58310d9-a9f6-439a-9e8d-f62e7b41a168 |
| Reservations Administrator | 0 | a8889054-8d42-49c9-bc1c-52486c10e7cd |
| Azure Resilience Management Drills Administrator | 0 | c914561b-1575-4601-af9c-a1356bf59818 |
| Azure Resilience Management Drills Assets Administrator | 0 | 5a2ec2f1-2375-4950-9906-59ec1d979249 |
| Azure Resilience Management Drills Target Resource Administrator | 0 | e4c7f620-39b8-4688-bba2-70dd82ef367b |
| Azure Resilience Management Goals Administrator | 0 | a2b7cc47-30ec-462f-a2f4-9ac6e1c266af |
| Security Admin | 1 | fb1c8493-542b-48eb-b624-b4c8fea62acd |
| Virtual Machine Contributor | 1 | 9980e02c-c2be-4d73-94e8-173b1dc7cf3c |
| Virtual Machine Data Access Administrator | 1 | 66f75aeb-eabe-4b70-9f1e-c350c4c9ad04 |
| Virtual Machine Administrator Login | 1 | 1c0163c0-47e6-4577-8991-ea5c82e286e4 |
| Windows Admin Center Administrator Login | 1 | a6333a3e-0164-44c3-b281-7a577aff287f |
| Container Registry Contributor and Data Access Configuration Administrator | 1 | 3bc748fc-213d-45c1-8d91-9da5725539b9 |
| Key Vault Administrator | 1 | 00482a5a-887f-4fb3-b363-3b7fe8e74483 |
| Key Vault Data Access Administrator | 1 | 8b54135c-b56d-4d72-a534-26097cfdc8d8 |
| Managed Identity Contributor | 1 | e40ec5ca-96e0-45a2-b4ff-59039f2c2b59 |
| Managed Identity Federated Identity Credential Contributor | 1 | 7e559ce2-48d7-4b27-9128-fa1b247f1308 |
| Key Vault Secrets Officer | 1 | b86a8fe4-44ce-4948-aee5-eccb2c155cd7 |
| Key Vault Secrets User | 1 | 4633458b-17de-408a-b874-0445c86b69e6 |
| Key Vault Certificates Officer | 1 | a4417e6f-fecd-4de8-b567-7b0420556985 |
| Key Vault Certificate User | 1 | db79e9a7-68ee-4b58-9aeb-b90e7c24fcba |
| Key Vault Crypto Officer | 1 | 14b46e9e-c2b7-41b4-b07b-48a6ebf60603 |
| Key Vault Contributor | 1 | f25e0fa2-a7c8-4377-a976-54943a77a395 |
| Azure Kubernetes Service RBAC Admin | 1 | 3498e952-d568-435e-9b2c-8d77e338d7f7 |
| Azure Kubernetes Service RBAC Cluster Admin | 1 | b1ff04bb-8a4e-4dc4-8eb5-8693973ce19b |
| Azure Kubernetes Service RBAC Writer | 1 | a7ffa36f-339b-4b5c-8bdf-e2c188b2c0eb |
---
[Read more](https://github.com/compasssecurity/entrafalcon)
Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
