
 #1
Strumenti per l'auditing, il test e la protezione dei sistemi Wi-Fi, Bluetooth e RFID.
Raccomandato da Kitploit
 wh02m1/cve-2026-78306
Proof-of-concept exploiting DJI drone Bluetooth DUML command injection, sending unauthenticated commands to read credentials, alter Wi-Fi config, and…
 snailsploit/claude-red
Libreria curata di 78 moduli SKILL.md di sicurezza offensiva che preparano Claude con metodologia esperta di red team su web, AD, wireless, cloud e…
 c2a2-at-florida-atlantic-university/gr-physec
Modulo GNU Radio per la sicurezza del livello fisico che utilizza il fingerprinting del canale tramite deep learning, la quantizzazione delle feature…
 idkwim/cve-2020-0022
Repository di ricerca che documenta gli esperimenti di heap overflow Bluetooth su Android BlueFrag (CVE-2020-0022), incluse l'analisi dei crash con…
 barghest-ngo/cve-2026-51376
Proof-of-concept exploit per l'avvelenamento della cache BLE in Bitchat 1.15.0, che dimostra un attacco man-in-the-middle che avvelena la cache…
 davidsonrafaelk/evillimiter
Strumento che monitora, analizza e limita la larghezza di banda dei dispositivi sulla rete locale senza accesso amministrativo
 kismetwireless/kismet-docs
# Repository di documentazione per Kismet Repository di documentazione per Kismet, un rilevatore di reti wireless, sniffer e sistema di rilevamento…
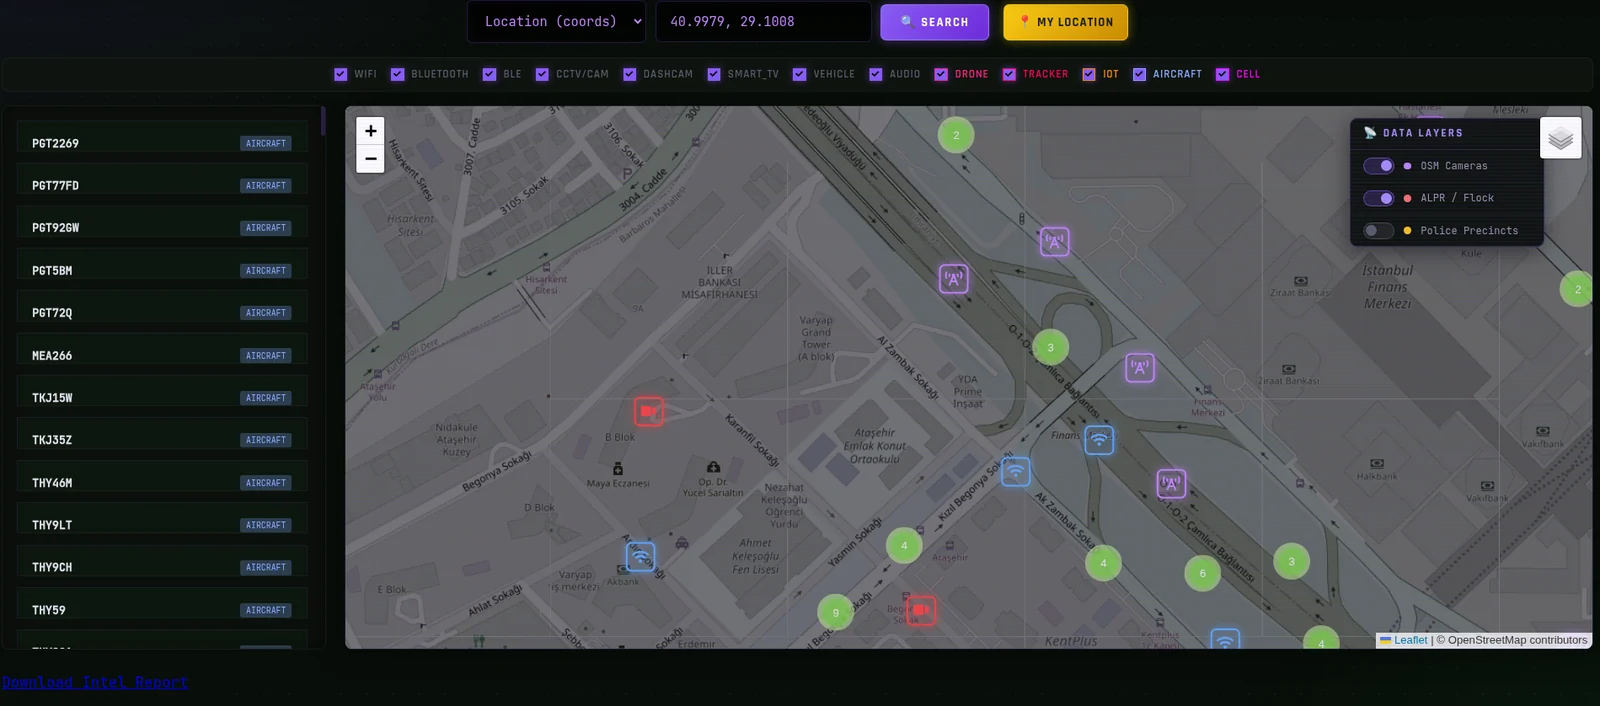 emrekybs/signalops
Dashboard di fusione dell'intelligence multi-sorgente — feed WiFi, cellulari, CCTV, ADS-B, orbitali e SDR unificati in un'unica mappa tattica. Solo…
 v3ilsm1th/cve-2023-45866_wip
Simula una tastiera Bluetooth per sfruttare CVE-2023-45866, iniettando sequenze di tasti tramite DuckyScript su dispositivi Android, iOS, macOS e…
 v3ilsm1th/cve-2024-53027-wip
Proof-of-concept per CVE-2024-53027, una vulnerabilità denial-of-service del Country IE nei beacon Wi-Fi che colpisce i chipset WLAN Qualcomm.…
 v3ilsm1th/cve-2025-27840-wip
PoC in lavorazione per CVE-2025-27840, una vulnerabilità Bluetooth ESP32 che coinvolge comandi HCI non documentati che consentono l'accesso alla…
 electroniccats/catsniffer-firmware
Repository firmware per CatSniffer, una scheda di ricerca sulla sicurezza IoT multi-protocollo che supporta BLE, Zigbee, Sub-1 GHz e altro, con build…
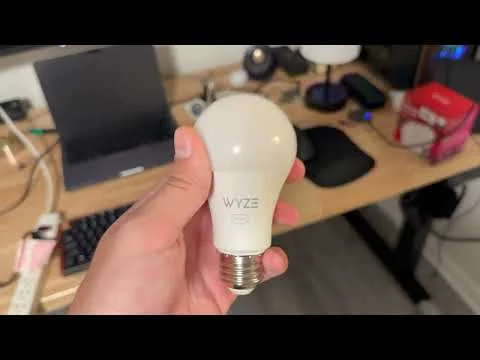 nickdaria/wyze-bulb-color-pwned
No-open firmware exploit for the Wyze WLPA19CV2 color bulb
 bastilleresearch/mousejack
Strumenti di ricerca per le vulnerabilità MouseJack nei dispositivi wireless nRF24L01, inclusi rilevamento dei dispositivi, sniffing dei pacchetti,…
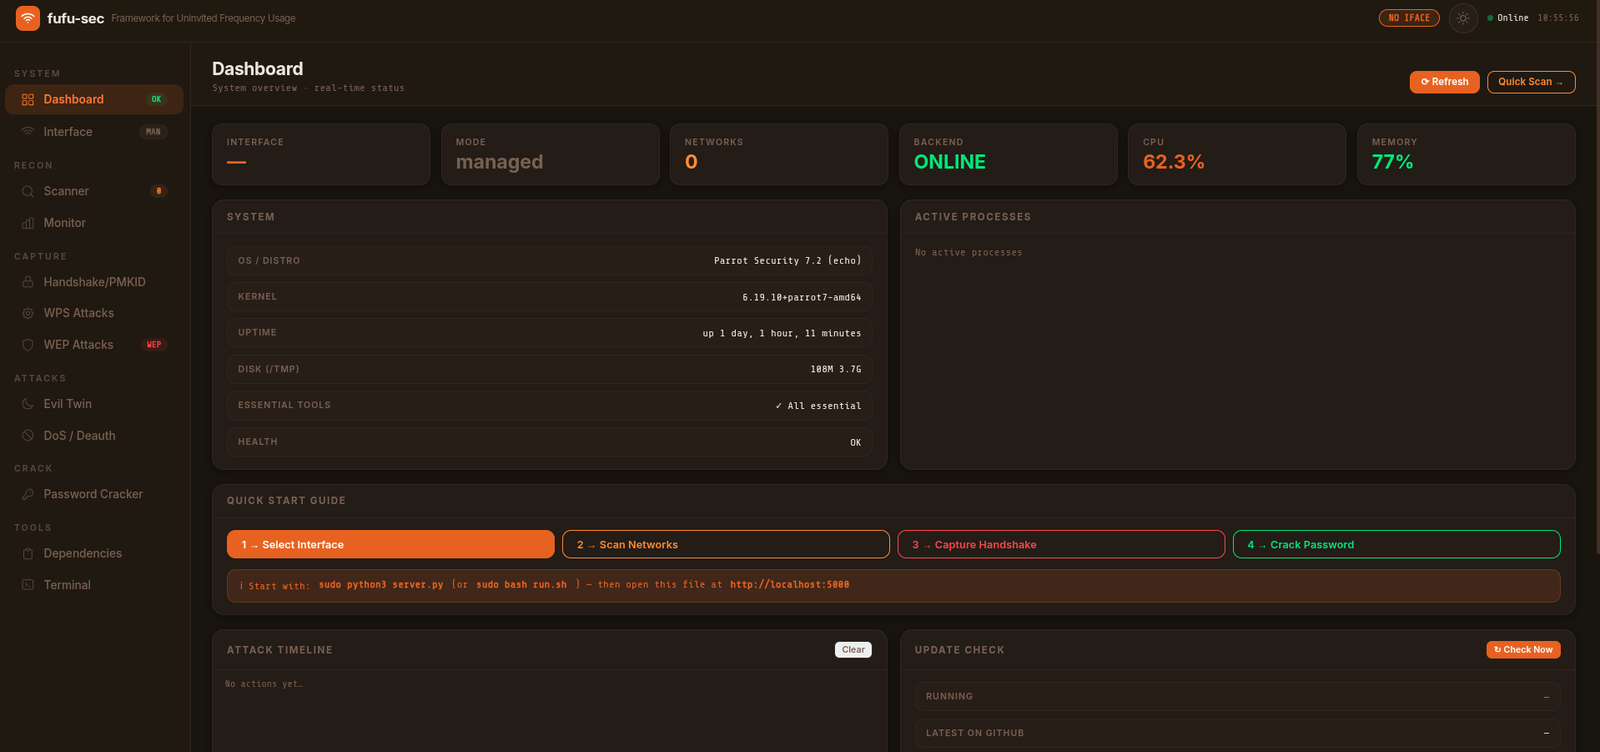 kyllr-qwen/fufu-sec
Framework per l'Uso Non Autorizzato delle Frequenze
 applied-risk/loracrack
LoRaWAN session cracker - Una PoC per sfruttare chiavi di applicazione deboli o condivise
 x41sec/cve-2021-34600
Proof-of-concept exploit per CVE-2021-34600, che dimostra una vulnerabilità nella generazione delle chiavi nei sistemi di controllo accessi Telenot…
 sqrtrev/cve-2021-1965
Proof-of-concept exploit per CVE-2021-1965, una RCE WiFi zero-click nel parsing MBSSID di Android, che causa buffer overflow e riavvio del…








