
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit

 kabiri-labs/rcekit
Toolkit per il rilevamento e la conferma di RCE che verifica URL o richieste HTTP catturate per command injection, SSTI, percorsi blind e OOB,…
 arpsyndicate/vedas-signatures
VEDAS-Driven Autonomous Generation + Community Contributions of Suricata & Nuclei Rules for over 13,000 CVEs
 pennacle-security/summit
Piattaforma open-source per il test di sicurezza web: proxy, scanner e fuzzer in un'unica CLI. Di Pennacle Security.
 epi052/feroxbuster
Uno strumento di scoperta dei contenuti veloce, semplice e ricorsivo scritto in Rust.
zaproxy/zaproxyScanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 shenril/sitadel
Scanner di sicurezza per applicazioni web
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
 affolter-engineering/xssearch
Scanner XSS basato su Rust con selezione del payload context-aware, rilevamento e bypass del WAF, crawling, callback XSS cieco e analisi statica dei…
 stanislav-web/opendoor
Piattaforma OWASP per ricognizione web e scoperta di directory
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 awarexone/agentic-bug-hunter
Kit di caccia ai bug bounty basato sull'intelligenza artificiale che funziona con o senza abbonamento.
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 vighnesh91/-logicsentry-ai
Motore di triage SAST/DAST offline che analizza il codice sorgente e riproduce il traffico HAR per rilevare difetti di logica di business, BOLA, race…
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Artefatto di rilevamento Python che verifica le istanze Atlassian Jira, Confluence e Bitbucket per la vulnerabilità di lettura arbitraria di file…
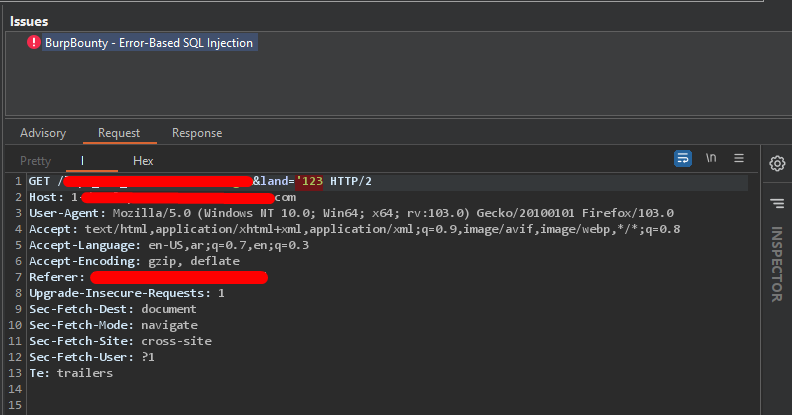 eslam3kl/sqlidetector
Semplice script Python supportato con profilo BurpBouty che ti aiuta a rilevare SQL injection "basata su errori" inviando più richieste con 14…
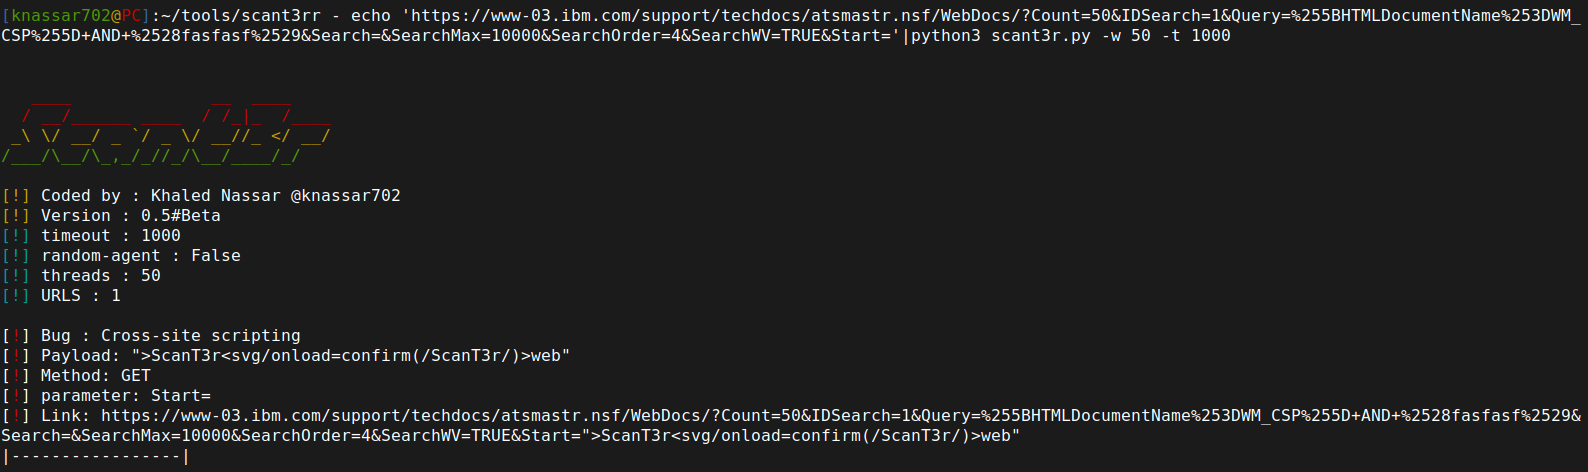 mindpatch/scant3r
Scanner di vulnerabilità web basato su moduli e framework di automazione per bug bounty con motori di rilevamento integrati per XSS, SSTI, SSRF e…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3






