
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit
 jenderal92/cve-2024-10508
Questo strumento scansiona i siti WordPress per vulnerabilità nel plugin "RegistrationMagic" (CVE-2024-10508). Controlla la presenza di una versione…
 cappricio-securities/cve-2024-0235
EventON (Free < 2.2.8, Premium < 4.5.5) - Divulgazione di informazioni
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - Cross-Site Scripting
 bailongwang1/cve-2020-0688
Script PHP CLI che scansiona singoli host o intervalli IP per rilevare server Exchange vulnerabili a CVE-2020-0688 verificando gli aggiornamenti…
 ferpalma21/nextjs-scanner
Questo script analizza una lista di URL per rilevare se utilizzano **Next.js** e determina se sono vulnerabili a **CVE-2025-29927**. Tenta…
 wayang1337/cve-2026-18143
Request a Quote for WooCommerce (Addify) <= 2.9.2 Caricamento arbitrario di file non autenticato tramite afrfq_submit_quote_via_popup
 oscerd/cve-2026-85300
Reproducer eseguibile per Spring Boot e Quarkus per CVE-2026-85300, che dimostra come camel-pqc scriva le chiavi private con permessi file permissivi…
 oscerd/cve-2026-85260
Reproducer eseguibile per Spring Boot e Quarkus per CVE-2026-85260, che dimostra la registrazione dei PHI in camel-mllp nelle versioni interessate e…
 yehia-mamdouh/xssya-v-2.0
Scanner XSS in Python che conferma l'iniezione di payload riflessi e codificati, esegue i payload per catturare i cookie, rileva i WAF e testa XST…
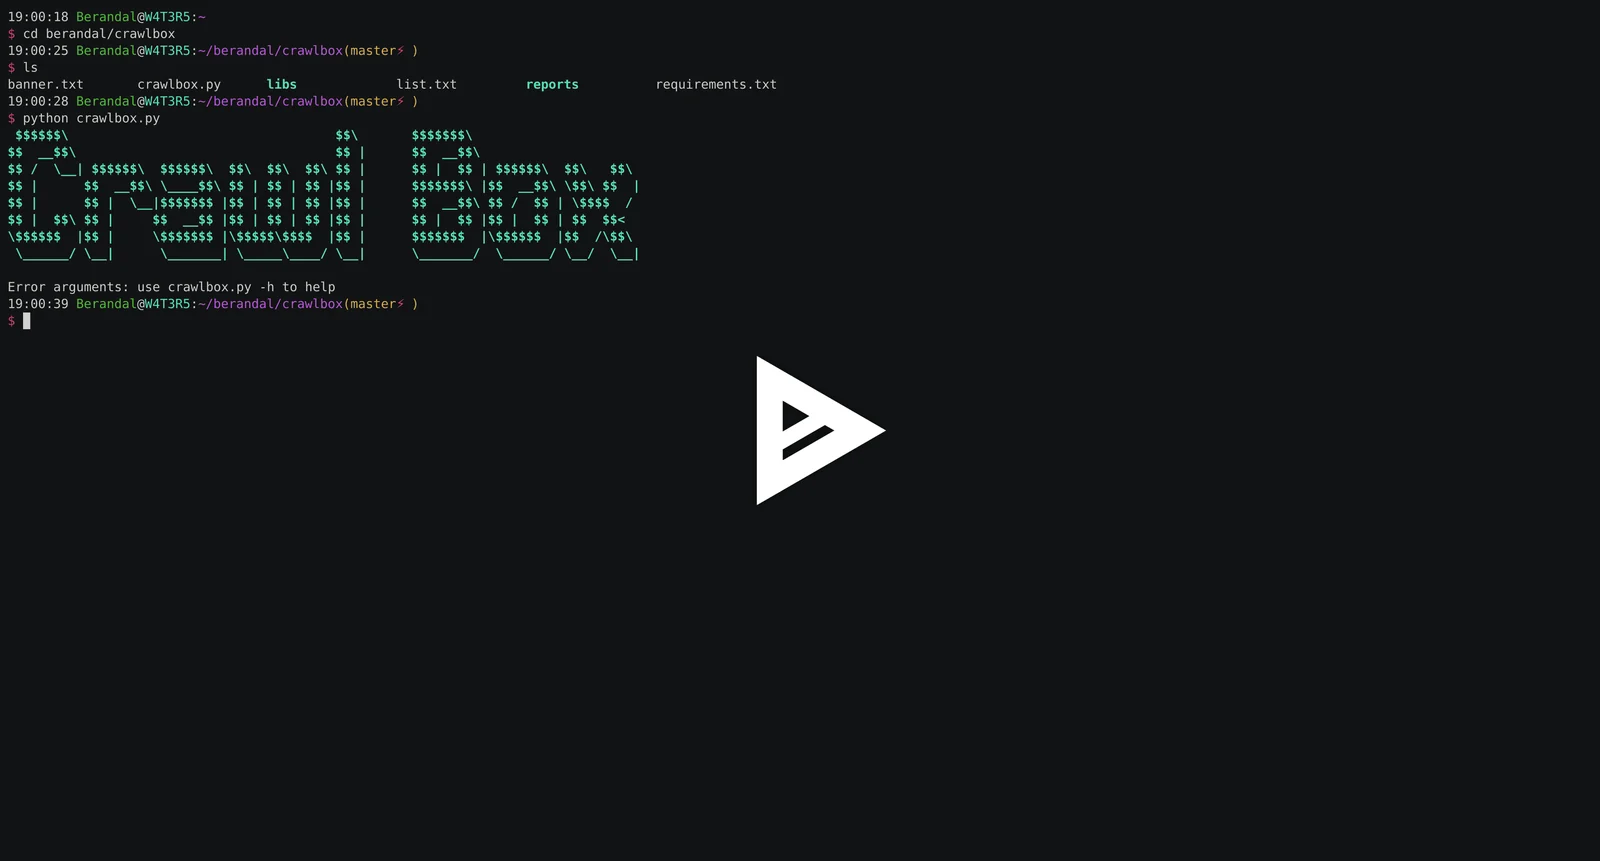 opiniondealer/crawlbox
Script Python che esegue brute-force su directory web e percorsi di amministrazione utilizzando wordlist integrate o personalizzate, con ritardi di…
 4rdr/proofs
Raccolta di risultati CVE, riferimenti proof-of-concept e note di ricerca sulle vulnerabilità, incluse voci ExploitDB e avvisi di sicurezza con…
 oscerd/cve-2026-85315
Riproduttore proof-of-concept eseguibile per CVE-2026-85315, che dimostra la divulgazione dei messaggi di eccezione del consumer camel-grpc (CWE-209)…
 2t8a/cve-2025-49132
Scanner Python per CVE-2025-49132 che sfrutta un path traversal nell'endpoint locale di Pterodactyl Panel per estrarre i dati di configurazione del…
 horkimhab/cve-2025-64702-more
Codice proof-of-concept e note di ricerca per le vulnerabilità QPACK/HTTP-3 (CVE-2025-64702, CVE-2026-12523, CVE-2025-13945) per test di laboratorio…








