
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit
 xmendez/wfuzz
Fuzzer web modulare per test di sicurezza automatizzati. Inietta payload in qualsiasi campo di richiesta HTTP per scoprire vulnerabilità, forzare…
 urbanadventurer/whatweb
Scanner web di nuova generazione
 andresriancho/w3af
Scanner di sicurezza per applicazioni web open-source che identifica e sfrutta oltre 200 vulnerabilità, tra cui XSS, SQL injection e OS command…
 enablesecurity/wafw00f
Strumento automatizzato di fingerprinting per Web Application Firewall che identifica e rileva oltre 200 prodotti WAF analizzando le risposte HTTP a…
 ghosttroops/scan4all
Repository ufficiale vuls Scan: 15000+ PoCs; 23 tipi di crack di password di applicazioni; 7000+ impronte digitali Web; 146 protocolli e 90000+…
 ignitetechnologies/burpsuite-for-pentester
Questa cheatsheet è pensata per i Bug Bounty Hunters e i penetration tester, per aiutarli a scovare le vulnerabilità da P4 a P1 esclusivamente e…
 sabri-zaki/easy_hack
Hackerare il mondo con Termux
 bugcrowd/hunt
Segnala i parametri comunemente associati a injection, SSRF, path traversal, IDOR e SSTI tramite scansione passiva con Burp/ZAP; organizza inoltre la…
 wapiti-scanner/wapiti
Scanner di vulnerabilità web scritto in Python3
 danmcinerney/xsscrapy
XSS spider - 66/66 wavsep XSS rilevato
 rabbitmask/weblogicscan
Scanner automatico di vulnerabilità per Oracle WebLogic Server, in grado di rilevare CVE storici, inclusi deserializzazione, SSRF e upload arbitrario…
 wallarm/gotestwaf
Un progetto open-source in Golang per valutare diversi strumenti di sicurezza API e WAF per la logica di rilevamento e i bypass.
 zhzyker/vulmap
Scanner di vulnerabilità web e strumento di exploitation con modalità POC/EXP per CVE note su applicazioni web come Weblogic, Shiro, Struts2 e…
 tomnomnom/gf
Un wrapper attorno a grep, per aiutarti a cercare cose.
 jaeles-project/jaeles
Il coltellino svizzero per il test automatizzato di applicazioni web
 assetnote/kiterunner
Strumento di scoperta di contenuti web e API ad alta velocità che esegue brute force sulle route utilizzando dataset Swagger compilati, supportando…
 erev0s/vampi
API REST vulnerabile con le vulnerabilità OWASP top 10 per test di sicurezza
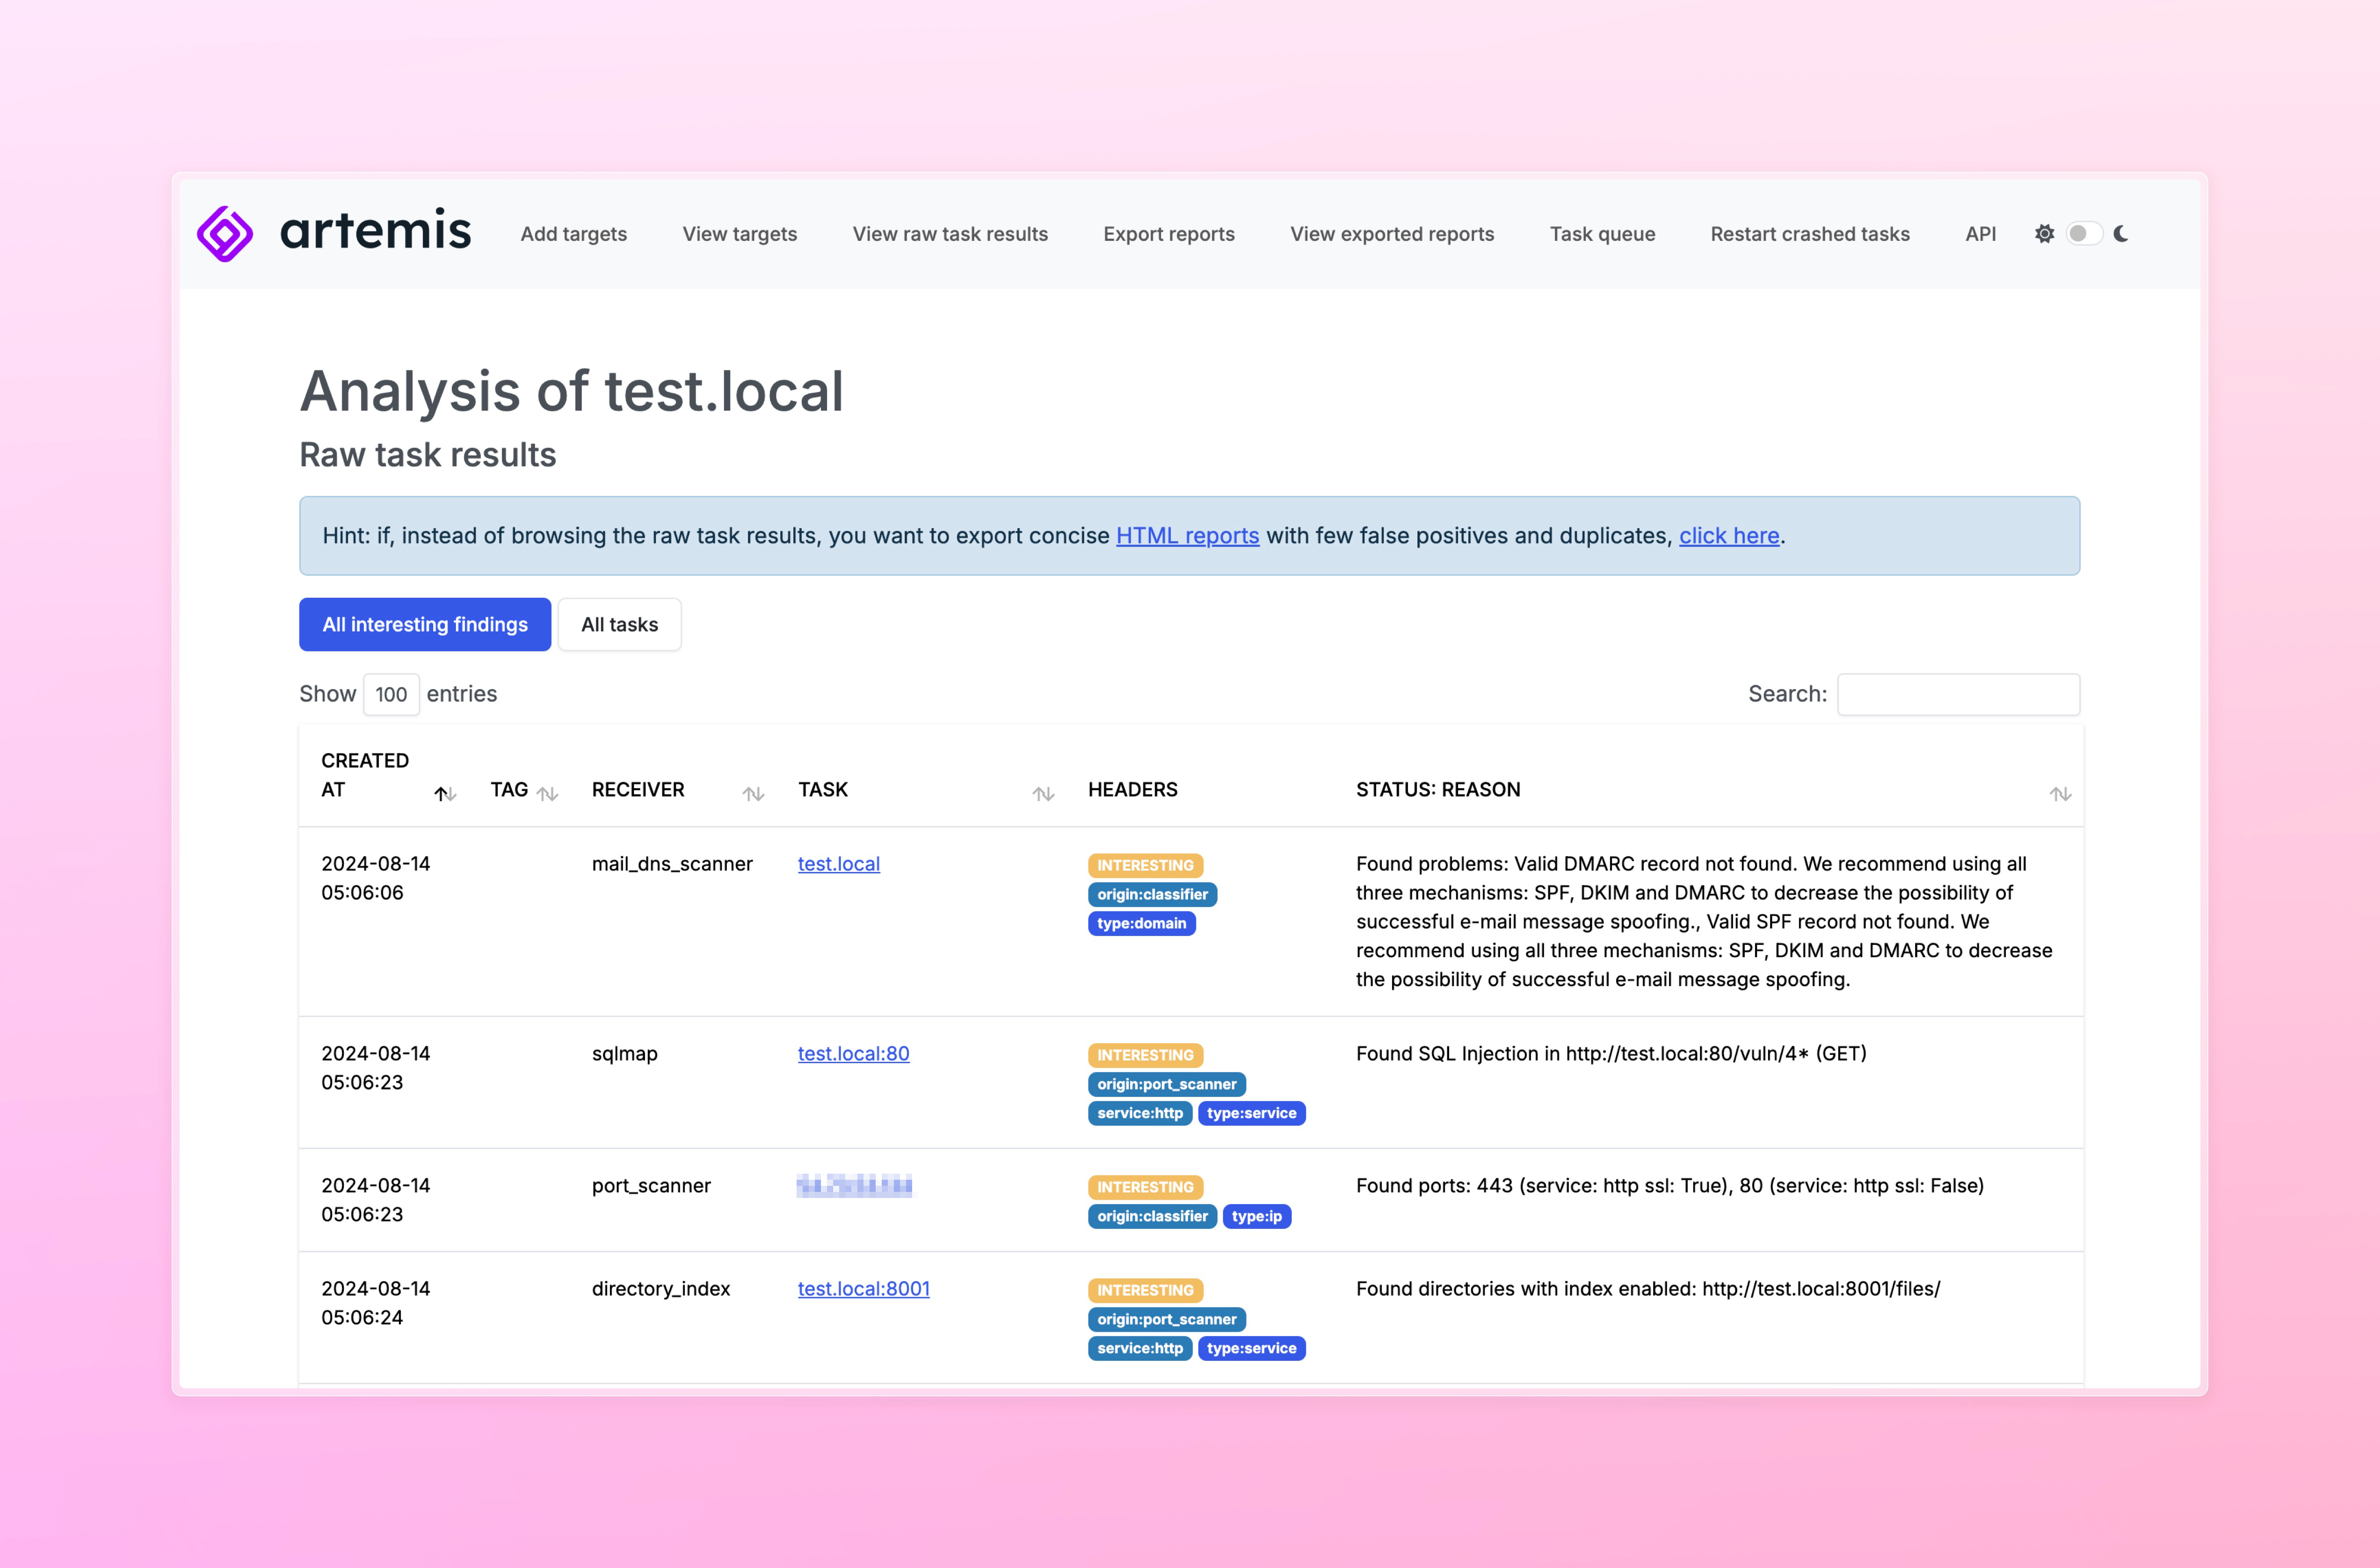 cert-polska/artemis
Uno scanner di vulnerabilità modulare con capacità di generazione automatica di report.







