
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 isee857/cve-2024-50379-poc
Script di rilevamento batch per la vulnerabilità di esecuzione remota di codice da race condition in Apache Tomcat CVE-2024-50379. Supporta la…
 ransomleak/training-application-security
Formazione interattiva sulla codifica sicura con esercizi SCORM pratici che trattano le vulnerabilità web e API della OWASP Top 10, l'esposizione di…
 yumusb/cve-2021-26295
Exploit proof-of-concept per CVE-2021-26295 (Apache OFBiz RCE) utilizzando DNSlog per la verifica di vulnerabilità out-of-band. Include…
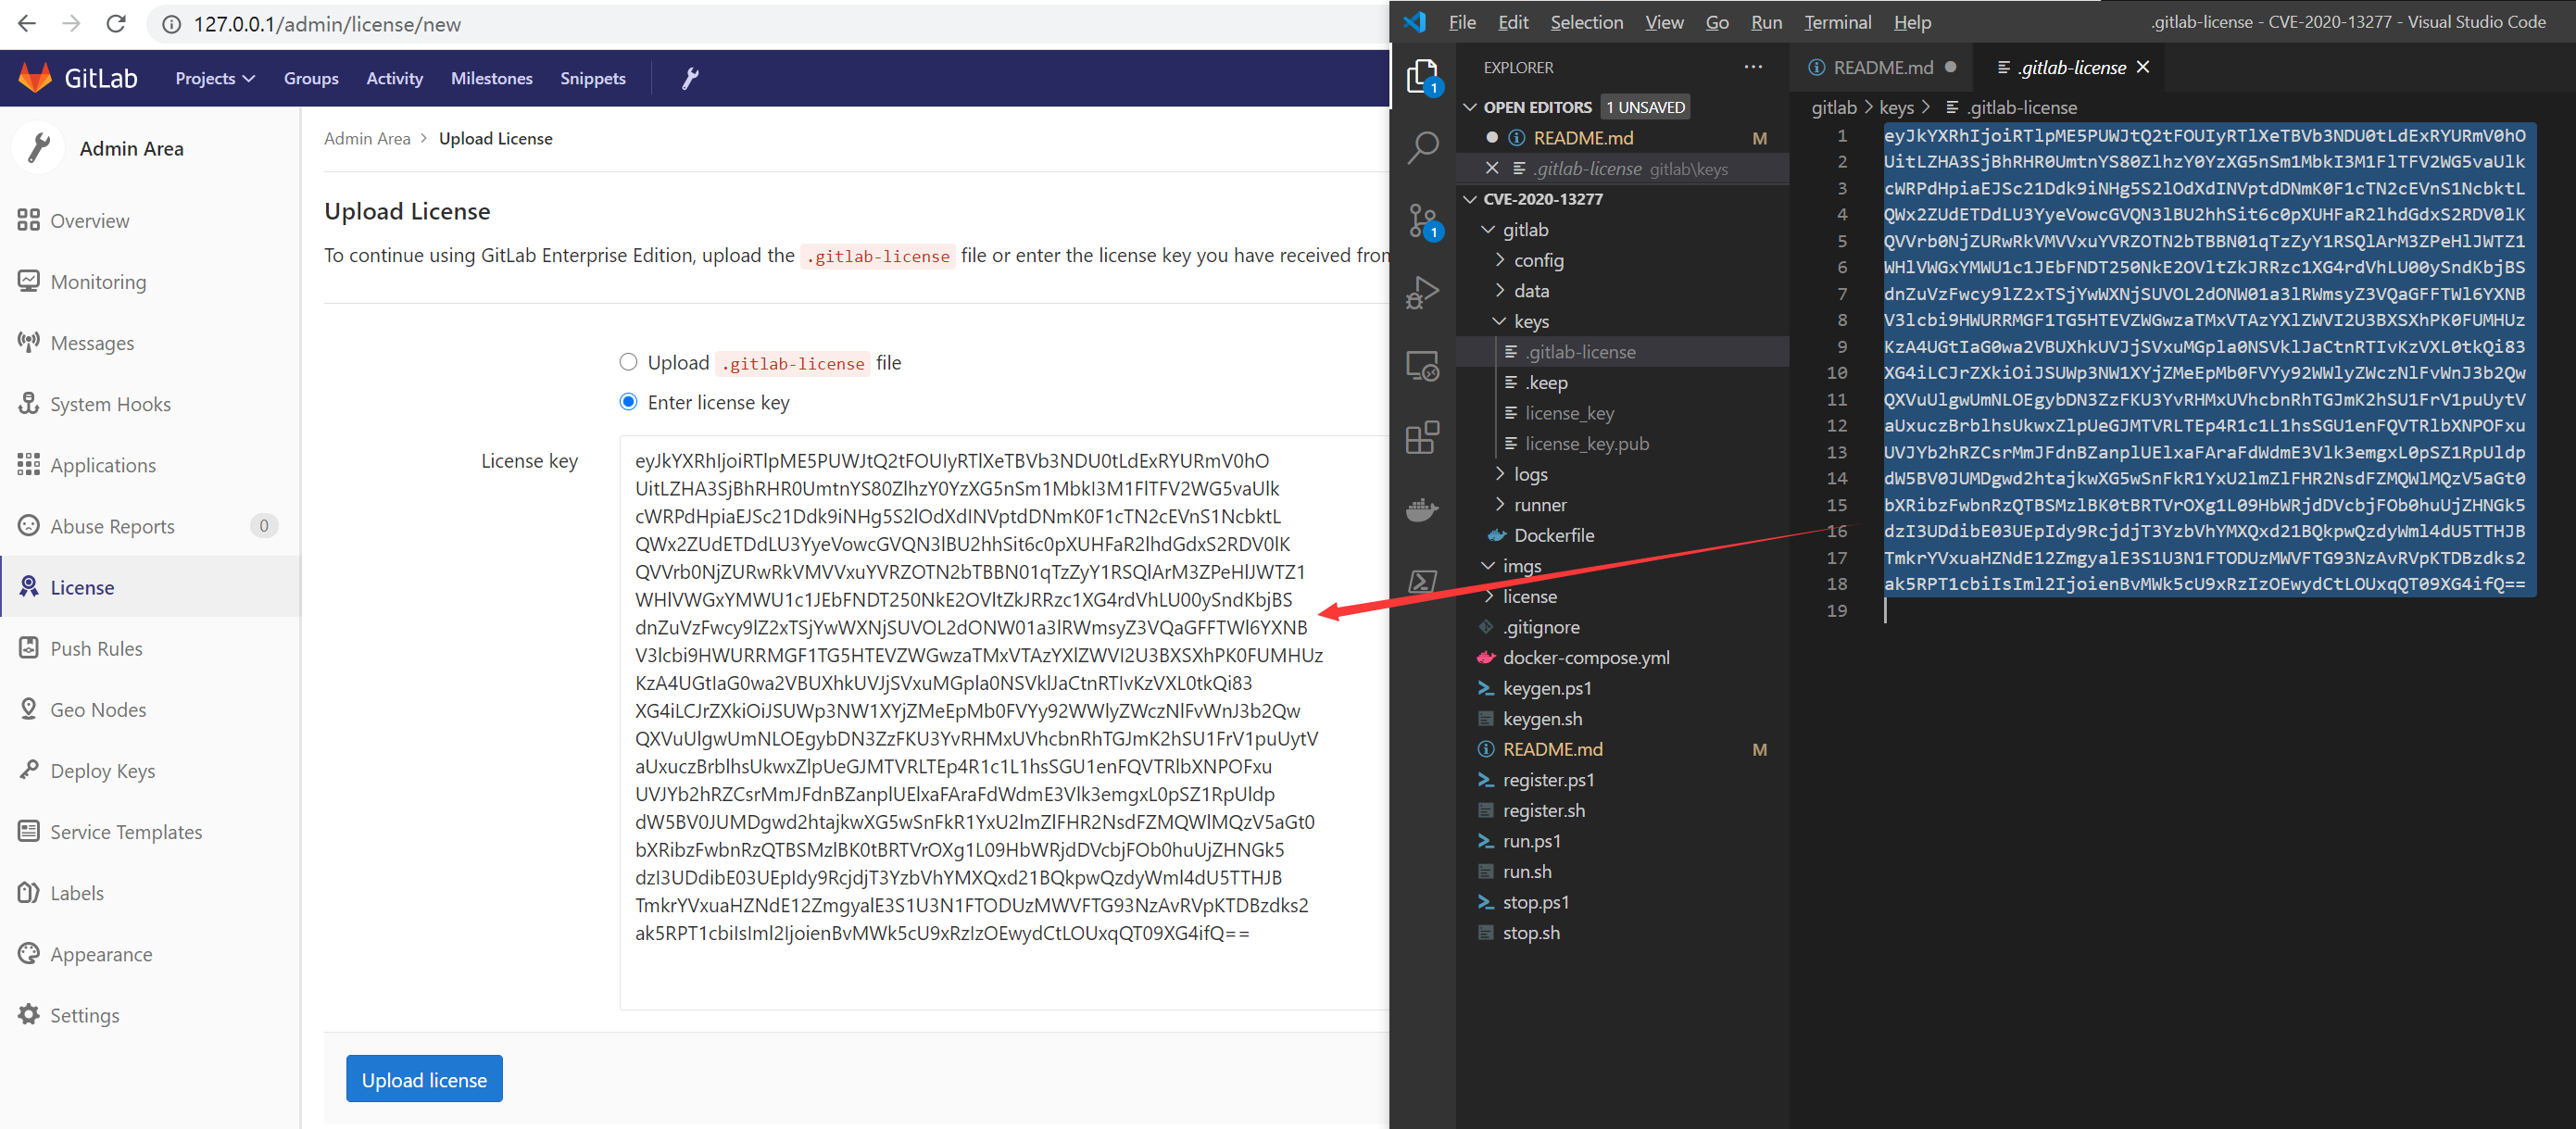 exp-docs/cve-2021-22192
CVE-2021-22192 Cyber Range: vulnerabilità RCE per utenti non autorizzati
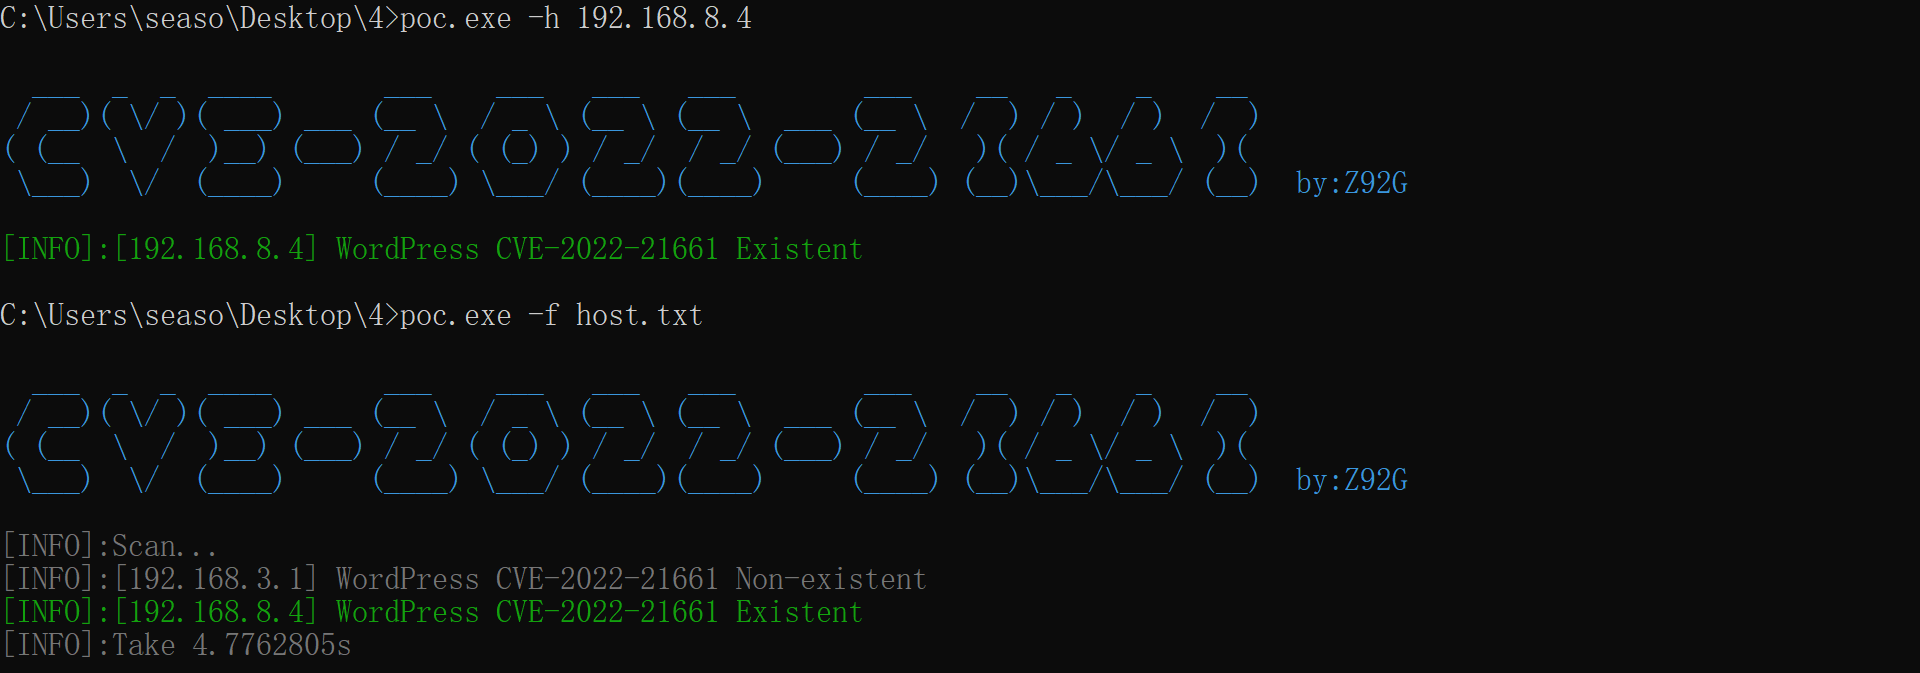 z92g/cve-2022-21661
WordPress WP_Query SQL Injection POC
 x-f1v3/cve-2019-3396
Confluence Widget Connector path traversal (CVE-2019-3396)
 secforce/cve-2017-3599
Exploit proof-of-concept per CVE-2017-3599
 red-darkin/cve-2026-18963-keycloak
Exploit proof-of-concept per CVE-2026-18963, un bypass critico del reset delle credenziali di Keycloak che consente l'acquisizione non autenticata di…
 infobyte/isr-sqlget
ISR-sqlget È uno strumento di blind SQL injection sviluppato in Perl.
 redtimmy/oambuster
Attacco Padding Oracle multithread su Oracle OAM (CVE-2018-2879)
 night-have-dreams/php-cgi-injector
Uno strumento di penetration testing per testare le CVE-2024-4577 e CVE-2024-8926.
 eqstlab/cve-2026-72898
Exploit di SQL injection blind non autenticata per Metabase, che sfrutta un'iniezione SQL grezza nell'endpoint di reimpostazione della password per…
 ibonok/cve-2020-1611
Juniper Junos Space (CVE-2020-1611) (PoC)
 zz-socmap/cve-2021-31166
Vulnerabilità di esecuzione remota di codice nello stack del protocollo HTTP di Windows CVE-2021-31166
 0xaj2k/cve-2020-11022-cve-2020-11023
Piccola cosa messa insieme rapidamente per dimostrare questa CVE
 testanull/project_cve-2021-21985_poc
Exploit proof-of-concept per CVE-2021-21985, una vulnerabilità critica di esecuzione remota di codice in VMware vCenter Server, con supporto alla…
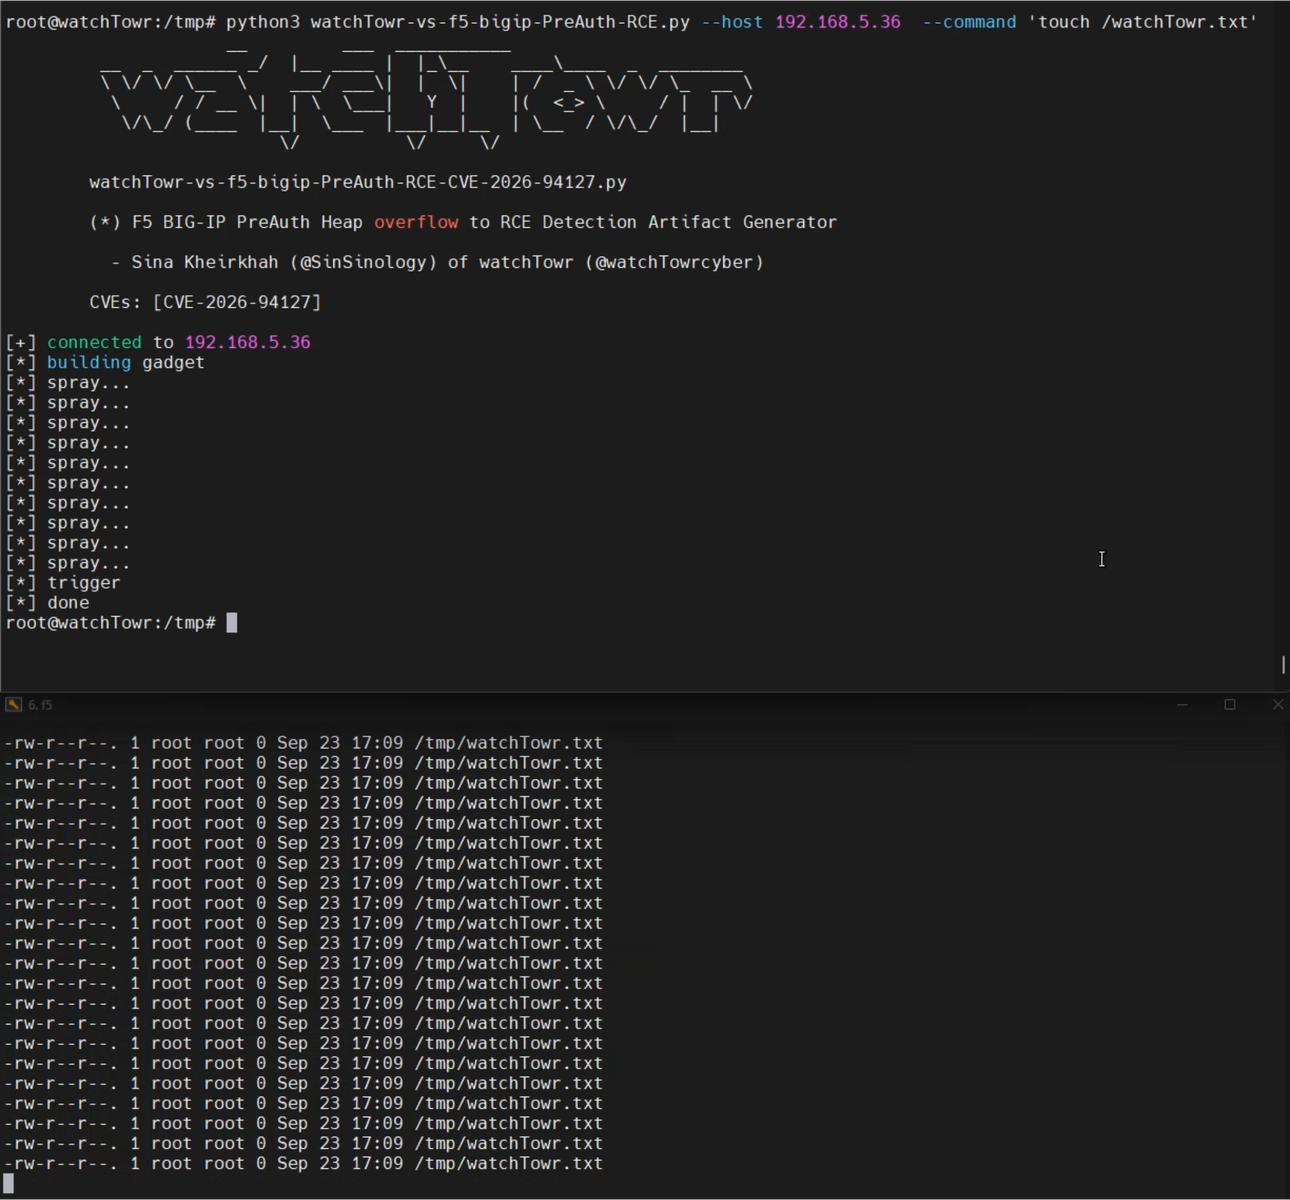 watchtowrlabs/watchtowr-vs-f5-bigip-preauth-rce-cve-2026-94127
Generatore di artefatti di rilevamento Python e PoC per CVE-2026-94127, una RCE pre-auth in F5 BIG-IP raggiungibile tramite virtual server…
 arlenhiack/activemq-rce-exploit
Strumento di exploit per CVE-2023-46604 in Apache ActiveMQ, che supporta lo sfruttamento out-of-band, l'esecuzione di bytecode personalizzato e la…








