
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 sweelg/cve-2023-1454-jeecg-boot-qurestsql-sqlvuln
jmreport/qurestSql PoC per scansione batch di SQL injection non autorizzata. Jeecg-Boot è una piattaforma di sviluppo rapido basata su Spring Boot e…
 horizon3ai/cve-2023-26067
Lexmark CVE-2023-26067
 tarantula-team/cve-2019-12949
CVE-2019-12949
 lasensio/cve-2019-2725
Exploit Python per Oracle WebLogic CVE-2019-2725, che consente l'esecuzione remota di codice non autenticata tramite richieste HTTP appositamente…
 kljunowsky/cve-2024-27348
Exploit proof-of-concept per l'esecuzione remota di codice non autenticata nel server Apache HugeGraph tramite iniezione Groovy. Supporta…
 bauh0lz/cve-2023-0297_pre-auth_rce_in_pyload
CVE-2023-0297: La storia della scoperta di una RCE pre-autenticazione in pyLoad
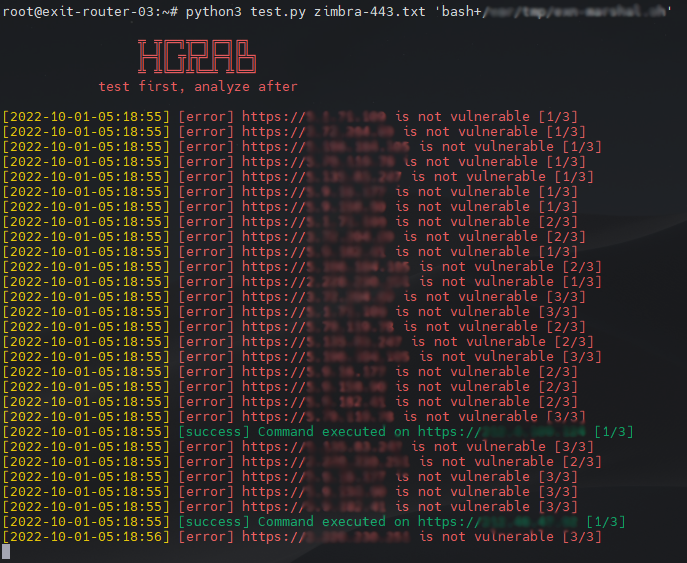 sh4den/cve-2022-27925
Un loader per zimbra 2022 rce (cve-2022-27925)
 watchtowrlabs/watchtowr-vs-freepbx-cve-2025-57819
Generatore di artefatti di rilevamento basato su Python per CVE-2025-57819, che sfrutta FreePBX pre-auth RCE tramite SQL injection e bypass…
 herculeszxc/cve-2024-2879
Exploit proof-of-concept per CVE-2024-2879: SQL injection non autenticata nel plugin LayerSlider per WordPress (7.9.11-7.10.0). Include script di…
 ruoji6/cve-2025-55182-rce-shell
Burp Suite/antsword - Shell interattiva (HTTP hijack + POST + AES-256-CBC/BASE64)
 milo2012/cve-2020-14882
CVE-2020-14882
 kljunowsky/cve-2022-44268
Proof-of-concept exploit per CVE-2022-44268 che consente la lettura arbitraria di file tramite immagini PNG manipolate caricate su istanze…
 grrrdog/acedcup
Generatore di payload per attacco di deserializzazione binaria Java con Commons FileUpload (CVE-2013-2186)
 ynsmroztas/cve-2025-4123-exploit-tool-grafana-
CVE-2025-4123 - Strumento Grafana
 0xgh057r3c0n/cve-2026-0740
Ninja Forms File Uploads <= 3.3.26 - Caricamento non autenticato di file arbitrari
 y1ld1r1m-1337/limesurvey-rce
LimeSurvey RCE autenticato
 isee857/cve-2024-50379-poc
Script di rilevamento batch per la vulnerabilità di esecuzione remota di codice da race condition in Apache Tomcat CVE-2024-50379. Supporta la…
 ransomleak/training-application-security
Formazione interattiva sulla codifica sicura con esercizi SCORM pratici che trattano le vulnerabilità web e API della OWASP Top 10, l'esposizione di…








