
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 jaiguptanick/cve-2019-0232
Analisi della vulnerabilità e PoC per Apache Tomcat - CGIServlet enableCmdLineArguments Remote Code Execution (RCE)
 nccgroup/dotnetpaddingoracle
Implementazione in Python di uno strumento di valutazione di Padding Oracle per .NET
 mr-xn/cve-2023-28432
CVE-2023-28434 nuclei templates
 malwareman007/cve-2022-36537
POC di CVE-2022-36537
 surajhacx/react2shellpoc
react2shell CVE-2025-55182 PoC
 notdls/cve-2022-36804
Un exploit reale per BitBucket RCE CVE-2022-36804
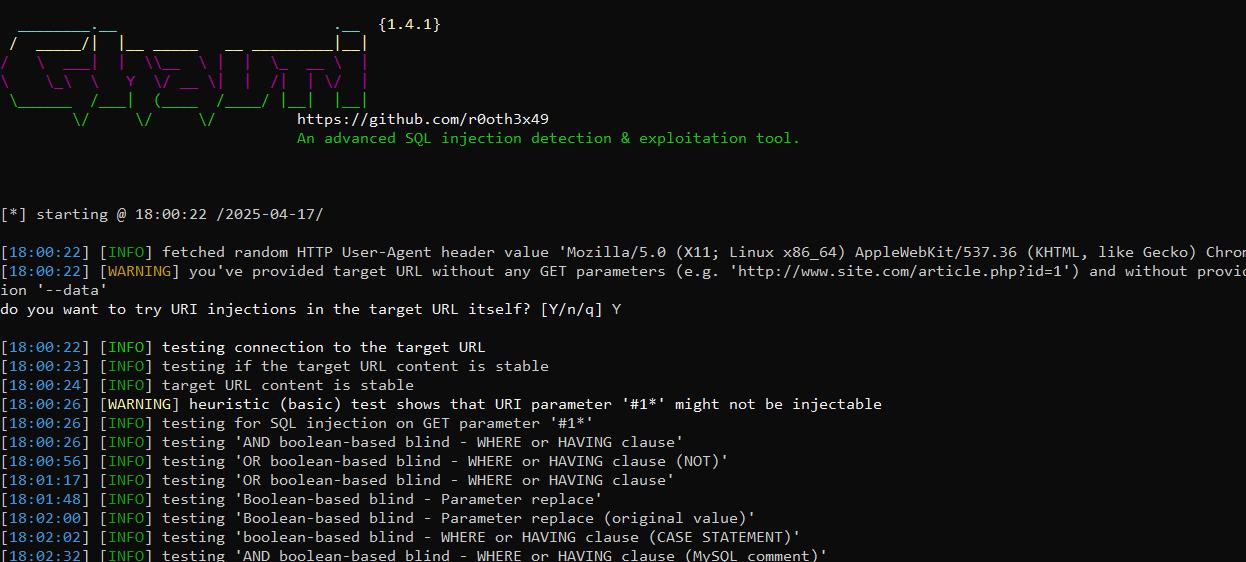 s1n6h/barcha
Barcha è il tuo coltellino svizzero per la ricognizione di SQL Injection 🔍. Scritto in Go, automatizza: Enumerazione Shodan di host SSL 🕵️♂️…
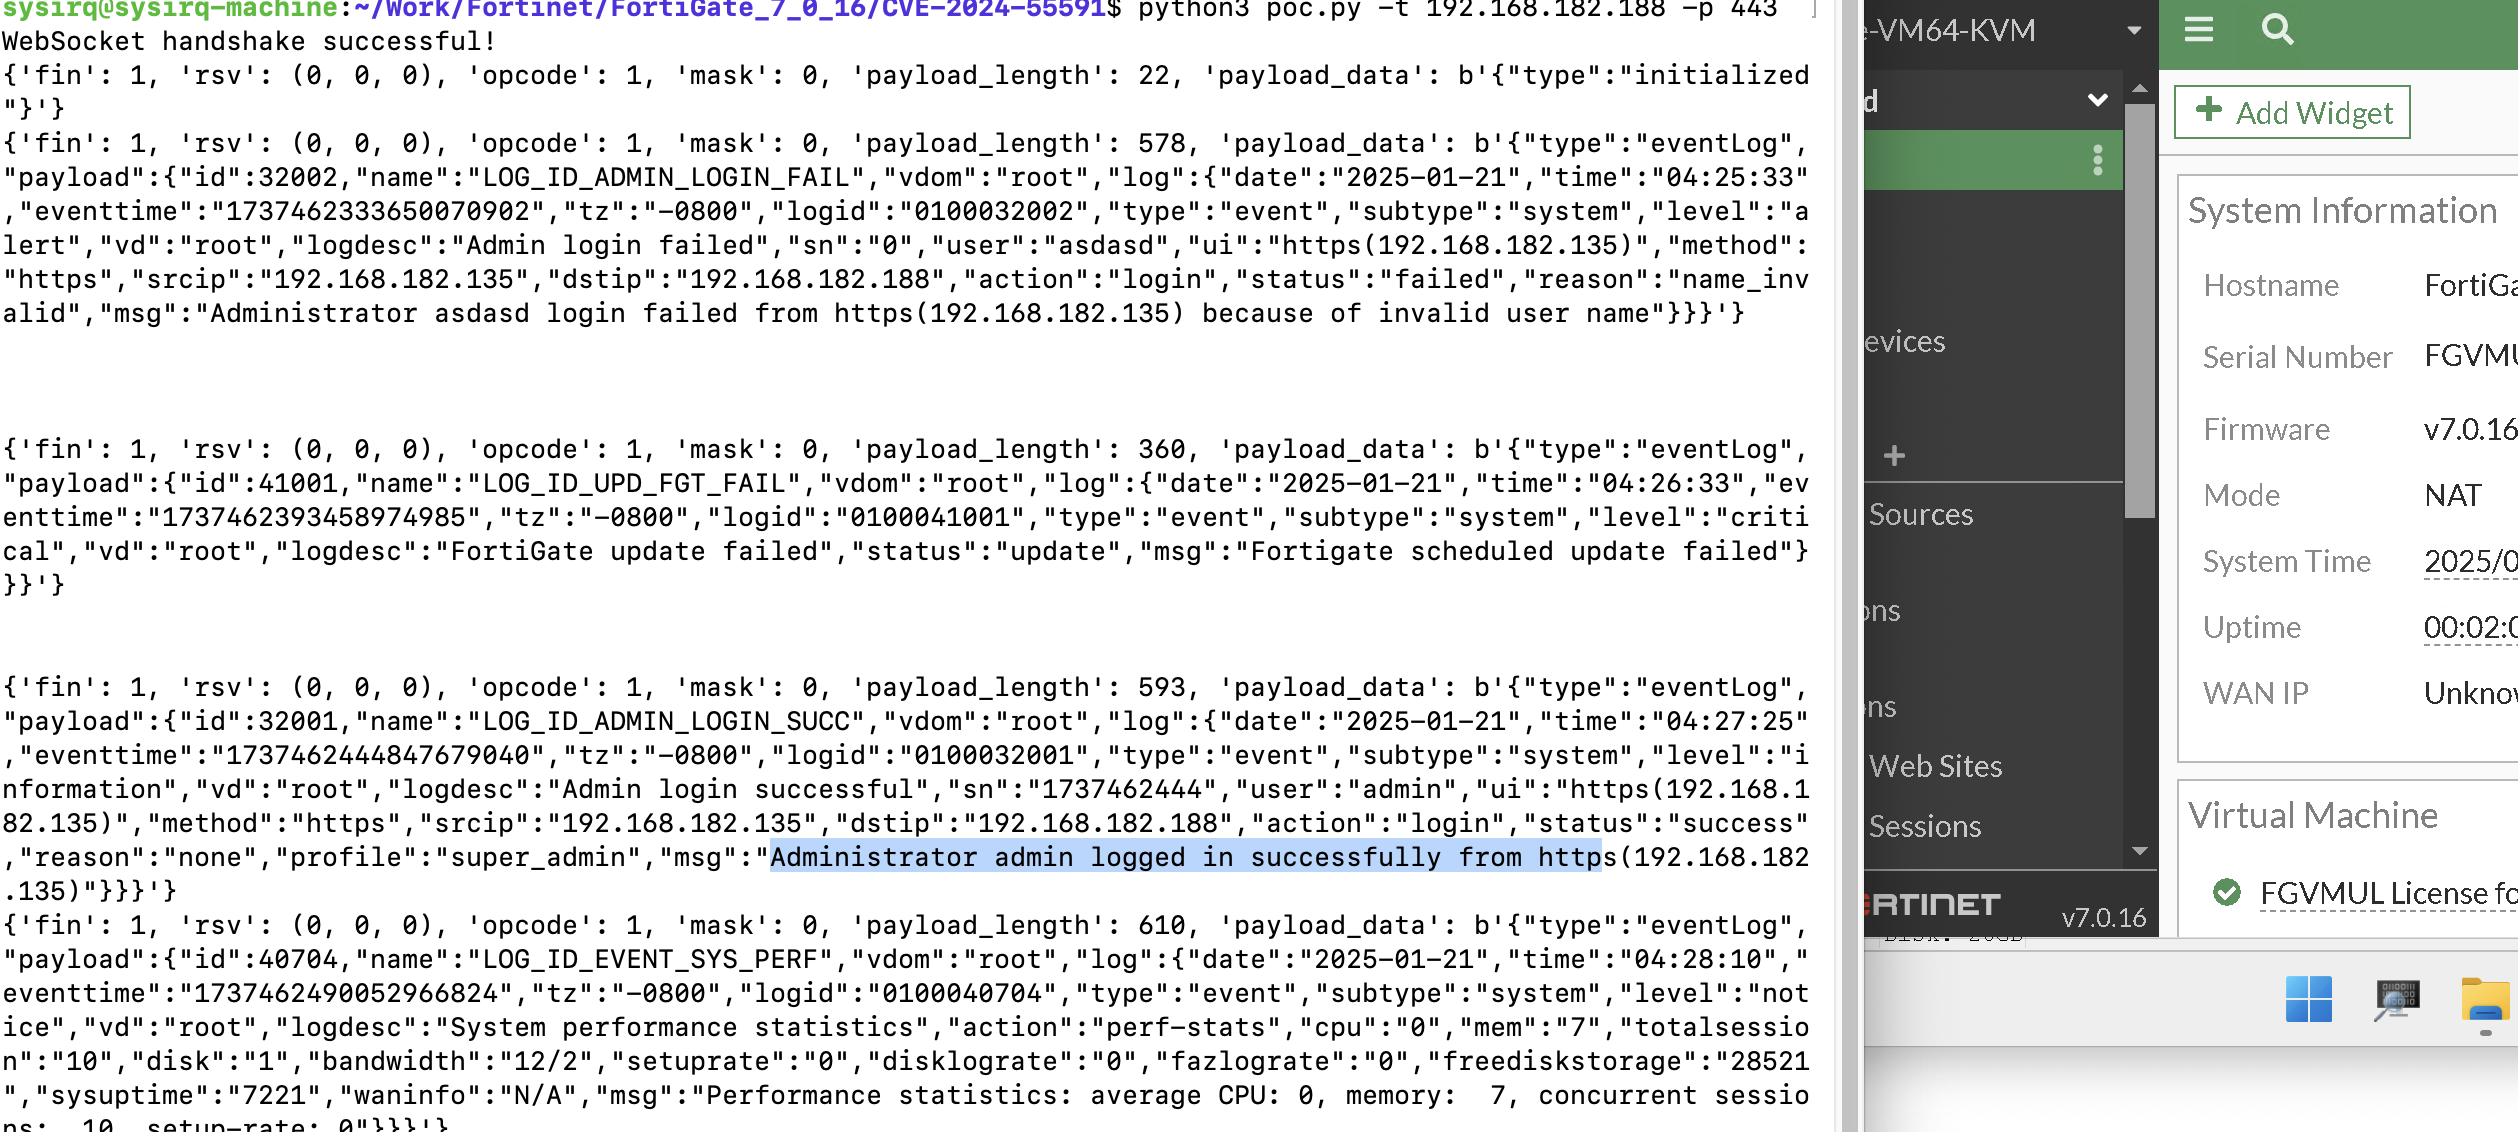 sysirq/fortios-auth-bypass-poc-cve-2024-55591
Exploit proof-of-concept per il bypass dell'autenticazione di FortiOS (CVE-2024-55591) che consente l'accesso non autenticato ai log di sistema…
 horizon3ai/cve-2024-23108
CVE-2024-23108: Fortinet FortiSIEM Iniezione di comandi di secondo ordine non autenticata
 nccgroup/jdser-ngng
Un plugin Burp Extender che deserializza oggetti Java e li codifica in XML utilizzando la libreria Xtream.
 rvzsec/cve-2024-42640
Esecuzione remota di codice non autenticata tramite la libreria Angular-Base64-Upload
 0xjohnnydev/webkit-navigationapi-sop-bypass
Bypass della SOP di WebKit NavigateEvent.canIntercept tramite intercettazione cross-port — iOS 26.3.1 BSI (CVE-2026-20643)
 whitespots/fast-security-scanners
Controlli di sicurezza per le tue ricerche

 zer0sumgam3/cve-2026-66066-poc
PoC per CVE-2026-66066 in Ruby on Rails
 orangmuda/cve-2021-20837
XMLRPC - RCE in MovableTypePoC
 jeromeyoung/log4j2burpscanner
CVE-2021-44228, plugin Burp per log4j2 in versione Java; per il dnslog sono stati selezionati domini che non sono dnslog.cn.
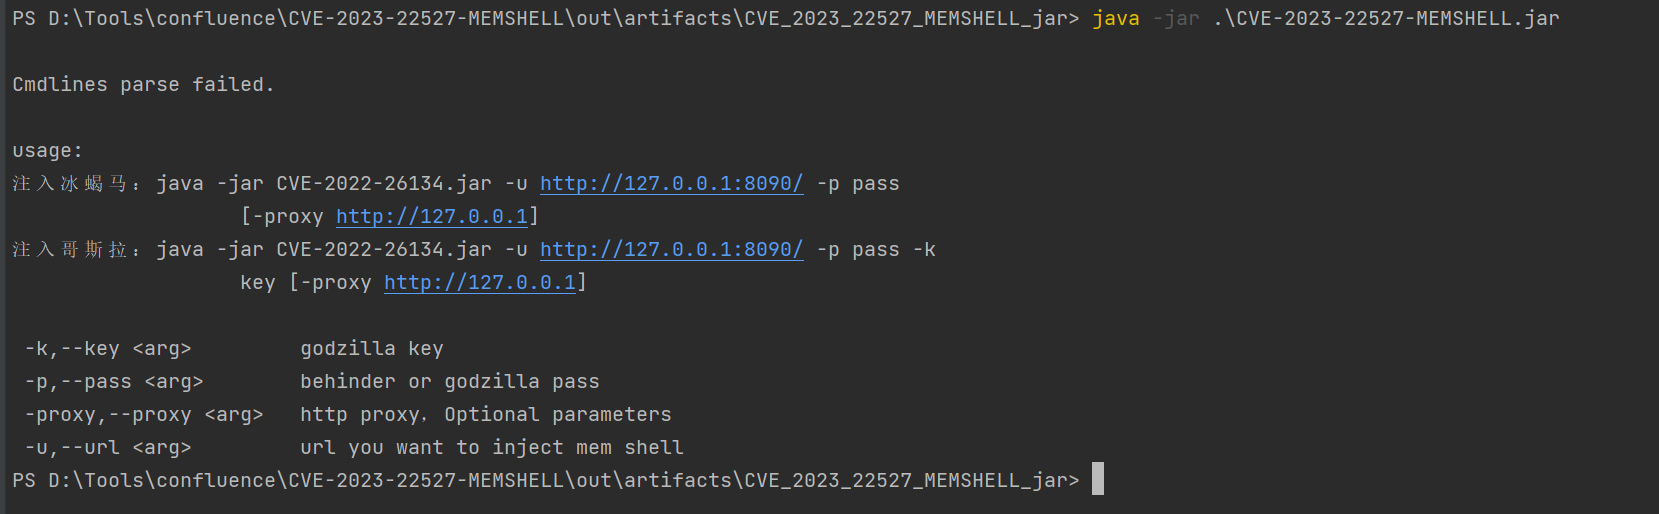 m0untainshley/cve-2023-22527-memshell
confluence CVE-2023-22527 strumento di exploit, supporta iniezione di memory horse 冰蝎/哥斯拉, supporta impostazione proxy http








