
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 mawk0235/cve-2024-24401
Strumento di sfruttamento automatico per CVE-2024-24401.
 horizon3ai/cve-2024-29824
Vulnerabilità di SQL Injection con Esecuzione di Codice in Remoto in Ivanti EPM
 pentestical/cve-2020-9484
Exploit proof-of-concept in Bash per CVE-2020-9484 che consente l'esecuzione remota di codice su Apache Tomcat tramite deserializzazione non sicura…
 b1anda0/cve-2020-8209
Questo script è uno script di rilevamento batch per la vulnerabilità di directory traversal di Citrix XenMobile (CVE-2020-8209).
 shuai06/cve-2022-30525
Script di rilevamento di massa della vulnerabilità di iniezione di comandi remoti nel firewall Zyxel (CVE-2022-30525)
 verctor/nexus_rce_cve-2019-7238
Alcune note di debug ed exploit (non blind)
 rohmatariow/cve-2026-22812-exploit
Toolkit di sfruttamento per CVE-2026-22812 (RCE non autenticata in OpenCode) che fornisce shell interattiva, esecuzione arbitraria di comandi,…
 p3nt3st3r-star/cve-2026-0300-poc
Proof-of-concept per CVE-2026-0300, un buffer overflow critico nel portale User-ID di PAN-OS che consente l'esecuzione remota di codice non…
 wildkindcc/cve-2018-9276
CVE-2018-9276 PRTG < 18.2.39 Iniezione di comandi autenticata (Reverse Shell)
 liangyueliangyue/spring-core-rce
Exploit basato su Python per CVE-2022-22965 (Spring4Shell) con rilevamento della vulnerabilità e iniezione di webshell (Behinder/Godzilla) in…
 mr-xn/cve-2022-40127
Apache Airflow < 2.4.0 DAG example_bash_operator RCE POC
 ilmila/springcss-cve-2014-3625
spring mvc cve-2014-3625
 h4x0r-dz/cve-2024-3656
L'API admin di Keycloak consente agli utenti con privilegi limitati di utilizzare funzioni amministrative.
 boogipop/metabasercetools
CVE-2023-38646 Metabase RCE
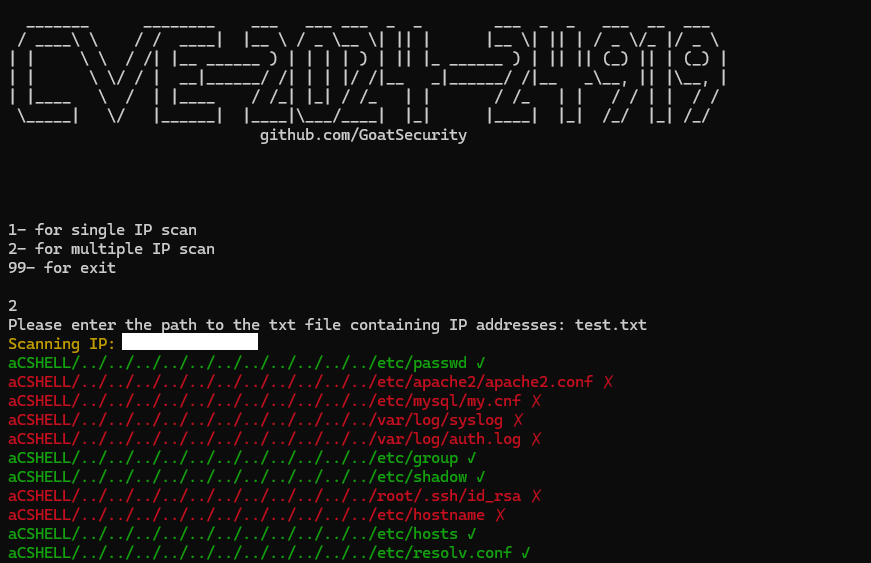 goatsecurity/cve-2024-24919
CVE-2024-24919 exploit
 purplewaveio/cve-2022-25765-pdfkit-exploit-reverse-shell
pdfkit <0.8.6 shell di command injection. Il pacchetto pdfkit dalla versione 0.0.0 è vulnerabile a Command Injection perché l'URL non è adeguatamente…
 eudemonics/scaredycat
Script Python per generare un file MP4 malevolo e avviare un server web CherryPy che ospita una semplice pagina HTML con il file incorporato. Sfrutta…
 emerinohdz/facebrute
Script per il brute forcing di Facebook








