
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 msanft/cve-2025-55182
PoC exploit per CVE-2025-55182, che dimostra l'esecuzione remota di codice nelle React Server Functions tramite inquinamento del prototipo e un…
 t3l3machus/toxssin
Un'interfaccia a riga di comando per l'exploitation di XSS e un generatore di payload.
 knavesec/credmaster
Strumento di password spraying CredKing rifattorizzato e migliorato, utilizza le API FireProx per ruotare gli indirizzi IP, rimanere anonimi e…
 adrmxr/kithack
Pacchetto di strumenti di hacking e generatore di backdoor.
 1n7erface/poclist
Script PoC specifici per vulnerabilità per scoprire e sfruttare difetti RCE, SQLi, XXE, SSRF e di accesso non autorizzato in applicazioni web…
 yeswehack/vulnerable-code-snippets
Frammenti vulnerabili di Twitter
 assetnote/nowafpls
Plugin Burp per bypassare i WAF tramite l'inserimento di dati spazzatura
 albinowax/activescanplusplus
Estensione di Burp Suite che amplia la scansione attiva e passiva con controlli per attacchi host header, XXE, injection di expression language,…
 icex0/wp2shell-poc
wp2shell (CVE-2026-63030 & CVE-2026-60137) - catena RCE completa
 veracode-research/rogue-jndi
Un server LDAP malevolo per attacchi di injection JNDI
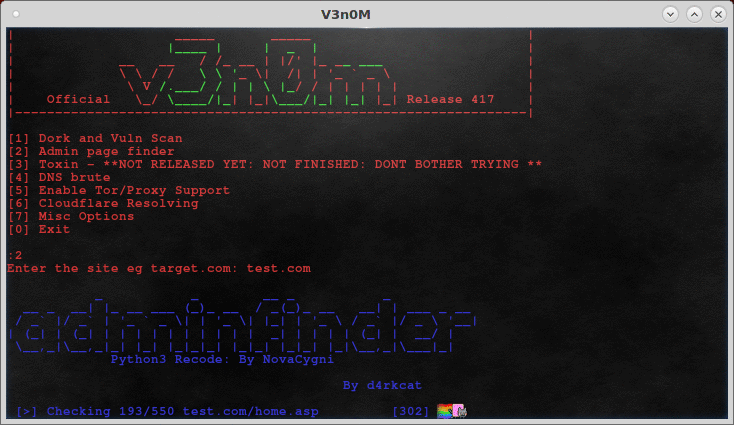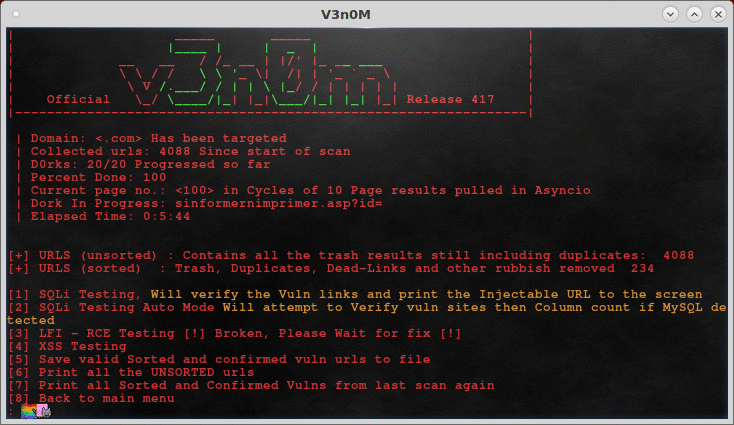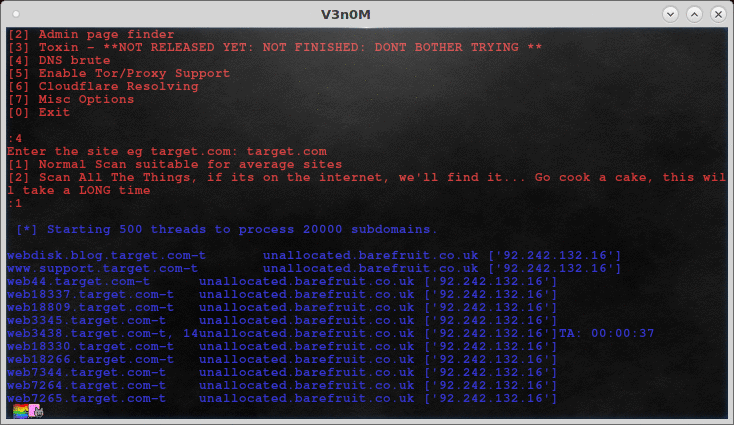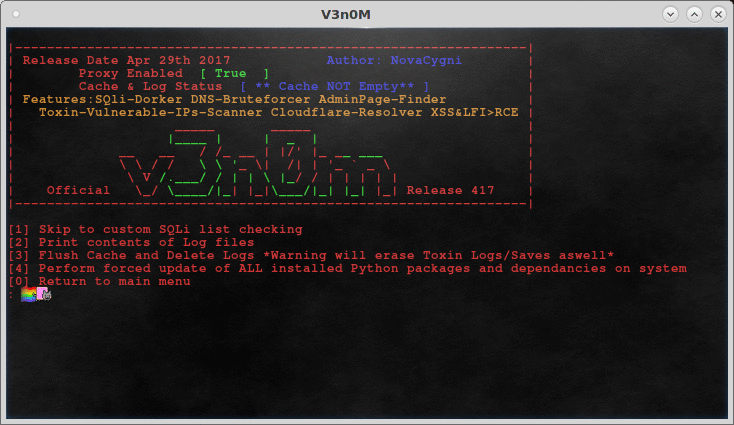 v3n0m-scanner/v3n0m-scanner
Popolare scanner di Pentesting in Python3.6 per SQLi/XSS/LFI/RFI e altre vulnerabilità
 portswigger/xss-cheatsheet-data
Dataset JSON con contributi della community di vettori di payload XSS che alimenta il cheat sheet XSS di PortSwigger, con metadati di supporto…
 qi4l/jyso
Framework dual-purpose per iniezione JNDI e sfruttamento della deserializzazione Java con capacità di bypass avanzate per WAF, RASP e versioni JDK…
 depthfirstdisclosures/nginx-rift
Exploit RCE di NGINX
 alisamtechnology/atscan
Ricerca avanzata di dork e scanner di exploit di massa
 janusec/janusec
Gateway applicativo unificato che fornisce proxy inverso, difesa WAF, difesa CC, autenticazione OAuth2, automazione dei certificati ACME e GSLB per…
 mubix/shellshocker-pocs
Raccolta di Proof of Concept e Potenziali Target per #ShellShocker
 wireghoul/htshells
Shell htaccess autocontenute e attacchi








