
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 cosad3s/cve-2022-35914-poc
Exploit proof-of-concept per CVE-2022-35914, una vulnerabilità di command injection in GLPI tramite uno script di una libreria di terze parti. Esegue…
 gursev/flash-xdomain-xploit
Proof of Concept in ActionScript per eseguire letture cross-domain
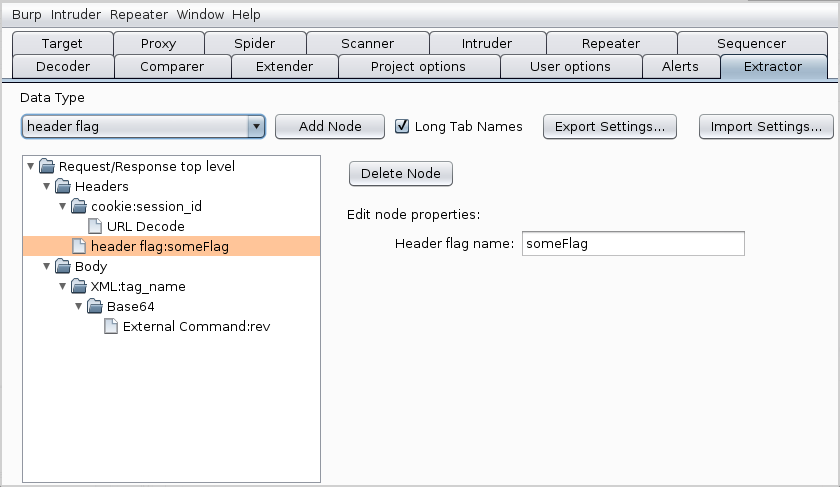 nccgroup/extractor
L'estensione aggiunge una nuova scheda in Burp Suite chiamata Extractor.
 jas502n/burpsuite-plugin
Plugin per BurpSuite (Pentester)
 eqstlab/cve-2024-46538
Exploit di PfSense Stored XSS che porta all'esecuzione arbitraria di codice
 nxtexploit/cve-2022-26134
Atlassian Confluence (CVE-2022-26134) - Esecuzione di codice in remoto non autenticata (RCE)
 sailay1996/cve-2025-53772
poc per cve-2025-53772
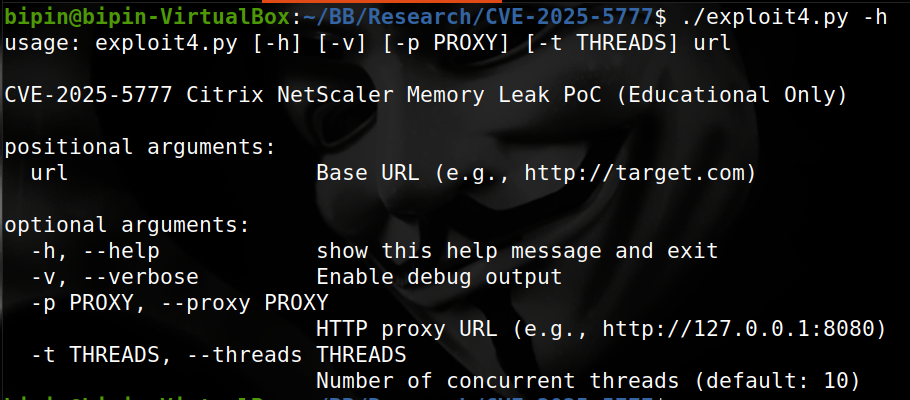 win3zz/cve-2025-5777
CVE-2025-5777 (CitrixBleed 2) - Vulnerabilità critica di perdita di memoria che colpisce i dispositivi Citrix NetScaler ADC e Gateway
 seed1337/cve-2024-24919-poc
Proof-of-concept exploit per CVE-2024-24919, una vulnerabilità di lettura arbitraria di file non autenticata nei dispositivi Check Point SSL VPN.…
 brianwrf/cve-2018-11788
Vulnerabilità XXE di Apache Karaf (CVE-2018-11788)
 johnhammond/cve-2012-2982
Un exploit replicato in Python per l'esecuzione di codice in remoto in Webmin 1.580 /file/show.cgi
 0xf4n9x/cve-2022-46169
CVE-2022-46169 Cacti remote_agent.php Iniezione di comandi non autenticata.
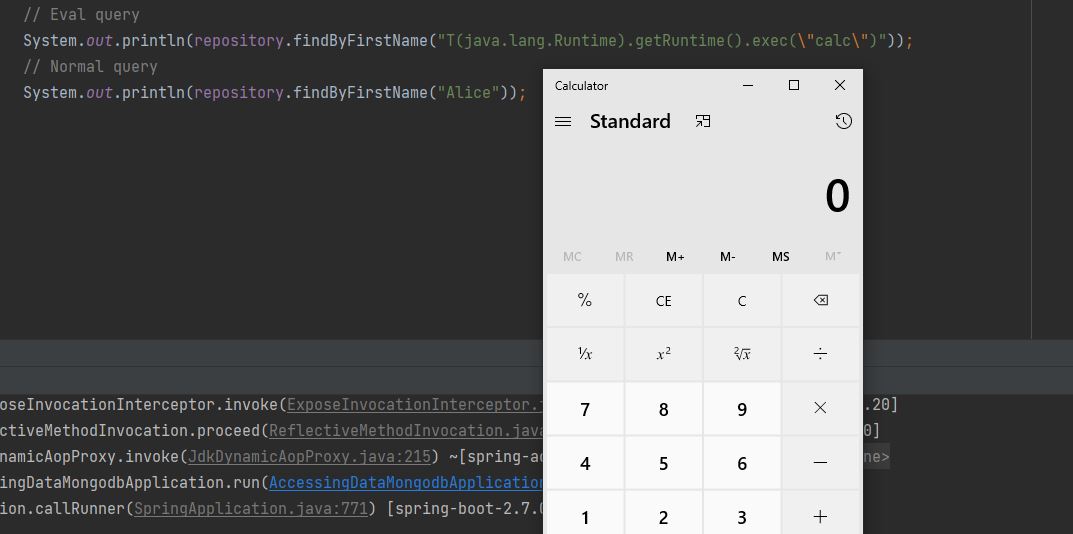 trganda/cve-2022-22980
Exploit proof-of-concept per CVE-2022-22980 che prende di mira Spring Data MongoDB. Dimostra l'esecuzione remota di codice tramite query MongoDB…
 muirlandoracle/cve-2019-15107
Implementazione Python di un exploit di esecuzione remota di codice che mira a Webmin versioni 1.890-1.920 (CVE-2019-15107). Sfruttamento…
 eliuha/webdav_exploit
Un exploit per Microsoft IIS 6.0 CVE-2017-7269
 syriusbughunt/cve-2018-14667
Tutto su CVE-2018-14667; Da cos'è a come sfruttarlo con successo.
 alcaparra/cve-2022-26138
Atlassian Questions Password hardcodata (CVE-2022-26138)
 motikan2010/cve-2021-29447
WordPress - XXE autenticato (CVE-2021-29447)








