
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 1337g/cve-2017-10271
CVE-2017-10271 WEBLOGIC RCE (TESTATO)
 rabidwh0re/reality_smasher
vRealize RCE + Privesc (CVE-2021-21975, CVE-2021-21983, CVE-0DAY-?????)
 jas502n/cve-2020-10199
Collezione di exploit PoC per le vulnerabilità di Nexus Repository Manager 3 (CVE-2020-10199, CVE-2020-10204, CVE-2020-11444) che consentono…
 4nth0ny1130/spring4shell_behinder
CVE-2022-22965 scrivere lo script webshell Ice Scorpion
 ikkisoft/parrotng
Strumento basato su Java per rilevare file Adobe Flex SWF vulnerabili a CVE-2011-2461, utilizzabile come utilità da riga di comando o come plugin di…
 dunderhay/cve-2020-5902
Script di exploit Python per CVE-2020-5902 (F5 BIG-IP) che supporta la lettura di file locali e l'esecuzione remota di codice tramite richieste HTTP…
 pilfer/idictpy
Uno script Python da hacker tutto incazzato e 100% verificato per trasformare gli Apple ID in apple crisp #nicememe
 striga-ai/cve-2026-23918
Double-free nella pulizia dello stream di mod_http2 di Apache httpd che porta a RCE pre-autenticazione.
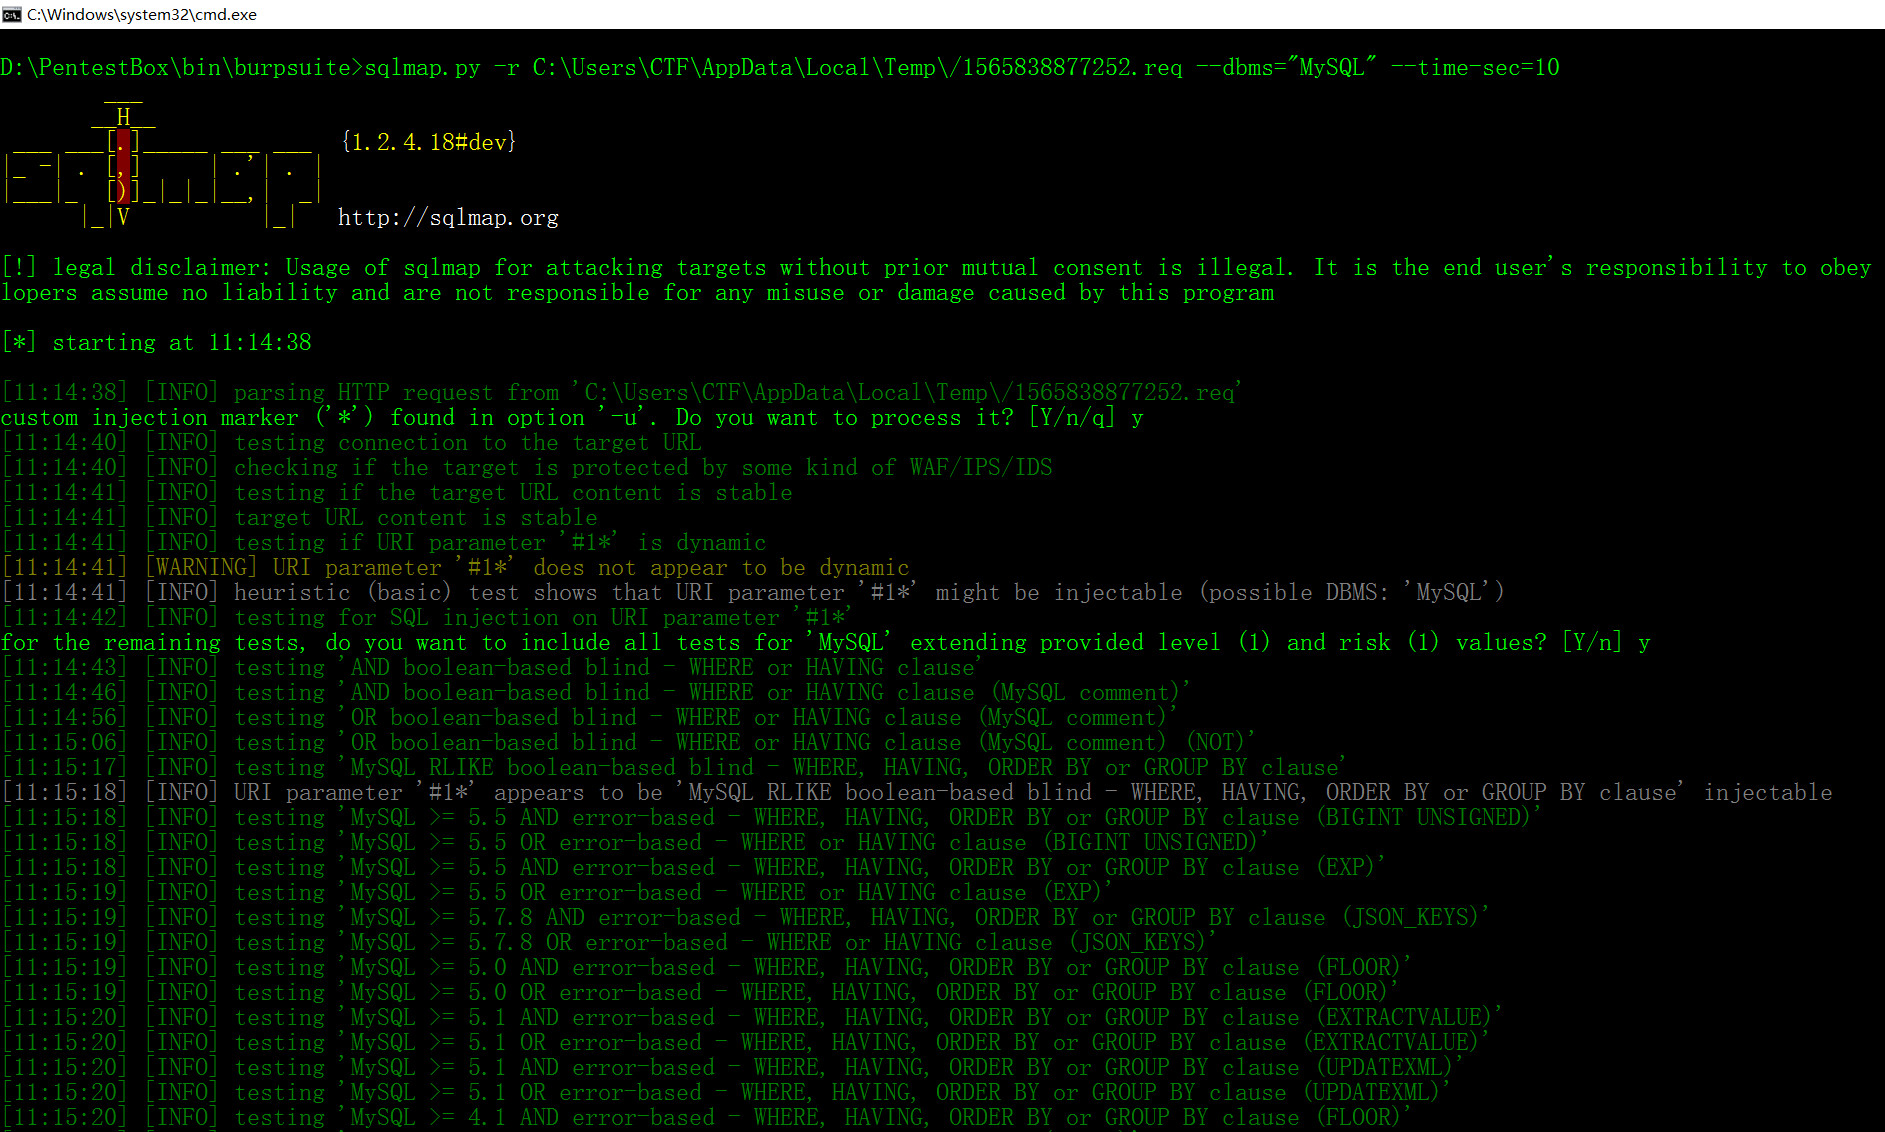 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 eqstlab/cve-2026-85706
PoC e laboratorio Docker per CVE-2026-85706, una lettura arbitraria di file non autenticata in GitLab CE/EE tramite il bypass della rotta API dei…
 ambionics/prestashop-exploits
Raccolta di exploit/POC per le vulnerabilità dei cookie di PrestaShop (CVE-2018-13784)
 rickgeex/proxylogon
ProxyLogon è il nome generico formale per CVE-2021-26855, una vulnerabilità su Microsoft Exchange Server che consente a un attaccante di bypassare…
 fairyming/cve-2020-8840
PoC exploit per CVE-2020-8840: iniezione JNDI che porta all'esecuzione remota di codice in FasterXML jackson-databind. Include configurazione…
 frostb1ten/cve-2024-24576-poc
Esempio di caso d'uso di CVE-2024-24576.
 dor-tumarkin/cve-2021-25641-proof-of-concept
Apache/Alibaba Dubbo <= 2.7.3 Codice PoC per CVE-2021-25641 RCE tramite deserializzazione di dati non attendibili; interessa le versioni <= 2.7.6 con…
 horizon3ai/cve-2022-28219
PoC per ManageEngine ADAudit Plus CVE-2022-28219
 seccoder-security-lab/spring-cloud-netflix-hystrix-dashboard-cve-2021-22053
Vulnerabilità di risoluzione del template della dashboard Hystrix di Spring Cloud Netflix CVE-2021-22053
 shaniidev/bug-reaper
Web2 bug bounty Agent Skill — basato su evidenze, niente fuffa AI. Copre 18 classi di vulnerabilità su HackerOne, Bugcrowd, Intigriti e YesWeHack.








