
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit
 puzzlepeaches/log4junifi
Sfruttamento di CVE-2021-44228 in Unifi Network Application per l'esecuzione remota di codice e altro.
 jbaines-r7/through_the_wire
Exploit proof-of-concept per CVE-2022-26134 (iniezione OGNL in Atlassian Confluence). Fornisce reverse shell e lettore di file in memoria per target…
 saelo/cve-2018-4233
Exploit per CVE-2018-4233, un bug di ottimizzazione JIT di WebKit utilizzato durante Pwn2Own 2018
 ultramangaia/xiaomi_mi_wifi_r3g_vulnerability_poc
Un bypass di accesso(CVE-2019-18371) e una vulnerabilità di iniezione di comandi(CVE-2019-18370) nel router Xiaomi R3G fino alla versione 2.28.23.
 takito1812/web-hacking-playground
Applicazione web con vulnerabilità trovate in casi reali, sia in pentest che in programmi Bug Bounty.
 k8gege/ciscoexploit
Cisco Exploit (CVE-2019-1821 Esecuzione di codice in remoto Cisco Prime Infrastructure/CVE-2019-1653/Cisco SNMP RCE/Dump password Cisco RV320)
 orwagodfather/xss-payloads
Collezione curata di payload XSS per test di sicurezza web, test di penetrazione e validazione manuale delle vulnerabilità di cross-site scripting.
 mpgn/cve-2019-5418
CVE-2019-5418 - Divulgazione del contenuto dei file su Ruby on Rails
 census/whatsapp-mitd-mitm
PoC e strumenti per lo sfruttamento di CVE-2020-6516 (Chrome) e CVE-2021-24027 (WhatsApp)
 y4er/cve-2020-2883
WebLogic coherence.jar RCE
 pyroxenites/s2-062
POC di verifica dell'esecuzione remota di codice S2-062 CVE-2021-31805
 an0nlk/nosql-mongodb-injection-username-password-enumeration
Usando questo script, puoi enumerare nomi utente e password di applicazioni web vulnerabili a injection Nosql (mongodb).
 airboi/cve-2020-17144-exp
Exchange2010 RCE autorizzato
 jas502n/cve-2019-3396
Vulnerabilità RCE non autorizzata in Confluence (CVE-2019-3396)
 bo0om/cve-2017-5124
Chrome < 62 uxss exploit (CVE-2017-5124)
 mistymntncop/cve-2022-1802
Proof-of-concept exploit code per le CVE di Firefox (2022-1802, 1529, 2200) che prendono di mira la versione 100.0.1 su Windows, dimostrando tecniche…
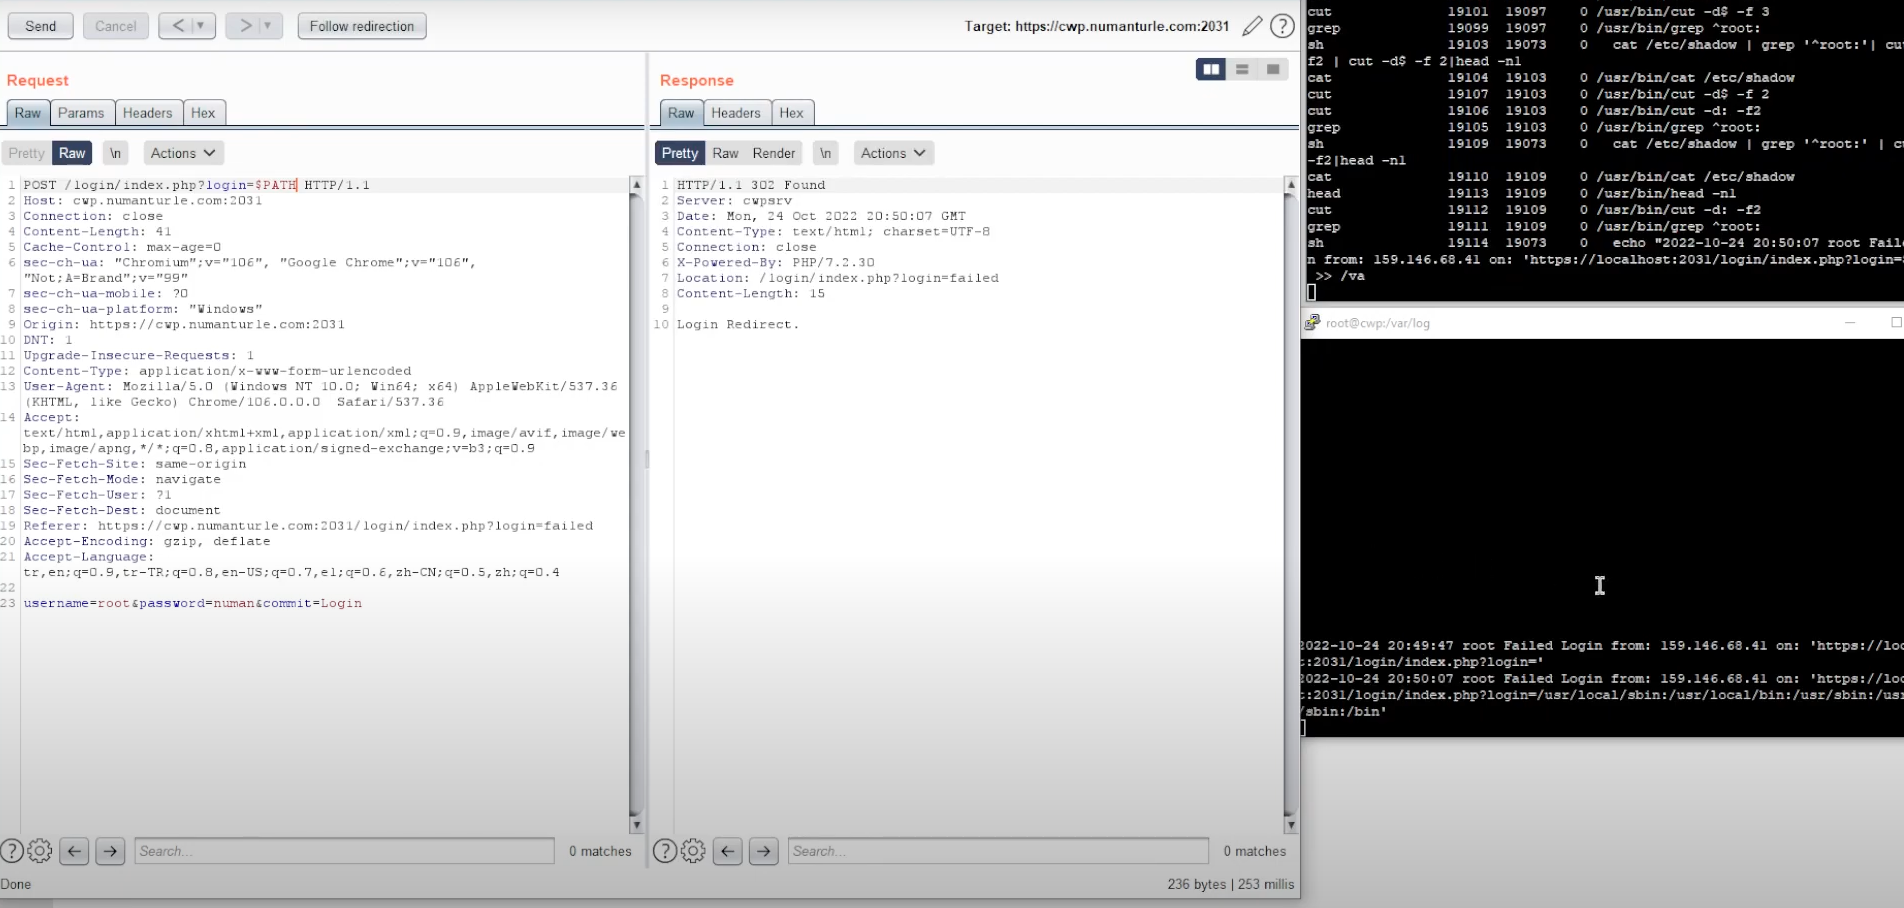 numanturle/cve-2022-44877
Proof-of-concept di exploit per CVE-2022-44877, un'esecuzione remota di codice non autenticata in Centos Web Panel 7 (< 0.9.8.1147) tramite injection…
 mpgn/cve-2019-19781
CVE-2019-19781 - Exploit di esecuzione di codice remoto su Citrix ADC Netscaler








