
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 lourc0d3/cve-2024-4367-poc
CVE-2024-4367 & CVE-2024-34342 Prova di concetto
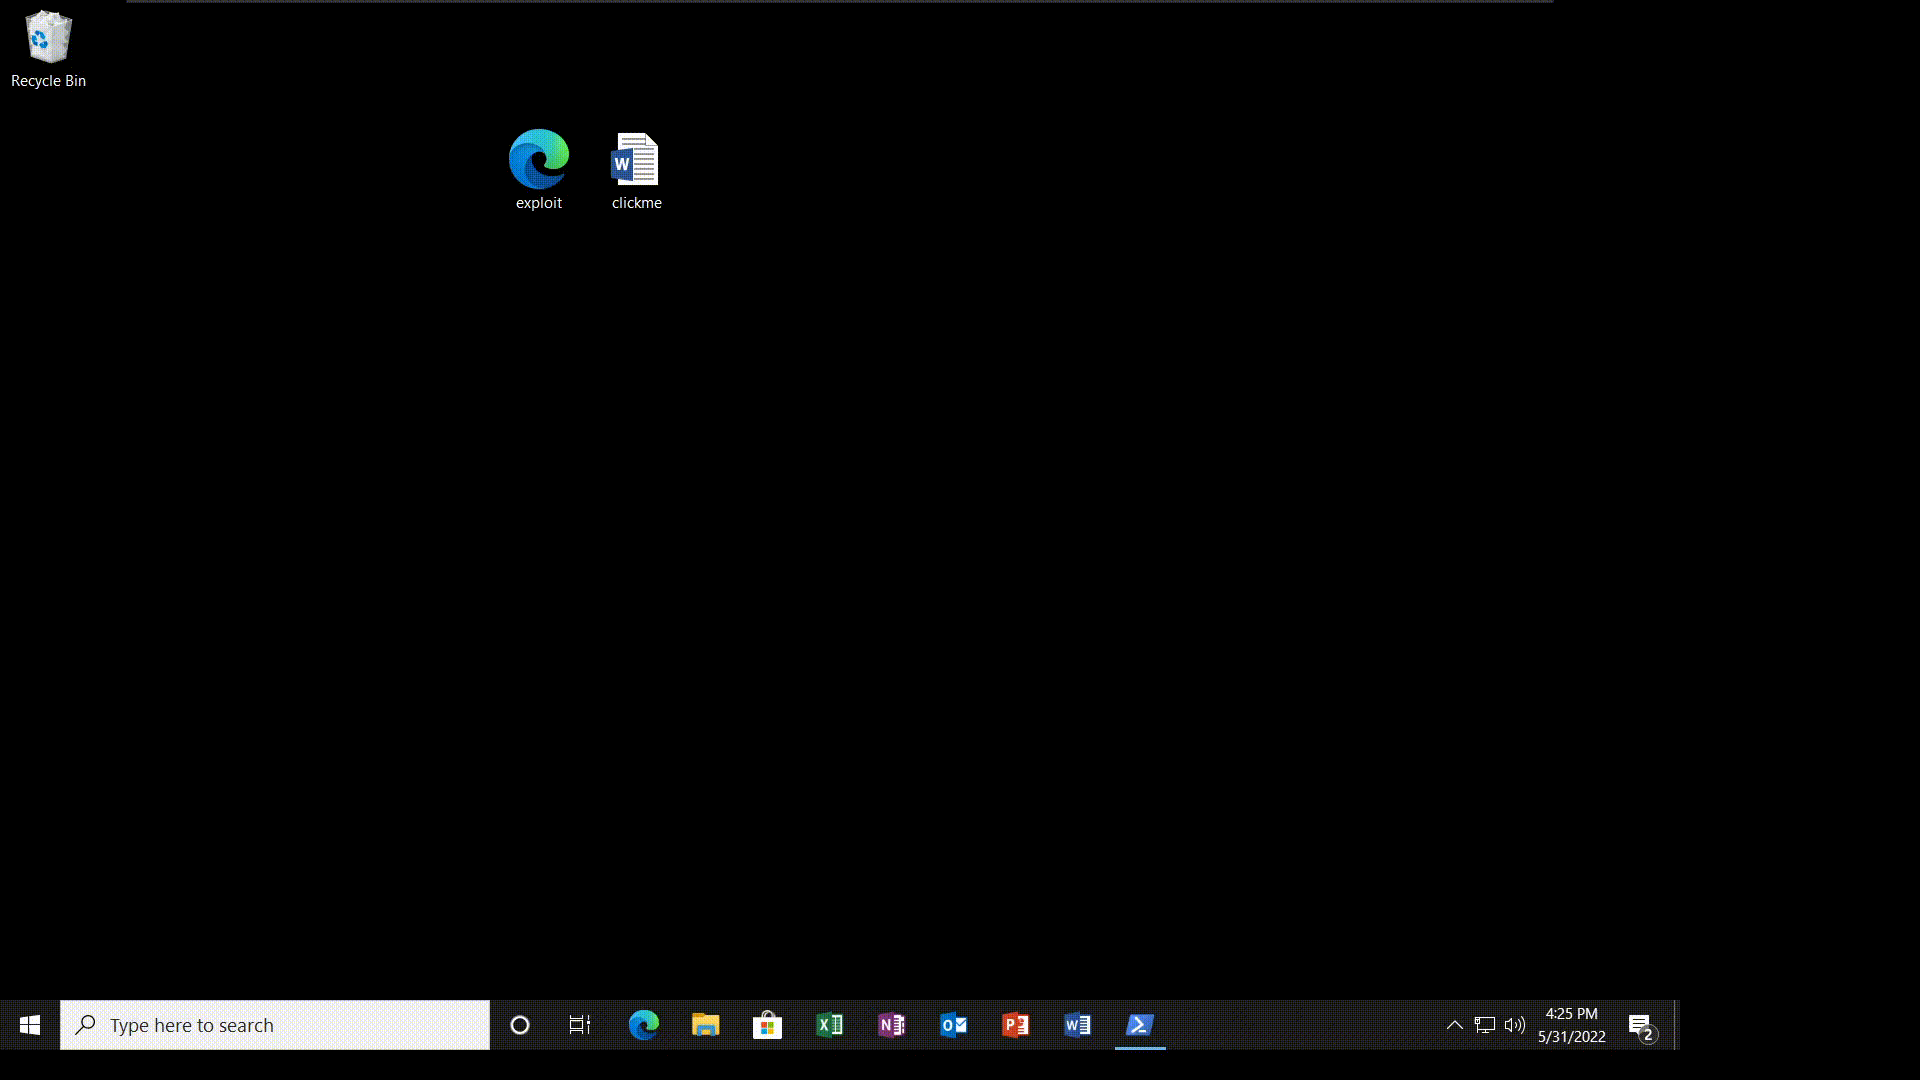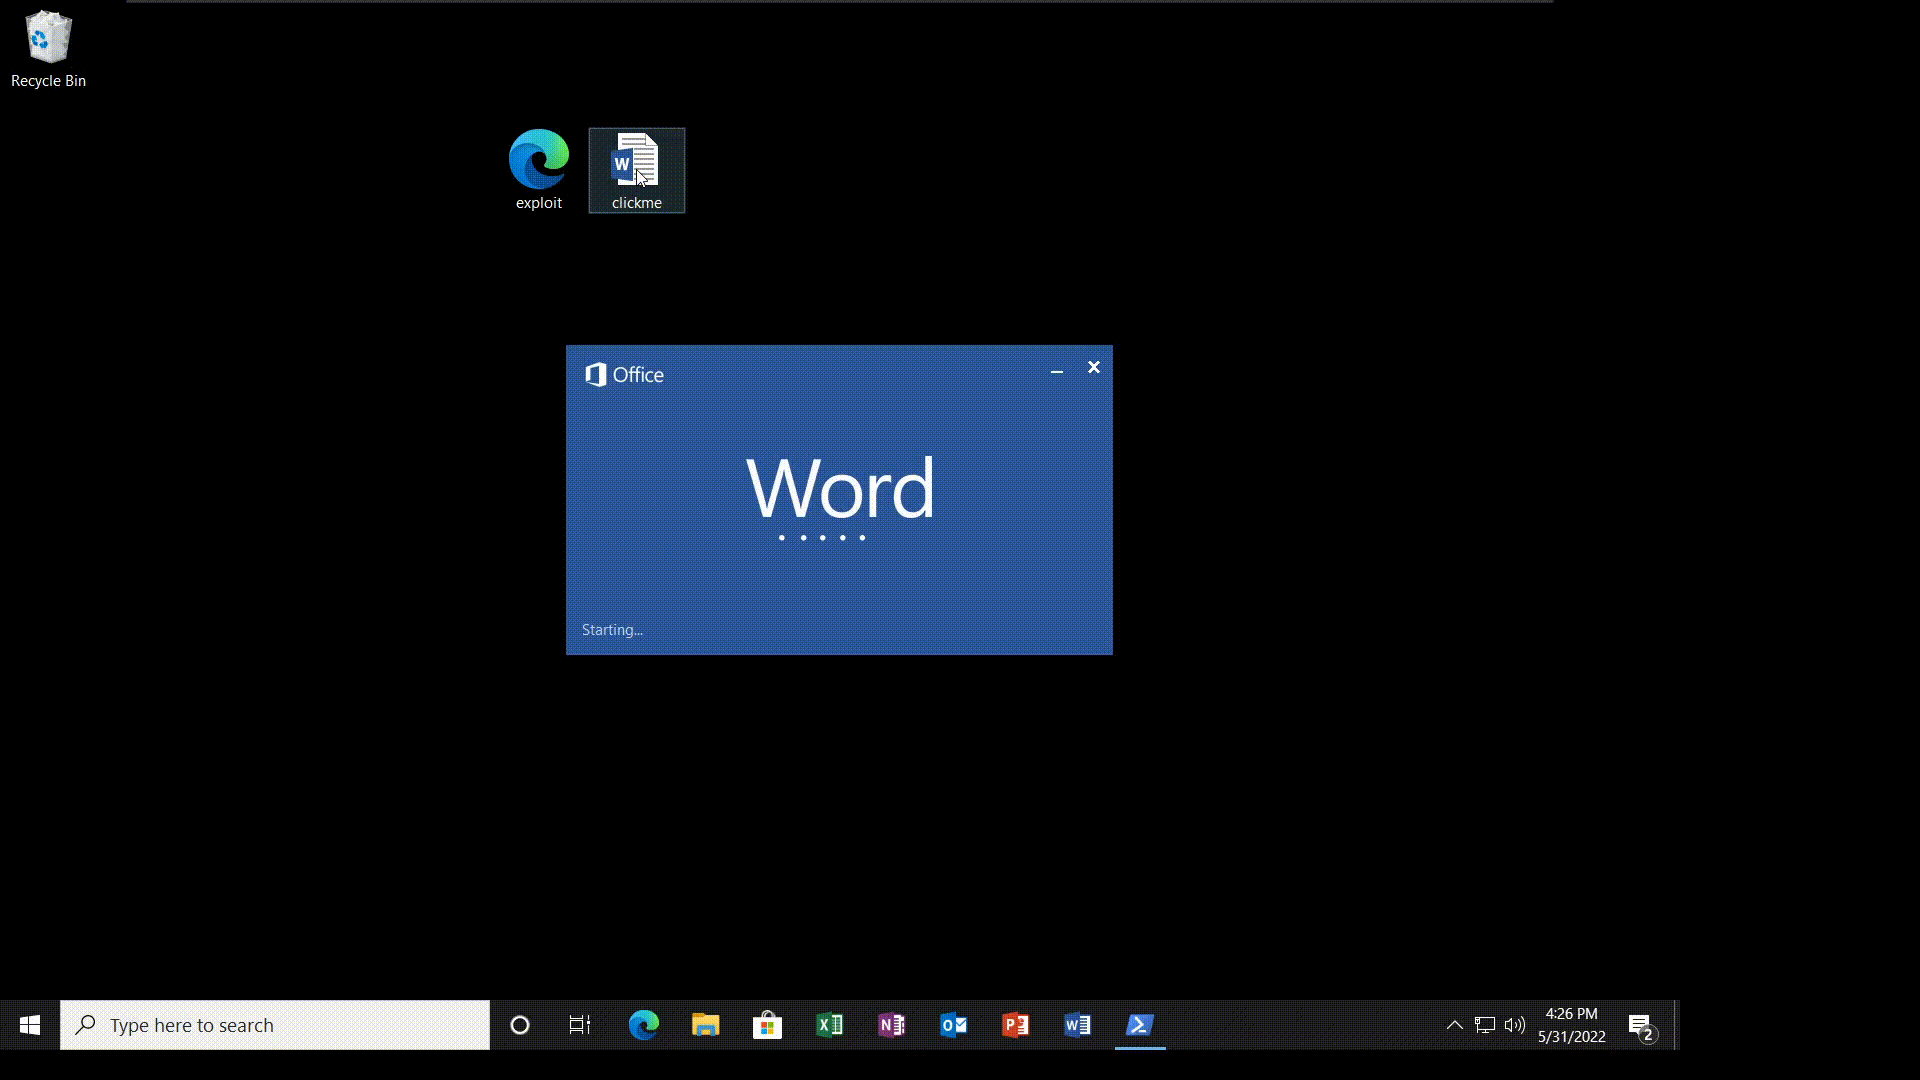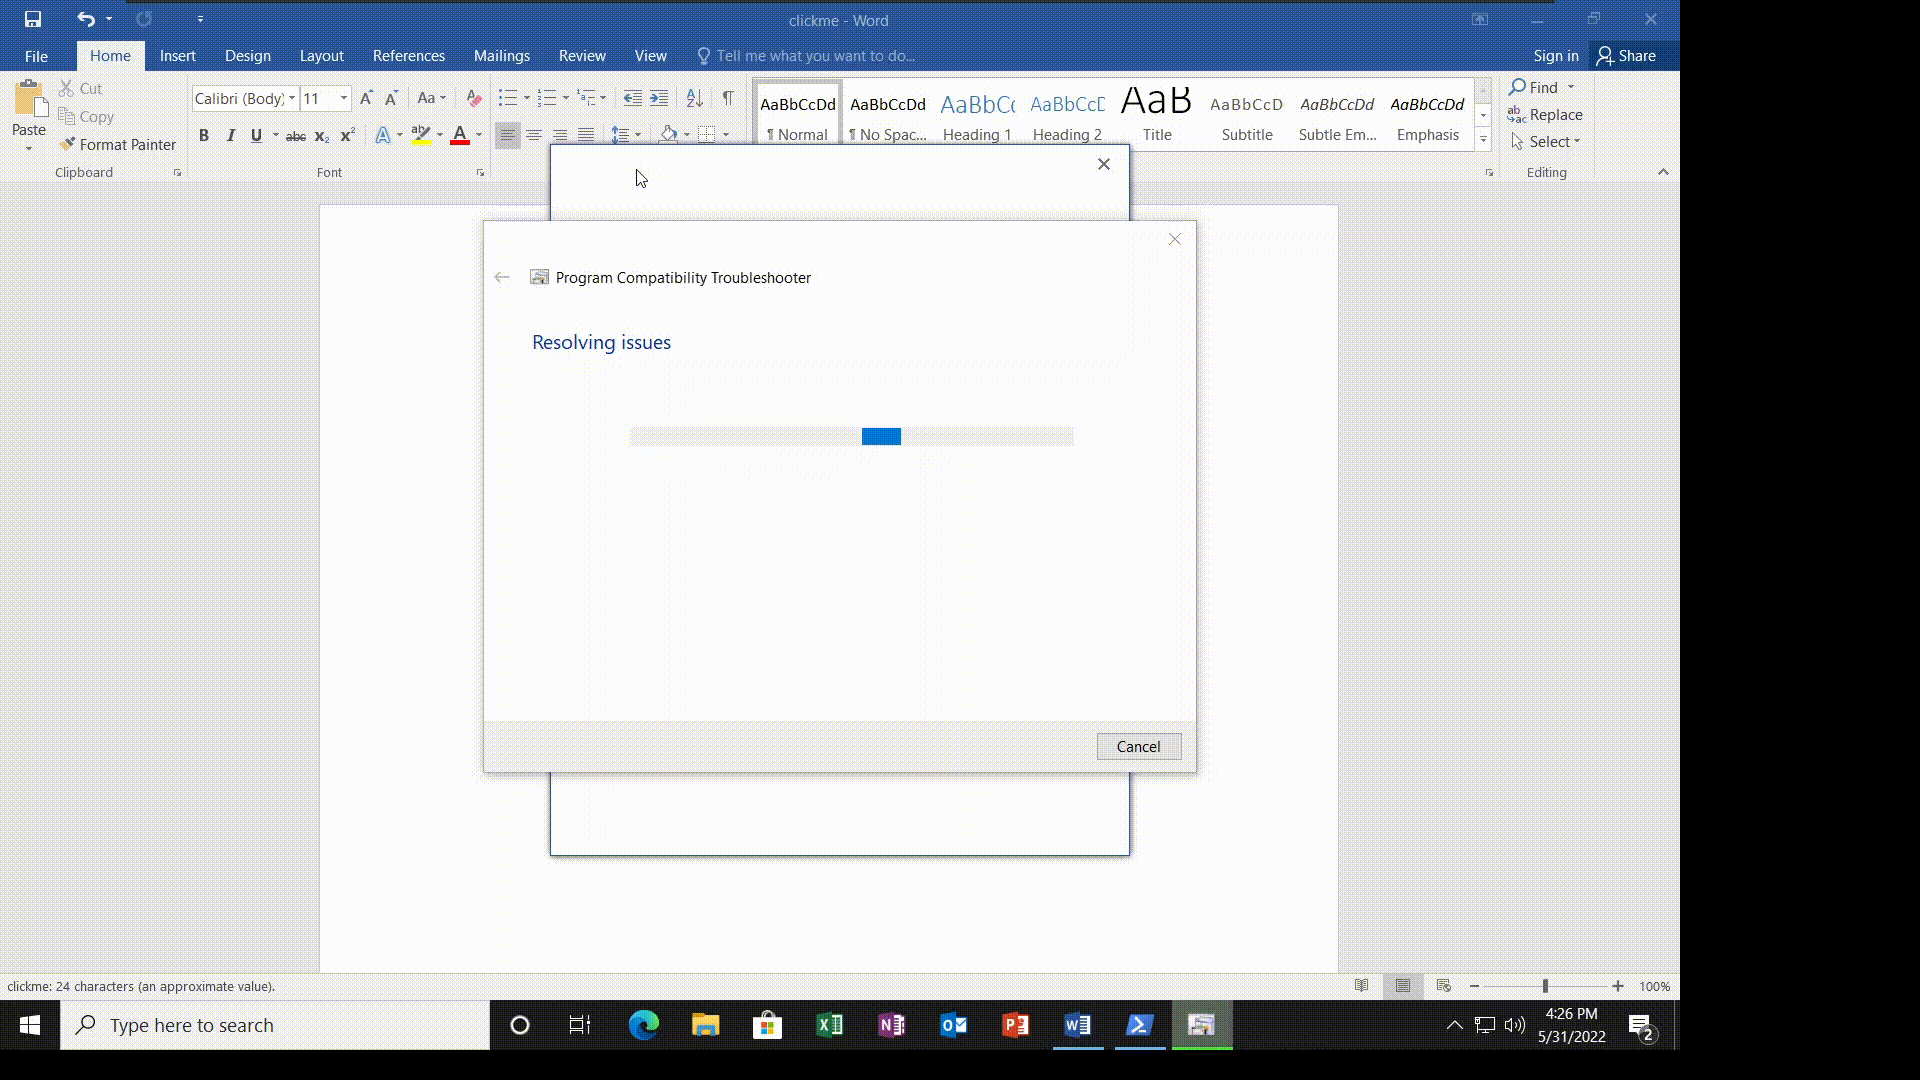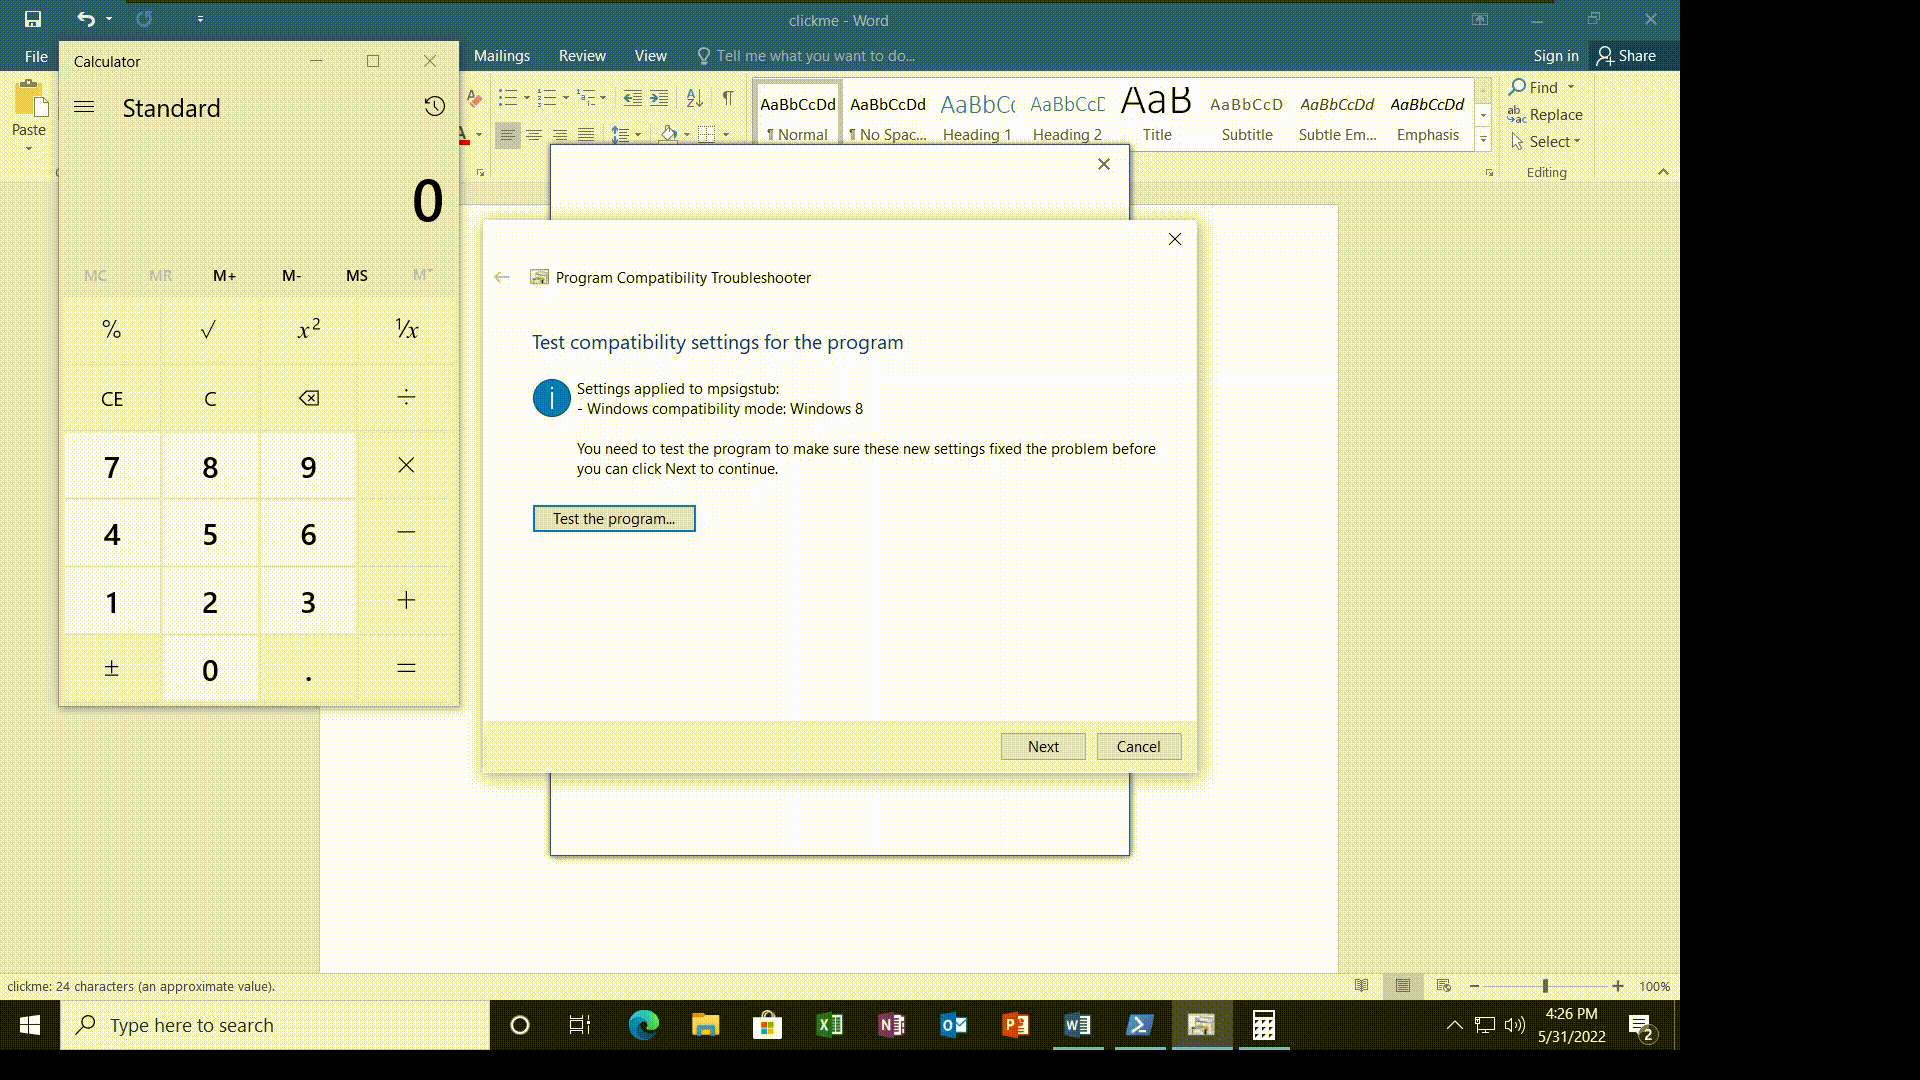 onecloudemoji/cve-2022-30190
CVE-2022-30190 Follina POC
 appsecco/dvcsharp-api
Applicazione C# Dannatamente Vulnerabile (API)
 tuhinshubhra/shellstack
Uno strumento basato su PHP che ti aiuta a gestire efficientemente tutti i tuoi siti web backdoorati.
 sma11new/poclist
Collezione di POC ed EXP per vulnerabilità, in continuo aggiornamento. Apache Druid - Lettura arbitraria di file (CVE-2021-36749), Confluence RCE…
 mrd0x/webview2-cookie-stealer
Inietta un keylogger JavaScript nelle pagine WebView2 per catturare le sequenze di tasti ed esfiltrare i cookie dalle sessioni di autenticazione…
 ethicalhackingplayground/tproxer
Un'estensione di Burp Suite progettata per automatizzare il processo di individuazione di SSRF basato sul percorso del proxy inverso.
 milo2012/cve-2018-13382
CVE-2018-13382
 ivan-sincek/forbidden
Supera i codici di stato di risposta HTTP 4xx e altro. Lo strumento è basato su Python Requests, PycURL e HTTP Client.
 convisolabs/cve-2024-43044-jenkins
Exploit per la vulnerabilità CVE-2024-43044 in Jenkins
 theori-io/chakra-2016-11
Exploit di prova di concetto per i bug di Edge (CVE-2016-7200 e CVE-2016-7201)
 mr-r3bot/gitlab-cve-2021-22205
Exploit di esecuzione remota di codice non autenticato per versioni GitLab < 13.10.3, che sfrutta l'analisi delle annotazioni DjVu di ExifTool per…
 esmog/nodexp
NodeXP - Uno strumento di Server Side Javascript Injection in grado di rilevare e sfruttare vulnerabilità Node.js
 hosch3n/proxyvulns
[ProxyLogon] CVE-2021-26855 & CVE-2021-27065 Exploit del bug RawIdentity corretto. [ProxyOracle] CVE-2021-31195 & CVE-2021-31196 Catene di exploit.…
 offxec/thedoc
Automatizza lo sfruttamento dell'iniezione SQL con SQLMAP, esegue crawling per vulnerabilità, estrae credenziali del database, trova pagine di login…
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE noto anche come msdt follina
 watchtowrlabs/citrix-virtual-apps-xen-exploit
Citrix Virtual Apps and Desktops (XEN) RCE non autenticata
 bishopfox/json-interop-vuln-labs
Laboratori complementari a "An Exploration of JSON Interoperability Vulnerabilities"








