
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 w01fh4cker/cve-2023-46747-rce
Exploit per CVE-2023-46747, una vulnerabilità di esecuzione remota di codice in F5 BIG-IP, che consente la creazione non autorizzata di utenti e…
 brutelogic/unkover
Tester di bypass degli accessi 403/401 in Bash che sonda un URL con spoofing degli header, manomissione del metodo, normalizzazione del percorso e…
 euphrat1ca/cve-2020-0618
RCE in SQL Server Reporting Services (CVE-2020-0618)
 h4x0r-dz/cve-2024-23897
Exploit Python per Jenkins CVE-2024-23897: lettura arbitraria di file tramite il parsing CLI args4j, che consente RCE. Scansiona gli host ed estrae…
 exodusintel/chromium-941743
Chrome v8 1Day Exploit di István Kurucsai
 ynsmroztas/keysniper
**CVE-2026-18963** — acquisizione non autenticata dell'account Keycloak tramite il flusso di reimpostazione delle credenziali.
 s0md3v/shiva
Exploit DOS migliorato per siti WordPress (CVE-2018-6389)
 hacksysteam/cve-2022-28672
Exploit per esecuzione remota di codice su Foxit PDF Reader
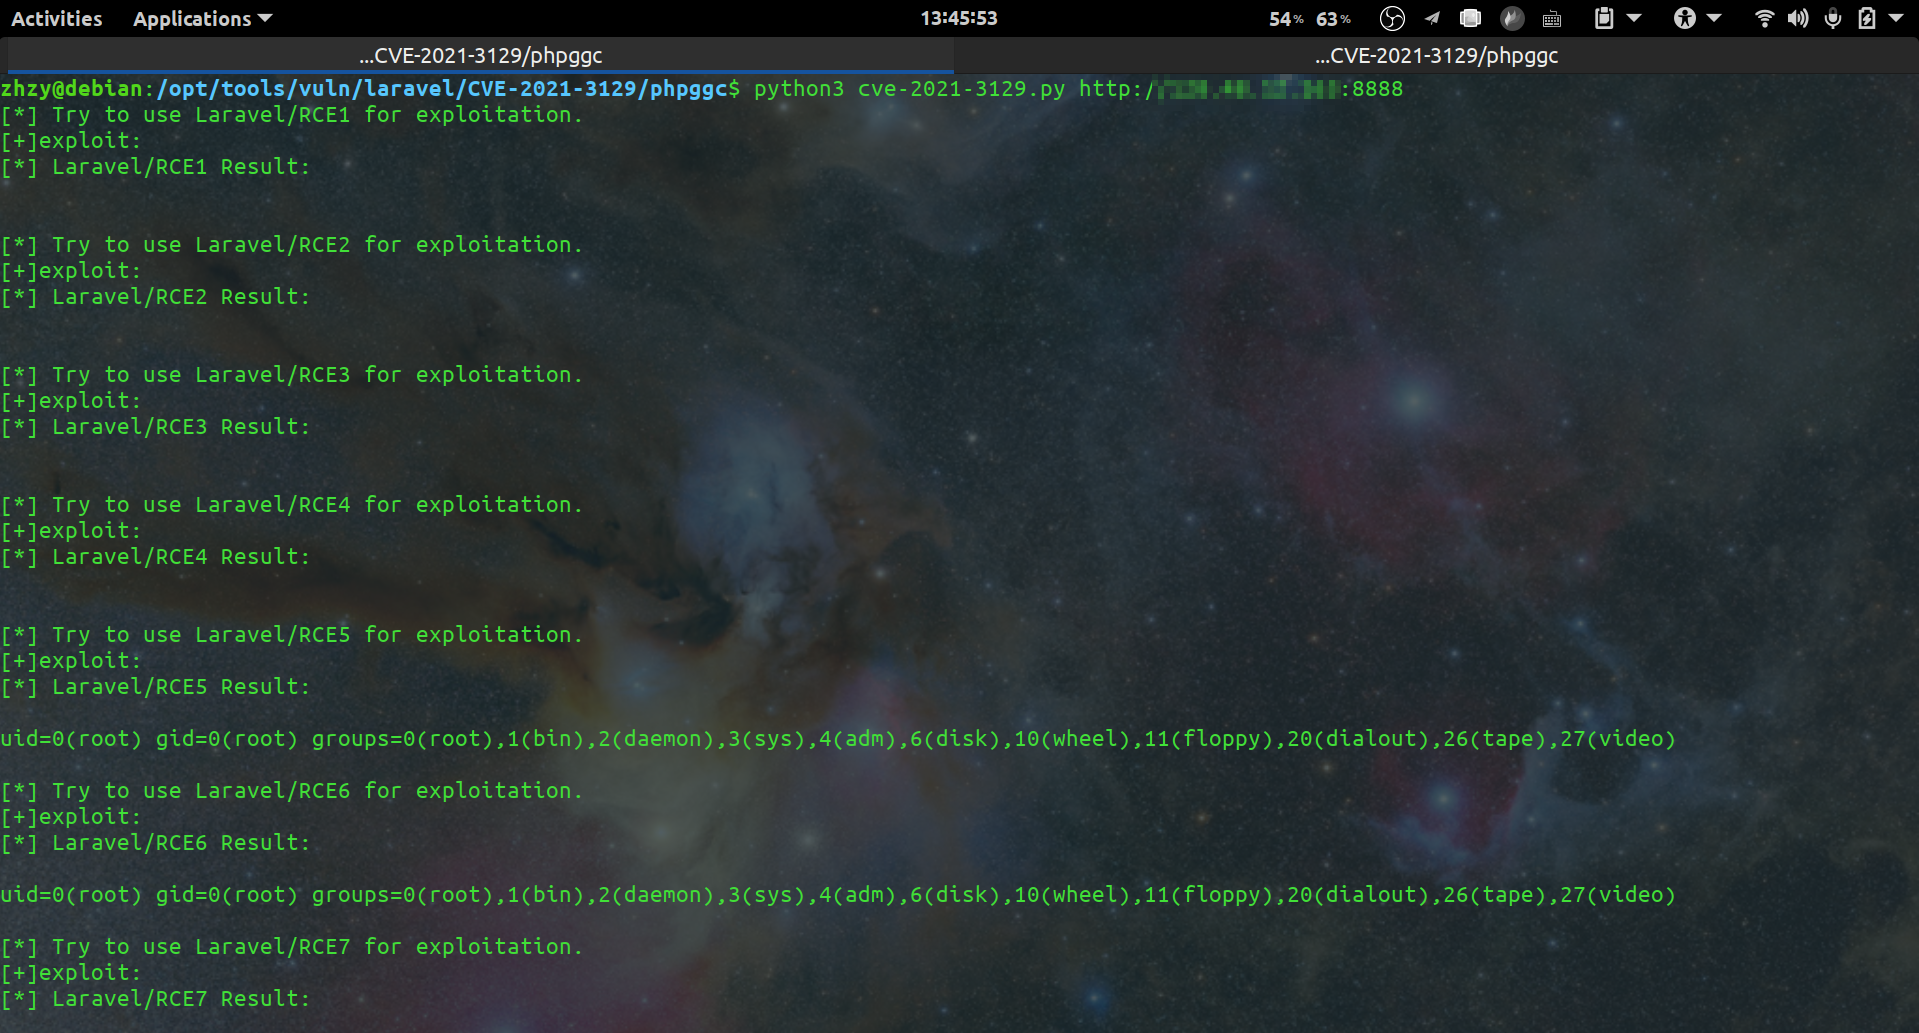 zhzyker/cve-2021-3129
Laravel <= v8.4.2 modalità debug: Esecuzione remota di codice (CVE-2021-3129)
 synacktiv/livepyre
Uno strumento progettato per sfruttare CVE-2025-54068 e Remote Command Execution se la APP_KEY del progetto Livewire è nota.
 zapstiko/bug-bounty
Ecco alcune risorse per bug bounty da Twitter
 rafabd1/cve-2026-75604-poc
Proof-of-concept exploit per CVE-2026-75604, una esecuzione remota di codice non autenticata nelle app Next.js ospitate su Windows, con esecuzione di…
 nicholasaleks/crackql
Strumento di penetration testing GraphQL che sfrutta limiti di velocità deboli e analisi dei costi per forzare le credenziali, bypassare la 2FA,…
 daxakahackerman/xss-catcher
Un framework per il rilevamento di XSS cieco e la cattura di dati XSS.
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 bhavsec/autopentest-ai
Server MCP per pentesting agentico che scopre, sfrutta e segnala vulnerabilità di applicazioni web.
 moopinger/smugglefuzz
Un rapido scanner per HTTP downgrade smuggling scritto in Go.








