
 #1
Strumenti specificamente progettati per sfruttare le vulnerabilità comuni delle applicazioni web (es. iniezione SQL, XSS).
Raccomandato da Kitploit

 chipik/sap_recon
PoC per CVE-2020-6287, CVE-2020-6286 (vulnerabilità SAP RECON)
 horizon3ai/cve-2022-39952
Exploit proof-of-concept per CVE-2022-39952 che prende di mira Fortinet FortiNAC. Abusa dell'endpoint keyUpload.jsp per la scrittura arbitraria di…
 a-d-team/sharpmemshell
Payload webshell in memoria (.NET) (memshell) implementati tramite HttpListener e VirtualPath, compatibili con il framework di post-exploitation…
 cryptogenic/ps4-6.20-webkit-code-execution-exploit
Un exploit WebKit che utilizza CVE-2018-4441 per ottenere RCE su PS4 6.20.
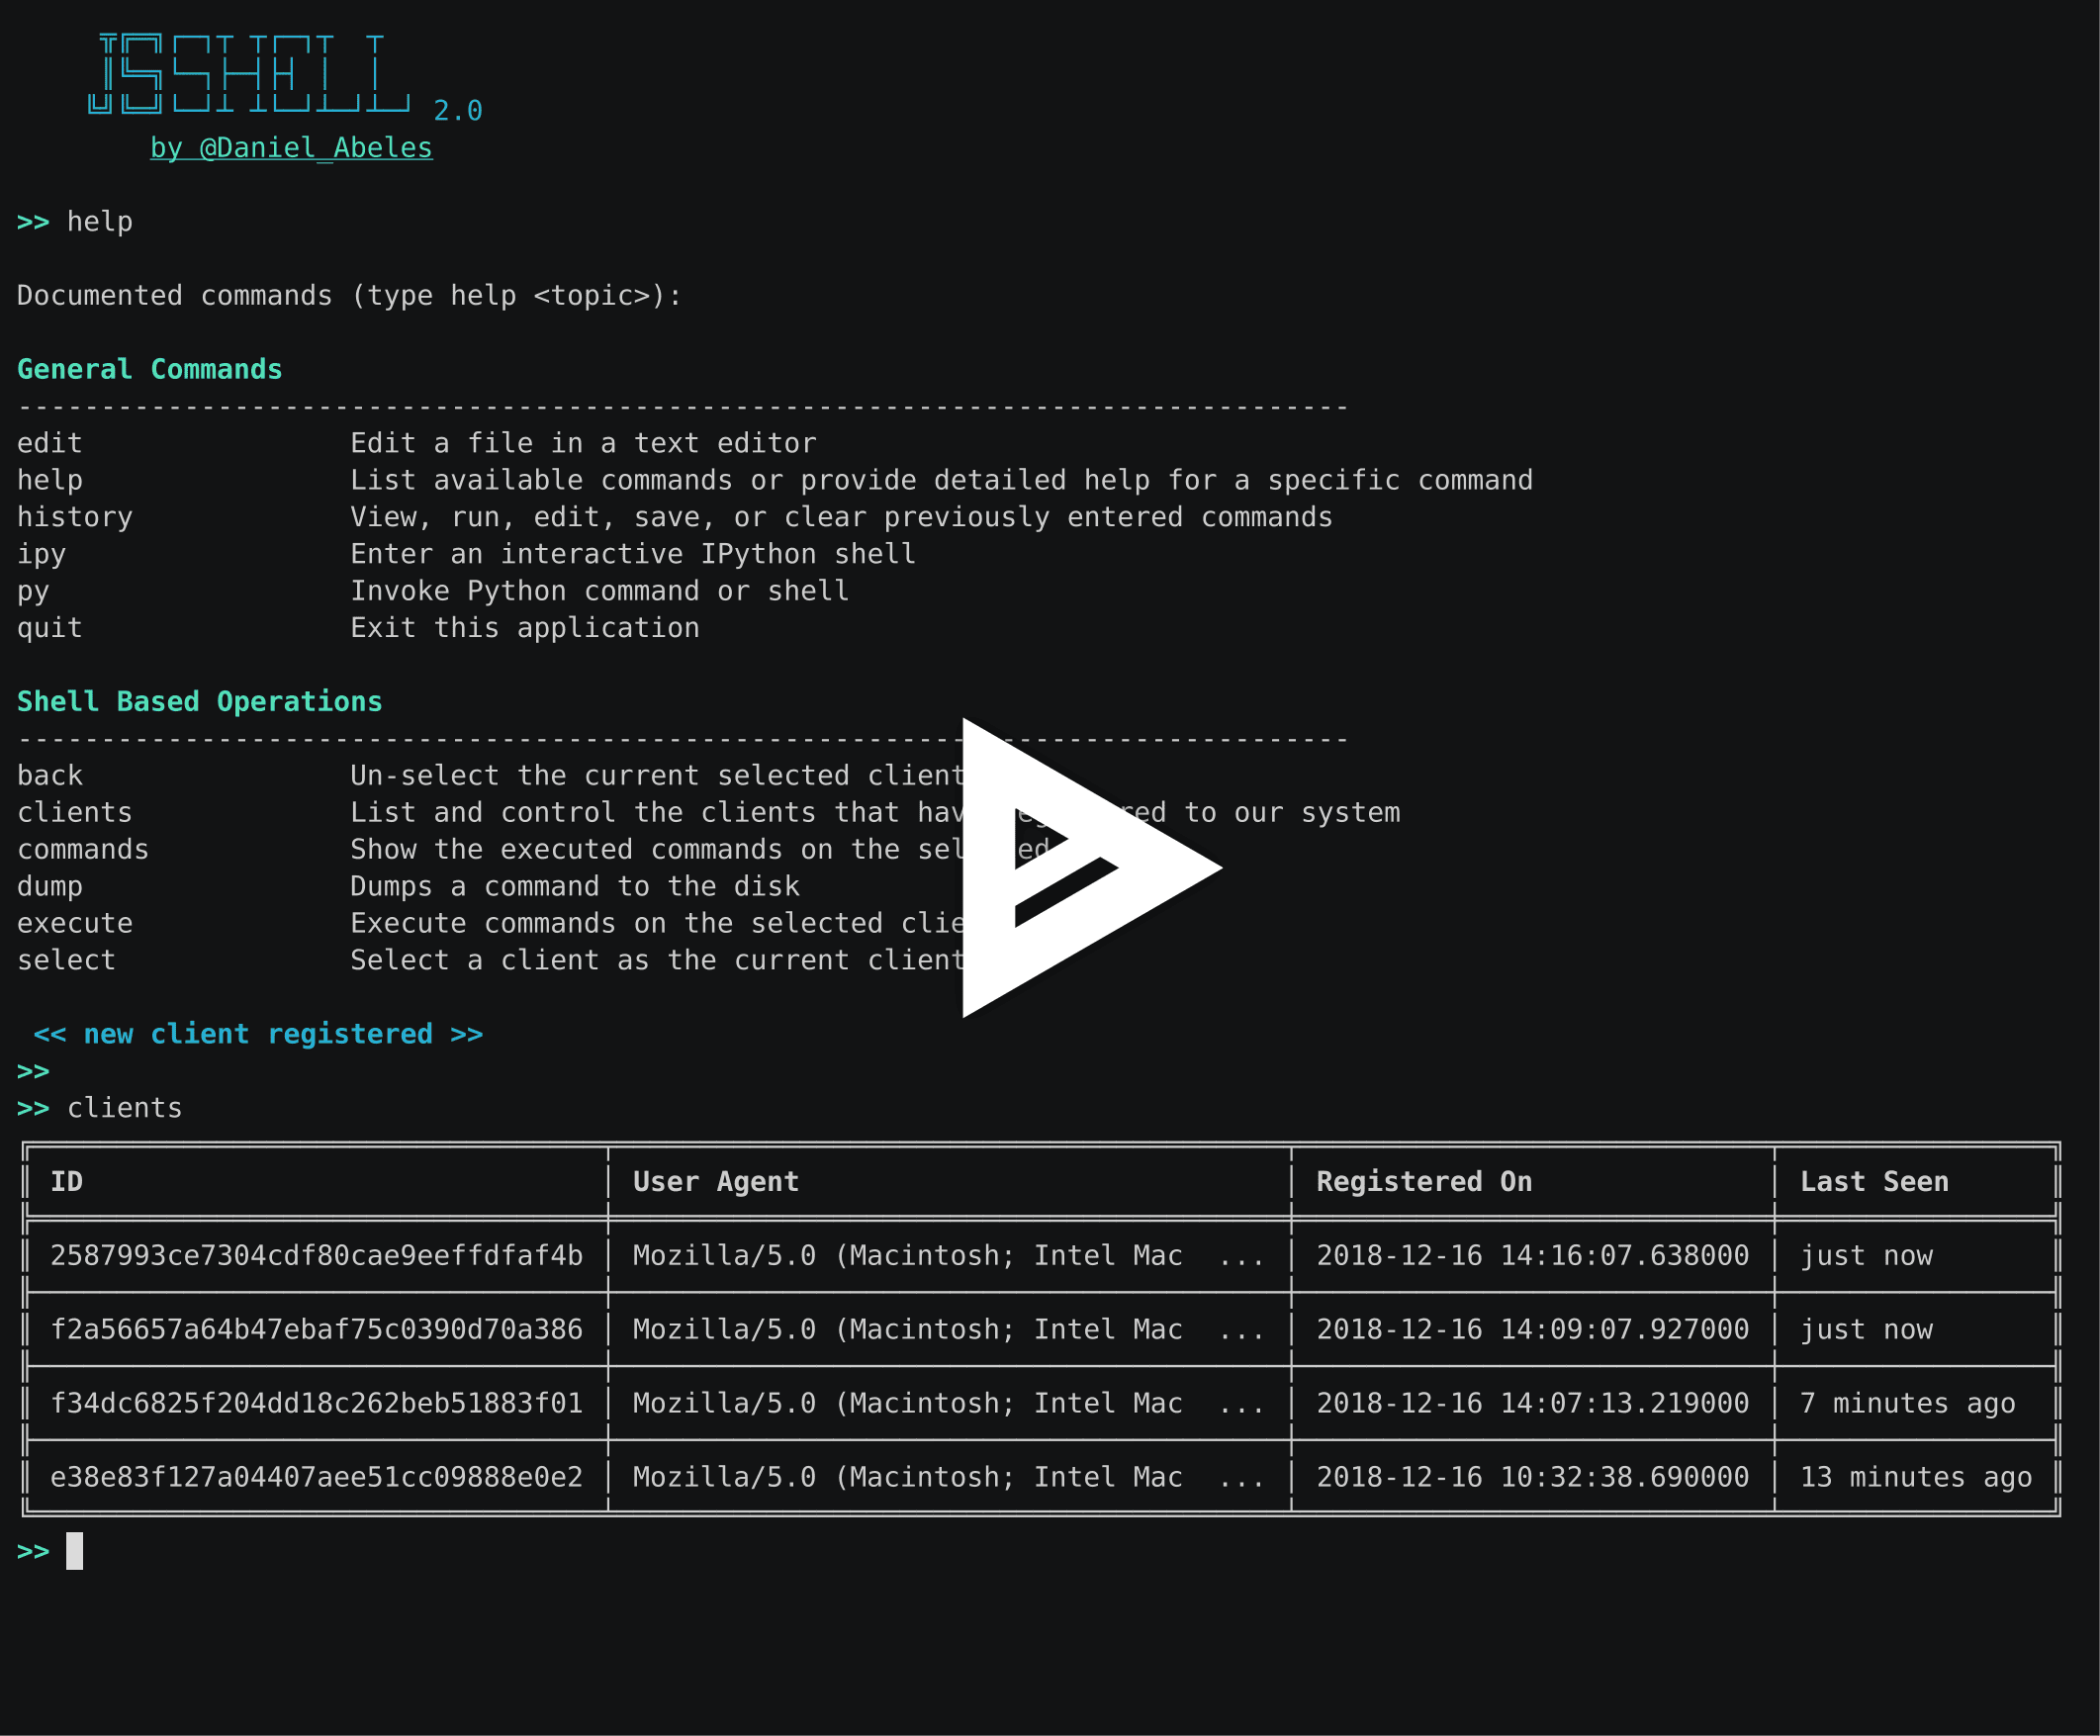 den1al/jsshell
Una shell web JS interattiva multiutente
 cujanovic/crlf-injection-payloads
Raccolta di payload di iniezione CRLF raccolti da report di bug bounty, utilizzata come riferimento per testare vulnerabilità di HTTP header e…
 lyrebirds/sagemcom-fast-3890-exploit
Exploit per modem via cavo Sagemcom F@ST 3890 che implementa la vulnerabilità Cable Haunt per ottenere l'esecuzione remota di codice tramite buffer…
 synacktiv/php_filter_chains_oracle_exploit
Una CLI per sfruttare parametri vulnerabili all'oracolo basato su errori della catena di filtri PHP.
 shinthink/blitzstrike
Server MCP che incapsula una metodologia di penetration testing a tre livelli: ricognizione della superficie di attacco, analisi statica…
 dhmosfunk/cve-2023-25690-poc
CVE 2023 25690 Prova di concetto - La configurazione vulnerabile di mod_proxy su Apache HTTP Server versioni 2.4.0 - 2.4.55 porta a una vulnerabilità…
 dinosn/php-cve-2026-10961x-lab-poc
PHP CVE-2026-109618/109619 — RCE non autenticato self-contained su PHP 8.5.11 stock (divulgazione in memoria in-band PS(id)→cookie + catena UAF),…
 s1kr10s/apache-struts-v4
Script di exploit che colpisce 5 vulnerabilità RCE di Apache Struts (CVE-2013-2251, CVE-2017-5638, CVE-2017-9805, CVE-2018-11776, CVE-2019-0230) con…
 hook-s3c/cve-2018-11776-python-poc
Test Python funzionante e PoC per CVE-2018-11776, include laboratorio Docker
 lotus6/confluencememshell
Strumento di exploit per Confluence CVE 2021, 2022, 2023, supporta l'esecuzione di comandi, Godzilla, iniezione di memory shell Behinder
 hackmanit/tinja
TInjA è uno strumento CLI per testare le pagine web per vulnerabilità di injection nei template e supporta 44 dei motori di template più rilevanti…
 sherlocksecurity/vmware-cve-2022-22954
POC per VMWARE CVE-2022-22954
 maxpl0it/cve-2020-0674-exploit
Questo è un exploit per CVE-2020-0674 che funziona sulle versioni x64 di IE 8, 9, 10 e 11 su Windows 7.
 horizon3ai/cve-2021-38647
Exploit proof-of-concept per CVE-2021-38647 (OMIGOD), una vulnerabilità di esecuzione remota di codice non autenticata nell'agente OMI comunemente…








