
 #1
Strumenti automatizzati per il rilevamento di vulnerabilità note in sistemi e applicazioni.
Raccomandato da Kitploit

 sho-luv/react2shell
Kit di test di sicurezza CVE-2025-55182: scanner CLI + estensione Chrome + template Nuclei + laboratorio Docker.
 trixsec/cve-2023-48795
Uno strumento basato su Python per verificare le vulnerabilità nelle installazioni OpenSSH su sistemi locali o remoti scansionando IP specifici.…
 anonmoty/xxstrike
Scanner XSS basato su XSStrike con funzionalità personalizzate. Rileva vulnerabilità XSS nelle applicazioni web.
 penteraio/vscalation-cve-2021-22015
Scanner per vScalation (CVE-2021-22015), un'escalation locale dei privilegi in VMWare vCenter
 sugib3o/check-vuln-cve-2019-0708
Controlla la vulnerabilità CVE 2019-0708
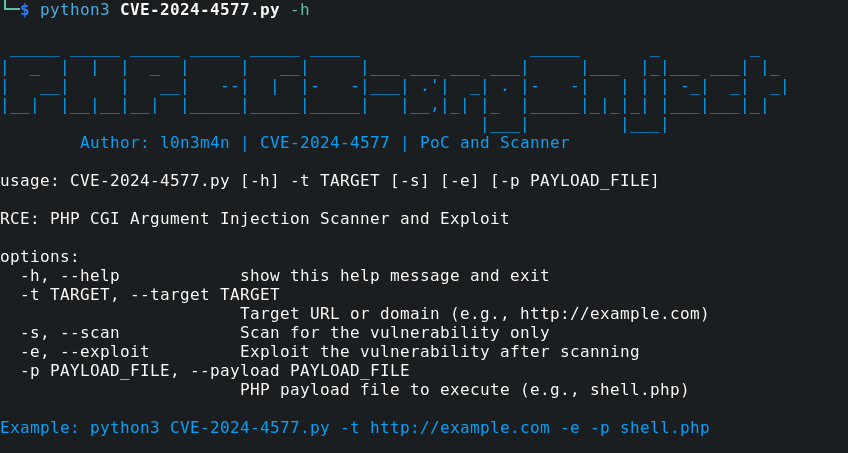 l0n3m4n/cve-2024-4577-rce
PoC - Iniezione di argomenti PHP CGI CVE-2024-4577 (Scanner ed Exploit)
 teycir/burpwpsscan
Estensione Burp per la scansione di sicurezza di WordPress
 yukinime/cve-2025-34085
Scanner automatizzato ed exploit per CVE-2025-34085, una RCE non autenticata nel plugin WordPress Simple File List. Supporta scansione multi-target,…
 abtonc/next-cve-2025-66478
Scansiona i progetti locali per la vulnerabilità CVE-2025-66478 e segnala le istanze interessate senza correggerle.
 bhideki/cve-2026-87902
PoC e scanner in Python per CVE-2026-87902, un path traversal nel core di WordPress che porta a LFI e RCE basato su PEAR, con bypass del WAF e…
 nhakobyan685/cve-2023-25136
Scansione di massa e exploit della vulnerabilità OpenSSH 9.1
 murrez/cve-2026-92229
Scanner PoC ed exploit in Python 3 per CVE-2026-92229, una vulnerabilità di esecuzione arbitraria di shortcode non autenticata nel plugin WordPress…
 4minx/cve-2026-48842
PoC Python per CVE-2026-48842, un'SQL injection pre-auth nel plugin virtuser_query di Roundcube. Conferma la vulnerabilità tramite differenziale…
 javuto/nbox-pwnage
Ecco che arriva il treno della vernice!
 davidfortytwo/cve-2023-22518
Checker per la vulnerabilità CVE-2023-22518 su Confluence
 rapticore/ore-mal-pkg-inspector
Scanner multi-ecosistema per il rilevamento di pacchetti dannosi e la sicurezza della supply chain
 isuruwa/log4j
Scanner ed exploit proof-of-concept per Log4j RCE (CVE-2021-44228). Crea un'applicazione vulnerabile ed esegue l'exploit con un listener netcat.
 aaravmaloo/revera
Il credit score per i pacchetti npm. Analizza la reputazione del pacchetto, la manutenzione, la sicurezza, l'affidabilità del publisher e la salute…








